
O seu site está bloqueado por um antivírus? Como desbloqueá-lo

O seu site está bloqueado por um antivírus? Como conseguir o desbloqueio
Se um cliente informar que o seu antivírus ou navegador está a bloquear o seu website, recomendamos que investigue prontamente. Um aviso de segurança pode interromper uma visita antes de alguém navegar pelos seus produtos, enviar um pedido de informação ou concluir uma compra. Mesmo quando o aviso é um falso positivo, os visitantes podem hesitar em partilhar dados pessoais ou de pagamento e optar por outra empresa.
O aviso pode refletir um problema de segurança real, uma deteção incorreta ou um problema que já foi corrigido. Perceber qual destas situações se aplica ajudá-lo-á a escolher a resposta certa.
Os clientes que se depararam com o aviso podem continuar hesitantes em regressar, mesmo depois de o bloqueio ser removido. Para os proprietários de websites, resolver o problema e reconquistar a confiança dos clientes são ambos importantes.
Neste guia, explicamos como verificar o seu website quanto a problemas de segurança reportados, investigar o aviso e contactar o fornecedor de segurança responsável para solicitar uma reavaliação. Explicamos também como a monitorização contínua com o PCrisk Trust Badge pode ajudá-lo a acompanhar o estado do seu website depois de o problema imediato estar resolvido.
Obtenha o Selo de Confiança PCrisk
Índice:
- Introdução
- Porque é que um antivírus está a bloquear o seu website?
- Verifique o seu website com o PCrisk Website Scanner
- Como desbloquear o seu website
- Reportar um falso positivo de website: contactos dos fornecedores de segurança
- Porquê comprar um selo de confiança de segurança para o seu website?
- Como adicionar o PCrisk Trust Badge ao seu website
- Conclusão
- Perguntas frequentes (FAQ)
Porque é que um antivírus está a bloquear o seu website?
Um antivírus pode bloquear o seu website quando a sua funcionalidade de proteção web identifica um risco potencial no domínio, numa página ou em algo que a página carrega. O aviso pode dizer respeito a conteúdo malicioso, a uma transferência suspeita ou a uma ligação a um endereço que a empresa de segurança considera inseguro.
Um falso positivo é um falso alarme: um antivírus identifica incorretamente um website, uma página ou um recurso inofensivo como uma ameaça de segurança. Recomendamos que investigue o aviso antes de assumir que a deteção está errada.
Há três situações a distinguir:
- Um problema de segurança real. O seu website, ou algo que ele carrega, contém conteúdo prejudicial. O problema subjacente tem de ser resolvido antes de solicitar uma reavaliação.
- Um falso positivo. Um website ou recurso inofensivo foi classificado incorretamente. Pode pedir à empresa de segurança que reveja a deteção e fornecer provas que expliquem porque considera que está errada.
- Um aviso que se mantém após a limpeza. O seu website continha anteriormente conteúdo prejudicial, mas o problema foi resolvido. A deteção original estava correta, e pode ainda ser necessária uma revisão ou atualização antes de o aviso desaparecer. A Central de Ajuda da Google indica aos proprietários de websites que corrijam os problemas confirmados antes de solicitarem uma reavaliação.
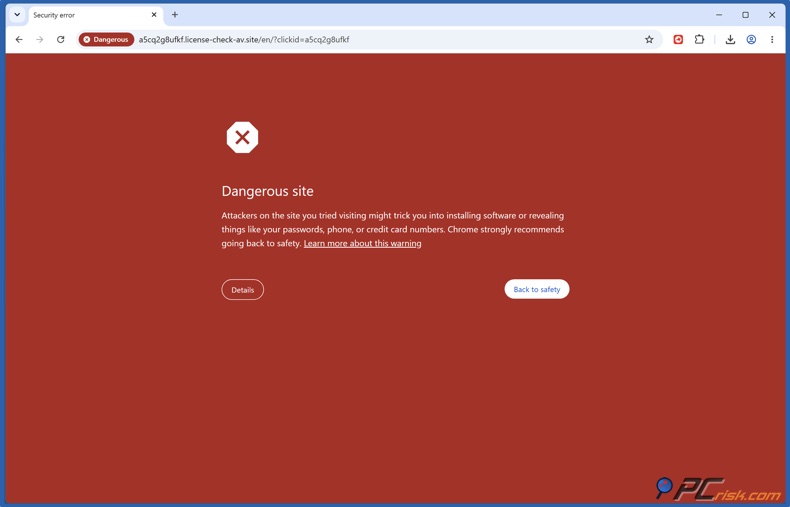
Problemas comuns a investigar
Uma empresa legítima pode, ainda assim, ter um website comprometido. Os atacantes podem fazer alterações difíceis de detetar durante uma visita normal, incluindo a adição de páginas não autorizadas ou a inserção de código que carrega conteúdo prejudicial. A Central de Ajuda da Google identifica estes casos como preocupações de segurança para os proprietários de websites.
Scripts maliciosos e conteúdo incorporado. Os atacantes podem inserir código prejudicial nos ficheiros do seu website ou fazer com que as páginas carreguem scripts maliciosos a partir de outro domínio. Isto significa que o problema pode envolver um recurso externo, bem como conteúdo alojado no seu próprio servidor.
Redirecionamentos ocultos. Uma página comprometida pode ser configurada para redirecionar o visitante para um site de phishing, um golpe ou uma transferência maliciosa. Alguns redirecionamentos só ocorrem em determinadas circunstâncias (por exemplo, se chegar a partir de um motor de busca), pelo que o proprietário pode nunca os ver durante uma navegação normal.
Páginas de phishing não autorizadas. Os atacantes podem criar páginas que se fazem passar por bancos, serviços de e-mail ou fornecedores de pagamentos para roubar credenciais de início de sessão e outras informações sensíveis. Estas páginas podem existir no seu domínio sem o seu conhecimento.
Transferências prejudiciais. Os ficheiros disponibilizados através do seu website podem conter malware ou software indesejado. Investigue a transferência específica mencionada no aviso, incluindo ficheiros alojados noutros locais para os quais as suas páginas apontam.
Reputação do domínio ou do endereço IP. Os produtos de segurança podem bloquear um endereço associado a atividade prejudicial. Quando vários websites partilham um endereço IP, um bloqueio dirigido a esse endereço pode também afetar sites legítimos que o utilizam. O seu fornecedor de alojamento poderá ter de ajudar na investigação.
Problemas de certificado e de ligação. Certificados inválidos ou uma ligação insegura podem desencadear avisos do navegador. Estes problemas têm de ser resolvidos, mas, por si só, não provam que o seu site contém malware. É necessário analisar o aviso exato para determinar se se trata de um problema de ligação ou de conteúdo.
Software do website desatualizado. Vulnerabilidades no seu CMS, plugins, temas ou software de servidor podem dar aos atacantes uma forma de entrar no seu website. Verifique a existência de atualizações de segurança como parte da investigação. O nosso artigo explica como verificar e atualizar a versão PHP do seu website.
Uma análise atual do website pode ajudá-lo a comparar as conclusões reportadas com o aviso do visitante e a identificar preocupações que necessitam de investigação adicional.
Verifique o seu website com o PCrisk Website Scanner
O nosso PCrisk Website Scanner verifica websites com base na nossa base de dados para identificar problemas de segurança. O seu relatório ajuda-o a perceber as preocupações que requerem atenção e a organizar a sua investigação antes de pedir a uma empresa de segurança que reavalie o seu aviso.
Verifique o seu site gratuitamente
Recomendamos que siga estes quatro passos:
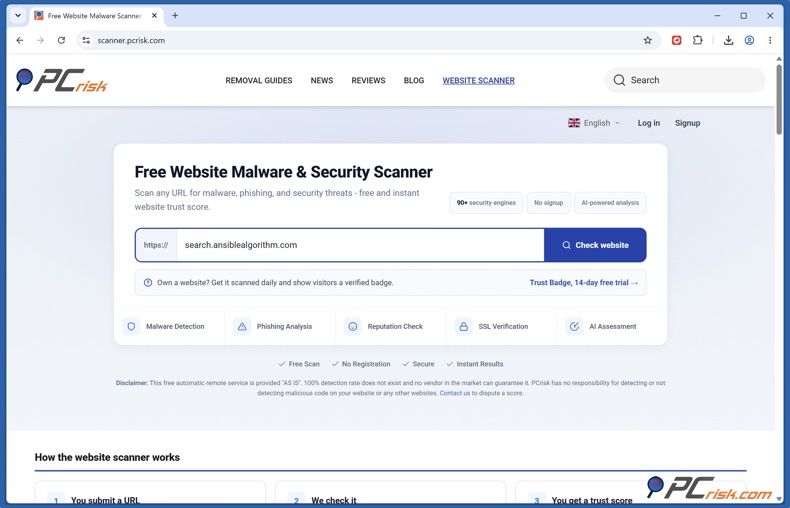
1. Introduza o endereço público do seu website. Abra o scanner, introduza o URL e clique em “Verificar website”. Os relatórios de análise são públicos, por isso utilize um endereço sem tokens de acesso privados nem informações de clientes.
2. Analise as conclusões e a data da análise. Leia atentamente as conclusões detalhadas e a pontuação de confiança global. Esteja atento a quaisquer deteções ou problemas reportados relacionados com recursos da página, redirecionamentos ou o certificado do site. Verifique a data da última análise concluída e, se estiver desatualizada, solicite uma nova análise.
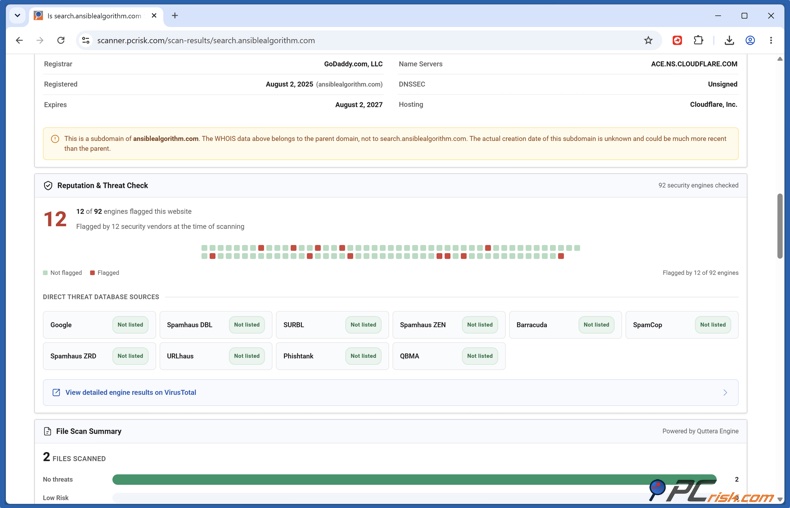
3. Compare o relatório com o aviso do visitante. Verifique se as conclusões dizem respeito à mesma página, redirecionamento, transferência ou recurso do alerta original.
4. Investigue as preocupações antes de solicitar uma revisão. Utilize as conclusões para identificar o que o seu programador ou fornecedor de alojamento precisa de examinar. Resolva os problemas confirmados e registe o que verificou ou alterou. Isto fornece informações de apoio úteis para ajudar a explicar o seu caso à empresa de segurança.
Os resultados descrevem o que foi encontrado no momento da verificação. Um relatório limpo não garante que o seu website seja totalmente seguro.
O estado do seu site pode mudar após esta investigação inicial. Com um plano pago do PCrisk Trust Badge, verificamos o seu website a cada 24 horas e enviamos alertas quando uma análise identifica um problema. As verificações recorrentes ajudam-no a acompanhar as alterações reportadas, enquanto o selo clicável dá aos visitantes acesso ao seu relatório de análise mais recente.
Como desbloquear o seu website
Desbloquear o seu website começa por identificar a causa do aviso e contactar a empresa responsável. Recomendamos estes quatro passos para investigar o problema, preparar um pedido de revisão e confirmar o resultado.
1. Registe o aviso e o URL afetado
Identifique o fornecedor de segurança a partir do aviso original ou do registo do produto. Faça uma captura de ecrã e registe o nome do produto, o nome da deteção, o URL bloqueado completo e a data e hora em que o aviso surgiu. Se um visitante reportou o problema, peça-lhe estes detalhes.
Verifique se o aviso diz respeito ao seu domínio, a uma página específica, a um redirecionamento ou a um recurso carregado a partir de outro website. Registe o endereço exato afetado, mesmo quando for diferente da sua página inicial.
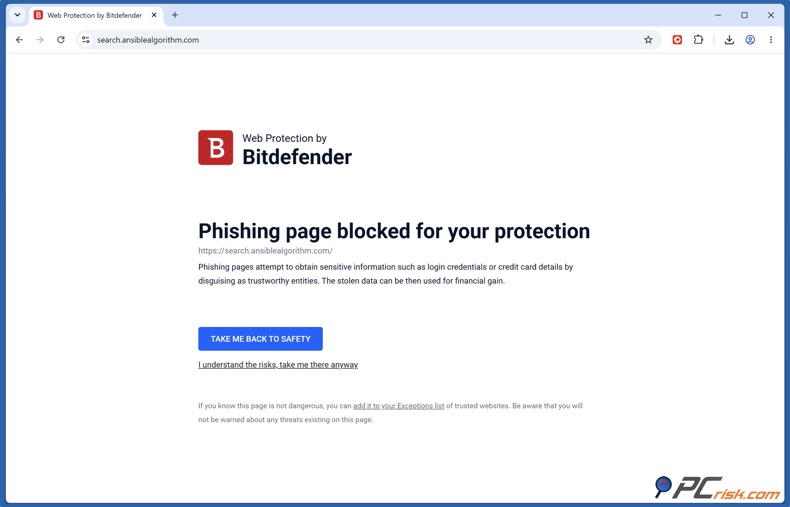
Se o aviso disser respeito a um certificado SSL/TLS ou indicar “A sua ligação não é privada”, peça ao seu programador ou fornecedor de alojamento que verifique o certificado e a configuração HTTPS. O problema pode também envolver o dispositivo ou a rede do visitante. Um pedido de revisão de falso positivo não resolve um problema de certificado ou de ligação.
2. Investigue e resolva quaisquer problemas reais
Analise o aviso do antivírus em conjunto com os resultados do PCrisk Website Scanner. Peça ao seu programador ou ao seu fornecedor de alojamento que investigue quaisquer scripts suspeitos, páginas não autorizadas, transferências maliciosas e redirecionamentos inesperados.
Corrija os problemas de segurança confirmados antes de solicitar uma reavaliação. Se o seu site foi comprometido, terá de tratar tanto do conteúdo malicioso como da vulnerabilidade que permitiu o ataque. Deve manter um registo completo da sua investigação, das alterações efetuadas e da data em que a limpeza foi concluída.
3. Envie um pedido de revisão à empresa responsável
Utilize o diretório de contactos de falsos positivos do VirusTotal para encontrar o canal de comunicação adequado. Escolha a via de revisão de website ou URL quando o aviso disser respeito a um endereço web e siga os requisitos de submissão do fornecedor.
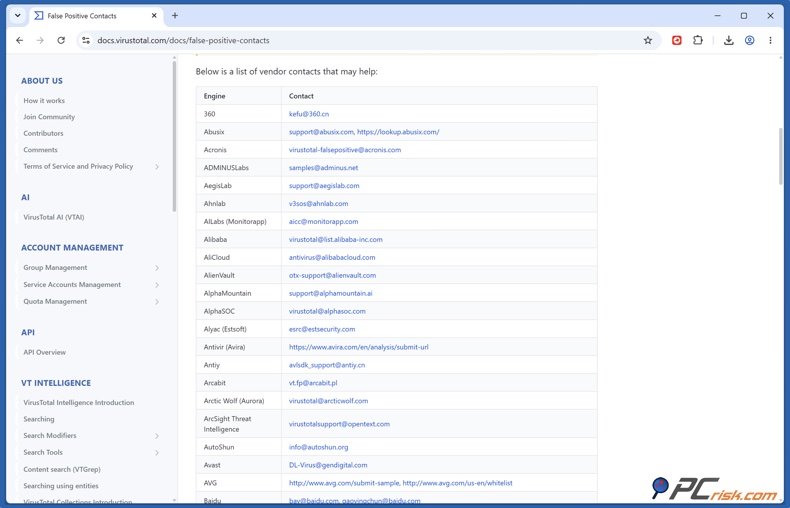
Explique que é o proprietário ou administrador do website, forneça um e-mail de contacto e inclua as provas recolhidas acima. Descreva a situação com clareza. Se o website foi infetado, explique o que foi corrigido. Se suspeitar de um falso positivo, explique o que verificou e porque considera que a deteção está incorreta.
Se várias empresas sinalizarem o seu website, poderá precisar de enviar pedidos de revisão separados. O VirusTotal agrega os resultados dos fornecedores participantes e não pode remover deteções em nome deles.
4. Acompanhe e confirme o resultado
Guarde a referência da submissão, verifique se há respostas e forneça qualquer informação adicional que lhe seja pedida. Siga as orientações do fornecedor relativamente aos prazos de revisão e às atualizações.
Assim que o fornecedor confirmar a correção, atualize o produto de segurança original e volte a testar o URL afetado com a proteção ativada e quaisquer exceções locais removidas (uma exceção pode, naturalmente, permitir o acesso no seu computador enquanto a classificação do fornecedor se mantém inalterada).
Se o aviso persistir, faça o acompanhamento com a referência do caso existente, uma nova captura de ecrã e a hora da última deteção. Verifique separadamente os outros produtos que bloquearam originalmente o site.
Reportar um falso positivo de website: contactos dos fornecedores de segurança
Encontre a empresa indicada no aviso original e utilize o respetivo canal de revisão de websites ou URL indicado abaixo. Os requisitos de comunicação variam, por isso siga as instruções do fornecedor e inclua as provas que recolheu na secção anterior.
Falso positivo da ESET: solicitar a revisão de um website
No caso de um site bloqueado, as instruções da ESET indicam que deve enviar um e-mail para samples@eset.com com o URL afetado completo e uma descrição. O assunto deve ser “Domain whitelist [domínio bloqueado]” e deve anexar uma captura de ecrã do aviso para ajudar a equipa de investigação a identificar a deteção.
Falso positivo da Bitdefender: reportar um URL bloqueado
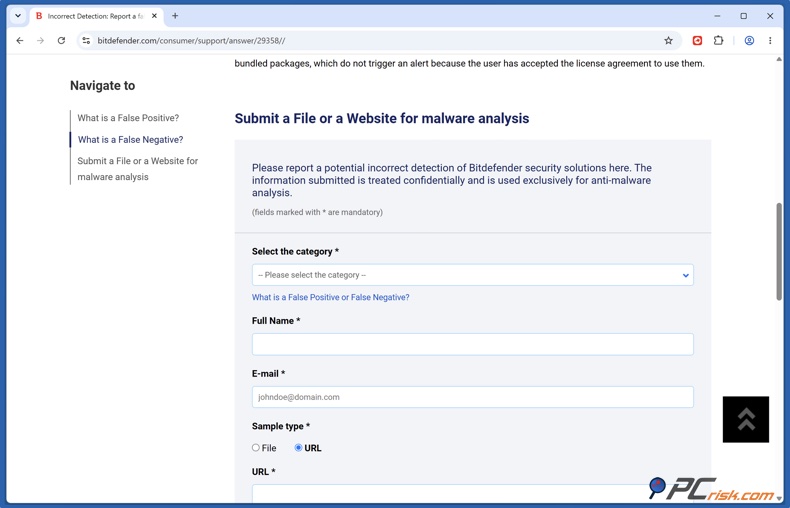
Utilize o formulário de submissão da Bitdefender para reportar um suspeito falso positivo de website. Escolha a opção de comunicação de URL e introduza o URL bloqueado completo. Forneça os seus dados de contacto, o nome do produto Bitdefender, os detalhes da deteção e inclua uma captura de ecrã do aviso. Forneça também uma breve explicação da sua investigação e/ou de qualquer limpeza que tenha efetuado antes de solicitar a reavaliação.
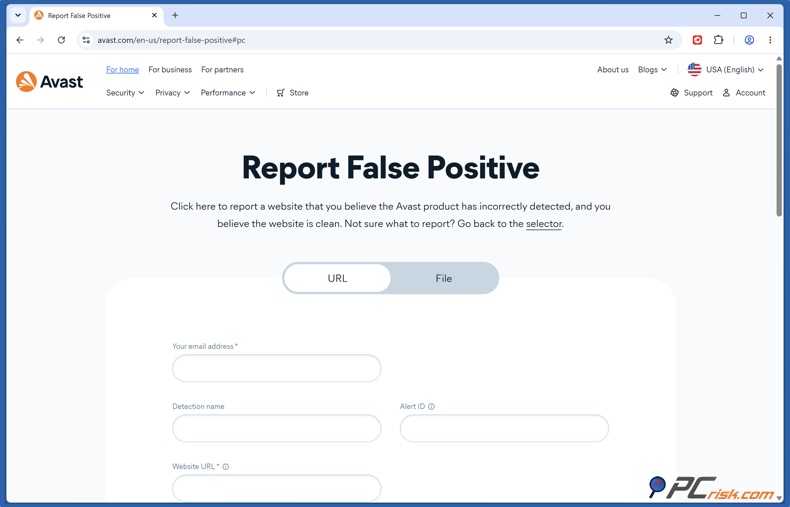
Falso positivo da Avast: submeter o seu website para revisão
Abra o formulário de comunicação de falsos positivos da Avast e selecione URL. Introduza o seu endereço de e-mail, o URL bloqueado completo, o nome da deteção e o ID do alerta do aviso original. No campo Descrição, indique que é o proprietário ou administrador do site e apresente um resumo das razões pelas quais considera que a deteção está incorreta ou do que efetivamente corrigiu. Conclua qualquer verificação solicitada e envie o formulário.
Para opções de comunicação adicionais, visite o diretório de contactos de falsos positivos do VirusTotal e encontre a empresa de segurança indicada no seu aviso. Envie o seu pedido de revisão diretamente a essa empresa, utilizando o respetivo canal de comunicação de websites ou URL e incluindo as provas da sua investigação. Se vários fornecedores estiverem a sinalizar o seu website, contacte cada um deles e confirme o resultado de todas as revisões antes de considerar o problema resolvido.
Porquê comprar um selo de confiança de segurança para o seu website?
Remover um aviso de antivírus resolve o problema imediato de acesso, mas os proprietários de websites precisam também de uma forma de acompanhar as alterações no estado de segurança reportado do seu site. Os clientes que se depararam com o aviso podem querer alguma garantia antes de regressar.
Obtenha o Selo de Confiança PCrisk
O PCrisk Trust Badge combina verificações de segurança regulares com um relatório que os visitantes podem consultar por si próprios. Com o plano pago, o seu site é verificado a cada 24 horas e é alertado quando uma análise encontra um problema. Os visitantes podem clicar no selo para consultar os detalhes da análise mais recente e a hora em que foi efetuada. Isto torna as suas verificações de segurança visíveis e dá ao cliente informações que pode utilizar na decisão de continuar a navegar ou de efetuar uma compra.
O selo complementa a manutenção e as medidas de segurança do website. Não garante que um website esteja livre de ameaças nem controla as decisões de bloqueio de outras empresas de segurança.
A investigação da Baymard sobre processos de checkout concluiu que os sinais visuais de segurança, incluindo os selos de confiança, podem influenciar a perceção dos compradores sobre a segurança de um formulário de pagamento.
Razões pelas quais deve considerar comprar um selo de confiança de segurança
1. Reduza a quantidade de verificações manuais. Com o plano pago do PCrisk Trust Badge, verificamos o seu site a cada 24 horas, o que reduz a quantidade de verificações de rotina que tem de fazer por si próprio. As análises agendadas ajudam-no a acompanhar quaisquer alterações no estado de segurança reportado do seu site enquanto se dedica ao seu conteúdo, aos seus clientes e ao seu negócio.
2. Receba alertas quando uma análise encontra um problema. Enviamos-lhe um alerta por e-mail quando uma análise encontra um problema, para que saiba quando algo precisa de atenção. Pode então consultar as conclusões e partilhar os detalhes relevantes com o seu programador ou fornecedor de alojamento. Desta forma, pode tratar dos problemas detetados durante as análises agendadas sem ter de abrir o relatório todos os dias para ver se algo mudou.
3. Dê aos visitantes acesso às conclusões de segurança datadas. Os visitantes podem clicar no seu selo para abrir um relatório público alojado pela PCrisk. O relatório mostra a data e hora da análise mais recente, a pontuação de confiança e as conclusões. Isto permite ao visitante consultar as informações reais que sustentam o selo. Pode ver quando o site foi analisado e o que a análise encontrou.
4. Apoie as conversas com os clientes após um aviso. Se um cliente perguntar sobre um aviso de antivírus anterior, pode partilhar o seu relatório de análise público juntamente com uma explicação da sua investigação e de quaisquer trabalhos corretivos. Isto dá ao cliente informações específicas e datadas para analisar. Pode ajudá-lo a explicar as medidas que tomou e a responder a questões sobre o regresso ao seu website.
Torne visíveis as suas verificações de segurança contínuas. Um selo colocado num local visível e discreto significa que as suas verificações de segurança são facilmente encontradas durante uma visita normal ao seu site. Os visitantes podem encontrar o relatório enquanto navegam no seu site, mesmo que não entrem em contacto consigo. É uma forma simples de mostrar que se preocupa com a segurança do seu site e pode ajudar a dar resposta às preocupações dos visitantes.
Como adicionar o PCrisk Trust Badge ao seu website
Adicionar o PCrisk Trust Badge dá aos visitantes uma forma simples de verificar os seus resultados de análise mais recentes. Disponibilizamos um plugin para WordPress, uma aplicação para Shopify e um snippet de instalação para outros websites.
1. Ligue o seu site e ative o seu plano. Instale o nosso plugin ou aplicação e siga a configuração apresentada no ecrã. As subscrições do Shopify são ativadas através do Shopify. Para a instalação através do snippet, terá de criar uma conta PCrisk, adicionar o seu domínio e selecionar um plano que inclua o selo.
2. Escolha o aspeto e a posição do selo. Selecione entre os vários estilos, tamanhos e temas disponíveis na integração escolhida. Recomendamos uma posição bem visível, como o rodapé ou um canto flutuante, para que a navegação e os botões de compra não fiquem ocultos.
3. Instale e publique. Ative o selo através do seu plugin ou aplicação, ou cole o snippet gerado no seu website. Guarde as alterações e publique-as. No Shopify, certifique-se de que também guarda as alterações no editor de temas.
4. Verifique o selo e o respetivo relatório. Assim que a sua subscrição estiver ativa e o seu website passar na análise necessária, verifique o selo no computador e no telemóvel. Clique nele para confirmar que abre o relatório do domínio correto e apresenta as informações da última análise concluída.
Conclusão
Um aviso de antivírus justifica sem dúvida uma investigação imediata, mesmo que considere que o seu site é seguro. Verifique o URL em questão, resolva quaisquer problemas de segurança confirmados e contacte a empresa em causa para solicitar uma revisão. Depois de o aviso desaparecer, pode continuar com as suas verificações regulares para se manter a par de quaisquer alterações no estado reportado do site.
O PCrisk Trust Badge combina monitorização contínua com resultados de segurança que os seus visitantes podem verificar. Com um plano pago, verificamos o seu website a cada 24 horas e enviamos alertas quando uma análise identifica um problema. O selo clicável abre um relatório público datado que mostra os resultados da sua última análise concluída.
Para os proprietários de websites que procuram reconquistar a confiança dos clientes, isto torna as verificações de segurança visíveis e fáceis de consultar. Reduz também o esforço de verificar manualmente o estado do seu site.
Obtenha o Selo de Confiança PCrisk
Perguntas frequentes (FAQ)
Quanto tempo demora a desbloquear um website?
Não existe um prazo universal. A empresa de segurança precisa de analisar o seu pedido e, depois, a correção pode ter de chegar aos utilizadores através de uma atualização. As revisões de segurança da Google, por exemplo, podem demorar entre vários dias e algumas semanas. Siga as orientações da empresa responsável, guarde a referência da sua submissão e confirme o resultado com o produto de segurança original.
Se apenas um antivírus sinalizar o meu website, trata-se de um falso positivo?
Não necessariamente. Uma única deteção pode identificar um problema real, e resultados limpos de outros scanners não provam que o aviso está errado. Diferentes ferramentas podem avaliar conteúdos diferentes, como um URL ou um ficheiro transferível. Recomendamos que verifique exatamente o que foi sinalizado e investigue a deteção antes de pedir ao fornecedor que a remova.
Porque é que o meu website continua bloqueado depois de o fornecedor ter confirmado uma correção?
A correção pode ainda não ter chegado ao produto de segurança, ou outro serviço pode ainda estar a sinalizar o site. Atualize o produto original, verifique o URL exato em questão e, se o aviso persistir, utilize a referência do caso existente para fazer o acompanhamento. O VirusTotal pode também manter os resultados de URL em cache mesmo depois de um fornecedor ter removido uma deteção, pelo que o relatório do VirusTotal poderá ter de ser reanalisado ou poderá ser necessária uma atualização da cache.
Como pode o PCrisk Trust Badge ajudar depois de o meu website ser desbloqueado?
Combina verificações de segurança recorrentes com resultados que os seus visitantes podem verificar. Com um plano pago do PCrisk Trust Badge, verificamos o seu website a cada 24 horas e enviamos alertas por e-mail quando uma análise identifica um problema. Os visitantes podem clicar no selo para ver o seu relatório da última análise concluída e a respetiva data e hora. Isto reduz as verificações manuais de rotina e dá aos clientes uma forma clara de consultar o estado de segurança reportado do seu website.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Rimvydas Iliavicius
Autor de guias práticos na PCrisk.
Rimvydas é um pesquisador com mais de quatro anos de experiência na indústria de segurança cibernética. Frequentou a Kaunas University of Technology e formou-se com mestrado em Tradução e Localização de textos técnicos em 2017. Os seus interesses em computadores e tecnologia levaram-no a tornar-se um autor versátil na indústria de TI. Na PCrisk, é responsável por escrever artigos de instruções "Como..." para o Microsoft Windows.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários