
Que tipo de golpe é "Google Cloud Storage Is Full"
Phishing/FraudeTambém conhecido como: Google Cloud Storage Is Full golpe de phishing

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de e-mail é "Google Cloud Storage Is Full"?
Examinámos este e-mail e determinámos que se trata de um golpe. A mensagem afirma falsamente que o armazenamento Google Cloud do destinatário está criticamente cheio e que a sua conta está agendada para eliminação permanente dentro de 24 horas. Trata-se de um golpe de afiliados concebido para levar os destinatários a adquirir subscrições pagas de armazenamento na nuvem através de páginas enganosas de terceiros. Este e-mail deve ser ignorado.
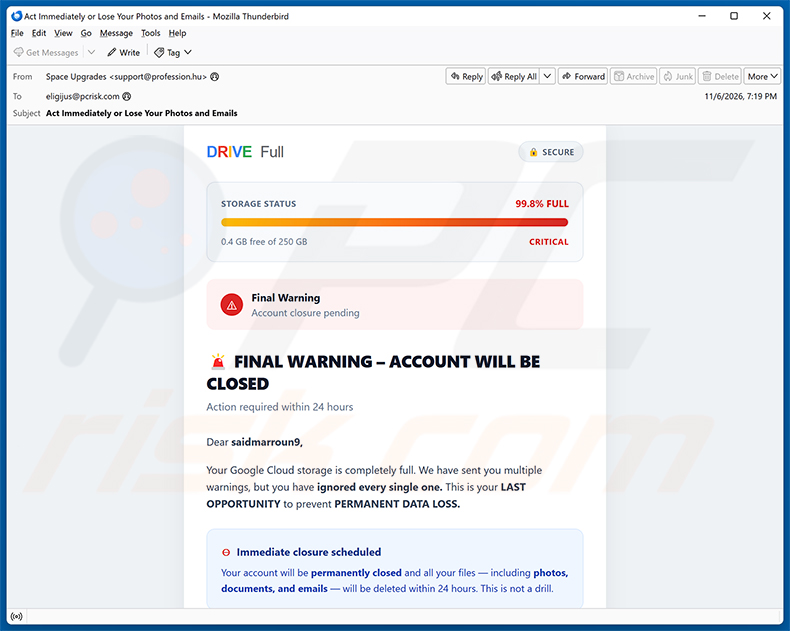
“Google Cloud Storage Is Full” golpe de e-mail - visão geral
O e-mail chega com o assunto “Act Immediately or Lose Your Photos and Emails” e apresenta-se como um aviso automático do Google Cloud. Alerta que o armazenamento está 99,8% cheio, restando apenas 0,4 GB, e afirma que todos os ficheiros - incluindo fotografias, documentos e e-mails - serão eliminados permanentemente no prazo de 24 horas.
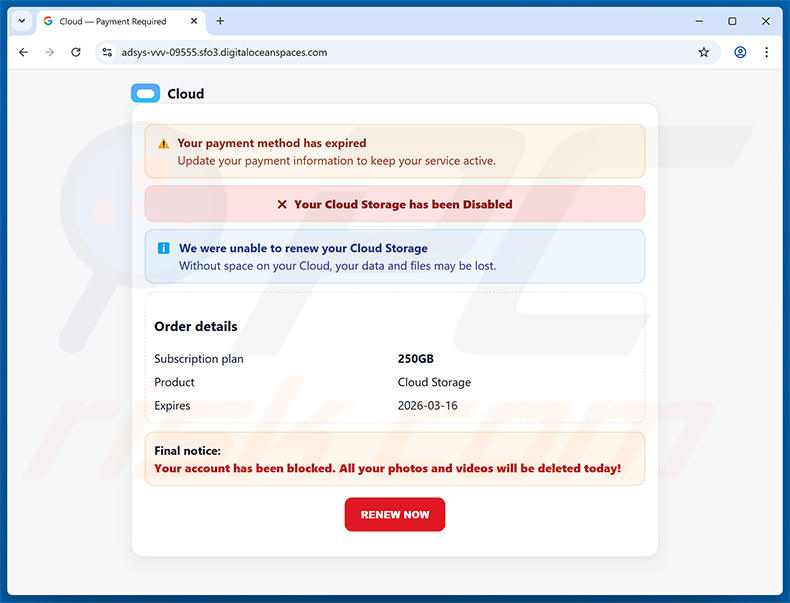
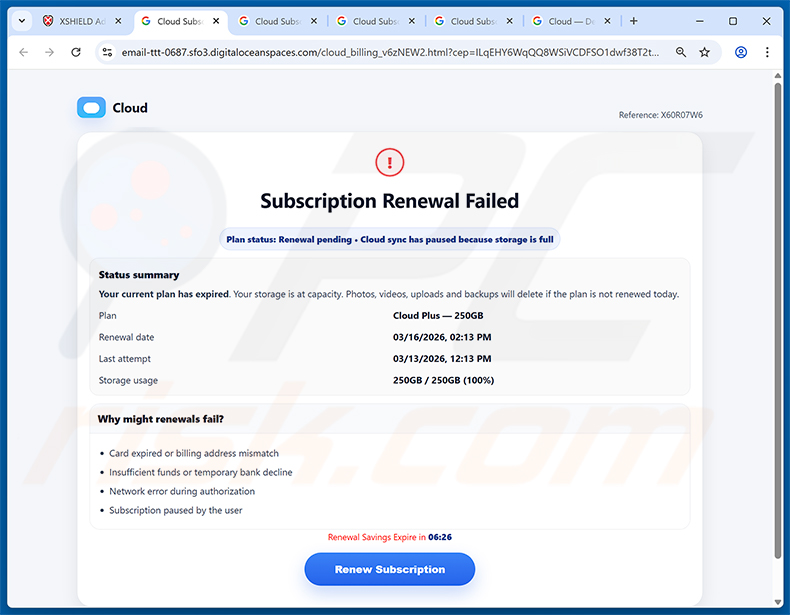
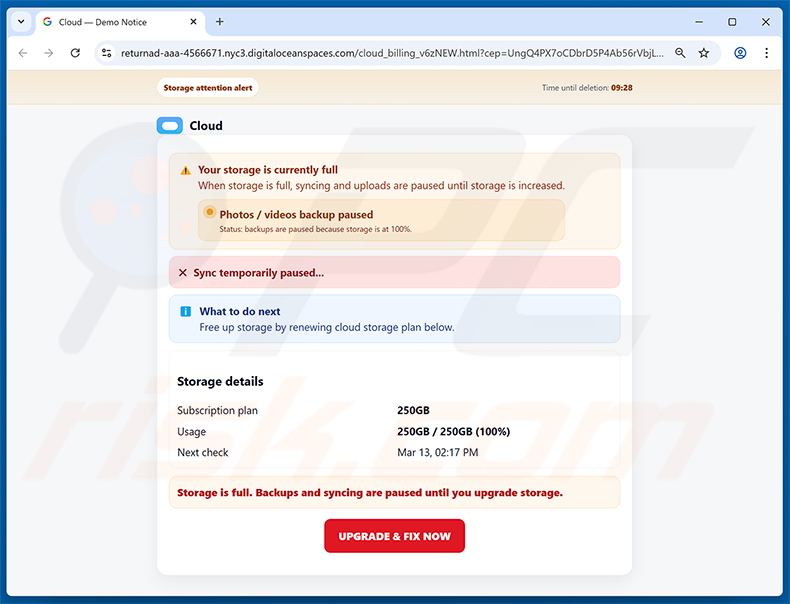
Clicar no botão “Secure My Account Now” no e-mail conduz a uma de várias páginas de aviso falsas. Estas páginas apresentam uma marca genérica “Cloud” em vez do design próprio da Google e estão alojadas em servidores externos. Mostram alertas fabricados - métodos de pagamento expirados, renovações de subscrição falhadas ou avisos de armazenamento no limite da capacidade - frequentemente acompanhados de temporizadores de contagem decrescente concebidos para pressionar os visitantes a agir imediatamente.
Cada página falsa inclui um botão de ação proeminente, como “RENEW NOW”, “Renew Subscription” ou “UPGRADE & FIX NOW”. Clicar em qualquer um deles redireciona o utilizador para um serviço legítimo de subscrição de armazenamento na nuvem. No entanto, o URL de redirecionamento contém os parâmetros de rastreamento de afiliado do burlão. Qualquer subscrição adquirida desta forma rende uma comissão ao burlão.
Nenhum ficheiro está em risco. A Google não está associada a este golpe de forma alguma. O remetente não tem qualquer relação com a Google e todas as alegações sobre o encerramento iminente da conta e a perda permanente de dados são fabricadas apenas para criar pânico e urgência.
| Nome | Google Cloud Storage Is Full golpe de phishing |
| Tipo De Ameaça | Phishing, Golpe, Engenharia Social, Fraude |
| Alegação Falsa | O armazenamento do Google Cloud está cheio e a conta do destinatário será encerrada permanentemente, com todos os dados eliminados no prazo de 24 horas |
| Disfarce | Notificação automática do Google Cloud |
| Sintomas | Compras online não autorizadas, palavras-passe de contas online alteradas, roubo de identidade, acesso ilegal ao computador. |
| Métodos De Distribuição | E-mails enganadores, anúncios pop-up online fraudulentos, técnicas de envenenamento de motores de busca, domínios com erros ortográficos. |
| Danos | Perda de informações privadas sensíveis, perda monetária, roubo de identidade. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
E-mails fraudulentos semelhantes em geral
Em conclusão, trata-se de um golpe de afiliados disfarçado de aviso urgente de armazenamento do Google Cloud. Conduz os destinatários por páginas de aviso falsas que depois os redirecionam para serviços de subscrição reais através das ligações de afiliado do burlão. O e-mail e todas as páginas para as quais conduz devem ser ignorados. Por vezes, golpes como este são utilizados para distribuir malware.
Mais exemplos de e-mails fraudulentos semelhantes são “Cloud Storage Plan Has Been Paused”, “iCloud Storage Full” e “Cloud Subscription Paused”.
Como é que as campanhas de spam infetam os computadores?
Os cibercriminosos distribuem frequentemente malware através de anexos de e-mail ou ligações incorporadas. Os anexos podem estar disfarçados de faturas, recibos ou outros tipos de documentos familiares - incluindo executáveis, arquivos, PDFs e ficheiros do Microsoft Office. Abrir estes ficheiros, ou ativar funcionalidades como comandos de macro maliciosos, pode desencadear uma infeção por malware no dispositivo.
Os e-mails também podem incluir ligações para sites maliciosos que transferem automaticamente software nocivo ou instruem o utilizador a fazê-lo manualmente. Na maioria dos casos, é necessário algum nível de interação do utilizador - abrir um ficheiro, clicar numa ligação ou executar um programa transferido. Ter cautela com qualquer e-mail inesperado é uma das formas mais fiáveis de se manter protegido.
Como evitar a instalação de malware?
Tenha cuidado com e-mails de remetentes desconhecidos, sobretudo os que contêm anexos ou pedidos urgentes. Evite transferir ficheiros ou clicar em ligações em mensagens que pareçam alarmantes ou inesperadas. Os serviços legítimos não ameaçam eliminar os seus dados através de e-mails não solicitados.
Transfira software apenas de sites oficiais e lojas de aplicações autorizadas. Evite software pirateado, geradores de chaves e ferramentas de cracking, pois são fontes comuns de malware. Mantenha o seu sistema operativo e todas as aplicações instaladas atualizados para reduzir a exposição a vulnerabilidades conhecidas.
Utilize um programa antivírus ou anti-malware de boa reputação e mantenha-o atualizado. Não permita que sites desconhecidos enviem notificações do navegador, pois estas são frequentemente utilizadas para difundir conteúdo fraudulento. Se já interagiu com conteúdo malicioso, execute uma verificação com Combo Cleaner Antivirus para Windows para detetar e remover automaticamente quaisquer ameaças.
Texto apresentado na carta de e-mail “Google Cloud Storage Is Full”:
Subject: Act Immediately or Lose Your Photos and Emails
DRIVE Full SECURE
Storage Status 99.8% FULL
0.4 GB free of 250 GB CRITICALFinal Warning
Account closure pendingFINAL WARNING – ACCOUNT WILL BE CLOSED
Action required within 24 hoursDear -,
Your Google Cloud storage is completely full. We have sent you multiple warnings, but you have ignored every single one. This is your LAST OPPORTUNITY to prevent PERMANENT DATA LOSS.
⊖ Immediate closure scheduled
Your account will be permanently closed and all your files — including photos, documents, and emails — will be deleted within 24 hours. This is not a drill.
What you will lose forever
[Secure My Account Now]
This is an automated service message from Google Cloud. If you take no action, your account will be scheduled for deletion.
Páginas falsas de aviso de armazenamento na nuvem utilizadas neste golpe:
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é Google Cloud Storage Is Full golpe de phishing?
- Tipos de e-mails maliciosos.
- Como detectar um email malicioso?
- O que fazer se for apanhado numa fraude de email?
Tipos de e-mails maliciosos.
 Emails de Phishing
Mais frequentemente, os criminosos cibernéticos utilizam e-mails enganosos para enganar os utilizadores da Internet para darem a sua informação privada sensível, por exemplo, informação de login para vários serviços online, contas de email, ou informação bancária online.
Tais ataques são denominados phishing. Num ataque de phishing, os criminosos cibernéticos geralmente enviam uma mensagem de correio electrónico com algum logótipo de serviço popular (por exemplo, Microsoft, DHL, Amazon, Netflix), criam urgência (endereço de envio errado, palavra-passe expirada, etc.), e colocam um link no qual esperam que as suas potenciais vítimas cliquem.
Após clicar no link apresentado nessa mensagem de correio electrónico, as vítimas são redireccionadas para um site falso que parece idêntico ou extremamente parecido com o original. As vítimas são então solicitadas a introduzir a sua palavra-passe, detalhes de cartão de crédito, ou alguma outra informação que seja roubada por criminosos cibernéticos.
 Emails com Anexos Maliciosos
Outro vector de ataque popular é o spam de correio electrónico com anexos maliciosos que infectam os computadores dos utilizadores com malware. Os anexos maliciosos transportam geralmente trojans capazes de roubar palavras-passe, informação bancária, e outras informações sensíveis.
Em tais ataques, o principal objectivo dos cibercriminosos é enganar as suas potenciais vítimas para abrir um anexo de correio electrónico infectado. Para atingir este objectivo, as mensagens de correio electrónico falam geralmente de facturas recebidas recentemente, faxes, ou mensagens de voz.
Se uma vítima potencial cai na armadilha e abre o anexo, os seus computadores ficam infectados, e os criminosos cibernéticos podem recolher muita informação sensível.
Embora seja um método mais complicado de roubar informação pessoal (filtros de spam e programas antivírus geralmente detectam tais tentativas), se for bem sucedido, os criminosos cibernéticos podem obter um intervalo muito mais amplo de dados e podem recolher informação durante um longo período de tempo.
 Emails de sextorção
Este é um tipo de phishing. Neste caso, os utilizadores recebem um e-mail alegando que um criminoso cibernético poderia aceder à câmara da potencial vítima e tem uma gravação vídeo da sua masturbação.
Para se livrarem do vídeo, pedem às vítimas que paguem um resgate (geralmente usando Bitcoin ou outra moeda de ecnriptação). No entanto, todas estas alegações são falsas - os utilizadores que recebem tais e-mails devem ignorá-las e suprimi-las
Como detectar um e-mail malicioso?
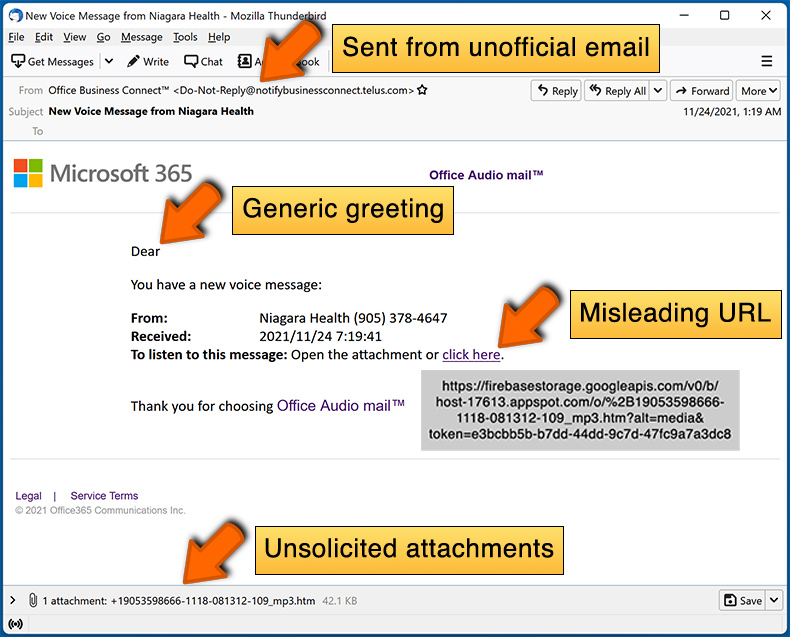
Enquanto os criminosos cibernéticos tentem fazer com que os seus e-mails de atracção pareçam fiáveis, aqui estão algumas coisas que deve procurar quando tentar detectar um e-mail de phishing:
- Verifique o endereço electrónico do remetente ("de"): Passe o rato sobre o endereço "de" e verifique se é legítimo. Por exemplo, se recebeu um e-mail da Microsoft, certifique-se de verificar se o endereço de e-mail é @microsoft.com e não algo suspeito como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Verifique a existência de saudações genéricas: Se a saudação no e-mail for "Caro utilizador", "Caro @youremail.com", "Caro cliente valioso", isto deve levantar suspeitas. Mais frequentemente, as empresas chamam-no pelo seu nome. A falta desta informação pode sinalizar uma tentativa de phishing.
- Verifique as ligações no e-mail: Passe o rato sobre a ligação apresentada no e-mail, se a ligação que aparece parecer suspeita, não clique nela. Por exemplo, se recebeu um e-mail da Microsoft e o link no e-mail mostra que irá para firebasestorage.googleapis.com/v0... não deve confiar nele. É melhor não clicar em qualquer link nos e-mails, mas visitar o website da empresa que lhe enviou o e-mail em primeiro lugar.
- Não confie cegamente nos anexos de email: Na maioria das vezes, as empresas legítimas vão pedir-lhe para iniciar sessão no seu site web e para ver aí quaisquer documentos; se recebeu um correio electrónico com um anexo, é uma boa ideia fazer uma verificação com uma aplicação antivírus. Os anexos de correio electrónico infectados são um vector de ataque comum utilizado por criminosos cibernéticos.
Para minimizar o risco de abrir phishing e e-mails maliciosos, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
Exemplo de um email de spam:
O que fazer se cair numa fraude de email?
- Se clicou num link num email de phishing e introduziu a sua palavra-passe - não se esqueça de alterar a sua palavra-passe o mais depressa possível. Normalmente, os criminosos cibernéticos recolhem credenciais roubadas e depois vendem-nas a outros grupos que as utilizam para fins maliciosos. Se alterar a sua palavra-passe em tempo útil, há a possibilidade de os criminosos não terem tempo suficiente para fazer qualquer dano.
- Se introduziu as informações do seu cartão de crédito - contacte o seu banco o mais rapidamente possível e explique a situação. Há uma boa hipótese de ter de cancelar o seu cartão de crédito comprometido e obter um novo.
- Se vir quaisquer sinais de roubo de identidade - deve contactar imediatamente a Federal Trade Commission. Esta instituição irá recolher informações sobre a sua situação e criar um plano de recuperação pessoal.
- Se abriu um anexo malicioso - o seu computador está provavelmente infectado, deve analisá-lo com uma aplicação antivírus respeitável. Para este efeito, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
- Ajude outros utilizadores da Internet - reporte emails de phishing para Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Perguntas Frequentes (FAQ)
Porque é que recebi este e-mail?
Estes e-mails fraudulentos não são direcionados pessoalmente. Os cibercriminosos distribuem-nos em massa utilizando listas de endereços recolhidas através de violações de dados, sites falsos e fontes semelhantes. Receber um destes e-mails não significa que o remetente tenha qualquer informação específica sobre si ou sobre as suas contas de armazenamento.
Forneci as minhas informações pessoais quando fui enganado por este e-mail, o que devo fazer?
Se concluiu uma compra através de qualquer ligação neste e-mail, contacte o seu banco ou emissor do cartão o mais rapidamente possível para comunicar a transação. Se introduziu dados pessoais em qualquer uma das páginas associadas, monitorize as suas contas para detetar atividade invulgar e altere quaisquer palavras-passe que possam ter sido comprometidas.
Transferi e abri um ficheiro malicioso anexado a um e-mail, o meu computador está infetado?
Os ficheiros executáveis podem comprometer um dispositivo no momento em que são executados. Formatos de documentos como PDFs ou ficheiros do Office normalmente exigem interação adicional - como ativar macros ou executar um componente incluído - antes de o malware ser ativado. O nível de risco depende do tipo de ficheiro e da forma como interagiu com ele.
Li o e-mail, mas não abri o anexo, o meu computador está infetado?
Abrir e ler um e-mail é, por si só, inofensivo. A infeção requer clicar numa ligação, abrir um anexo ou interagir de outra forma com o conteúdo do e-mail de modo a executar código malicioso. Se não foi realizada nenhuma ação deste tipo, o dispositivo não está em risco.
O Combo Cleaner removerá as infeções por malware presentes no anexo de e-mail?
O Combo Cleaner é capaz de detetar e remover uma vasta gama de ameaças de malware. Dito isto, executar uma verificação completa do sistema é importante, uma vez que infeções sofisticadas podem ocultar-se em áreas que as verificações parciais não detetam. A maioria das ameaças conhecidas pode ser identificada e removida através de uma verificação completa.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários