Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Calipso Ransomware
Ransomware

Calipso Ransomware

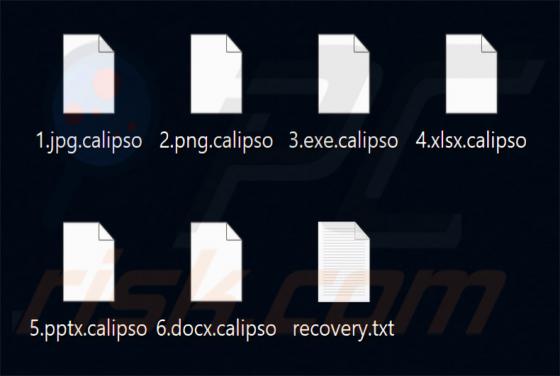
Calipso é um ransomware que os nossos investigadores encontraram ao examinar novas amostras de malware submetidas à plataforma VirusTotal. Encripta ficheiros, acrescenta a extensão ".calipso" aos seus nomes, altera o papel de parede do ambiente de trabalho e deixa uma nota de resgate num ficheiro d
EniFrost Ransomware
Ransomware

EniFrost Ransomware

O EniFrost é um ransomware que os nossos investigadores descobriram ao examinar amostras de malware submetidas ao VirusTotal. Encripta os ficheiros das vítimas utilizando a encriptação AES-256 e exige o pagamento de um resgate em troca da chave de desencriptação. Ao contrário da maioria dos ransomw

Zynex Ransomware
Ransomware

Zynex Ransomware

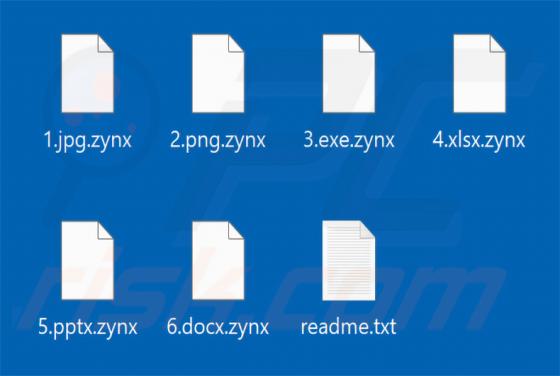
Zynex é um ransomware que a nossa equipa de investigação identificou ao analisar novas submissões de ficheiros no VirusTotal. Encripta ficheiros, acrescenta a extensão .zynx aos seus nomes e deixa uma nota de resgate num ficheiro de texto chamado readme.txt. Os atacantes afirmam também exfiltrar da

Flyware Ransomware
Ransomware

Flyware Ransomware

Flyware é um ransomware descoberto pelos nossos investigadores durante uma inspeção de rotina de novas submissões ao site VirusTotal. Tal como a maioria dos ransomware, encripta ficheiros na máquina infetada e exige um pagamento em troca de uma chave de desencriptação. Na nossa máquina de teste, es

MAIN Ransomware
Ransomware

MAIN Ransomware

MAIN é um ransomware pertencente à família de ransomware Dharma. A nossa equipa descobriu-o durante uma inspeção de rotina de novas submissões ao VirusTotal. Encripta ficheiros, acrescenta uma extensão complexa aos seus nomes e cria duas notas de resgate - uma janela pop-up e um ficheiro de texto c

Vendor Registration And Partnership Process golpe de e-mail
Phishing/Fraude

Vendor Registration And Partnership Process golpe de e-mail

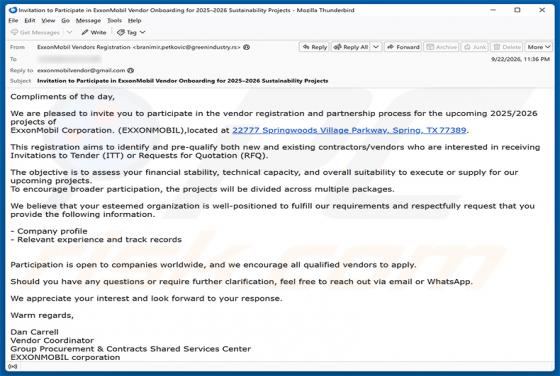
Examinámos este e-mail e determinámos que se trata de um golpe. Está disfarçado como um convite de integração de fornecedores da ExxonMobil Corporation, visando empresas e profissionais em todo o mundo. O objetivo é envolver os destinatários numa troca de correspondência prolongada que acaba por co

cPanel Policy Update golpe de e-mail
Phishing/Fraude

cPanel Policy Update golpe de e-mail

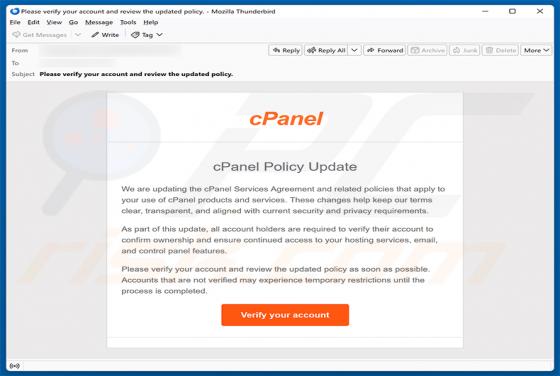
Inspecionámos este e-mail e descobrimos que se trata de um golpe de phishing. A mensagem foi concebida para parecer um aviso oficial do cPanel, alegando falsamente que os titulares de contas têm de verificar as suas contas devido a uma atualização de políticas. Os golpistas por detrás dela pretende

BambooToken Malware
Trojan

BambooToken Malware

O BambooToken é um malware do tipo backdoor que concede aos atacantes acesso remoto e encoberto a sistemas Windows e Linux infetados. Foi descoberto pelos Black Lotus Labs, a divisão de investigação de ameaças da Lumen, e provavelmente está ativo desde pelo menos fevereiro de 2023. O malware é util

KREMLIN Banking Trojan
Trojan

KREMLIN Banking Trojan

O KREMLIN Banking Trojan é um trojan bancário de múltiplas fases que adiciona secretamente uma extensão de navegador maliciosa ao Google Chrome e ao Microsoft Edge. A extensão espia sessões de banca online, regista o que a vítima digita, rouba cookies e palavras-passe guardadas e pode até alterar o

SparroWocky Backdoor
Trojan

SparroWocky Backdoor

O SparroWocky é um backdoor escrito em C++ e implementado pelo FamousSparrow, um grupo de ciberespionagem alinhado com a China. Estabelece acesso encoberto e persistente a computadores infetados e permite aos operadores executar comandos, transferir ficheiros, capturar capturas de ecrã e encaminhar