Guia de Remoção de novos vírus

DeskPilot Stealer
Trojan

DeskPilot Stealer

O DeskPilot é um malware multifuncional que combina as capacidades de um stealer de informações com as de um trojan de acesso remoto (RAT). Regista as teclas premidas, os títulos das janelas ativas e o conteúdo da área de transferência, ao mesmo tempo que concede aos atacantes controlo remot
Extensão maliciosa Traceguard - AI Web Security & Dev Agent
Trojan

Extensão maliciosa Traceguard - AI Web Security & Dev Agent

A Traceguard é uma extensão maliciosa do Google Chrome que se apresenta como “AI Web Security & Dev Agent”. O seu verdadeiro objetivo é manipular operações de banca online. A nossa equipa classificou-a como uma extensão maliciosa e malware - ela redireciona secretamente transferência

Malware xeffStealer
Trojan

Malware xeffStealer

O xeffStealer é um malware multifuncional que combina as capacidades de um ladrão de informações e de um trojan de acesso remoto (RAT). Foi concebido para recolher credenciais de início de sessão e dados de sessão de dezenas de aplicações, ao mesmo tempo que dá aos atacantes controlo remo

AoQin Ransomware
Ransomware

AoQin Ransomware

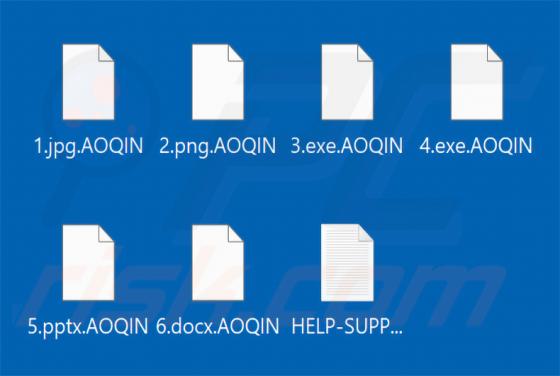
AoQin é um ransomware que os nossos investigadores encontraram ao analisar novas amostras submetidas no VirusTotal. Bloqueia ficheiros através de encriptação, acrescenta a sua própria extensão aos respetivos nomes e deixa uma nota de resgate que exige que as vítimas contactem os atacantes. N

Dragonfly Shipping golpe de e-mail
Phishing/Fraude

Dragonfly Shipping golpe de e-mail

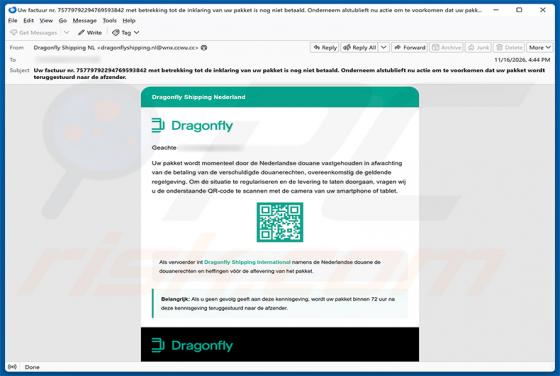
Analisámos este e-mail e determinámos que se trata de um golpe. Escrito em neerlandês, faz-se passar por um aviso oficial da Dragonfly Shipping, alegando que a encomenda do destinatário está retida pela alfândega neerlandesa a aguardar o pagamento de direitos de importação. A mensagem foi c

Guias de Remoção dos Vírus principais

Malware HackTool:Win32/Crack
Trojan

Malware HackTool:Win32/Crack

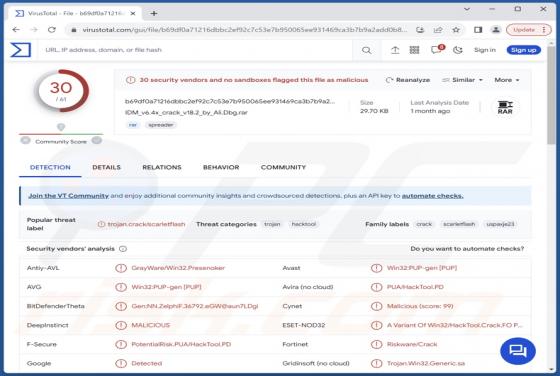
"HackTool:Win32/Crack" é um nome genérico de deteção utilizado por uma série de motores de segurança e fornecedores para aberturas no software. As "aberturas" são ferramentas ilegais utilizadas para "decifrar" a proteção do programa; isto inclui contornar as medidas de segurança do prod

Ransomware XHAMSTER
Ransomware

Ransomware XHAMSTER

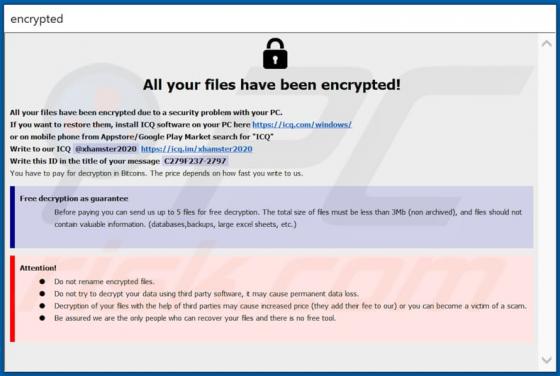
O ransomware é uma forma de malware que os criminosos cibernéticos usam para chantagear as suas vítimas: encripta ficheiros e mantém/nos inacessíveis (inutilizáveis), a menos que a vítima os desencripte com a ferramenta de desencriptação correta que apenas os invasores podem fornecer. O

Vírus COM Surrogate
Trojan

Vírus COM Surrogate

O COM Surrogate é um processo genuíno do Windows 10 projetado para executar várias extensões de programa. É quase certo que cada utilizador pode encontrar esse processo no gestor de tarefas do Windows. Por outras palavras, a presença desse processo não significa que o sistema esteja infec

Malware CraxsRAT (Android)
Trojan

Malware CraxsRAT (Android)

O CraxsRAT é um Trojan de Acesso Remoto (TAR) capaz de infectar os sistemas operativos Android V5 a V12. Os TARs permitem o acesso remoto e o controlo sobre dispositivos comprometidos. O CraxsRAT é incrivelmente sofisticado, altamente versátil e personalizável. No momento da redacção, este

Últimas análises de software