

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o E-Clipper?
O E-Clipper é um software malicioso concebido para redirecionar as transferências de saída de carteiras de moeda Fiat e carteiras de criptomoeda. Este malware representa uma séria ameaça à integridade das carteiras acima mencionadas. Portanto, as infecções por E-Clipper podem levar a perdas financeiras significativas.
Devido aos riscos colocados por este programa malicioso, deve ser eliminado dos sistemas operativos imediatamente após a sua deteção.
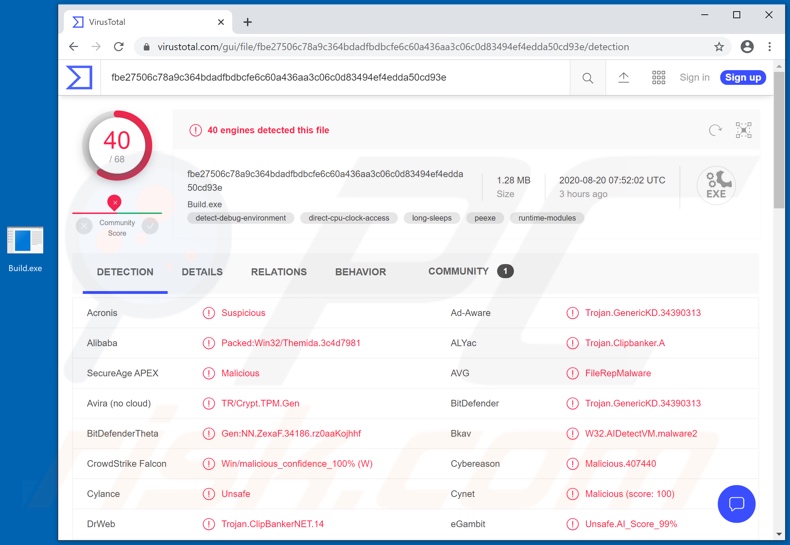
Mais sobre o E-Clipper
O malware E-Clipper pode ocultar a sua presença e tem certas características para garantir a sua persistência. Para elaborar, este programa malicioso é leve (ou seja, a compilação final é de 30 KB) e, portanto, não sobrecarrega os recursos do sistema infetado, o que ajuda a esconder a presença do E-Clipper.
O E-Clipper descompacta-se na pasta de sistema do Windows. Também é executado no arranque do Windows e pode eliminar o reinício sem erros.
Este software malicioso pode alterar certos ícones no dispositivo infetado, no entanto, como mencionado, o principal objectivo do E-Clipper é redirecionar as transferências de carteiras de moeda Fiat e carteiras de criptomoeda para aqueles que estão na posse de criminosos cibernéticos por trás da infeção.
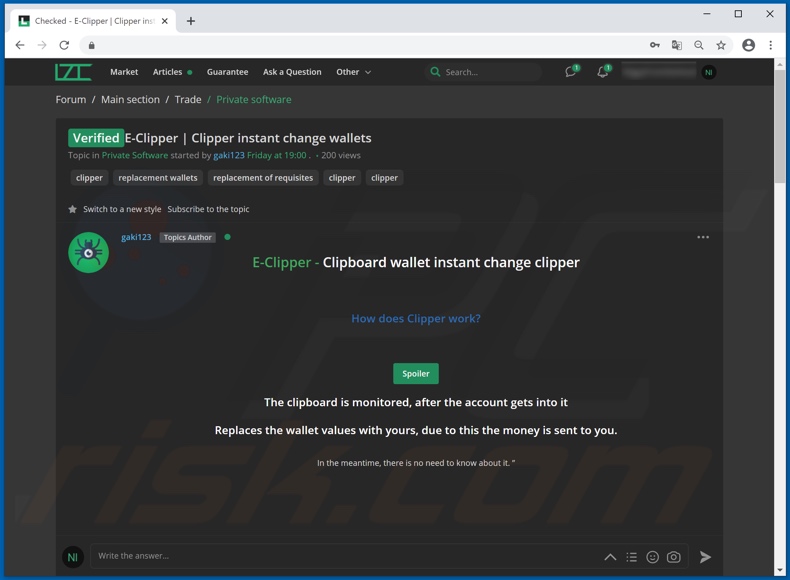
Este programa malicioso faz isso alterando o endereço da carteira de receção introduzido pela vítima para o endereço da carteira dos criminosos. De acordo com o material promocional do E-Clipper, o processo de substituição do endereço é instantâneo e automático.
O malware tem como alvo estas carteiras de moedas Fiat: Payeer, Qiwi, Yandex Money e Webmoney (WMZ [conversão da unidade do título para USD] e WMR [unidade do título para RUB]). As criptomoedas visadas pelo E-Clipper incluem: Bitcoin, Bitcoin Gold, Bytecoin, BlackCoin, Dash, DogeCoin, Ethereum, Litecoin, Ripple, Stellar e Zcash.
Se suspeitar ou se souber que o E-Clipper (ou outro malware) já infectou o sistema, utilize um software anti-vírus para o remover imediatamente.
| Nome | vírus E-Clipper |
| Tipo de Ameaça | Trojan, vírus que rouba palavras-passe, malware bancário, spyware. |
| Nomes de Detecção | Avast (Win32:Trojan-gen), BitDefender (Trojan.GenericKD.34390313), ESET-NOD32 (Uma Variante De Win32/Packed.Themida.HAG), Kaspersky (HEUR:Trojan.Win32.Generic), Lista Completa (VirusTotal). |
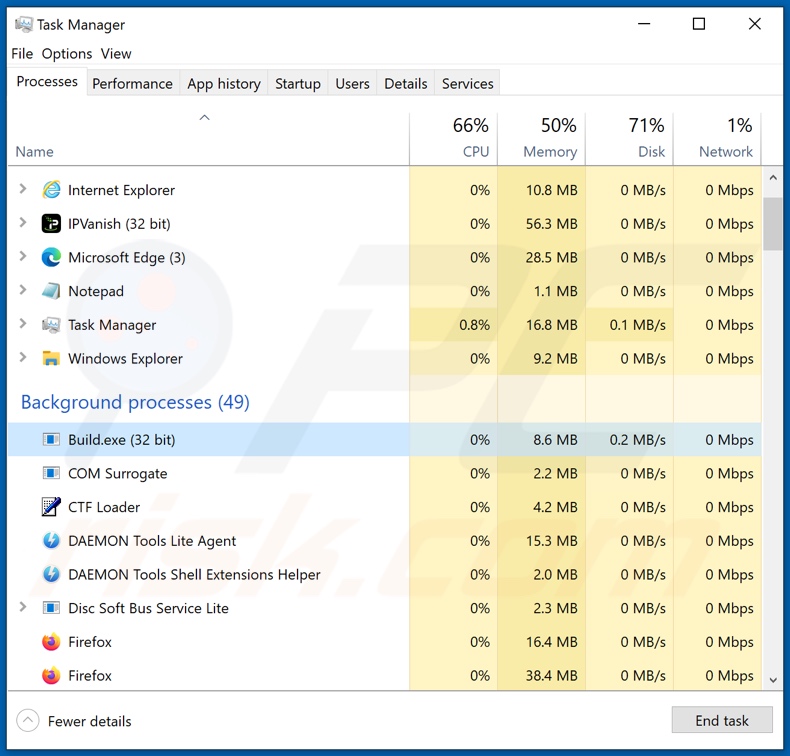
| Nome(s) do(s) Processo(s) Malicioso(s) | Build.exe (o nome do processo pode variar). |
| Sintomas | Os trojans são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que nenhum sintoma específico é claramente visível numa máquina infetada. |
| Métodos de distribuição | Anexos de email infectados, anúncios maliciosos online, engenharia social, 'cracks' de software. |
| Danos | Roubo de palavras-passe e de informações bancárias, roubo de identidade, adição do computador da vítima a uma rede de bots. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Malware Clipper em geral
BitCoin Clipper, Echelon, Mist, ProstoClipper e Taurus são alguns exemplos de outros programas maliciosos, que têm como alvo carteiras cripto e outros tipos de carteiras digitais, no entanto, estes programas também têm características adicionais.
Para elaborar, o malware também pode extrair informações - exfiltrar ficheiros do sistema infetado, extrair credenciais de início de sessão guardadas (ou seja, IDs, nomes de utilizador e palavras-passe) de navegadores e outras aplicações, registar as teclas premidas (keylogging), e assim por diante.
A funcionalidade comum do malware é descarregamento/instalação de programas maliciosos adicionais, permitir o acesso remoto e o controlo sobre a máquina infetada, encriptação de dados e bloqueio de ecrã para fins de resgate, utilização de recursos do sistema para minerar criptomoedas, etc.
Independentemente da forma como o malware funciona, o objetivo é idêntico: gerar rendimentos para o criminosos cibernéticos que o utiliza.
Como é que o E-Clipper se infiltrou no meu computador?
No momento da pesquisa, os desenvolvedores do site do E-Clipper ofereciam o programa malicioso para venda por 800 RUB (rublos russos). Portanto, a forma como o E-Clipper é distribuído depende dos criminosos cibernéticos que o utilizam. Em geral, o malware é distribuído principalmente através de trojans, campanhas de spam, ferramentas de ativação ilegais ("cracks"), actualizadores falsos e canais de descarregamento questionáveis.
Os trojans são programas maliciosos com uma grande variedade de funcionalidades que podem incluir a capacidade de causar infecções em cadeia (ou seja, descarregamento/instalação de malware adicional). O termo "campanha de spam" é utilizado para definir uma operação em grande escala, durante a qual são enviados milhares de emails fraudulentos.
Estas mensagens têm ficheiros de infeção anexados e/ou ligados às mesmas. Os ficheiros infecciosos podem estar em vários formatos (por exemplo, arquivos, executáveis, documentos do Microsoft Office e PDF, JavaScript, etc.) e quando são abertos, o processo/cadeia de infeção é iniciado.
Em vez de ativar produtos licenciados, as ferramentas de ativação ilegal ("cracking") podem descarregamento/instalação de malware. Os actualizadores falsos infetam os sistemas ao explorar falhas de produtos desactualizados e/ou simplesmente instalando software malicioso, em vez das actualizações.
Fontes descarregamento não confiáveis, tais como alojamentos de ficheiros não oficiais e gratuitos sites, redes de partilha P2P (BitTorrent, eMule, Gnutella, etc.) e outros descarregadores de terceiros podem oferecer malware, disfarçado de ou agregado a conteúdo normal.
Como evitar a instalação de malware
Os emails suspeitos ou irrelevantes não devem ser abertos, especialmente aqueles com anexos ou hiperligações encontrados neles, pois isso pode resultar numa infeção de alto risco. Aconselha-se o descarregamento a partir de fontes oficiais e verificadas. Além disso, todos os produtos devem ser actualizados e activados com ferramentas/funções fornecidas por desenvolvedores.
Os actualizadores de terceiros e as ferramentas de ativação ilegais ("cracks") devem ser evitados, uma vez que proliferam frequentemente malware. Para garantir a integridade do dispositivo e a segurança do utilizador, é crucial ter instalado um antivírus/anti-spyware de boa reputação. Este software deve ser mantido atualizado, utilizado para efetuar verificações regulares do sistema e para remover ameaças detectadas/potenciais.
Se acredita que o seu computador já está infetado, recomendamos a execução de uma verificação com Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Processo E-Clipper no Gestor de Tarefas ("Build.exe"):
O malware E-Clipper está a ser promovido online:
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
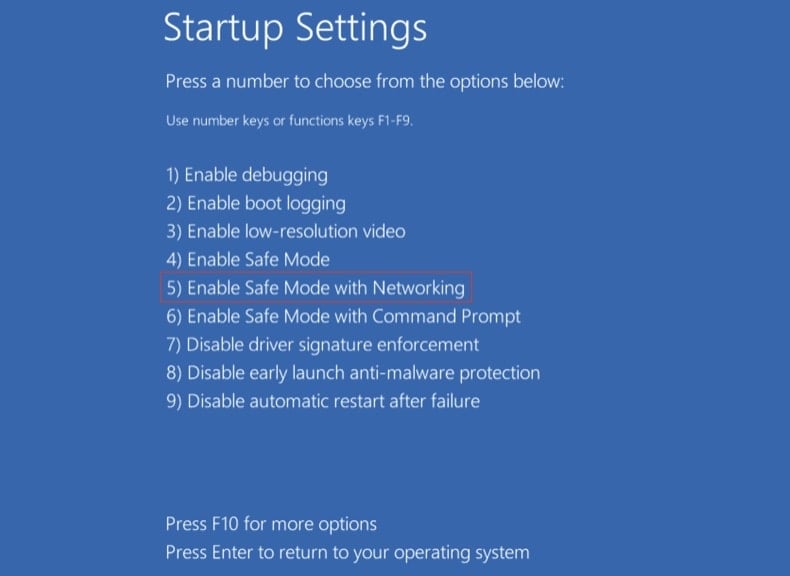
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
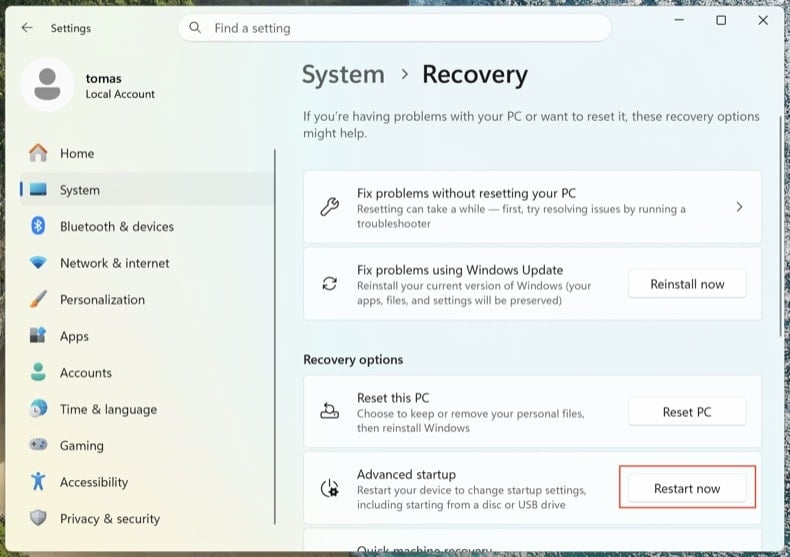
Abra . Clique em Reiniciar agora junto a Arranque avançado.
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Inspecionar os processos em execução com o Process Explorer
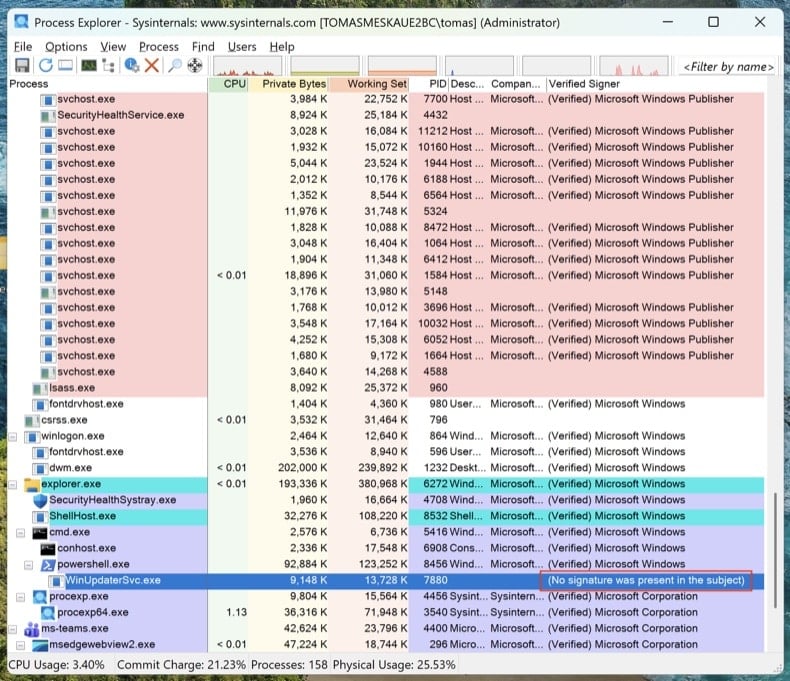
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
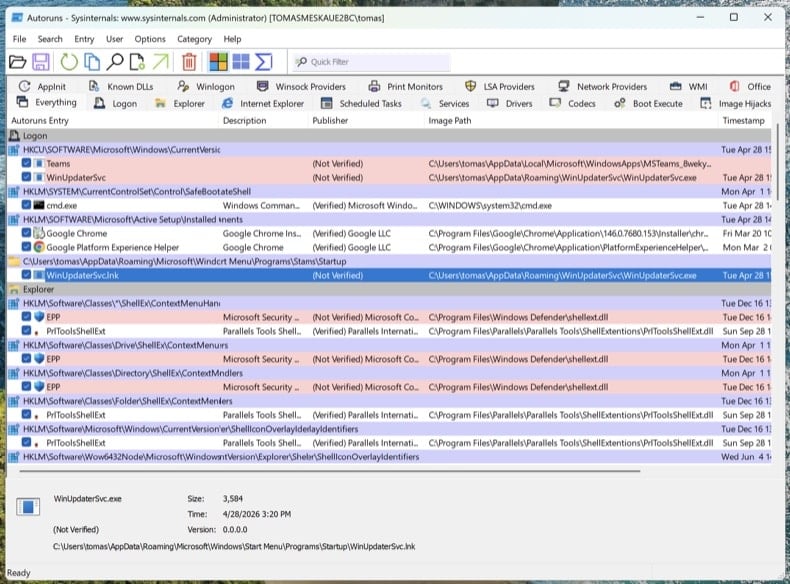
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
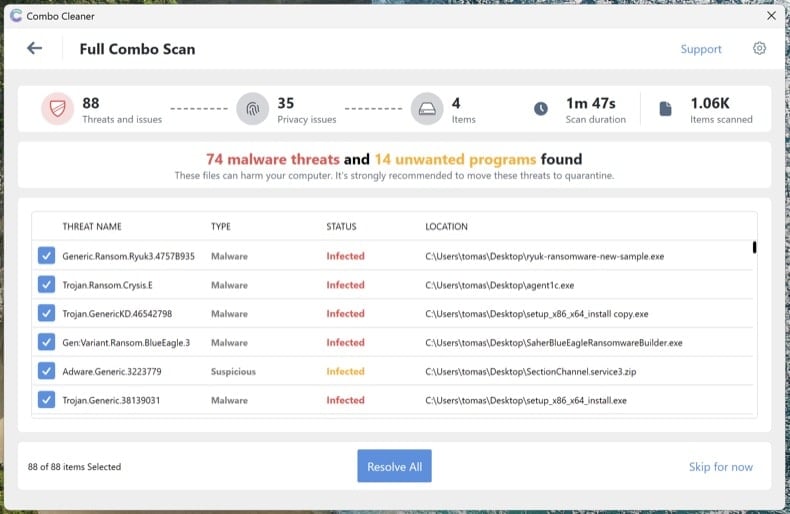
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
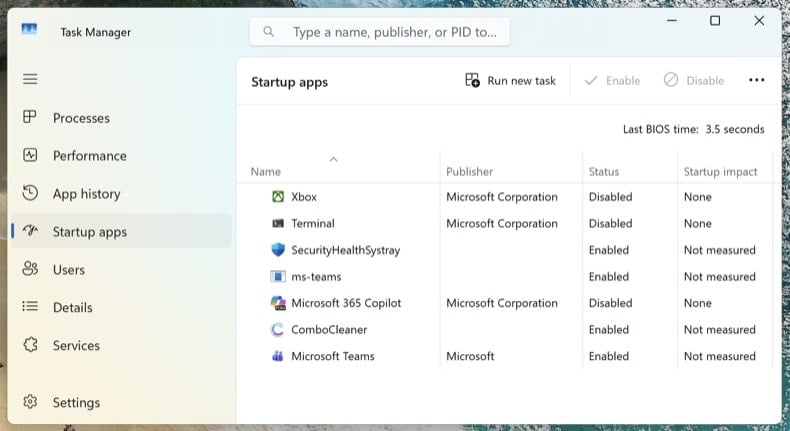
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware E-Clipper, devo formatar o meu dispositivo de armazenamento para me livrar dele?
Não, o malware E-Clipper pode ser removido sem formatar o dispositivo de armazenamento. Pode ser eliminado seguindo os passos descritos no nosso guia de remoção.
Quais são os principais problemas que o malware pode causar?
Os problemas mais comuns e maiores causados pelo malware são a perda de dados, o roubo de identidade, o desempenho lento do computador, infecções adicionais, perda de acesso a contas pessoais e perdas monetárias.
O que é o objectivo do malware E-Clipper?
O objectivo do E-Clipper consiste em substituir as carteiras de criptomoedas introduzidas pelas vítimas pelas carteiras controladas pelos invasores. Os criminosos cibernéticos recebem criptomoedas após os utilizadores as transferirem sem verificar o endereço da carteira do destinatário.
Como é que um programa malicioso se infiltrou no meu computador?
O malware é normalmente distribuído utilizando técnicas de phishing e outras técnicas de engenharia social (por exemplo, emails contendo anexos maliciosos/hiperligações, mensagens falsas de aviso do sistema, etc.), descarregamentos drive-by, redes P2P, páginas não oficiais, etc. Além disso, o malware é distribuído através de instaladores falsos para o software corrompido e actualizadores falsos.
O Combo Cleaner protege-me de malware?
Sim, o Combo Cleaner detecta e remove malware. Consegue detetar quase todas as infecções de malware conhecidas. De modo a remover malware de última geração dos computadores infectados, é necessário executar uma verificação completa do sistema. Normalmente, o malware deste tipo oculta-se profundamente no interior do sistema.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários