

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
O que é o vírus Invoice Email?
O "Invoice Email Virus" (também conhecido como "Outstanding Invoice Email Virus") é uma campanha de malspam usada para proliferar um trojan de alto risco denominado TrickBot. Esta campanha partilha muitas semelhanças com várias outras campanhas de spam, como (por exemplo) eFax, Important Documents IRS, e especialmente HM Revenue & Customs Outstanding Amount.
O texto nestes emails pode ser diferente, embora a mensagem exibida seja essencialmente idêntica: o utilizador supostamente recebeu uma fatura (através de um anexo do MS Word) e deve pagar. Esteja ciente, no entanto, que o ficheiro anexado é malicioso e projetado para descarregar e instalar o malware TrickBot.
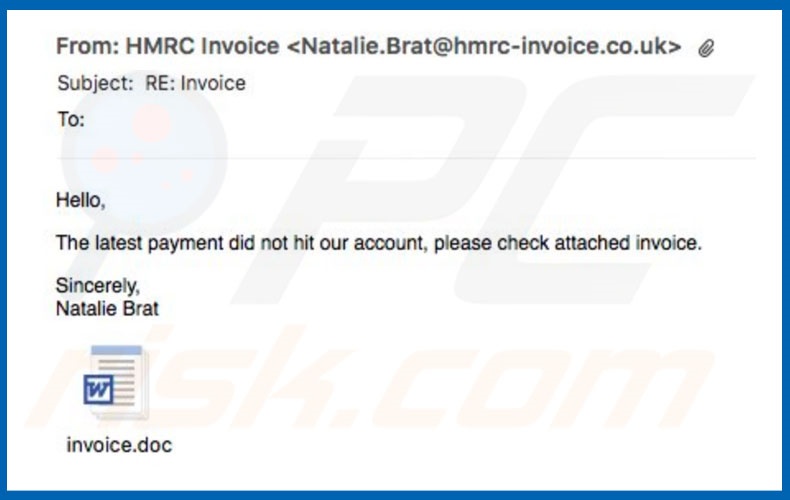
O vírus Invoice email em pormenor
Conforme mencionado, as mensagens de email informam que os pagamentos não foram enviados e encorajam os utilizadores a abrir o anexo do MS Word, que contém uma fatura. Isto é uma fraude. Os criminosos cibernéticos tentam enganar utilizadores crédulos para que abram um ficheiro malicioso que infecta o sistema.
O texto nos emails da campanha "Invoice Email Virus" pode variar, uma vez que os criminosos cibernéticos registam vários domínios da web e endereços de email com nomes de empresas legítimas e departamentos governamentais. Esses URLs/endereços de email são usados para enviar spam - é mais fácil dar a impressão de legitimidade quando o remetente é familiar ao utilizador.
Esteja ciente que o TrickBot é um malware de alto risco. sequestra navegadores da web e recolhe vários logins/palavras-passe. Os dados recolhidos são enviados a um servidor remoto controlado por criminosos cibernéticos. Essas pessoas podem receber informações confidenciais (por exemplo, criminosos podem obter acesso às redes sociais dos utilizadores, contas bancárias e assim por diante).
A presença deste malware pode conduzir a perdas financeiras significativas ou até mesmo roubo de identidade. Portanto, o rastreio de dados pode conduzir a sérios problemas de privacidade ou até mesmo ao roubo de identidade.
Se abriu emails/anexos que pertencem a uma campanha de spam "Invoice Email Virus", deve imediatamente fazer uma verificação no sistema com um antivírus/antispyware confiável e remover todas ameaças detectadas.
| Nome | trojan TrickBot |
| Tipo de Ameaça | Trojan, vírus de roubo de palavra-passe, malware de banco, spyware |
| Sintomas | Os trojans são projetados para infiltrar-se furtivamente no computador da vítima e permanecer silenciosos, portanto, nenhum sintoma específico é claramente visível na máquina infectada. |
| Métodos de Distribuição | Anexos de e-mail infectados, anúncios online maliciosos, engenharia social, crackings de software. |
| Danos | Informações bancárias roubadas, palavras-passe, roubo de identidade, computador da vítima adicionado a um botnet. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Semelhanças com outros Trojans
O TrickBot é virtualmente idêntico a dezenas de outros vírus do tipo trojan, como Pony, Adwind, FormBook, e muitos outros. Assim como o TrickBot, estes vírus também são distribuídos através de campanhas de spam. Além disso, o seu comportamento também é muito semelhante - todos recolhem dados.
Alguns trojans também são projetados para distribuir outros vírus (normalmente, ransomware). Portanto, estes vírus representam uma ameaça direta à sua privacidade e segurança de navegação na Internet.
Como é que o vírus Invoice Email infectou o meu computador?
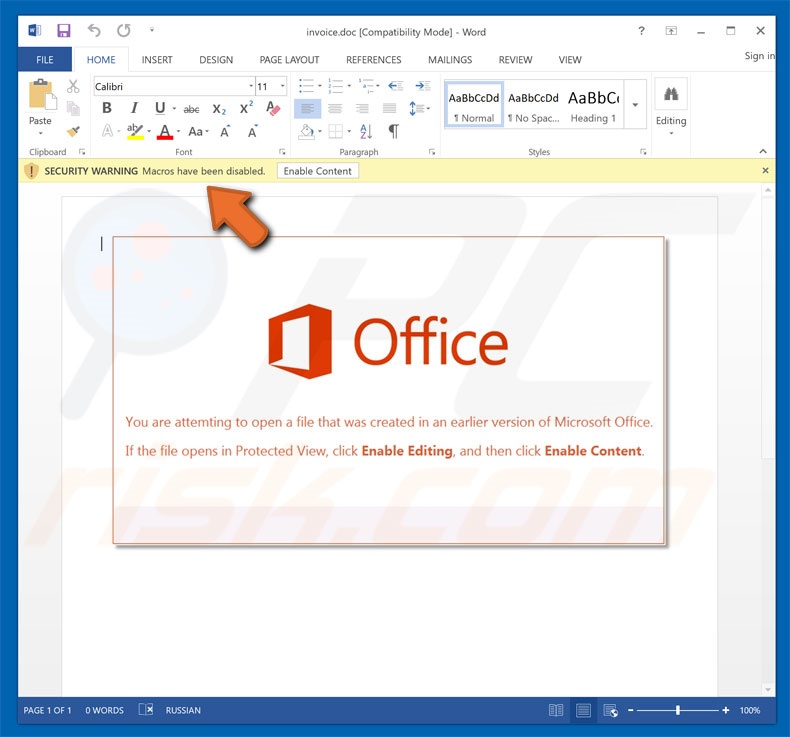
O "Invoice Email virus" vem juntamente com anexos maliciosos do MS Word apresentados como faturas. Depois de abrir estes ficheiros, os utilizadores são pedidos a ativar os comandos de macro, caso contrário, o conteúdo não será exibido corretamente. Ao fazer isso, no entanto, os utilizadores concedem permissão para que os anexos executem scripts que descarregam/instalam malware furtivamente.
Note que isso só funcionará se o anexo for aberto ao usar o programa MS Word. Se o ficheiro for aberto por outro software capaz de ler estes formatos, os scripts não serão executados. Além disso, o malware visa apenas o sistema operativo Windows e, portanto, os utilizadores que executam outras plataformas estão seguros.
Como evitar a instalação de malware?
As principais razões para infecções de computador são pouco conhecimento e comportamento descuidado. Portanto, preste muita atenção ao navegar na Internet. Pense duas vezes antes de abrir anexos de email. Se o ficheiro parecer irrelevante ou tiver sido recebido de um email suspeito/irreconhecível, nunca deve ser aberto - estes emails devem ser excluídos sem serem lidos.
Além disso, alguns trojans são distribuídos ao usar o método de "agregação" (instalação furtiva de aplicações fraudulentas juntamente com software regular) e atualizadores falsos. Portanto, seja cauteloso ao descarregar/instalar/atualizar o software. Analise cuidadosamente cada janela dos diálogos de descarregamento/instalação e desative todos os programas incluídos adicionalmente.
Os seus programas devem ser descarregues apenas de fontes oficiais, ao usar links diretos para descarregamento. Além disso, mantenha as aplicações instaladas atualizadas. Para conseguir isso, use recursos implementados ou ferramentas fornecidas apenas pelo desenvolvedor oficial. Também recomendamos fortemente que tenha um pacote antivírus/anti-spyware legítimo instalado e em execução.
Versões mais recentes (2010 e posteriores) do MS Office abrem ficheiros descarregues recentemente no "Modo Protegido", evitando assim que anexos maliciosos descarreguem/instalem malware. Portanto, é altamente recomendável evitar o uso de versões antigas. A chave para a segurança do computador é o cuidado.
Se já abriu o anexo malicioso, recomendamos executar uma verificação com Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Exemplos de mensagens apresentadas em diferentes variantes dessas mensagens de email maliciosas:
Subject: RE: Outstanding INVOICE BIA/066250/5423
The invoices came to us very late. Both are enclosed in attachement.
hxxp://www.perezdearceycia.cl/
alexa.ballantine@gmail.com
------------------------------------------------------
Subject: INCORRECT INVOICE
We are waiting for the confirmation from your side so that we can send you the Invoice & Credit card link to process the payment and start the services. If you have any queries, please feel free to contact us. We hope for a positive reply.
hxxp://cqfsbj.cn/
This message is confidential and/or contains legally privileged information. It is intended for the addressees only.
Jamacapq@sbcglobal.net
------------------------------------------------------
Subject: Outstanding INVOICE XOJR/7763411/6403
We have not received payment or an update on when the overdue invoices will be paid. Our payment terms are strictly 30 days. Please let me know when these invoices will be paid. Please see below the list of overdue invoices:
hxxp://minami.com.tw/
Regards
Priyanka Kapadia
------------------------------------------------------
Subject: Outstanding INVOICE FQOVN/2773110/730
Please see below the list of overdue invoices, of which 223.00 euro is due since last month. Can you please advise when payment will be made.
hxxp://www.legionofboomfireworks.com/
This message is confidential and/or contains legally privileged information. It is intended for the addressees only.
Thanks
Kira Holden
------------------------------------------------------
Subject: Invoice Number 55057
Last one year we started to charge for CRB check. They pay us first and we apply for CRB. =0DI do not have invoices.
hxxp://www.caglarturizm.com.tr/
Kind Regards,
andy
------------------------------------------------------
Subject: Final Account
Please find attached your confirmation documents. What you need to do Urgently Print off, sign and scan/send back the full proposal form within 7 days
hxxp://www.jxprint.ru/
Many Thanks
CYNTHIA HARRY
Anexo malicioso distribuído através da campanha "Invoice Email SPAM":
Exemplo de outro email de spam com tema de fatura exibido em português:
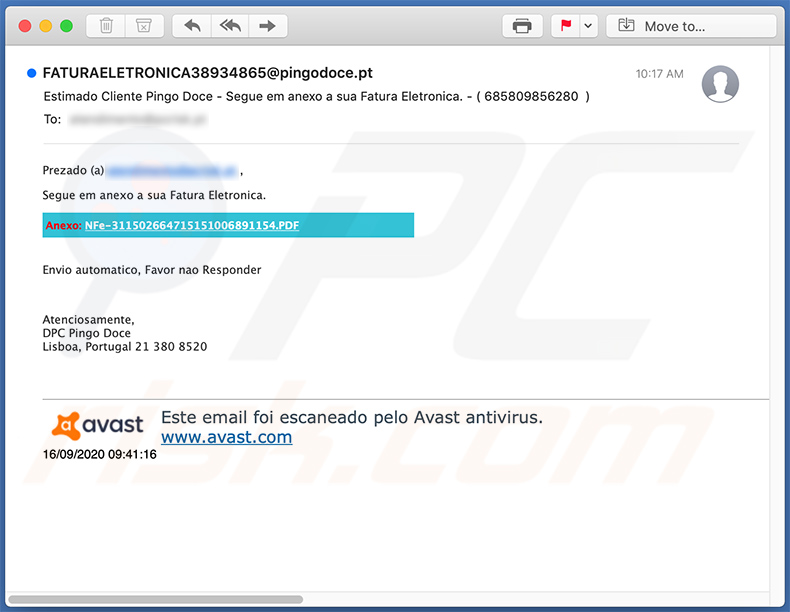
Texto apresentado em:
Subject: Estimado Cliente Pingo Doce - Segue em anexo a sua Fatura Eletronica. - ( 685809856280 )
Prezado (a) atendimento@pcrisk.pt ,
Segue em anexo a sua Fatura Eletronica.
Anexo: NFe-311502664715151006891154.PDF
Envio automatico, Favor nao Responder
Atenciosamente,
DPC Pingo Doce
Lisboa, Portugal 21 380 8520
Este email foi escaneado pelo Avast antivirus.
www.avast.com16/09/2020 09:41:16
Outro email de spam com tema de fatura usado para distribuir um documento malicioso do MS Excel:
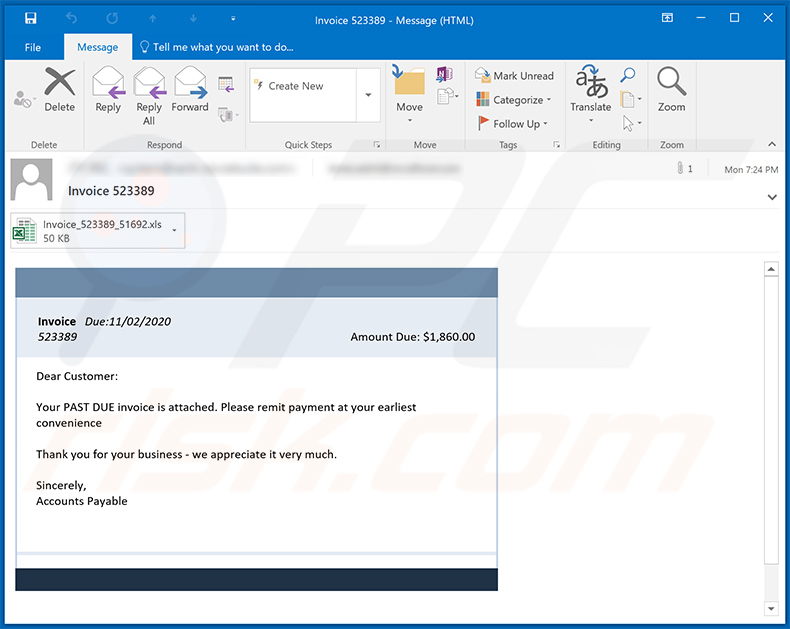
Texto apresentado em:
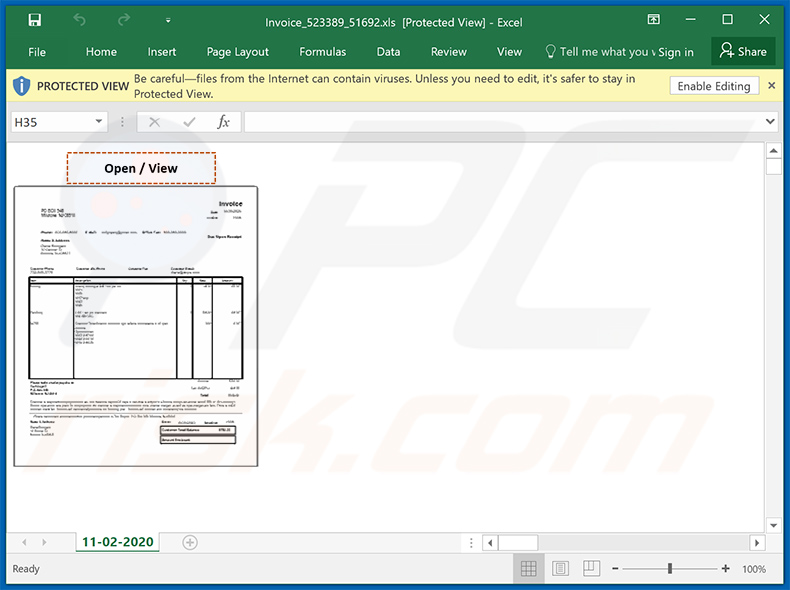
Subject: Invoice 523389
Invoice Due:11/02/2020
523389 Amount Due: $1,860.00Dear Customer:
Your PAST DUE invoice is attached. Please remit payment at your earliest convenience
Thank you for your business - we appreciate it very much.
Sincerely,
Accounts Payable
Screenshot do documento malicioso do MS Excel anexado:
Exemplo de outro email de spam com tema de fatura usado para distribuir um documento malicioso do MS Excel que injeta o malware Dridex no sistema:
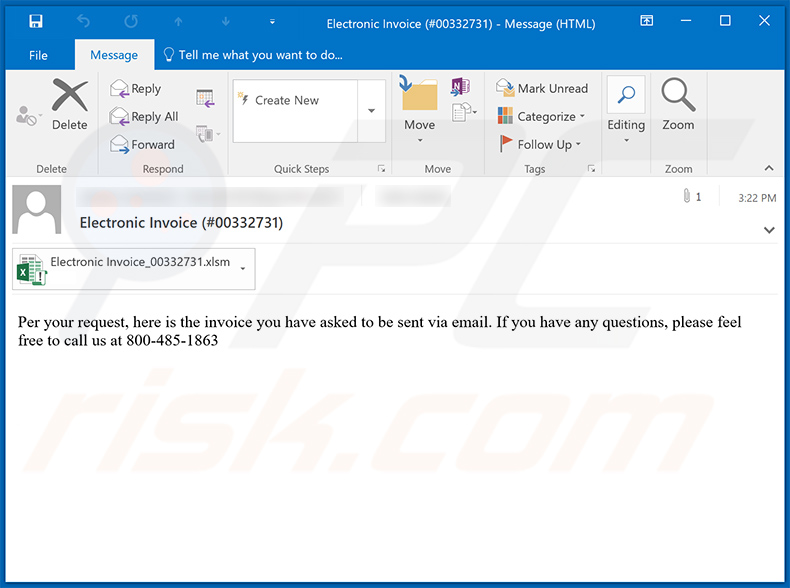
Texto apresentado em:
Subject: Electronic Invoice (#00332731)
Per your request, here is the invoice you have asked to be sent via email. If you have any questions, please feel free to call us at 800-485-1863
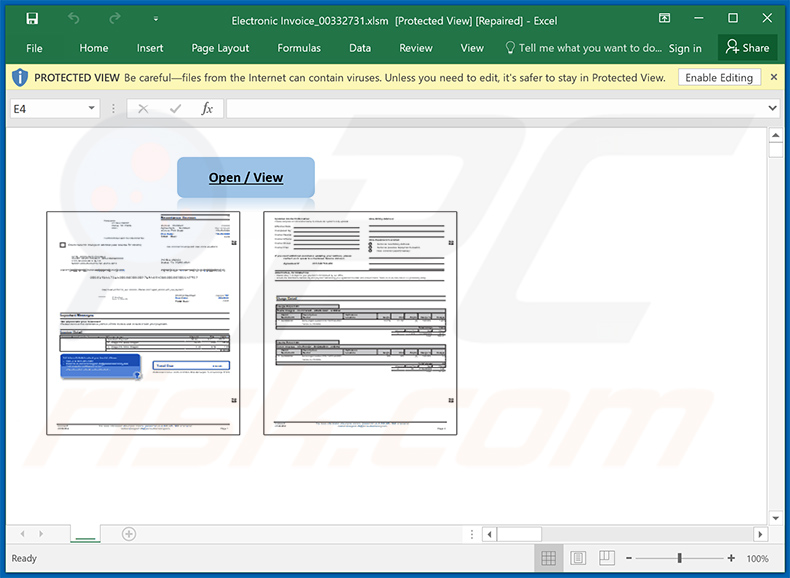
Screenshot do documento MS Excel em anexo:
Mais um email de spam com tema de fatura usado para distribuir um ficheiro .IMG malicioso (os links conduzem ao descarregamento do referido ficheiro):
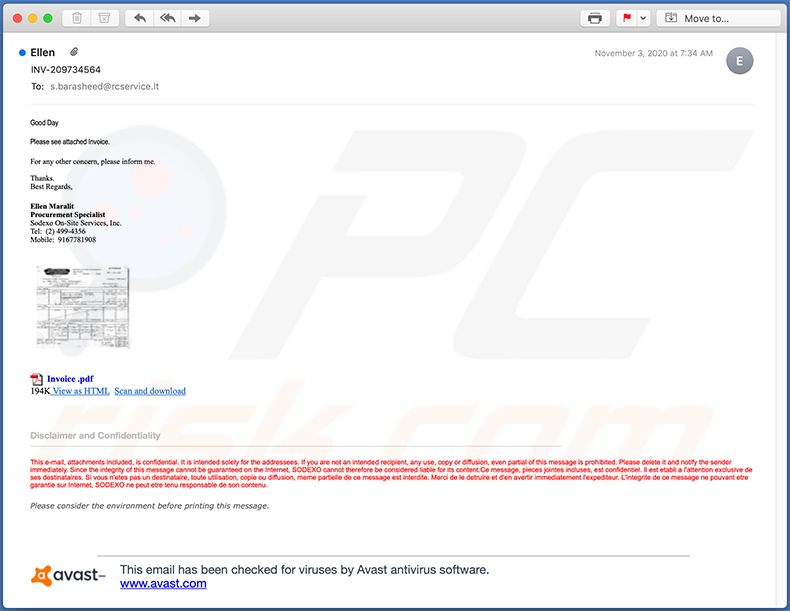
Texto apresentado em:
Subject: INV-209734564
Good Day
Please see attached Invoice.
For any other concern, please inform me.
Thanks.
Best Regards,
Ellen Maralit
Procurement Specialist
Sodexo On-Site Services, Inc.
Tel: (2) 499-4356
Mobile: 9167781908
pdf.gif Invoice .pdf
194K View as HTML Scan and download
Disclaimer and Confidentiality
This e-mail, attachments included, is confidential. It is intended solely for the addressees. If you are not an intended recipient, any use, copy or diffusion, even partial of this message is prohibited. Please delete it and notify the sender immediately. Since the integrity of this message cannot be guaranteed on the Internet, SODEXO cannot therefore be considered liable for its content.Ce message, pieces jointes incluses, est confidentiel. Il est etabli a l'attention exclusive de ses destinataires. Si vous n'etes pas un destinataire, toute utilisation, copie ou diffusion, meme partielle de ce message est interdite. Merci de le detruire et d'en avertir immediatement l'expediteur. L'integrite de ce message ne pouvant etre garantie sur Internet, SODEXO ne peut etre tenu responsable de son contenu.
Please consider the environment before printing this message.
Avast logo
This email has been checked for viruses by Avast antivirus software.
www.avast.com
Mais um email de spam com tema de fatura usado para distribuir um documento malicioso do MS Excel que injeta o malware Dridex no sistema:
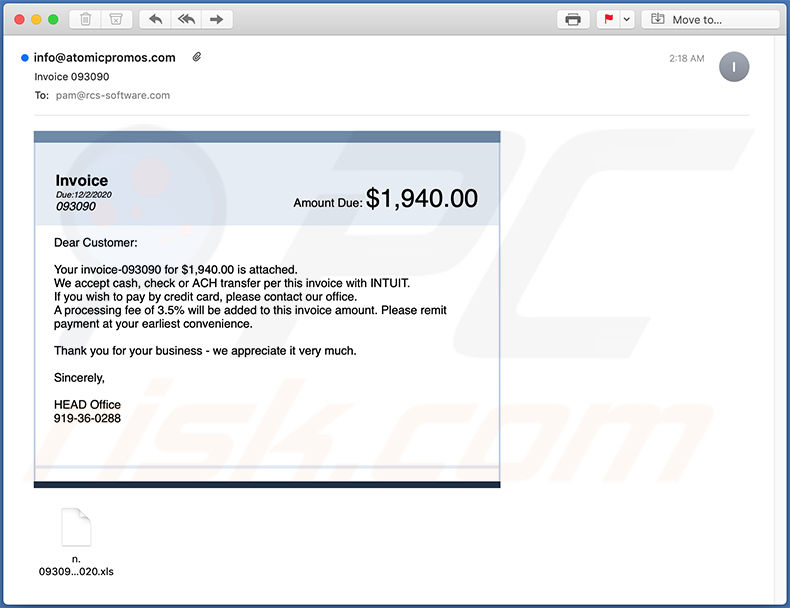
Texto apresentado em:
Subject: Invoice 093090
Invoice
Due:12/2/2020
093090
Amount Due: $1,940.00
Dear Customer:Your invoice-093090 for $1,940.00 is attached.
We accept cash, check or ACH transfer per this invoice with INTUIT.
If you wish to pay by credit card, please contact our office.
A processing fee of 3.5% will be added to this invoice amount. Please remit payment at your earliest convenience.Thank you for your business - we appreciate it very much.
Sincerely,
HEAD Office
919-36-0288
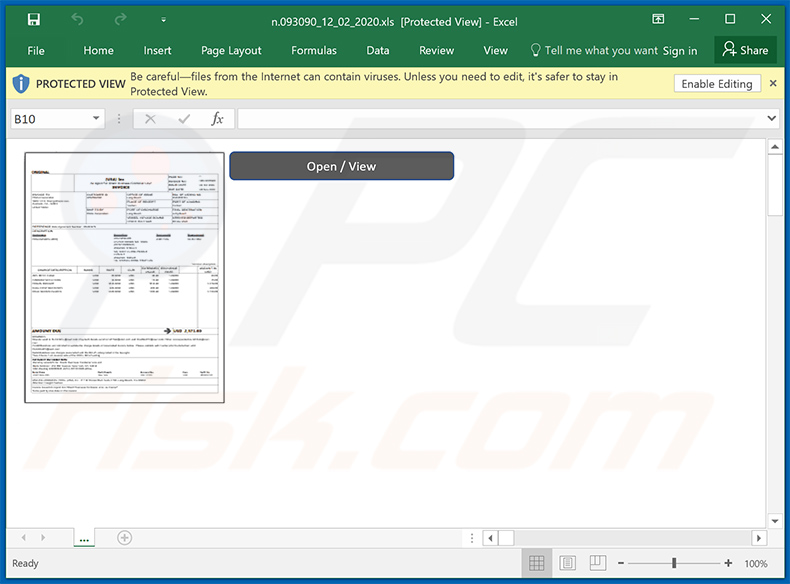
Screenshot do documento MS Excel em anexo:
Mais uma variante do email de spam com tema invoice:
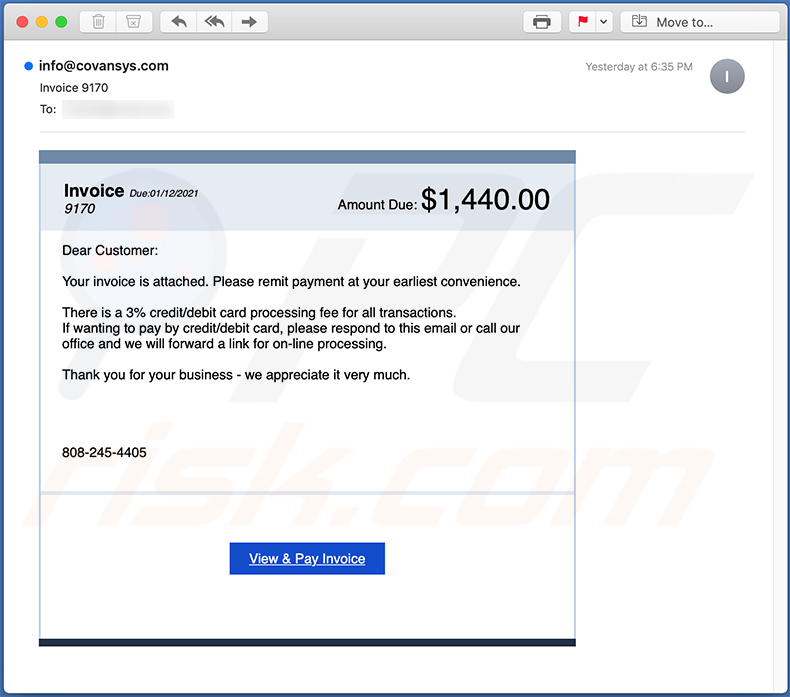
Texto apresentado em:
Subject: Invoice 9170
Invoice Due:01/12/2021
9170
Amount Due: $1,440.00
Dear Customer:Your invoice is attached. Please remit payment at your earliest convenience.
There is a 3% credit/debit card processing fee for all transactions.
If wanting to pay by credit/debit card, please respond to this email or call our office and we will forward a link for on-line processing.Thank you for your business - we appreciate it very much.
808-245-4405
View & Pay Invoice
Uma variante espanhola de email de spam com tema invoice que promove um site de phishing:
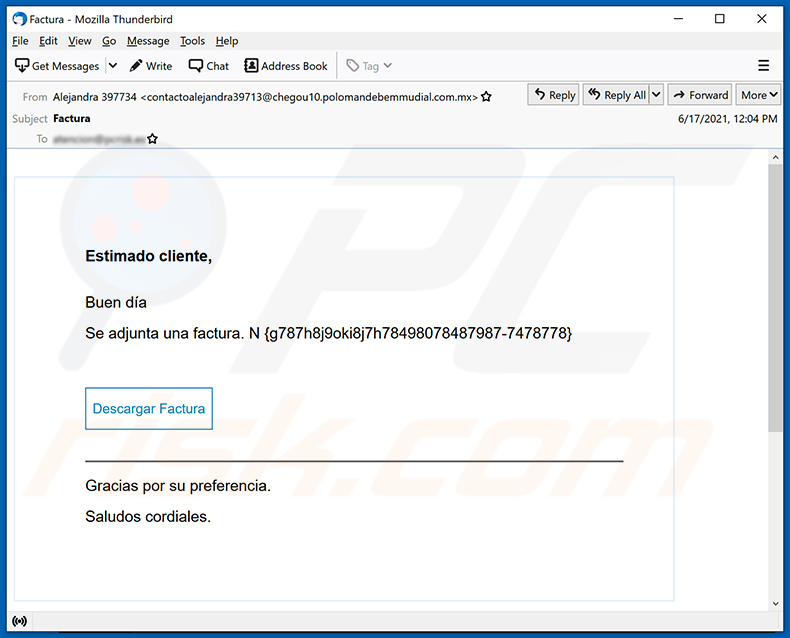
Texto apresentado em:
Subject: Factura
Estimado cliente,
Buen día
Se adjunta una factura. N -Descargar Factura
Gracias por su preferencia.
Saludos cordiales.
Mais um exemplo de email de spam com tema invoice usado para distribuir malware:
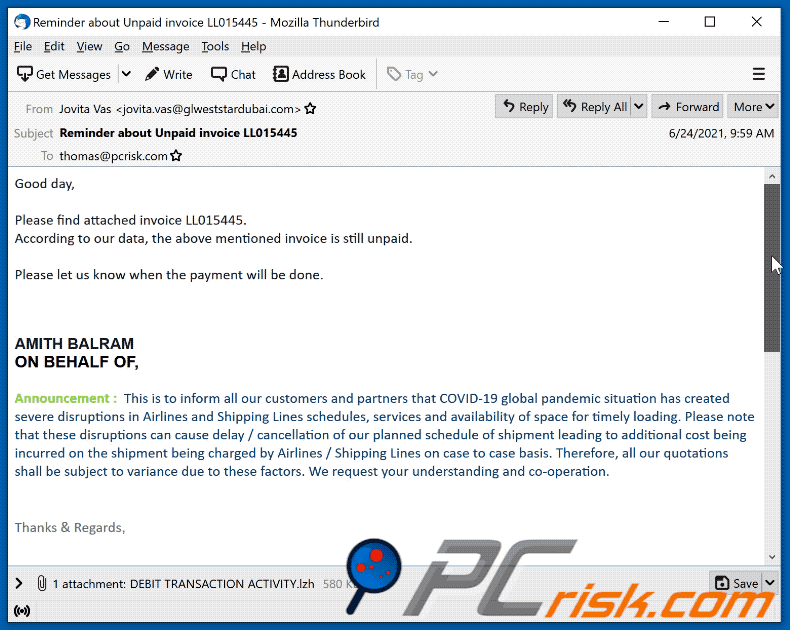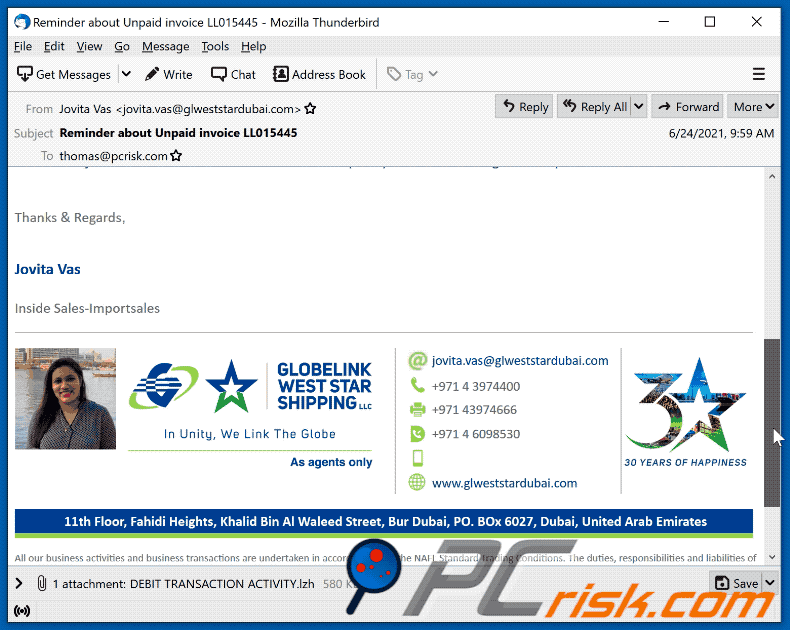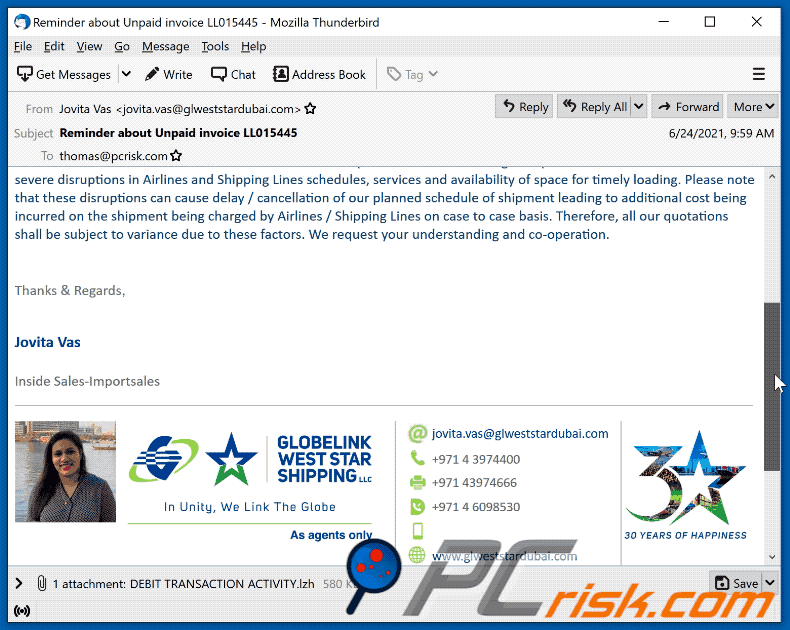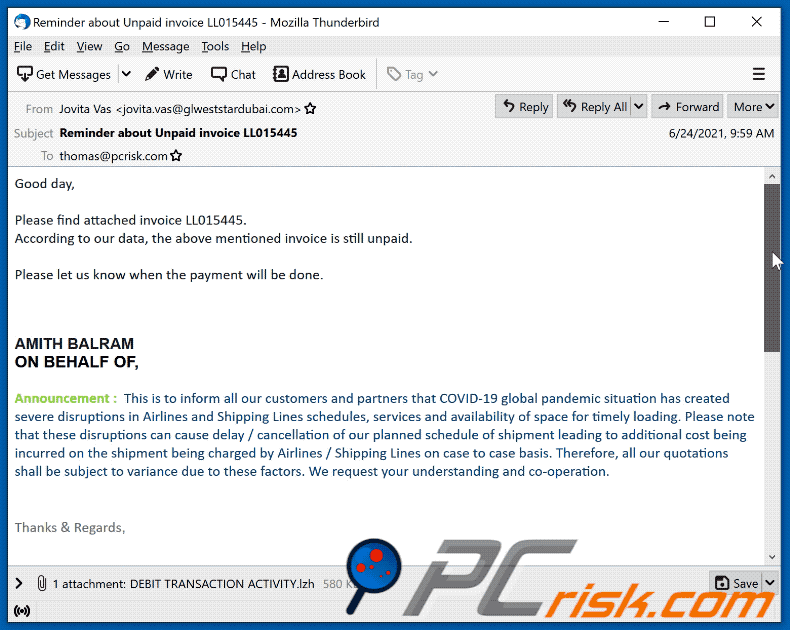
Texto apresentado em:
Subject: Reminder about Unpaid invoice LL015445
Good day,
Please find attached invoice LL015445.
According to our data, the above mentioned invoice is still unpaid.
Please let us know when the payment will be done.
AMITH BALRAMON BEHALF OF,
Announcement : This is to inform all our customers and partners that COVID-19 global pandemic situation has created severe disruptions in Airlines and Shipping Lines schedules, services and availability of space for timely loading. Please note that these disruptions can cause delay / cancellation of our planned schedule of shipment leading to additional cost being incurred on the shipment being charged by Airlines / Shipping Lines on case to case basis. Therefore, all our quotations shall be subject to variance due to these factors. We request your understanding and co-operation.Thanks & Regards,
Jovita Vas
Inside Sales-Importsales
jovita.vas@glweststardubai.com
+971 4 3974400
+971 43974666
+971 4 6098530www.glweststardubai.com
11th Floor, Fahidi Heights, Khalid Bin Al Waleed Street, Bur Dubai, PO. BOx 6027, Dubai, United Arab Emirates
All our business activities and business transactions are undertaken in accordance with the NAFL Standard Trading Conditions. The duties, responsibilities and liabilities of the company are subject to the provisions of the NAFL Standard Trading Conditions. A copy of NAFL Standard Trading Conditions can be furnished upon request.
This message contains confidential and/or privileged information. If you are not the intended addressee or authorized to receive this for the intended addressee, you must not use, copy, disclose or take any action based on this message or any information herein. If you have received this message in error, please advise the sender immediately by reply e-mail and delete this message. Thank you for your cooperation.
Mais um exemplo de email de spam com tema invoice a promover um site de phishing:
Texto apresentado em:
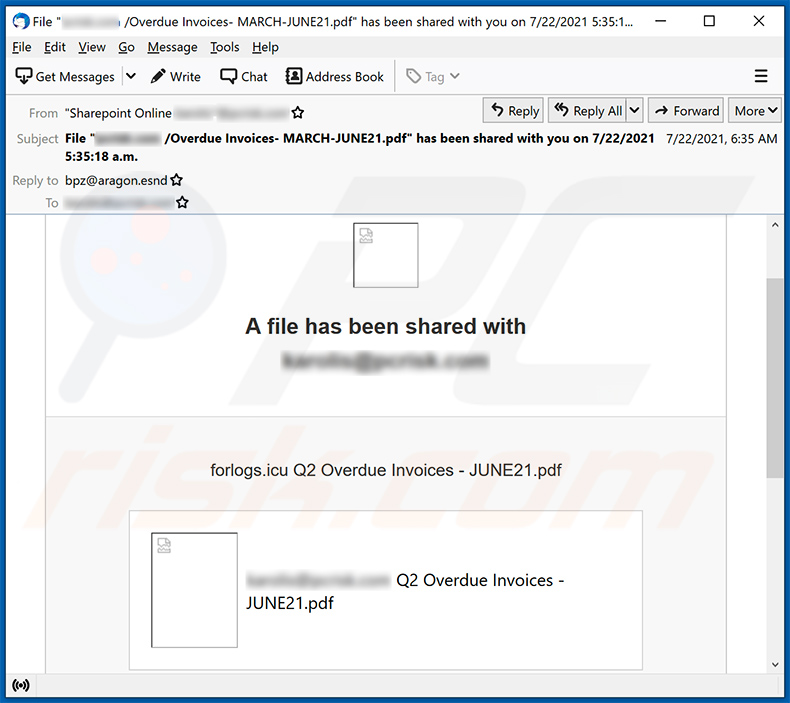
Subject: File "******** /Overdue Invoices- MARCH-JUNE21.pdf" has been shared with you on 7/22/2021 5:35:18 a.m.
A file has been shared with ********
forlogs.icu Q2 Overdue Invoices - JUNE21.pdf
******** Q2 Overdue Invoices - JUNE21.pdf
This link will work only for boss1
Open
Privacy Statement
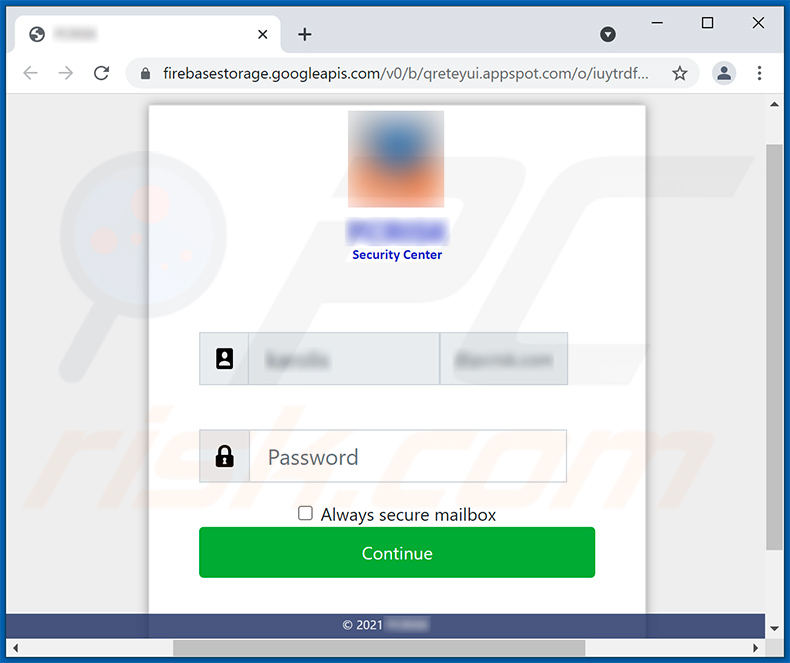
Screenshot do site de phishing promovido:
Mais um exemplo de email de spam com tema invoice a distribuir um documento malicioso do MS PowerPoint:
Texto apresentado em:
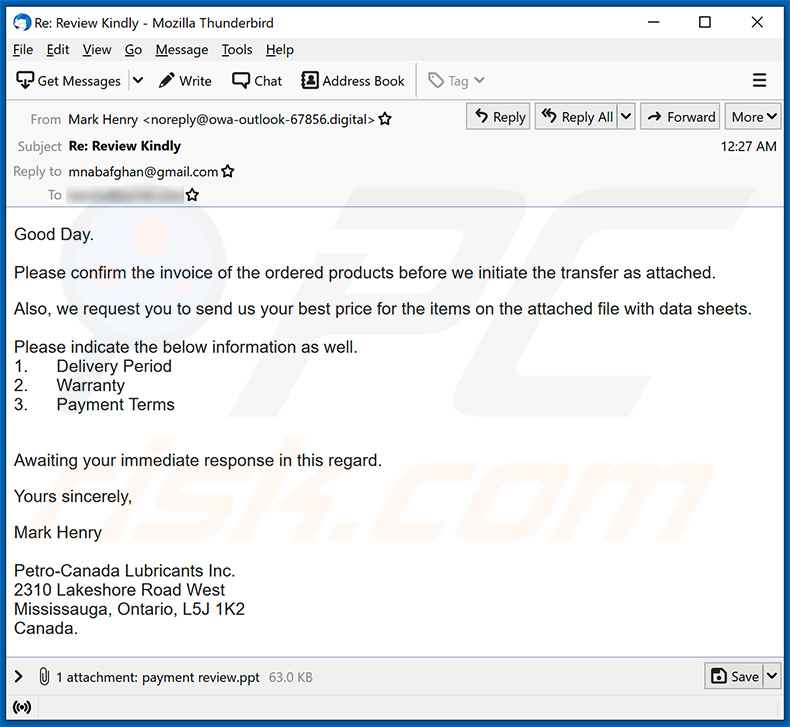
Subject: Re: Review Kindly
Good Day.
Please confirm the invoice of the ordered products before we initiate the transfer as attached.Also, we request you to send us your best price for the items on the attached file with data sheets.
Please indicate the below information as well.
1. Delivery Period
2. Warranty
3. Payment TermsAwaiting your immediate response in this regard.
Yours sincerely,
Mark Henry
Petro-Canada Lubricants Inc.
2310 Lakeshore Road West
Mississauga, Ontario, L5J 1K2
Canada.
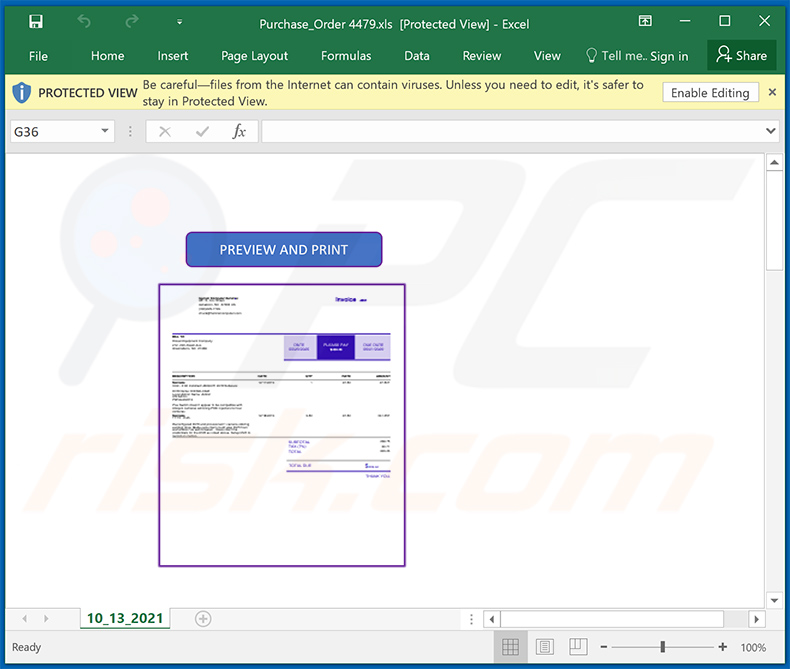
Mais um exemplo de email de spam com tema invoice a distribuir um documento malicioso do MS Excel:
Texto apresentado em:
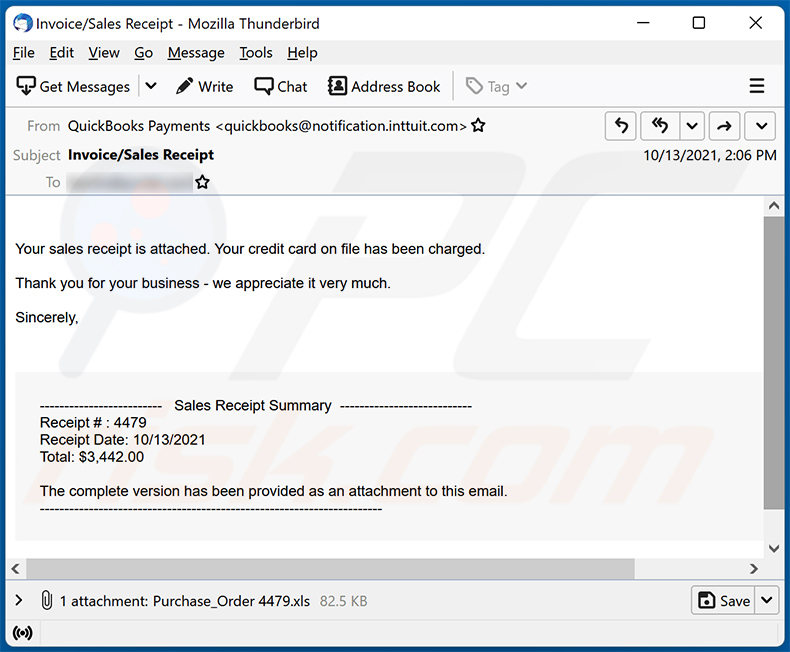
Subject: Invoice/Sales Receipt
Your sales receipt is attached. Your credit card on file has been charged.Thank you for your business - we appreciate it very much.
Sincerely,
------------------------- Sales Receipt Summary ---------------------------
Receipt # : 4479
Receipt Date: 10/13/2021
Total: $3,442.00The complete version has been provided as an attachment to this email.
----------------------------------------------------------------------
Screenshot do documento malicioso distribuído do MS Excel:
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
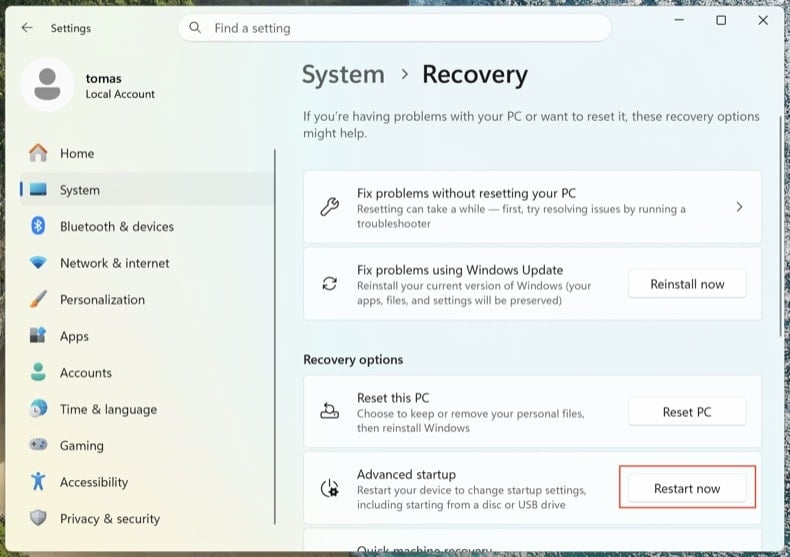
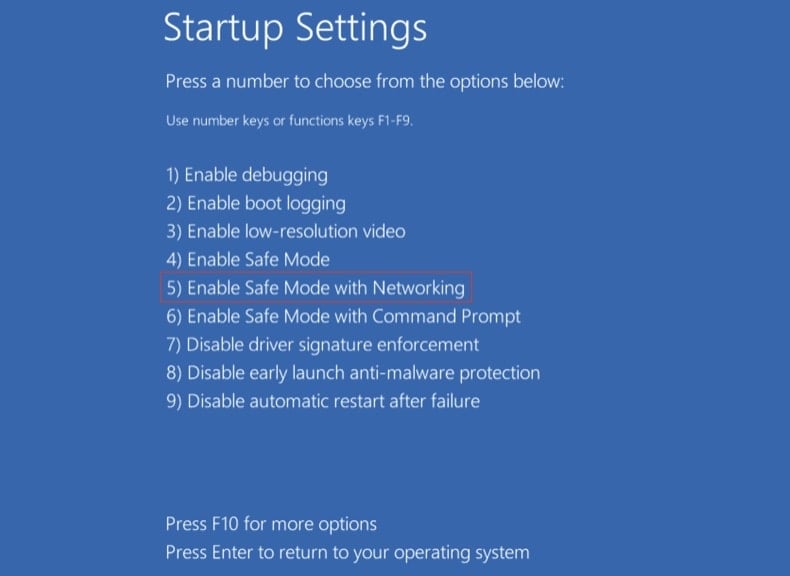
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
Abra . Clique em Reiniciar agora junto a Arranque avançado.
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
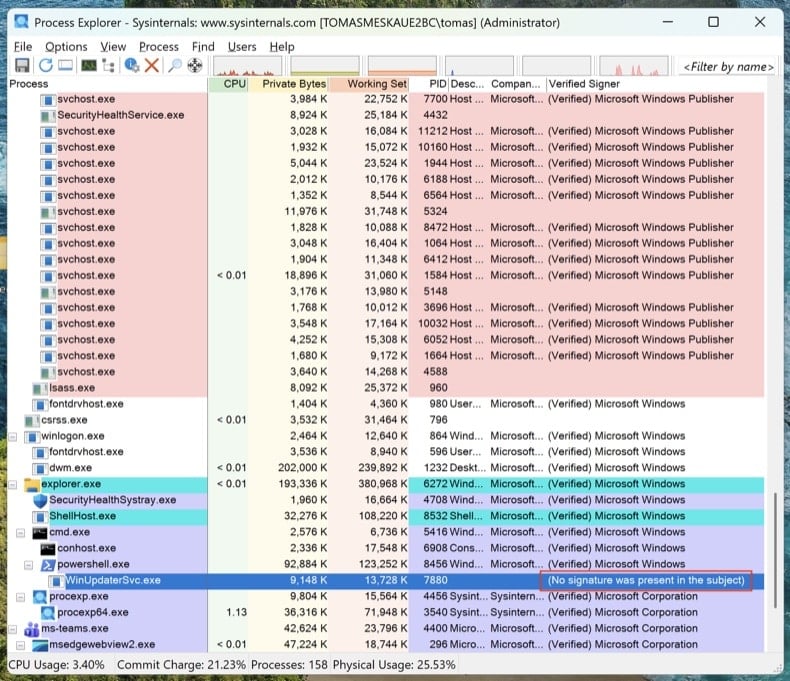
Inspecionar os processos em execução com o Process Explorer
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
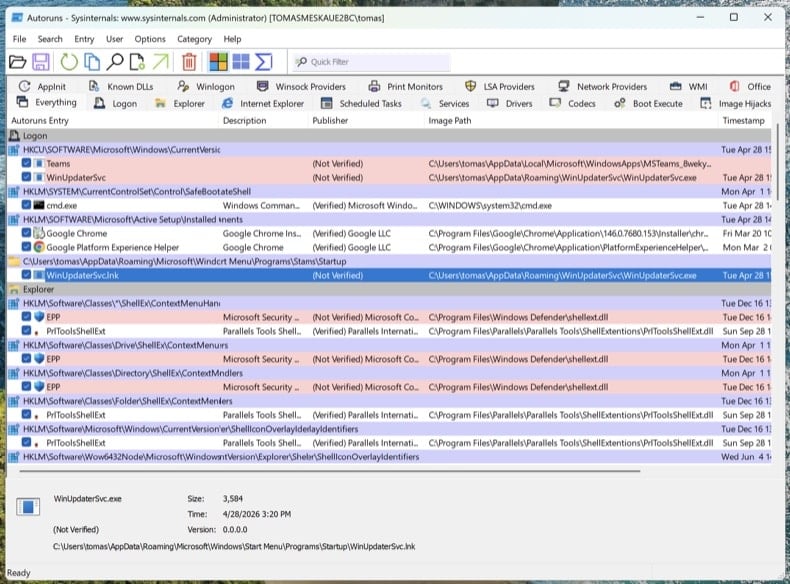
Mapear todos os pontos de persistência com o Autoruns
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
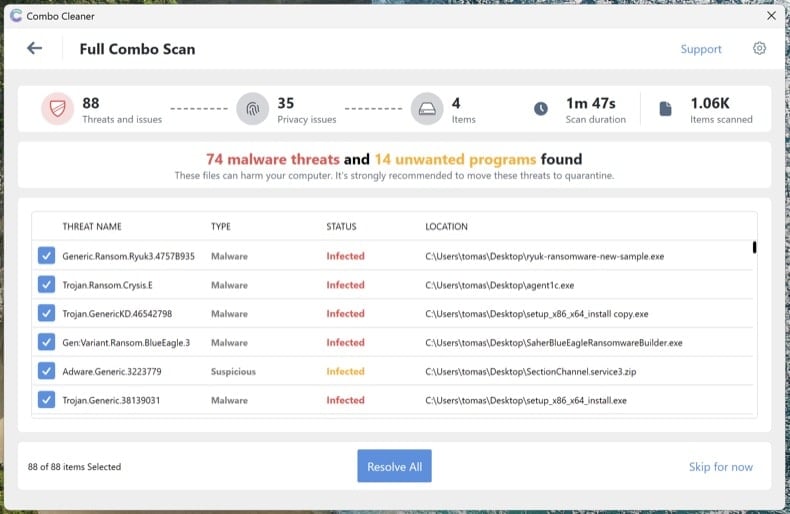
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
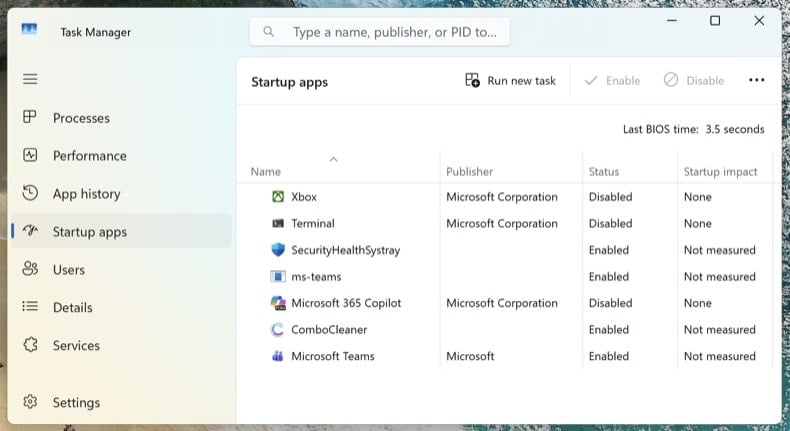
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas Frequentes (FAQ)
Por que recebi este email?
É provável que os criminosos cibernéticos tenham obtido seu endereço de email de algum base de dados de emails vazados. Emails usados para exibir malware não são pessoais.
Descarreguei e abri um ficheiro anexado a este e-mail. O meu computador está infectado?
Os documentos do MS Office usados nesta campanha de malspam não infectam computadores, a menos que obtenham permissão para ativar comandos de macros (edição ou conteúdo). Embora, documentos maliciosos abertos com versões do MS Office lançadas antes de 2010 infectem computadores sem pedir permissão para ativar comandos de macros.
Eu li o email, mas não abri o anexo, o meu computador está infectado?
Abrir um email malicioso não pode causar nenhum dano. Os computadores são infectados apenas quando os destinatários abrem/executam ficheiros maliciosos (anexos ou ficheiros descarregues de sites recebidos).
O Combo Cleaner vai remover as infecções por malware que estavam presentes no anexo do email?
Sim, o Combo Cleaner é capaz de detectar e remover quase todos os programas maliciosos conhecidos. Certos malware podem ocultar-se profundamente no sistema. Nestes casos, o sistema operativo deve ser totalmente verificado.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários