

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é Mekotio?
Mekotio é um software malicioso, classificado como um Trojan bancário. Este malware visa especificamente informações bancárias. O Trojan Mekotio representa uma ameaça significativa às finanças e privacidade das vítimas. Esse programa malicioso põe em risco a segurança do dispositivo e do utilizador e, portanto, é crucial remover as infecções por Mekotio imediatamente após a detecção.
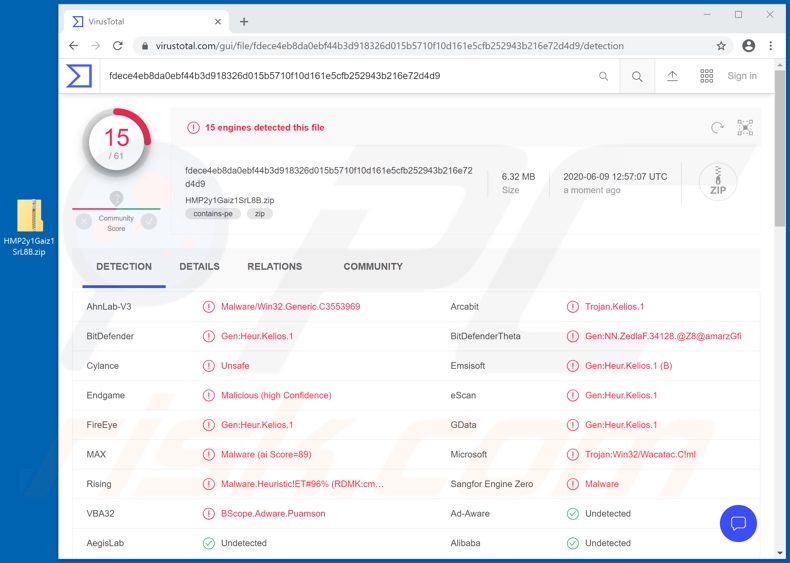
Mais sobre o Trojan Mekotio
Normalmente, os Trojans bancários têm como alvo credenciais de contas bancárias online, como IDs, logins, palavras-passe, etc. Números de contas bancárias, detalhes de cartão de crédito e outras informações confidenciais também são de interesse. O único objetivo do malware é gerar rendimento para os criminosos cibernéticos que os utilizam.
Portanto, os dados roubados são frequentemente usados indevidamente para fazer transações fraudulentas e compras online, e são vendidos a terceiros ou usados indevidamente para obter ganhos financeiros. Portanto, as infecções por Mekotio podem conduzir a perdas monetárias significativas, sérios problemas de privacidade e até roubo de identidade. Alguns Trojans deste tipo visam outras informações armazenadas ou acedidas através de dispositivos infectados.
Conteúdo comprometedor ou particularmente vulnerável pode ser usado por criminosos para fins de chantagem. Outras contas, que não lidam diretamente com informações financeiras, mas são comumente direcionadas, são e-mails, redes sociais e meios sociais.
Através dessas contas, os criminosos cibernéticos podem pedir empréstimos a contatos/amigos e/ou distribuir malware que partilha ficheiros infecciosos, tudo sob o disfarce do proprietário genuíno. Se houver suspeita ou conhecimento que o Trojan Mekotio (ou outro malware) já infectou o sistema, use um software antivírus para eliminá-lo de imediato.
| Nome | malware Mekotio |
| Tipo de Ameaça | Trojan, vírus ladrão de palavras-passe, malware bancário, spyware. |
| Nomes de Detecção | BitDefender (Gen:Heur.Kelios.1), Emsisoft (Gen:Heur.Kelios.1 (B)), Endgame (Malicious (high Confidence)), Rising (Malware.Heuristic!ET#96%(RDMK:cmRtazpu5y1wRC6hqQswmBARcaZS)), Lista Completa (VirusTotal) |
| Sintomas | Os trojans são projetados para infiltrar-se furtivamente no computador da vítima e permanecer em silêncio e, portanto, nenhum sintoma específico é claramente visível numa máquina infectada. |
| Métodos de distribuição | Anexos de email infectados, anúncios online maliciosos, engenharia social, 'cracks' de software. |
| Danos | Palavras-passe e informações bancárias roubadas, roubo de identidade, computador da vítima adicionado a um botnet. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Trojans em geral
Zeus Sphinx, Lucifer, Cinobi e Guildma são alguns exemplos de outros malwares bancários, no entanto, os trojans podem ter uma grande variedade de funcionalidades.
Alguns podem ativar o acesso remoto e controlar o dispositivo infectado, causar infecções em cadeia (ou seja, descarregar/instalar malware adicional), exfiltrar e/ou extrair informações, etc. Independentemente de como estes programas maliciosos operem, a sua finalidade é idêntica: gerar lucro para os criminosos cibernéticos por trás deles.
Como é que Mekotio se infiltrou no meu computador?
O malware Mekotio foi observado a ser distribuído através de campanhas de spam com tema de Coronavírus/COVID-19. O termo "campanha de spam" define uma operação em grande escala, durante a qual milhares de e-mails maliciosos/fraudulentos são enviados.
As mensagens distribuídas por Mekotio são em espanhol e apresentadas como notificações judiciais do "Ministerio de Sanidad, Consumo y Bienestar Social" (Ministério da Saúde da Espanha), sobre uma denúncia. Os e-mails afirmam que foram recebidas várias reclamações sobre o destinatário, devido a supostas violações dos regulamentos atuais, que foram emitidas devido à pandemia em andamento.
Assim, os beneficiários podem ser multados em até cem euros por ignorarem o uso obrigatório de máscaras faciais. Essas mensagens contêm links maliciosos que, quando clicados, iniciam a cadeia de infecção do Mekotio. Em geral, as campanhas de spam infectam os sistemas através de ficheiros perigosos distribuídos durante essas operações.
Os e-mails podem conter links para sites maliciosos que hospedam este conteúdo ou links de descarregamento para os ficheiros. Alternativamente, os ficheiros podem ser anexados às mensagens. Os ficheiros maliciosos podem estar em vários formatos (por exemplo, ficheiros, executáveis, PDF e documentos do Microsoft Office, JavaScript, etc.) e quando são executados, executados ou abertos de outra forma, o descarregamento/instalação do malware começa.
Este software malicioso também é proliferado através de ferramentas de ativação ilegal ("cracks"), atualizações falsas e canais de descarregamento não confiáveis. Em vez de ativar produtos licenciados, as ferramentas de "cracking" geralmente descarregam/instalam malware.
Os atualizadores falsos causam infecções ao abusar de falhas de produtos desatualizados e/ou simplesmente ao instalar programas maliciosos em vez das atualizações prometidas. O malware geralmente é descarregue inadvertidamente de fontes duvidosas, como sites de hospedagem de ficheiros não oficiais e gratuitos, redes de partilha peer-to-peer e outros descarregadores de terceiros.
Como evitar a instalação de malware
Não abra e-mails suspeitos e/ou irrelevantes, especialmente aqucom links ou anexos encontrados, pois isso pode conduzir a infecções de alto risco. Todos os descarregamentos devem ser feitos de fontes oficiais e verificadas. Também é importante ativar e atualizar produtos com ferramentas/funções fornecidas por desenvolvedores legítimos.
Ferramentas de ativação ilegal ("cracking") e atualizadores de terceiros não devem ser usados, pois são frequentemente funcionários para proliferar malware. Para proteger a segurança do dispositivo e do utilizador, é crucial ter um antivírus/anti-spyware de boa reputação instalado e atualizado. Use este software para verificações regulares do sistema e remoção de ameaças detectadas/potenciais.
Se acredita que o seu computador já está infectado, recomendamos executar uma verificação com Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Screenshot do e-mail fraudulento que distribui o Trojan Mekotio:
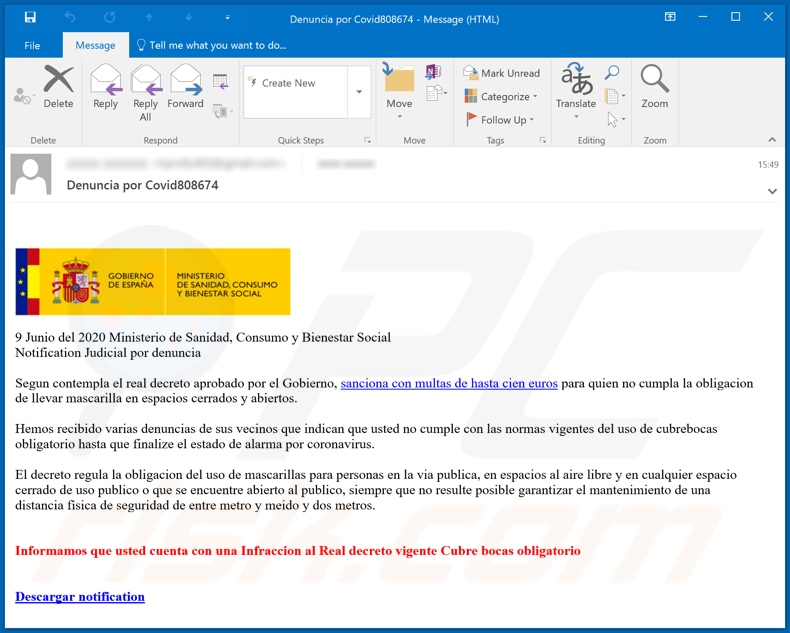
Texto apresentado nesta mensagem de email:
Subject: Denuncia por Covid808674
9 Junio del 2020 Ministerio de Sanidad, Consumo y Bienestar Social
Notification Judicial por denuncia
Segun contempla el real decreto aprobado por el Gobierno, sanciona con multas de hasta cien euros para quien no cumpla la obligacion de llevar mascarilla en espacios cerrados y abiertos.
Hemos recibido varias denuncias de sus vecinos que indican que usted no cumple con las normas vigentes del uso de cubrebocas obligatorio hasta que finalize el estado de alarma por coronavirus.
El decreto regula la obligacion del uso de mascarillas para personas en la via publica, en espacios al aire libre y en cualquier espacio cerrado de uso publico o que se encuentre abierto al publico, siempre que no resulte posible garantizar el mantenimiento de una distancia física de seguridad de entre metro y meido y dos metros.
Informamos que usted cuenta con una Infraccion al Real decreto vigente Cubre bocas obligatorio
Descargar notification
Aparência de outro e-mail de spam usado para distribuir o Trojan Mekotio:
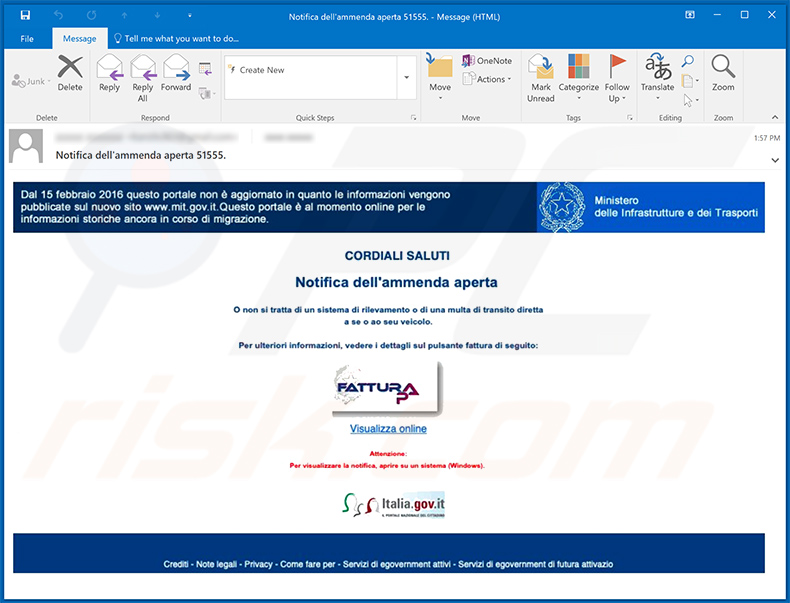
Texto apresentado em:
Subject: Notifica dell'ammenda aperta 51555.
Dal 15 febbraio 2016 questo portale non è aggiornato in quanto le informazioni vengono pubblicate sul nuovo sito www.mit.gov.it.Questo portale è al momento online per le informazioni storiche ancora in corso di migrazione.
Ministero delle Infrastrutture e dei Trasporti
CORDIALI SALUTI
Notifica dell'ammenda apertaO non si tratta di un sistema di rilevamento o di una multa di transito diretta a se o ao seu veicolo.
Per ulteriori informazioni, vedere i dettagli sul pulsante fattura di segulto
FATTURA P
Visualizza online
Attenzione
Per visualizzare le notifica, aprire su un sistema (Windows).
Italia.gov.it
Atualização em 24 de agosto de 2020 - As pesquisas demonstram que existem várias variantes do Mekotio que estão a ser desenvolvidas simultaneamente. Algumas variantes têm recursos backdoor e podem ser usadas para roubar Bitcoins substituindo o endereço da carteira Bitcoin na área de transferência por outro usado pelos criminosos cibernéticos.
Algumas variantes podem recolher informações como configuração de firewall, as informações do sistema operativo e lista de soluções antivírus instaladas. Eles também podem fazer screenshots, simular ações de rato e teclado, reiniciar o computador, atualizar-se, roubar palavras-passe salvas em navegadores Chrome e restringir o acesso a várias páginas web relacionadas a bancos.
Outro exemplo de e-mail de spam usado para distribuir o trojan Mekotio:
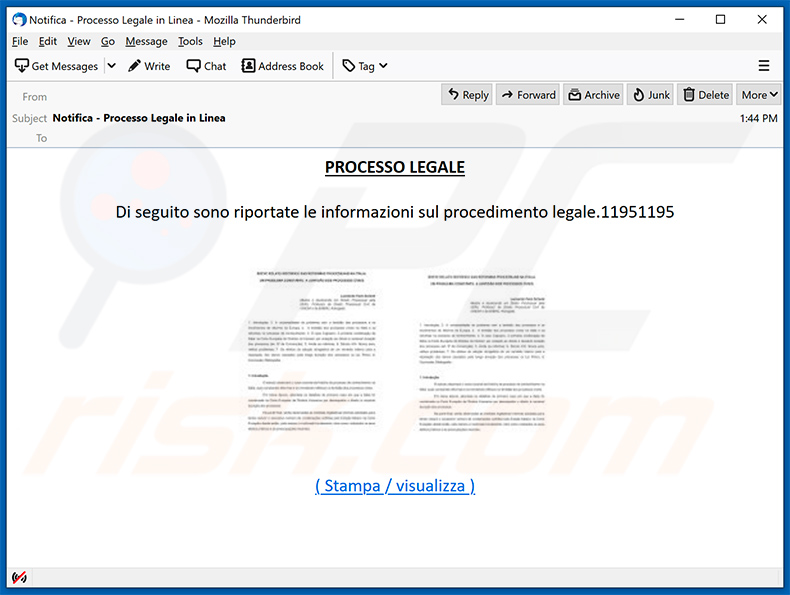
Texto apresentado em:
Subject: Notifica - Processo Legale in Linea
PROCESSO LEGALE
Di seguito sono riportate le informazioni sul procedimento legale.11951195
( Stampa / visualizza )
Mais um exemplo de um email de spam que distribui o trojan Mekotio:
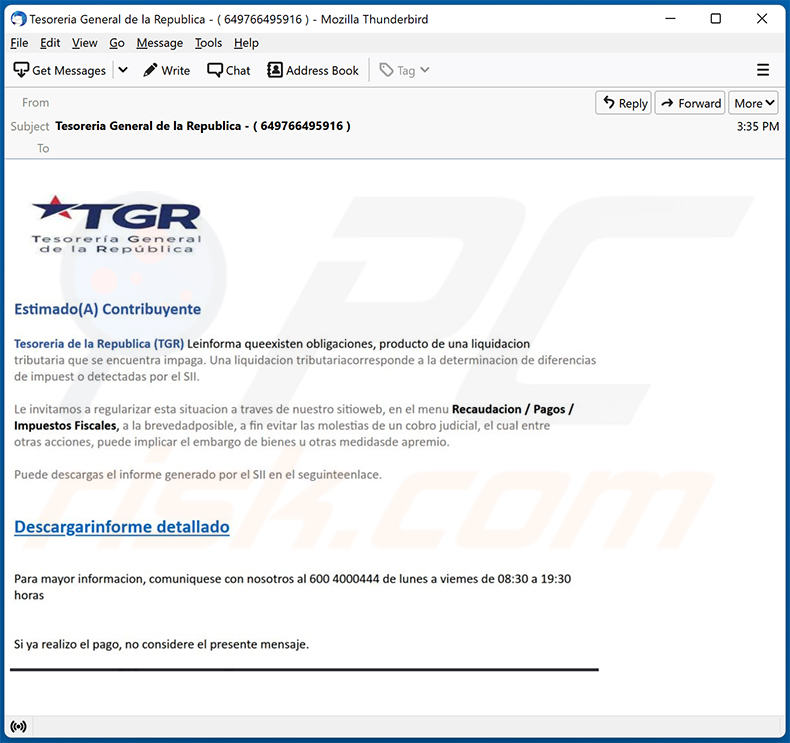
Texto apresentado em:
Subject: Tesoreria General de la Republica - ( 649766495916 )
TGR
Tesorería General de la RepúblicaEstimado(A) Contribuyente
Tesoreria de la Republica (TGR) Leinforma queenxisten obligaciones, producto de una liquidacion tributaria que se encuentra impaga. Una liquidacion tributariacorresponde a la determinacion de diferencias de impuest o detectadas por el SII.
Le invitamos a regularizar esta situacion a traves de nuestro sitioweb, en el menu Recaudacion / Pagos / Impuestos Fiscales, a la brevedadposible, a fin evitar las molestias de un combro judicial, el cual entre otras acciones, puede implicar el embargo de bienes u otras medidasde apremio.
Puede descargas el informe generado por el SII en el seguinteenlace.
Descargarinforme detallado
Para mayor informacion, comuniquese con nosotros al 600 4000444 de lunes a viemes de 08:30 a 19:30 horas
Si ya realizo el pago, no considere el presente mensaje.
Ainda outro e-mail de spam usado para distribuir o Trojan Mekotio:
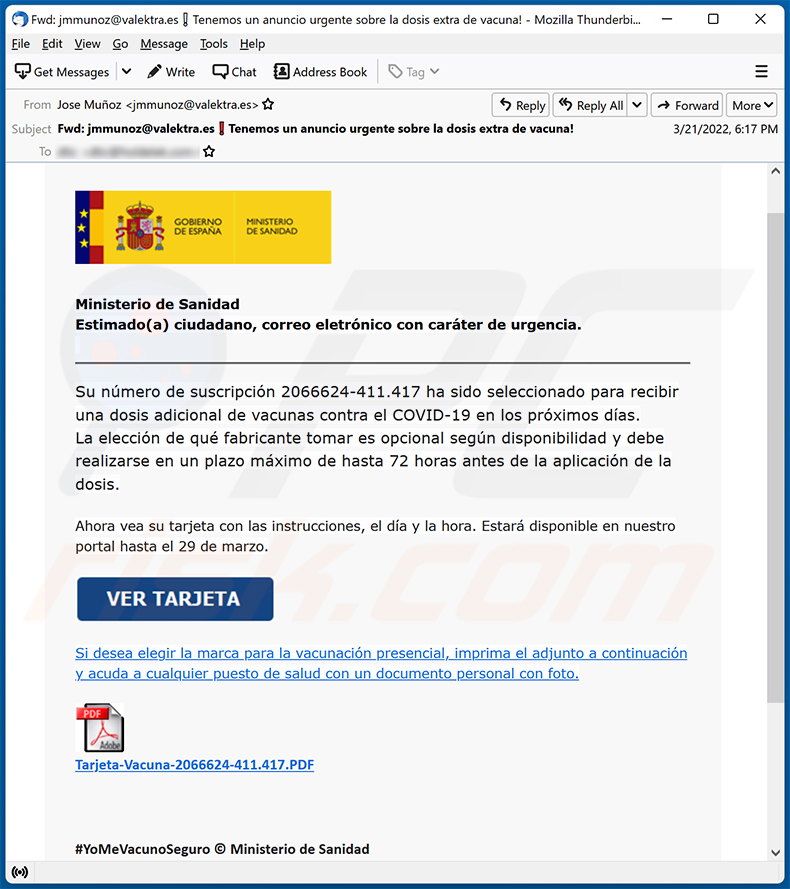
Texto apresentado em:
Subject: Tenemos un anuncio urgente sobre la dosis extra de vacuna!
Ministerio de Sanidad
Estimado(a) ciudadano, correo eletrónico con caráter de urgencia.
Su número de suscripción 2066624-411.417 ha sido seleccionado para recibir una dosis adicional de vacunas contra el COVID-19 en los próximos días.
La elección de qué fabricante tomar es opcional según disponibilidad y debe realizarse en un plazo máximo de hasta 72 horas antes de la aplicación de la dosis.Ahora vea su tarjeta con las instrucciones, el día y la hora. Estará disponible en nuestro portal hasta el 29 de marzo.
Si desea elegir la marca para la vacunación presencial, imprima el adjunto a continuación y acuda a cualquier puesto de salud con un documento personal con foto.
Tarjeta-Vacuna-2066624-411.417.#YoMeVacunoSeguro © Ministerio de Sanidad
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
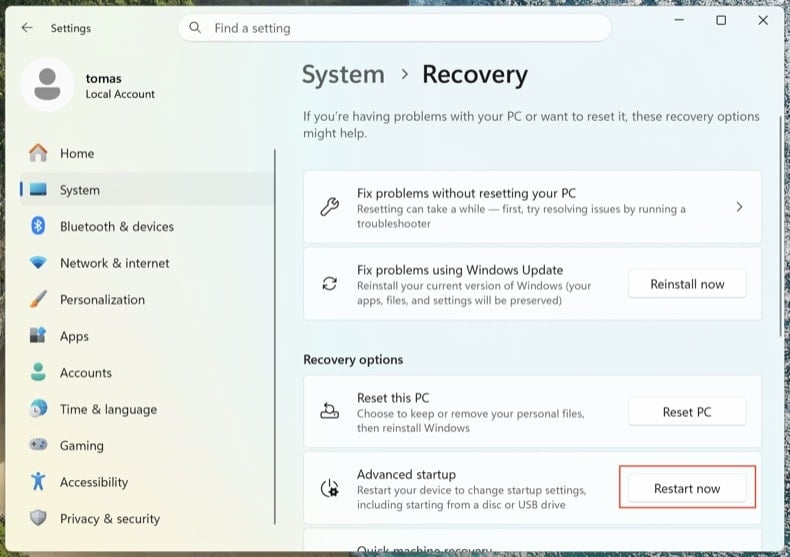
Abra . Clique em Reiniciar agora junto a Arranque avançado.
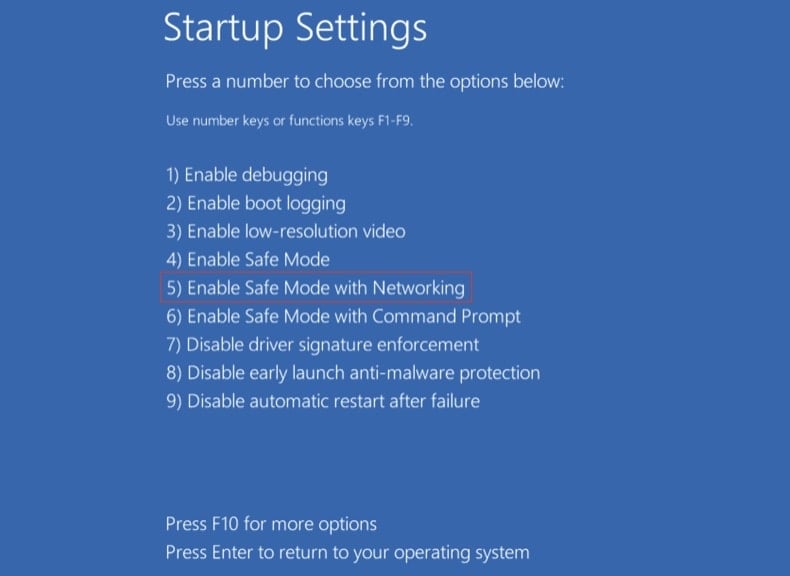
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
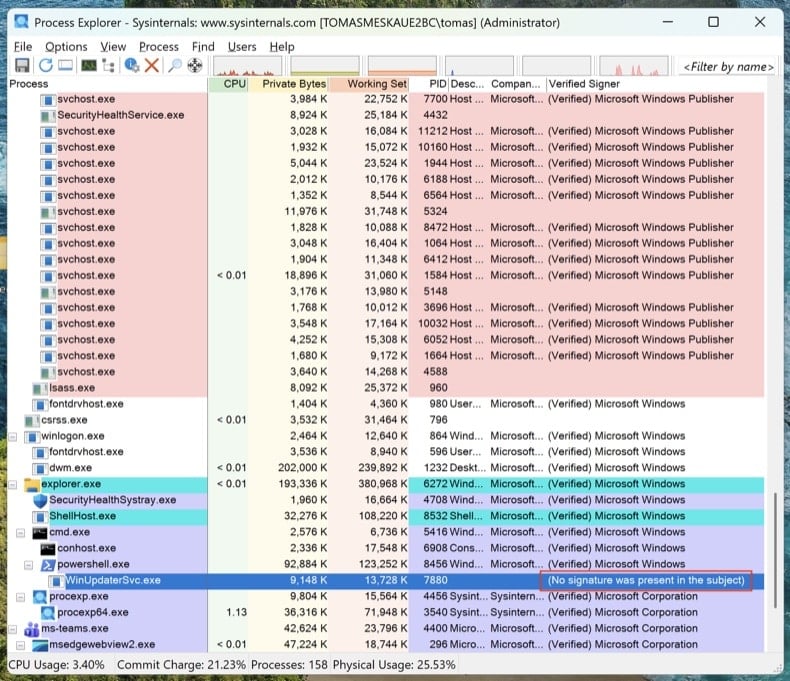
Inspecionar os processos em execução com o Process Explorer
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
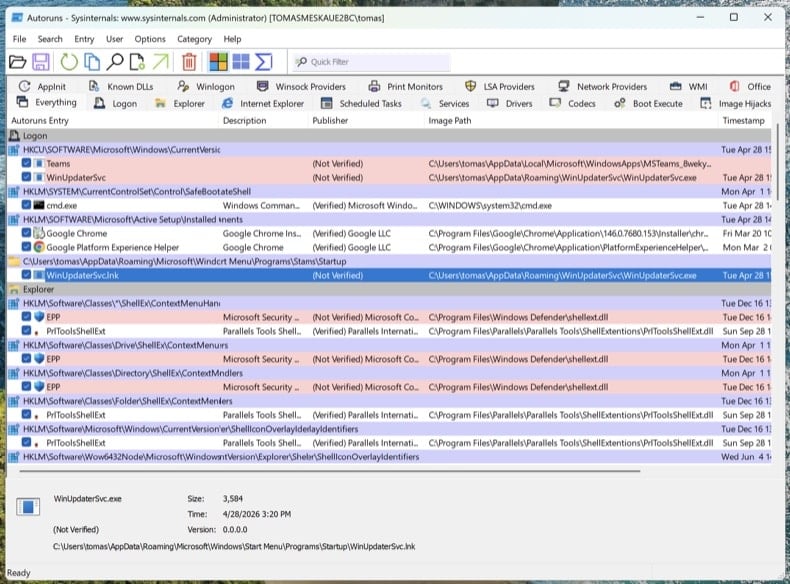
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
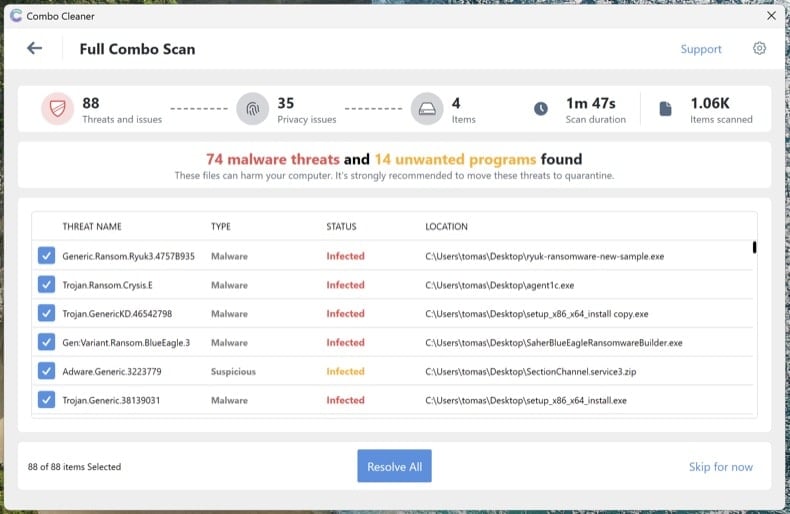
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
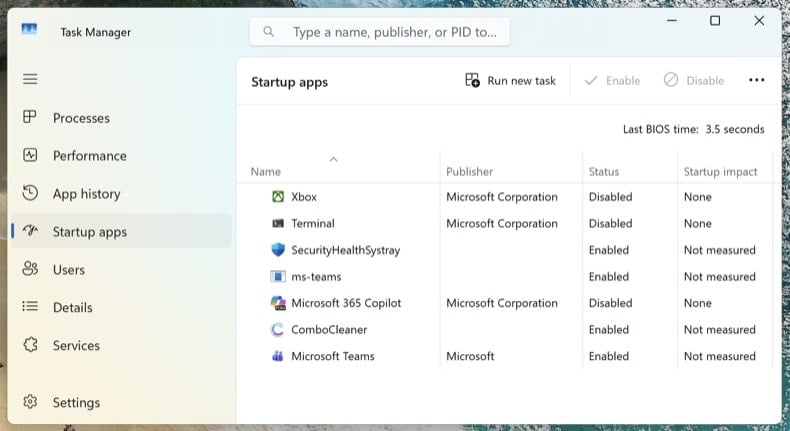
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas Frequentes (FAQ)
O meu computador está infectado com malware Mekotio. Devo formatar o meu dispositivo de armazenamento para me livrar dele?
Este malware pode ser removido seguindo as passos fornecidas no separador de remoção acima. Não é necessário formatar o dispositivo de armazenamento para eliminar o Mekotio.
Quais são os maiores problemas que o malware pode causar?
Depende do tipo de malware. A presença de malware pode conduzir ao roubo de identidade, perdas financeiras, diminuição do desempenho do computador, invasões de contas pessoais, encriptação de dados etc.
Qual é o objetivo de um malware?
Este malware tem como alvo informações bancárias. Pode ser usado para roubar credenciais de contas bancárias online, como nomes de utilizador, IDs, palavras-passe etc.
Como é que um malware se infiltrou no meu computador?
Os computadores são infectados após a abertura de ficheiros maliciosos. Em alguns casos, não basta abrir um ficheiro para causar infecções no computador (por exemplo, documentos maliciosos exigem que os comandos de macro sejam ativados). Sabe-se que o Mekotio é distribuído através de anexos de e-mail maliciosos. Os criminosos cibernéticos também usam páginas de descarregamento de software pirateado e outras fontes não confiáveis para descarregar software/ficheiros, atualizadores falsos e métodos semelhantes para induzir os utilizadores a executar malware.
O Combo Cleaner vai proteger-me contra o malware?
Sim, o Combo Cleaner pode detectar e eliminar quase todas as infecções de malware conhecidas. É importante saber que o malware de última geração pode ocultar-se profundamente no sistema. Por este motivo, os computadores infectados com malware deste tipo devem ser verificados completamente (ao usar uma opção de verificação completa).
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários