
Que tipo de malspam é "IRS Account Detail Verification"
Phishing/FraudeTambém conhecido como: IRS Account Detail Verification malspam

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de e-mail é "IRS Account Detail Verification"?
Analisámos este e-mail e concluímos que se trata de malspam. A mensagem faz-se passar pelo Internal Revenue Service e alega que a recente declaração fiscal do destinatário requer verificação de identidade adicional. Ao clicar na ligação existente, o utilizador é levado a um site malicioso que descarrega automaticamente uma aplicação de acesso remoto trojanizada. Este e-mail deve ser ignorado e eliminado.
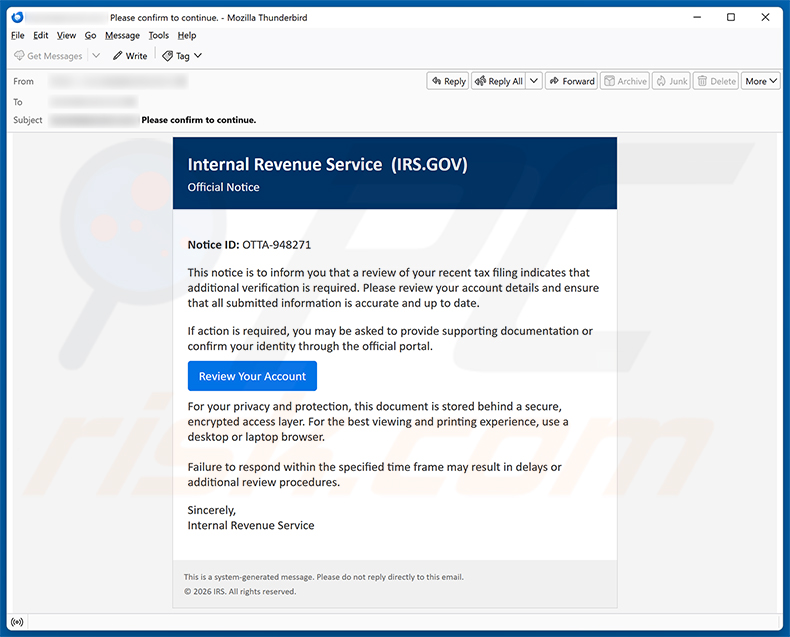
Visão geral do vírus de e-mail "IRS Account Detail Verification"
O e-mail apresenta-se como um aviso oficial do Internal Revenue Service (IRS), citando um Notice ID falso e afirmando que uma revisão da recente declaração fiscal do destinatário requer verificação adicional. É incluído um botão "Review Your Account", criando urgência e pressionando o destinatário a agir imediatamente.
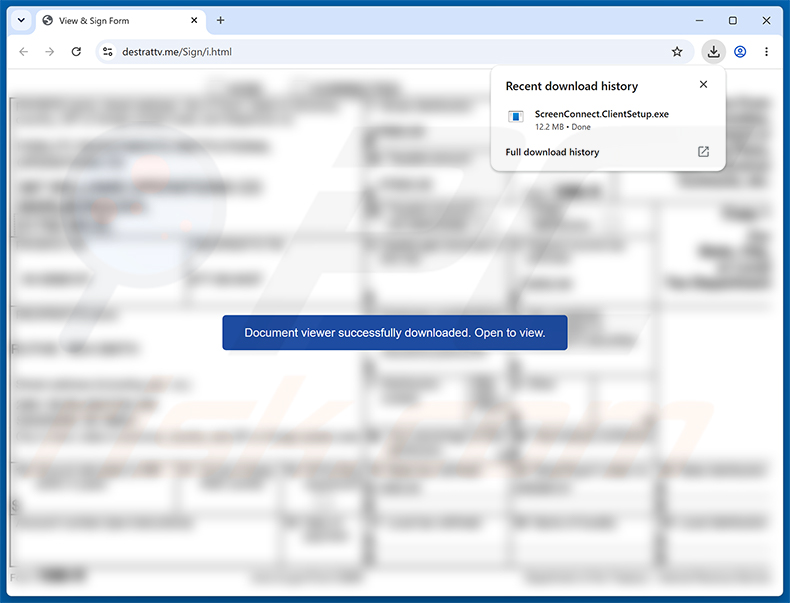
Clicar nesse botão leva o destinatário a um site fraudulento estilizado como um portal seguro de documentos. A página apresenta um formulário desfocado e instrui os visitantes a instalarem o que chama de "document viewer". Na realidade, o site descarrega automaticamente um ficheiro executável denominado ScreenConnect.ClientSetup.exe.
O ScreenConnect, também conhecido como ConnectWise ScreenConnect, é uma aplicação legítima de ambiente de trabalho remoto amplamente utilizada no suporte de TI. A versão distribuída através desta campanha foi modificada e pré-configurada por cibercriminosos para se ligar a servidores controlados pelos atacantes no momento em que é executada.
Uma vez instalada, o atacante obtém acesso completo ao ecrã e aos ficheiros da vítima. Pode navegar por documentos, roubar palavras-passe guardadas e credenciais bancárias, aceder a contas online, iniciar transferências de fundos e instalar malware adicional na máquina.
O verdadeiro IRS não contacta os contribuintes por e-mail para solicitar a instalação de software ou acesso remoto aos seus computadores. Qualquer pessoa que já tenha executado o ficheiro descarregado deve desligar-se da internet, contactar imediatamente o seu banco e executar uma verificação antivírus completa.
| Nome | IRS Account Detail Verification malspam |
| Tipo de Ameaça | Malspam, spam malicioso, trojan, trojan de acesso remoto. |
| Alegação Falsa | A recente declaração fiscal do destinatário requer verificação de identidade adicional do IRS. |
| Disfarce | Aviso oficial do Internal Revenue Service (IRS). |
| Ficheiro Malicioso Distribuído | ScreenConnect.ClientSetup.exe |
| Payload | ScreenConnect trojanizado (trojan de acesso remoto) |
| Sintomas | Os trojans são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que não há sintomas específicos claramente visíveis numa máquina infetada. |
| Métodos de distribuição | E-mails enganosos, engenharia social. |
| Danos | Palavras-passe e informações bancárias roubadas, roubo de identidade, acesso remoto não autorizado ao computador da vítima, fraude financeira. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Exemplos de campanhas de malspam
Em resumo, este e-mail é uma fraude concebida para se fazer passar pelo IRS e enganar os destinatários levando-os a instalar uma ferramenta de acesso remoto trojanizada. O site malicioso disfarça o instalador como um inofensivo visualizador de documentos, tornando a ameaça menos óbvia para o utilizador comum.
Social Security Administration Document, Notice Of Payment e Proposed Contract Changes são alguns exemplos de malspam semelhante que investigámos. O correio de spam é regularmente utilizado por cibercriminosos para propagar malware de todos os tipos, pelo que qualquer e-mail inesperado que exija ação imediata sobre a conta deve ser tratado com suspeita.
Como é que as campanhas de spam infetam os computadores?
As campanhas de spam propagam malware através de anexos maliciosos ou ligações incorporadas nos e-mails. Os anexos podem assumir muitas formas - documentos, folhas de cálculo, arquivos, executáveis, ficheiros de script e mais - e podem conter malware oculto que é executado quando o ficheiro é aberto ou quando o utilizador ativa determinadas funções, como comandos de macro.
As ligações nestes e-mails redirecionam frequentemente para sites falsos que acionam descarregamentos automáticos ou pedem ao utilizador que execute um ficheiro manualmente. Esta campanha utilizou o segundo método, disfarçando um instalador de ferramenta de acesso remoto como um habitual "document viewer" para reduzir a cautela do destinatário.
Como evitar a instalação de malware?
Tenha cautela com qualquer e-mail inesperado que alegue provir de uma agência governamental, banco ou instituição conhecida. O IRS comunica com os contribuintes através de correio oficial, não de ligações de e-mail que solicitem a instalação de software. Qualquer mensagem que crie urgência em torno do acesso a contas ou da revisão de documentos merece um exame cuidadoso antes de qualquer ação ser tomada.
Descarregue software apenas de fontes oficiais e verificadas. Nunca execute executáveis obtidos através de ligações em e-mails não solicitados, independentemente de como a página os rotule. Manter o seu sistema operativo e o software instalado atualizados também reduz a exposição a vulnerabilidades conhecidas que os atacantes exploram.
Um programa antivírus de boa reputação deve ser mantido ativo e atualizado permanentemente. Se já executou um ficheiro promovido através de um e-mail suspeito, recomendamos executar uma verificação com Combo Cleaner Antivirus para Windows para eliminar automaticamente qualquer malware que possa ter sido instalado.
Texto apresentado na carta de e-mail "IRS Account Detail Verification":
Subject: [********]: Please confirm to continue.
Internal Revenue Service (IRS.GOV)
Official NoticeNotice ID: OTTA-948271
This notice is to inform you that a review of your recent tax filing indicates that additional verification is required. Please review your account details and ensure that all submitted information is accurate and up to date.
If action is required, you may be asked to provide supporting documentation or confirm your identity through the official portal.
[Review Your Account]
For your privacy and protection, this document is stored behind a secure, encrypted access layer. For the best viewing and printing experience, use a desktop or laptop browser.
Failure to respond within the specified time frame may result in delays or additional review procedures.
Sincerely,
Internal Revenue ServiceThis is a system-generated message. Please do not reply directly to this email.
© 2026 IRS. All rights reserved.
Captura de ecrã do site malicioso promovido por esta campanha de spam:
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é IRS Account Detail Verification malspam?
- Tipos de e-mails maliciosos.
- Como detectar um email malicioso?
- O que fazer se for apanhado numa fraude de email?
Tipos de e-mails maliciosos.
 Emails de Phishing
Mais frequentemente, os criminosos cibernéticos utilizam e-mails enganosos para enganar os utilizadores da Internet para darem a sua informação privada sensível, por exemplo, informação de login para vários serviços online, contas de email, ou informação bancária online.
Tais ataques são denominados phishing. Num ataque de phishing, os criminosos cibernéticos geralmente enviam uma mensagem de correio electrónico com algum logótipo de serviço popular (por exemplo, Microsoft, DHL, Amazon, Netflix), criam urgência (endereço de envio errado, palavra-passe expirada, etc.), e colocam um link no qual esperam que as suas potenciais vítimas cliquem.
Após clicar no link apresentado nessa mensagem de correio electrónico, as vítimas são redireccionadas para um site falso que parece idêntico ou extremamente parecido com o original. As vítimas são então solicitadas a introduzir a sua palavra-passe, detalhes de cartão de crédito, ou alguma outra informação que seja roubada por criminosos cibernéticos.
 Emails com Anexos Maliciosos
Outro vector de ataque popular é o spam de correio electrónico com anexos maliciosos que infectam os computadores dos utilizadores com malware. Os anexos maliciosos transportam geralmente trojans capazes de roubar palavras-passe, informação bancária, e outras informações sensíveis.
Em tais ataques, o principal objectivo dos cibercriminosos é enganar as suas potenciais vítimas para abrir um anexo de correio electrónico infectado. Para atingir este objectivo, as mensagens de correio electrónico falam geralmente de facturas recebidas recentemente, faxes, ou mensagens de voz.
Se uma vítima potencial cai na armadilha e abre o anexo, os seus computadores ficam infectados, e os criminosos cibernéticos podem recolher muita informação sensível.
Embora seja um método mais complicado de roubar informação pessoal (filtros de spam e programas antivírus geralmente detectam tais tentativas), se for bem sucedido, os criminosos cibernéticos podem obter um intervalo muito mais amplo de dados e podem recolher informação durante um longo período de tempo.
 Emails de sextorção
Este é um tipo de phishing. Neste caso, os utilizadores recebem um e-mail alegando que um criminoso cibernético poderia aceder à câmara da potencial vítima e tem uma gravação vídeo da sua masturbação.
Para se livrarem do vídeo, pedem às vítimas que paguem um resgate (geralmente usando Bitcoin ou outra moeda de ecnriptação). No entanto, todas estas alegações são falsas - os utilizadores que recebem tais e-mails devem ignorá-las e suprimi-las
Como detectar um e-mail malicioso?
Enquanto os criminosos cibernéticos tentem fazer com que os seus e-mails de atracção pareçam fiáveis, aqui estão algumas coisas que deve procurar quando tentar detectar um e-mail de phishing:
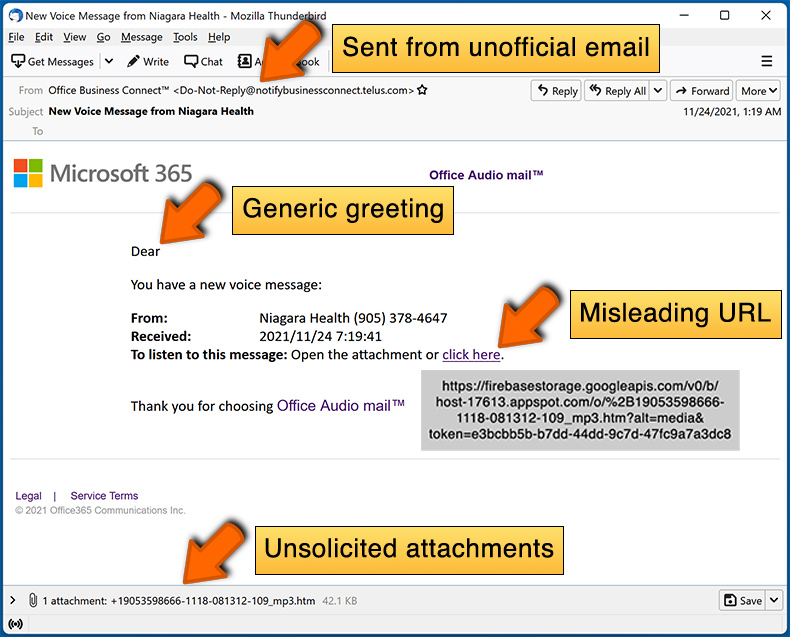
- Verifique o endereço electrónico do remetente ("de"): Passe o rato sobre o endereço "de" e verifique se é legítimo. Por exemplo, se recebeu um e-mail da Microsoft, certifique-se de verificar se o endereço de e-mail é @microsoft.com e não algo suspeito como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Verifique a existência de saudações genéricas: Se a saudação no e-mail for "Caro utilizador", "Caro @youremail.com", "Caro cliente valioso", isto deve levantar suspeitas. Mais frequentemente, as empresas chamam-no pelo seu nome. A falta desta informação pode sinalizar uma tentativa de phishing.
- Verifique as ligações no e-mail: Passe o rato sobre a ligação apresentada no e-mail, se a ligação que aparece parecer suspeita, não clique nela. Por exemplo, se recebeu um e-mail da Microsoft e o link no e-mail mostra que irá para firebasestorage.googleapis.com/v0... não deve confiar nele. É melhor não clicar em qualquer link nos e-mails, mas visitar o website da empresa que lhe enviou o e-mail em primeiro lugar.
- Não confie cegamente nos anexos de email: Na maioria das vezes, as empresas legítimas vão pedir-lhe para iniciar sessão no seu site web e para ver aí quaisquer documentos; se recebeu um correio electrónico com um anexo, é uma boa ideia fazer uma verificação com uma aplicação antivírus. Os anexos de correio electrónico infectados são um vector de ataque comum utilizado por criminosos cibernéticos.
Para minimizar o risco de abrir phishing e e-mails maliciosos, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
Exemplo de um email de spam:
O que fazer se cair numa fraude de email?
- Se clicou num link num email de phishing e introduziu a sua palavra-passe - não se esqueça de alterar a sua palavra-passe o mais depressa possível. Normalmente, os criminosos cibernéticos recolhem credenciais roubadas e depois vendem-nas a outros grupos que as utilizam para fins maliciosos. Se alterar a sua palavra-passe em tempo útil, há a possibilidade de os criminosos não terem tempo suficiente para fazer qualquer dano.
- Se introduziu as informações do seu cartão de crédito - contacte o seu banco o mais rapidamente possível e explique a situação. Há uma boa hipótese de ter de cancelar o seu cartão de crédito comprometido e obter um novo.
- Se vir quaisquer sinais de roubo de identidade - deve contactar imediatamente a Federal Trade Commission. Esta instituição irá recolher informações sobre a sua situação e criar um plano de recuperação pessoal.
- Se abriu um anexo malicioso - o seu computador está provavelmente infectado, deve analisá-lo com uma aplicação antivírus respeitável. Para este efeito, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
- Ajude outros utilizadores da Internet - reporte emails de phishing para Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Perguntas Frequentes (FAQ)
Porque é que recebi este e-mail?
E-mails de spam como este não são direcionados pessoalmente. Os cibercriminosos enviam mensagens idênticas para grandes quantidades de endereços recolhidos através de violações de dados, listas compradas ou sites raspados. Os destinatários são escolhidos aleatoriamente, não devido a qualquer atividade específica da sua parte.
Forneci as minhas informações pessoais quando fui enganado por este e-mail, o que devo fazer?
Contacte imediatamente o seu banco ou instituição financeira relevante se partilhou quaisquer dados financeiros. Altere as palavras-passe de quaisquer contas cujas credenciais possam ter sido expostas e considere notificar as autoridades competentes.
Descarreguei e abri um ficheiro promovido por este e-mail de spam, o meu computador está infetado?
Se ocorreu ou não uma infeção depende de ter ou não executado efetivamente o ficheiro descarregado. Simplesmente ter ScreenConnect.ClientSetup.exe na sua pasta de descargas não é prejudicial por si só.
Se executou o ficheiro, o seu computador está provavelmente comprometido. Desligue-se da internet, contacte o seu banco e execute uma verificação antivírus completa o mais rapidamente possível.
Li o e-mail mas não cliquei na ligação, o meu computador está infetado?
Não. Ler o e-mail sem interagir com o seu conteúdo não pode desencadear uma infeção. O risco começa apenas se clicar na ligação, descarregar o ficheiro e depois executá-lo.
O Combo Cleaner irá remover infeções de malware que estavam presentes no anexo de e-mail?
Sim, o Combo Cleaner é capaz de detetar e remover a maioria do malware conhecido, incluindo trojans de acesso remoto. Executar uma verificação completa do sistema é importante, pois ameaças deste tipo podem incorporar-se profundamente no sistema para evitar a deteção.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários