
Que tipo de golpe é “You Allowed Someone Access Your Email Data”
Phishing/FraudeTambém conhecido como: You Allowed Someone Access Your Email Data golpe de phishing

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de e-mail é "You Allowed Someone Access Your Email Data"?
Examinámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem faz-se passar por um alerta de segurança de um fornecedor de serviços de e-mail, alegando falsamente que o destinatário autorizou alguém a aceder aos dados da sua conta. O objetivo é levar o destinatário a clicar numa ligação e a fornecer as suas credenciais de início de sessão num site falso. Este e-mail deve ser ignorado.
Mais sobre o golpe de e-mail “You Allowed Someone Access Your Email Data”
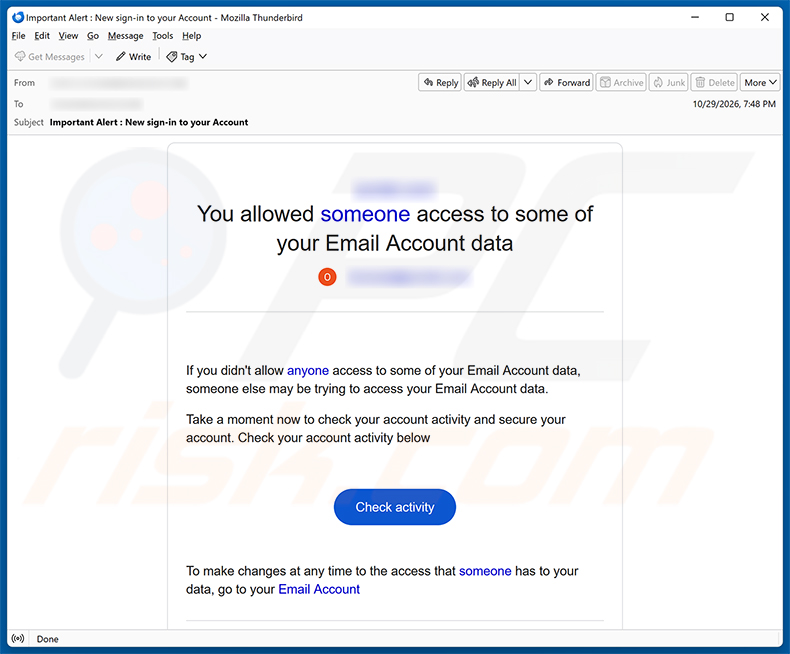
O e-mail chega com o assunto “Important Alert : New sign-in to your Account” e começa com a alegação ousada de que o destinatário permitiu que alguém acedesse aos dados da sua conta de e-mail. Insiste para que reveja imediatamente a atividade da sua conta, clicando num botão “Check activity”.
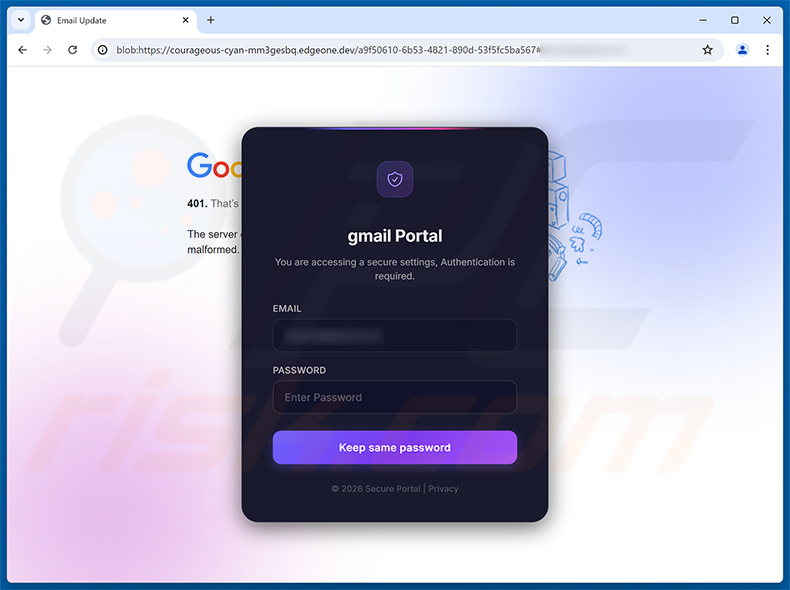
Esse botão conduz a uma página de phishing em courageous-cyan-mm3gesbq[.]edgeone.dev. A página apresenta-se como um “gmail Portal” e indica que é necessária autenticação. Preenche previamente o endereço de e-mail da vítima e solicita que introduza a sua palavra-passe, com um botão denominado “Keep same password”.
Essa formulação é deliberadamente enganadora. Apresenta o passo como uma confirmação de rotina e não como a entrega de credenciais. Qualquer palavra-passe submetida nesta página é enviada diretamente para os burlões por detrás da campanha.
As vítimas que entregam as suas credenciais correm o risco de perder completamente o acesso à sua conta de e-mail. Um atacante com acesso à caixa de entrada pode redefinir as palavras-passe de contas associadas, ler correspondência privada e fazer-se passar pela vítima ao contactar os seus contactos.
Os fornecedores de e-mail legítimos não têm qualquer ligação a este golpe. Serviços como o Gmail estão a ser imitados sem o seu conhecimento ou autorização, e a sua marca é utilizada apenas para conferir à fraude uma falsa sensação de legitimidade.
| Nome | You Allowed Someone Access Your Email Data golpe de phishing |
| Tipo De Ameaça | Phishing, Golpe, Engenharia Social, Fraude |
| Alegação Falsa | O destinatário concedeu a terceiros acesso aos dados da sua conta de e-mail |
| Disfarce | Notificação de segurança de um fornecedor de serviços de e-mail |
| Domínio Relacionado | courageous-cyan-mm3gesbq[.]edgeone.dev |
| Estado Da Ameaça (Site De Phishing) | PCrisk Resultados do Scanner de Sites |
| Sintomas | Compras online não autorizadas, palavras-passe de contas online alteradas, roubo de identidade, acesso ilegal ao computador. |
| Métodos De Distribuição | E-mails enganadores, anúncios pop-up online fraudulentos, técnicas de envenenamento de motores de busca, domínios com erros ortográficos. |
| Danos | Perda de informações privadas sensíveis, perda monetária, roubo de identidade. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Golpes de e-mail em geral
Em resumo, este e-mail é um golpe de phishing disfarçado de aviso de segurança de um fornecedor de serviços de e-mail. O seu objetivo é roubar credenciais de início de sessão através de uma página de início de sessão falsa. E-mails deste tipo são, por vezes, também utilizados para distribuir malware.
Outros exemplos de e-mails de phishing semelhantes utilizados para roubar credenciais ou enganar destinatários são Document Fully Executed, DHL Express - Import Duty/Tax Payment e Account Information Update Requires.
Como é que as campanhas de spam infetam os computadores?
Os agentes de ameaças distribuem frequentemente malware por e-mail, anexando ficheiros nocivos diretamente à mensagem. Estes podem assumir muitas formas, incluindo programas executáveis, arquivos comprimidos, documentos PDF, ficheiros do Microsoft Office e scripts. Abrir um ficheiro deste tipo, ou ativar comandos macro no caso de documentos do Office, é suficiente para desencadear o processo de infeção.
Algumas campanhas dispensam completamente os anexos e utilizam ligações. Seguir essas ligações pode desencadear transferências automáticas de malware ou conduzir a páginas que instruem o utilizador a executar manualmente um ficheiro nocivo. Em qualquer dos cenários, normalmente é necessária alguma forma de interação por parte do utilizador antes de o sistema ser comprometido.
Como evitar a instalação de malware?
Tenha cuidado com e-mails inesperados, especialmente os que exigem ação imediata. Não abra anexos nem clique em ligações de mensagens de remetentes desconhecidos. Se um e-mail alegar ser de um serviço conhecido, visite diretamente o site oficial desse serviço em vez de utilizar qualquer ligação da mensagem.
Transfira software apenas de sites oficiais e lojas de aplicações legítimas. Evite programas pirateados, patches não oficiais e geradores de chaves, uma vez que estes contêm frequentemente malware oculto. Manter o sistema operativo e as aplicações atualizados também ajuda a eliminar vulnerabilidades das quais os atacantes dependem.
Utilize uma ferramenta antivírus de boa reputação e execute verificações regularmente. Se já abriu um ficheiro suspeito de um e-mail, recomendamos que execute uma verificação com o Combo Cleaner Antivirus para Windows para eliminar automaticamente quaisquer ameaças que possam ter sido instaladas.
Texto apresentado na carta de e-mail “You Allowed Someone Access Your Email Data”:
Subject: Important Alert : New sign-in to your Account
You allowed someone access to some of your Email Account data
If you didn't allow anyone access to some of your Email Account data, someone else may be trying to access your Email Account data.
Take a moment now to check your account activity and secure your account. Check your account activity below
[Check activity]To make changes at any time to the access that someone has to your data, go to your Email Account
Uma página de início de sessão falsa de um fornecedor de e-mail utilizada neste golpe:
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é You Allowed Someone Access Your Email Data golpe de phishing?
- Tipos de e-mails maliciosos.
- Como detectar um email malicioso?
- O que fazer se for apanhado numa fraude de email?
Tipos de e-mails maliciosos.
 Emails de Phishing
Mais frequentemente, os criminosos cibernéticos utilizam e-mails enganosos para enganar os utilizadores da Internet para darem a sua informação privada sensível, por exemplo, informação de login para vários serviços online, contas de email, ou informação bancária online.
Tais ataques são denominados phishing. Num ataque de phishing, os criminosos cibernéticos geralmente enviam uma mensagem de correio electrónico com algum logótipo de serviço popular (por exemplo, Microsoft, DHL, Amazon, Netflix), criam urgência (endereço de envio errado, palavra-passe expirada, etc.), e colocam um link no qual esperam que as suas potenciais vítimas cliquem.
Após clicar no link apresentado nessa mensagem de correio electrónico, as vítimas são redireccionadas para um site falso que parece idêntico ou extremamente parecido com o original. As vítimas são então solicitadas a introduzir a sua palavra-passe, detalhes de cartão de crédito, ou alguma outra informação que seja roubada por criminosos cibernéticos.
 Emails com Anexos Maliciosos
Outro vector de ataque popular é o spam de correio electrónico com anexos maliciosos que infectam os computadores dos utilizadores com malware. Os anexos maliciosos transportam geralmente trojans capazes de roubar palavras-passe, informação bancária, e outras informações sensíveis.
Em tais ataques, o principal objectivo dos cibercriminosos é enganar as suas potenciais vítimas para abrir um anexo de correio electrónico infectado. Para atingir este objectivo, as mensagens de correio electrónico falam geralmente de facturas recebidas recentemente, faxes, ou mensagens de voz.
Se uma vítima potencial cai na armadilha e abre o anexo, os seus computadores ficam infectados, e os criminosos cibernéticos podem recolher muita informação sensível.
Embora seja um método mais complicado de roubar informação pessoal (filtros de spam e programas antivírus geralmente detectam tais tentativas), se for bem sucedido, os criminosos cibernéticos podem obter um intervalo muito mais amplo de dados e podem recolher informação durante um longo período de tempo.
 Emails de sextorção
Este é um tipo de phishing. Neste caso, os utilizadores recebem um e-mail alegando que um criminoso cibernético poderia aceder à câmara da potencial vítima e tem uma gravação vídeo da sua masturbação.
Para se livrarem do vídeo, pedem às vítimas que paguem um resgate (geralmente usando Bitcoin ou outra moeda de ecnriptação). No entanto, todas estas alegações são falsas - os utilizadores que recebem tais e-mails devem ignorá-las e suprimi-las
Como detectar um e-mail malicioso?
Enquanto os criminosos cibernéticos tentem fazer com que os seus e-mails de atracção pareçam fiáveis, aqui estão algumas coisas que deve procurar quando tentar detectar um e-mail de phishing:
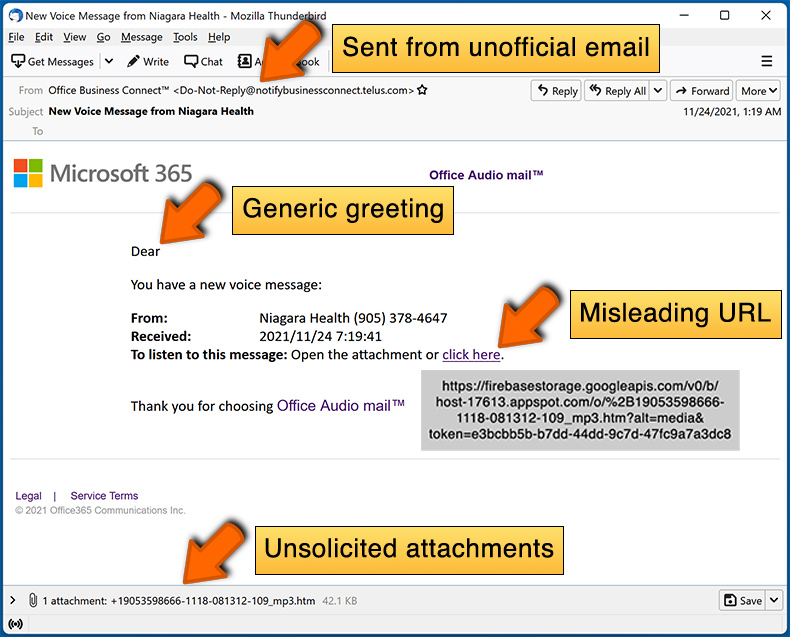
- Verifique o endereço electrónico do remetente ("de"): Passe o rato sobre o endereço "de" e verifique se é legítimo. Por exemplo, se recebeu um e-mail da Microsoft, certifique-se de verificar se o endereço de e-mail é @microsoft.com e não algo suspeito como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Verifique a existência de saudações genéricas: Se a saudação no e-mail for "Caro utilizador", "Caro @youremail.com", "Caro cliente valioso", isto deve levantar suspeitas. Mais frequentemente, as empresas chamam-no pelo seu nome. A falta desta informação pode sinalizar uma tentativa de phishing.
- Verifique as ligações no e-mail: Passe o rato sobre a ligação apresentada no e-mail, se a ligação que aparece parecer suspeita, não clique nela. Por exemplo, se recebeu um e-mail da Microsoft e o link no e-mail mostra que irá para firebasestorage.googleapis.com/v0... não deve confiar nele. É melhor não clicar em qualquer link nos e-mails, mas visitar o website da empresa que lhe enviou o e-mail em primeiro lugar.
- Não confie cegamente nos anexos de email: Na maioria das vezes, as empresas legítimas vão pedir-lhe para iniciar sessão no seu site web e para ver aí quaisquer documentos; se recebeu um correio electrónico com um anexo, é uma boa ideia fazer uma verificação com uma aplicação antivírus. Os anexos de correio electrónico infectados são um vector de ataque comum utilizado por criminosos cibernéticos.
Para minimizar o risco de abrir phishing e e-mails maliciosos, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
Exemplo de um email de spam:
O que fazer se cair numa fraude de email?
- Se clicou num link num email de phishing e introduziu a sua palavra-passe - não se esqueça de alterar a sua palavra-passe o mais depressa possível. Normalmente, os criminosos cibernéticos recolhem credenciais roubadas e depois vendem-nas a outros grupos que as utilizam para fins maliciosos. Se alterar a sua palavra-passe em tempo útil, há a possibilidade de os criminosos não terem tempo suficiente para fazer qualquer dano.
- Se introduziu as informações do seu cartão de crédito - contacte o seu banco o mais rapidamente possível e explique a situação. Há uma boa hipótese de ter de cancelar o seu cartão de crédito comprometido e obter um novo.
- Se vir quaisquer sinais de roubo de identidade - deve contactar imediatamente a Federal Trade Commission. Esta instituição irá recolher informações sobre a sua situação e criar um plano de recuperação pessoal.
- Se abriu um anexo malicioso - o seu computador está provavelmente infectado, deve analisá-lo com uma aplicação antivírus respeitável. Para este efeito, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
- Ajude outros utilizadores da Internet - reporte emails de phishing para Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Perguntas Frequentes (FAQ)
Porque é que recebi este e-mail?
Estes e-mails são enviados em massa para um grande número de pessoas. Os burlões recolhem endereços através de violações de dados, páginas de registo falsas e métodos semelhantes. Não são direcionados pessoalmente.
Forneci as minhas informações pessoais ao ser enganado por este e-mail, o que devo fazer?
Se introduziu a palavra-passe do seu e-mail, altere-a imediatamente e atualize as palavras-passe de quaisquer outras contas que partilhem as mesmas credenciais.
Se também partilhou dados bancários ou informações de identificação, contacte as instituições relevantes sem demora.
Transferi e abri um ficheiro malicioso anexado a um e-mail, o meu computador está infetado?
Os ficheiros executáveis (.exe e semelhantes) podem comprometer um sistema assim que são abertos. Formatos de documentos como PDF ou ficheiros Word normalmente requerem interação adicional, como ativar macros, antes de o malware poder ser ativado. O nível de risco depende do formato do ficheiro e das ações que realizou.
Li o e-mail, mas não abri o anexo, o meu computador está infetado?
Ler um e-mail não causa infeção. O conteúdo nocivo só é ativado se clicar numa ligação, abrir um anexo ou realizar alguma outra ação que permita a sua execução. Simplesmente visualizar a mensagem é seguro.
O Combo Cleaner irá remover as infeções de malware presentes no anexo de e-mail?
Sim, o Combo Cleaner consegue detetar e remover a maioria do malware conhecido. Dito isto, ameaças mais avançadas podem, por vezes, escapar à deteção. Executar uma verificação completa do sistema aumenta as probabilidades de identificar e eliminar tudo o que está presente no dispositivo.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários