
Que tipo de golpe é "DHL Express Parcel Is On Its Way"
Phishing/FraudeTambém conhecido como: Site de phishing DHL Express Parcel Is On Its Way

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de e-mail é "DHL Express Parcel Is On Its Way"?
Examinámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem está disfarçada de notificação oficial de envio da DHL Express, alegando que uma encomenda está atualmente a caminho da entrega. Clicar na ligação incluída conduz a um site fraudulento concebido para roubar as credenciais de início de sessão de e-mail. Este e-mail deve ser ignorado.
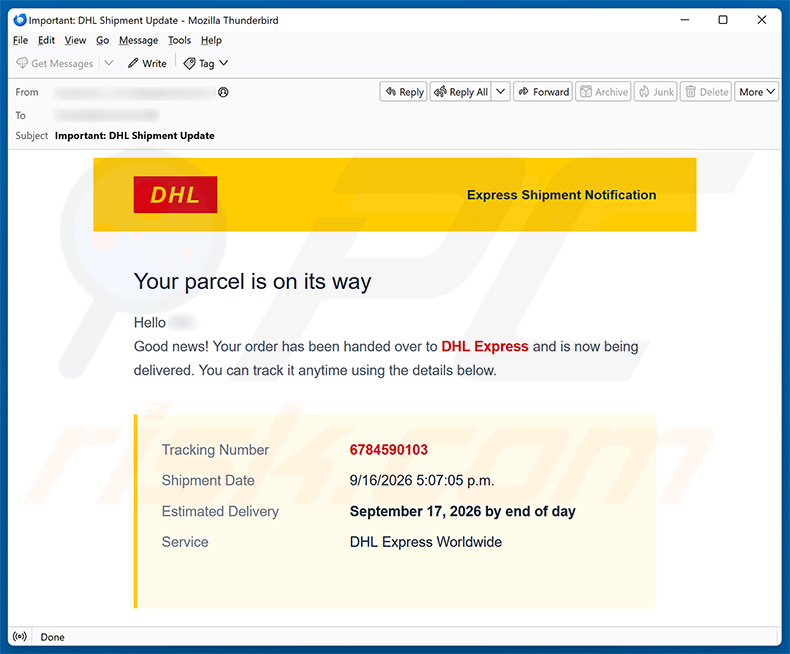
Visão geral do golpe de e-mail "DHL Express Parcel Is On Its Way"
O e-mail chega com a linha de assunto "Important: DHL Shipment Update" e apresenta-se como uma notificação de entrega da DHL Express. Lista um número de rastreio fabricado, uma data de expedição e um prazo estimado de entrega - tudo concebido para parecer legítimo. Os destinatários são incentivados a clicar num botão "Track Your Shipment".
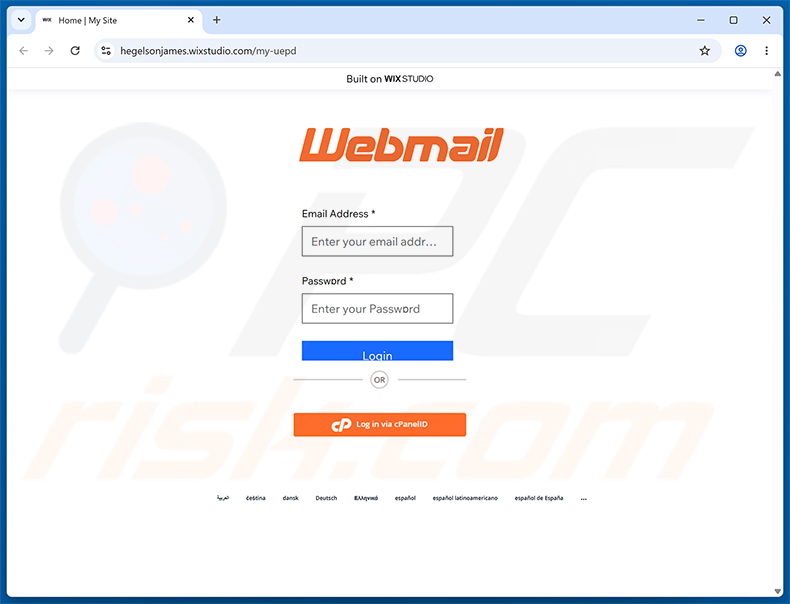
Esse botão leva a uma página de início de sessão falsa de webmail alojada em hegelsonjames.wixstudio[.]com. O site apresenta um formulário de início de sessão com a marca "Webmail" com campos para um endereço de e-mail e uma palavra-passe, juntamente com uma opção para iniciar sessão através de cPanelID.
Quaisquer credenciais introduzidas nessa página são enviadas diretamente para os autores do golpe. Uma conta de e-mail roubada dá aos cibercriminosos acesso a serviços associados, correspondência privada e uma plataforma pronta para lançar novos ataques.
Com o controlo da caixa de entrada de uma vítima, os atacantes também podem redefinir palavras-passe de outras contas registadas sob o mesmo endereço, ampliando rapidamente o âmbito dos danos.
Vale a pena notar que as campanhas de phishing da DHL conduzem mais frequentemente a páginas falsas de rastreio da DHL ou de pagamento de taxas. Esta variante em particular é invulgar - visa antes credenciais de e-mail através de um portal de webmail falsificado.
A DHL não tem qualquer associação a este golpe. Os cibercriminosos estão a explorar o nome e a marca da empresa sem o seu conhecimento ou autorização.
| Nome | Site de phishing DHL Express Parcel Is On Its Way |
| Tipo De Ameaça | Phishing, Golpe, Engenharia Social, Fraude |
| Alegação Falsa | Uma encomenda da DHL Express está a caminho e pode ser rastreada usando a ligação fornecida no e-mail |
| Disfarce | Notificação de expedição da DHL Express |
| Domínio Relacionado | hegelsonjames.wixstudio[.]com |
| Estado Da Ameaça (Site De Phishing) | PCrisk Resultados do Scanner de Sites |
| Sintomas | Compras online não autorizadas, palavras-passe de contas online alteradas, roubo de identidade, acesso ilegal ao computador. |
| Métodos De Distribuição | E-mails enganosos, anúncios pop-up online fraudulentos, técnicas de envenenamento de motores de busca, domínios com erros ortográficos. |
| Dano | Perda de informações privadas sensíveis, perda monetária, roubo de identidade. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
E-mails de golpe semelhantes em geral
Em conclusão, este e-mail é um golpe de phishing disfarçado de notificação de expedição da DHL Express. O seu objetivo é roubar credenciais de e-mail através de uma página de início de sessão de webmail falsa. Os destinatários devem ignorar a mensagem e evitar introduzir quaisquer dados pessoais para se protegerem do roubo de contas e da fraude de identidade. Campanhas deste tipo também distribuem ocasionalmente malware.
Mais exemplos de e-mails de golpe que se fazem passar por marcas e serviços de confiança para roubar detalhes de início de sessão ou informações pessoais são DocuSign - Confidential Document Was Shared, Santander Bank - Personal Data Confirmation e CMA CGM Bill Of Lading.
Como é que as campanhas de spam infetam os computadores?
Os cibercriminosos espalham normalmente malware por e-mail anexando ficheiros maliciosos ou incorporando ligações para sites nocivos. Estes ficheiros podem assumir muitas formas, incluindo programas executáveis, arquivos, documentos PDF, ficheiros do Office e scripts. Abri-los - ou ativar funcionalidades como comandos de macro maliciosos - pode resultar numa infeção por malware.
Algumas campanhas dispensam anexos e baseiam-se inteiramente em ligações que levam os utilizadores a sites onde o malware é descarregado automaticamente ou é disfarçado de algo legítimo. Na maioria dos casos, é necessária alguma forma de ação do utilizador antes de o sistema ficar comprometido.
Como evitar a instalação de malware?
Trate os e-mails inesperados com cautela, particularmente os de remetentes desconhecidos que contêm ligações ou anexos de ficheiros. Os autores de golpes fazem-se passar frequentemente por empresas e serviços conhecidos para parecerem credíveis. Quando um e-mail o pressiona a clicar numa ligação, aceda antes diretamente ao site oficial dessa empresa.
Descarregue software apenas de sites oficiais e lojas de aplicações legítimas. Programas piratas, geradores de chaves e ferramentas de ativação não oficiais são métodos comuns de distribuição de malware. Manter o sistema operativo e todas as aplicações instaladas atualizados também ajuda a fechar falhas de segurança conhecidas.
Utilize software antivírus respeitável e mantenha-o atualizado. Evite conceder permissões de notificação a sites desconhecidos. Se já abriu um anexo suspeito ou clicou numa ligação questionável, execute uma análise com Combo Cleaner Antivirus para Windows para detetar e remover automaticamente qualquer malware.
Texto apresentado na carta de e-mail "DHL Express Parcel Is On Its Way":
Subject: Important: DHL Shipment Update
DHL Express Shipment Notification
Your parcel is on its way
Hello ********.
Good news! Your order has been handed over to DHL Express and is now being delivered. You can track it anytime using the details below.
Tracking Number: 6784590103
Shipment Date: 9/16/2026 5:07:05 p.m.
Estimated Delivery: September 17, 2026 by end of day
Service: DHL Express WorldwidePicked up & in transit: 9/16/2026 5:07:05 p.m.
Out for delivery: 9/16/2026 5:07:05 p.m.
Delivered: Expected Sep 17[TRACK YOUR SHIPMENT]
You are receiving this email because a shipment was sent to the address on your order.
This is an automated message from Example Store Inc. — DHL is the delivery carrier for this order.
Example Store Inc. · 123 Main Street, Suite 400 · Business Registration No. 123-45-67891
Um site de webmail falso utilizado neste golpe:
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é Site de phishing DHL Express Parcel Is On Its Way?
- Tipos de e-mails maliciosos.
- Como detectar um email malicioso?
- O que fazer se for apanhado numa fraude de email?
Tipos de e-mails maliciosos.
 Emails de Phishing
Mais frequentemente, os criminosos cibernéticos utilizam e-mails enganosos para enganar os utilizadores da Internet para darem a sua informação privada sensível, por exemplo, informação de login para vários serviços online, contas de email, ou informação bancária online.
Tais ataques são denominados phishing. Num ataque de phishing, os criminosos cibernéticos geralmente enviam uma mensagem de correio electrónico com algum logótipo de serviço popular (por exemplo, Microsoft, DHL, Amazon, Netflix), criam urgência (endereço de envio errado, palavra-passe expirada, etc.), e colocam um link no qual esperam que as suas potenciais vítimas cliquem.
Após clicar no link apresentado nessa mensagem de correio electrónico, as vítimas são redireccionadas para um site falso que parece idêntico ou extremamente parecido com o original. As vítimas são então solicitadas a introduzir a sua palavra-passe, detalhes de cartão de crédito, ou alguma outra informação que seja roubada por criminosos cibernéticos.
 Emails com Anexos Maliciosos
Outro vector de ataque popular é o spam de correio electrónico com anexos maliciosos que infectam os computadores dos utilizadores com malware. Os anexos maliciosos transportam geralmente trojans capazes de roubar palavras-passe, informação bancária, e outras informações sensíveis.
Em tais ataques, o principal objectivo dos cibercriminosos é enganar as suas potenciais vítimas para abrir um anexo de correio electrónico infectado. Para atingir este objectivo, as mensagens de correio electrónico falam geralmente de facturas recebidas recentemente, faxes, ou mensagens de voz.
Se uma vítima potencial cai na armadilha e abre o anexo, os seus computadores ficam infectados, e os criminosos cibernéticos podem recolher muita informação sensível.
Embora seja um método mais complicado de roubar informação pessoal (filtros de spam e programas antivírus geralmente detectam tais tentativas), se for bem sucedido, os criminosos cibernéticos podem obter um intervalo muito mais amplo de dados e podem recolher informação durante um longo período de tempo.
 Emails de sextorção
Este é um tipo de phishing. Neste caso, os utilizadores recebem um e-mail alegando que um criminoso cibernético poderia aceder à câmara da potencial vítima e tem uma gravação vídeo da sua masturbação.
Para se livrarem do vídeo, pedem às vítimas que paguem um resgate (geralmente usando Bitcoin ou outra moeda de ecnriptação). No entanto, todas estas alegações são falsas - os utilizadores que recebem tais e-mails devem ignorá-las e suprimi-las
Como detectar um e-mail malicioso?
Enquanto os criminosos cibernéticos tentem fazer com que os seus e-mails de atracção pareçam fiáveis, aqui estão algumas coisas que deve procurar quando tentar detectar um e-mail de phishing:
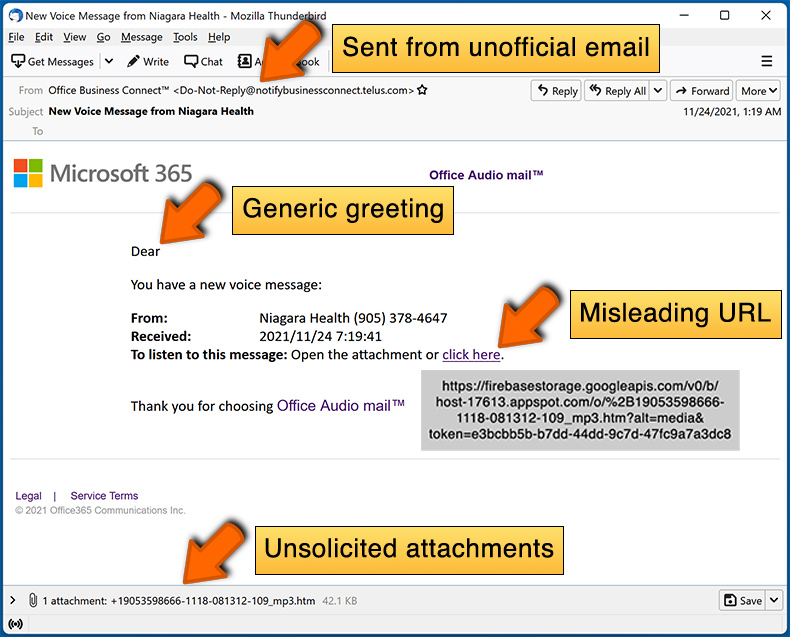
- Verifique o endereço electrónico do remetente ("de"): Passe o rato sobre o endereço "de" e verifique se é legítimo. Por exemplo, se recebeu um e-mail da Microsoft, certifique-se de verificar se o endereço de e-mail é @microsoft.com e não algo suspeito como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Verifique a existência de saudações genéricas: Se a saudação no e-mail for "Caro utilizador", "Caro @youremail.com", "Caro cliente valioso", isto deve levantar suspeitas. Mais frequentemente, as empresas chamam-no pelo seu nome. A falta desta informação pode sinalizar uma tentativa de phishing.
- Verifique as ligações no e-mail: Passe o rato sobre a ligação apresentada no e-mail, se a ligação que aparece parecer suspeita, não clique nela. Por exemplo, se recebeu um e-mail da Microsoft e o link no e-mail mostra que irá para firebasestorage.googleapis.com/v0... não deve confiar nele. É melhor não clicar em qualquer link nos e-mails, mas visitar o website da empresa que lhe enviou o e-mail em primeiro lugar.
- Não confie cegamente nos anexos de email: Na maioria das vezes, as empresas legítimas vão pedir-lhe para iniciar sessão no seu site web e para ver aí quaisquer documentos; se recebeu um correio electrónico com um anexo, é uma boa ideia fazer uma verificação com uma aplicação antivírus. Os anexos de correio electrónico infectados são um vector de ataque comum utilizado por criminosos cibernéticos.
Para minimizar o risco de abrir phishing e e-mails maliciosos, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
Exemplo de um email de spam:
O que fazer se cair numa fraude de email?
- Se clicou num link num email de phishing e introduziu a sua palavra-passe - não se esqueça de alterar a sua palavra-passe o mais depressa possível. Normalmente, os criminosos cibernéticos recolhem credenciais roubadas e depois vendem-nas a outros grupos que as utilizam para fins maliciosos. Se alterar a sua palavra-passe em tempo útil, há a possibilidade de os criminosos não terem tempo suficiente para fazer qualquer dano.
- Se introduziu as informações do seu cartão de crédito - contacte o seu banco o mais rapidamente possível e explique a situação. Há uma boa hipótese de ter de cancelar o seu cartão de crédito comprometido e obter um novo.
- Se vir quaisquer sinais de roubo de identidade - deve contactar imediatamente a Federal Trade Commission. Esta instituição irá recolher informações sobre a sua situação e criar um plano de recuperação pessoal.
- Se abriu um anexo malicioso - o seu computador está provavelmente infectado, deve analisá-lo com uma aplicação antivírus respeitável. Para este efeito, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
- Ajude outros utilizadores da Internet - reporte emails de phishing para Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Perguntas Frequentes (FAQ)
Porque recebi este e-mail?
E-mails de golpe deste tipo são enviados em grandes lotes, não direcionados a indivíduos específicos. Os cibercriminosos recolhem endereços de e-mail através de violações de dados, formulários de inscrição falsos e outros meios, distribuindo depois a mesma mensagem a muitos destinatários ao mesmo tempo.
Forneci as minhas informações pessoais ao ser enganado por este e-mail, o que devo fazer?
Se introduziu a sua palavra-passe de e-mail, altere-a imediatamente e atualize quaisquer outras contas que partilhem as mesmas credenciais ou semelhantes. Se também divulgou detalhes financeiros, contacte o seu banco ou emissor do cartão o mais rapidamente possível.
Descarreguei e abri um ficheiro malicioso anexado a um e-mail, o meu computador está infetado?
O resultado depende do tipo de ficheiro. Os executáveis podem começar a infetar um dispositivo no momento em que são abertos. Documentos como ficheiros do Word ou PDFs são geralmente menos perigosos de imediato, mas podem ainda ativar malware se o utilizador ativar macros ou executar um instalador incorporado.
Li o e-mail mas não abri o anexo, o meu computador está infetado?
Não. Ler um e-mail não expõe o seu computador a infeção. O malware só é ativado quando um utilizador realiza uma ação, como abrir um anexo, clicar numa ligação maliciosa ou executar um ficheiro descarregado.
O Combo Cleaner removerá as infeções por malware presentes no anexo do e-mail?
O Combo Cleaner pode detetar e remover a maioria das infeções por malware conhecidas. Executar uma análise completa do sistema é a abordagem recomendada, uma vez que ameaças mais avançadas podem exigir uma inspeção mais profunda para serem totalmente identificadas e eliminadas.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários