
Que tipo de golpe é "IMF Global Beneficiary Sweepstakes"
Phishing/FraudeTambém conhecido como: golpe de phishing IMF Global Beneficiary Sweepstakes

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de e-mail é o "IMF Global Beneficiary Sweepstakes"?
Examinámos este e-mail e determinámos que se trata de um golpe. A mensagem afirma falsamente ser uma notificação oficial do Fundo Monetário Internacional (FMI), dizendo ao destinatário que foi selecionado para receber um prémio internacional de 3.000.000 de dólares americanos. Este e-mail foi concebido para enganar as pessoas e levá-las a entregar informações pessoais e dinheiro, e deve ser ignorado.
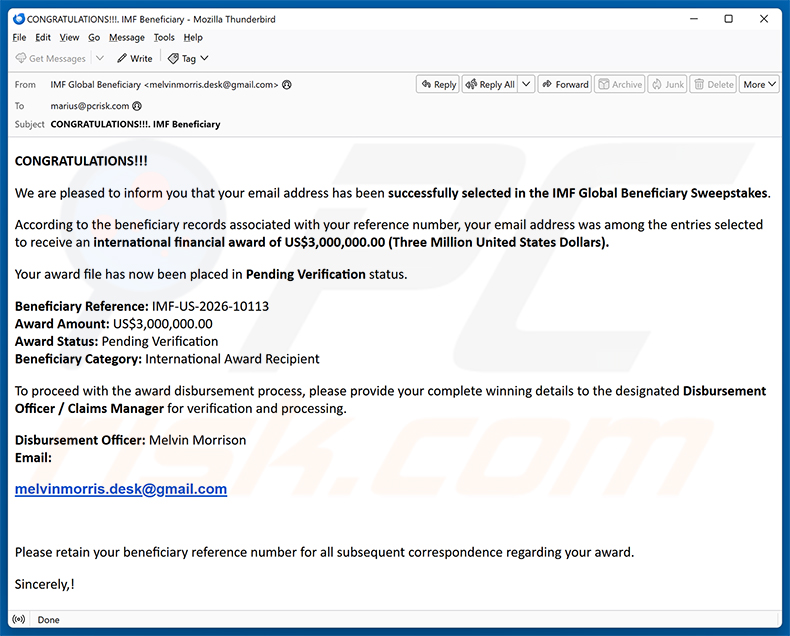
O golpe de e-mail "IMF Global Beneficiary Sweepstakes" em detalhe
O e-mail apresenta-se como uma notificação formal, alegando que o endereço do destinatário foi "selecionado com sucesso" no IMF Global Beneficiary Sweepstakes e que este tem direito a receber US$3.000.000,00.
Inclui um número de referência fabricado e um falso "Award Status" para criar uma impressão de legitimidade. Os destinatários são instruídos a contactar um "Disbursement Officer" nomeado através de um endereço pessoal do Gmail, e não de qualquer canal oficial.
Trata-se de um clássico golpe de taxa antecipada. Assim que a vítima responde, os golpistas começam a solicitar documentos pessoais e, com o tempo, exigem pagamentos adiantados apresentados como taxas de processamento, custos legais ou impostos.
Nunca é entregue qualquer dinheiro. Cada pagamento conduz apenas a outra razão fabricada para pagar mais. Aqueles que se envolvem correm o risco de perder somas significativas e de expor dados pessoais sensíveis.
O verdadeiro Fundo Monetário Internacional não tem qualquer envolvimento neste esquema. Não realiza sorteios, não emite prémios de lotaria, nem contacta indivíduos sobre desembolsos de prémios de qualquer tipo.
| Nome | golpe de phishing IMF Global Beneficiary Sweepstakes |
| Tipo De Ameaça | Phishing, Golpe, Engenharia social, Fraude |
| Alegação Falsa | O endereço de e-mail do destinatário foi selecionado no "IMF Global Beneficiary Sweepstakes" para receber um prémio internacional de US$3.000.000 |
| Disfarce | Notificação oficial de prémio do Fundo Monetário Internacional (IMF) |
| Sintomas | Compras online não autorizadas, palavras-passe de contas online alteradas, roubo de identidade, acesso ilegal ao computador. |
| Métodos De Distribuição | E-mails enganosos, anúncios pop-up online fraudulentos, técnicas de envenenamento de motores de busca, domínios com erros ortográficos. |
| Dano | Perda de informações privadas sensíveis, perda monetária, roubo de identidade. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Golpes de e-mail em geral
Em conclusão, trata-se de uma fraude de taxa antecipada disfarçada de notificação oficial de prémio do Fundo Monetário Internacional. Tem como objetivo extrair informações pessoais e dinheiro através de exigências crescentes - não há sorteio, não há prémio e não há nenhuma organização legítima por detrás disto. Campanhas como esta são por vezes também usadas para distribuir malware. Mais exemplos de e-mails de golpe semelhantes são Webmail Service Update, Wire Transfer Payment Confirmation, e Untrusted Device Was Added To Your Account.
Como é que as campanhas de spam infetam os computadores?
Os atores maliciosos distribuem malware por e-mail anexando ficheiros nocivos ou incluindo ligações para sites perigosos. Os tipos de anexos comuns incluem ficheiros executáveis, documentos PDF, ficheiros do Microsoft Office, arquivos e scripts.
Visitar uma ligação maliciosa pode desencadear transferências automáticas ou levar o utilizador a executar um programa perigoso. Abrir um ficheiro infetado, ou ativar funcionalidades como comandos de macro maliciosos, é normalmente o que completa a infeção.
Como evitar a instalação de malware?
Aborde os e-mails não solicitados com ceticismo, particularmente os de remetentes desconhecidos. Não clique em ligações nem abra anexos a menos que tenha a certeza de que são seguros. Os e-mails de golpe criam frequentemente urgência ou prometem recompensas para levar os destinatários a agir sem pensar.
Transfira software apenas de sites de programadores oficiais e de fontes verificadas. Evite programas piratas, cracks e geradores de chaves, uma vez que são comumente usados para esconder malware. Mantenha o seu sistema operativo e todas as aplicações instaladas atualizados regularmente.
Use uma ferramenta antivírus ou anti-malware respeitável e mantenha-a ativa. Não conceda permissões de notificação a sites desconhecidos. Se já abriu um ficheiro suspeito, execute uma análise com Combo Cleaner Antivirus para Windows para detetar e remover quaisquer ameaças.
Texto apresentado na carta de e-mail "IMF Global Beneficiary Sweepstakes":
Subject: CONGRATULATIONS!!!. IMF Beneficiary
CONGRATULATIONS!!!
We are pleased to inform you that your email address has been successfully selected in the IMF Global Beneficiary Sweepstakes.
According to the beneficiary records associated with your reference number, your email address was among the entries selected to receive an international financial award of US$3,000,000.00 (Three Million United States Dollars).
Your award file has now been placed in Pending Verification status.
Beneficiary Reference: IMF-US-2026-10113
Award Amount: US$3,000,000.00
Award Status: Pending Verification
Beneficiary Category: International Award RecipientTo proceed with the award disbursement process, please provide your complete winning details to the designated Disbursement Officer / Claims Manager for verification and processing.
Disbursement Officer: Melvin Morrison
Please retain your beneficiary reference number for all subsequent correspondence regarding your award.
Sincerely,!
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é golpe de phishing IMF Global Beneficiary Sweepstakes?
- Tipos de e-mails maliciosos.
- Como detectar um email malicioso?
- O que fazer se for apanhado numa fraude de email?
Tipos de e-mails maliciosos.
 Emails de Phishing
Mais frequentemente, os criminosos cibernéticos utilizam e-mails enganosos para enganar os utilizadores da Internet para darem a sua informação privada sensível, por exemplo, informação de login para vários serviços online, contas de email, ou informação bancária online.
Tais ataques são denominados phishing. Num ataque de phishing, os criminosos cibernéticos geralmente enviam uma mensagem de correio electrónico com algum logótipo de serviço popular (por exemplo, Microsoft, DHL, Amazon, Netflix), criam urgência (endereço de envio errado, palavra-passe expirada, etc.), e colocam um link no qual esperam que as suas potenciais vítimas cliquem.
Após clicar no link apresentado nessa mensagem de correio electrónico, as vítimas são redireccionadas para um site falso que parece idêntico ou extremamente parecido com o original. As vítimas são então solicitadas a introduzir a sua palavra-passe, detalhes de cartão de crédito, ou alguma outra informação que seja roubada por criminosos cibernéticos.
 Emails com Anexos Maliciosos
Outro vector de ataque popular é o spam de correio electrónico com anexos maliciosos que infectam os computadores dos utilizadores com malware. Os anexos maliciosos transportam geralmente trojans capazes de roubar palavras-passe, informação bancária, e outras informações sensíveis.
Em tais ataques, o principal objectivo dos cibercriminosos é enganar as suas potenciais vítimas para abrir um anexo de correio electrónico infectado. Para atingir este objectivo, as mensagens de correio electrónico falam geralmente de facturas recebidas recentemente, faxes, ou mensagens de voz.
Se uma vítima potencial cai na armadilha e abre o anexo, os seus computadores ficam infectados, e os criminosos cibernéticos podem recolher muita informação sensível.
Embora seja um método mais complicado de roubar informação pessoal (filtros de spam e programas antivírus geralmente detectam tais tentativas), se for bem sucedido, os criminosos cibernéticos podem obter um intervalo muito mais amplo de dados e podem recolher informação durante um longo período de tempo.
 Emails de sextorção
Este é um tipo de phishing. Neste caso, os utilizadores recebem um e-mail alegando que um criminoso cibernético poderia aceder à câmara da potencial vítima e tem uma gravação vídeo da sua masturbação.
Para se livrarem do vídeo, pedem às vítimas que paguem um resgate (geralmente usando Bitcoin ou outra moeda de ecnriptação). No entanto, todas estas alegações são falsas - os utilizadores que recebem tais e-mails devem ignorá-las e suprimi-las
Como detectar um e-mail malicioso?
Enquanto os criminosos cibernéticos tentem fazer com que os seus e-mails de atracção pareçam fiáveis, aqui estão algumas coisas que deve procurar quando tentar detectar um e-mail de phishing:
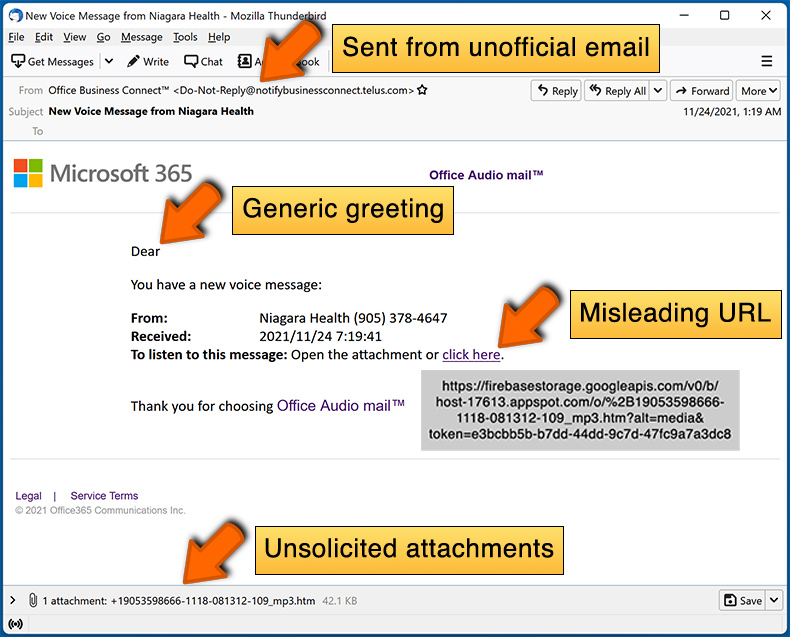
- Verifique o endereço electrónico do remetente ("de"): Passe o rato sobre o endereço "de" e verifique se é legítimo. Por exemplo, se recebeu um e-mail da Microsoft, certifique-se de verificar se o endereço de e-mail é @microsoft.com e não algo suspeito como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Verifique a existência de saudações genéricas: Se a saudação no e-mail for "Caro utilizador", "Caro @youremail.com", "Caro cliente valioso", isto deve levantar suspeitas. Mais frequentemente, as empresas chamam-no pelo seu nome. A falta desta informação pode sinalizar uma tentativa de phishing.
- Verifique as ligações no e-mail: Passe o rato sobre a ligação apresentada no e-mail, se a ligação que aparece parecer suspeita, não clique nela. Por exemplo, se recebeu um e-mail da Microsoft e o link no e-mail mostra que irá para firebasestorage.googleapis.com/v0... não deve confiar nele. É melhor não clicar em qualquer link nos e-mails, mas visitar o website da empresa que lhe enviou o e-mail em primeiro lugar.
- Não confie cegamente nos anexos de email: Na maioria das vezes, as empresas legítimas vão pedir-lhe para iniciar sessão no seu site web e para ver aí quaisquer documentos; se recebeu um correio electrónico com um anexo, é uma boa ideia fazer uma verificação com uma aplicação antivírus. Os anexos de correio electrónico infectados são um vector de ataque comum utilizado por criminosos cibernéticos.
Para minimizar o risco de abrir phishing e e-mails maliciosos, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
Exemplo de um email de spam:
O que fazer se cair numa fraude de email?
- Se clicou num link num email de phishing e introduziu a sua palavra-passe - não se esqueça de alterar a sua palavra-passe o mais depressa possível. Normalmente, os criminosos cibernéticos recolhem credenciais roubadas e depois vendem-nas a outros grupos que as utilizam para fins maliciosos. Se alterar a sua palavra-passe em tempo útil, há a possibilidade de os criminosos não terem tempo suficiente para fazer qualquer dano.
- Se introduziu as informações do seu cartão de crédito - contacte o seu banco o mais rapidamente possível e explique a situação. Há uma boa hipótese de ter de cancelar o seu cartão de crédito comprometido e obter um novo.
- Se vir quaisquer sinais de roubo de identidade - deve contactar imediatamente a Federal Trade Commission. Esta instituição irá recolher informações sobre a sua situação e criar um plano de recuperação pessoal.
- Se abriu um anexo malicioso - o seu computador está provavelmente infectado, deve analisá-lo com uma aplicação antivírus respeitável. Para este efeito, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
- Ajude outros utilizadores da Internet - reporte emails de phishing para Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Perguntas Frequentes (FAQ)
Porque é que recebi este e-mail?
Estas mensagens são distribuídas em massa para grandes números de destinatários de uma só vez. Os golpistas recolhem endereços de e-mail através de violações de dados, sites falsos e outros métodos. Os e-mails não são pessoalmente direcionados.
Forneci as minhas informações pessoais ao ser enganado por este e-mail, o que devo fazer?
Altere quaisquer palavras-passe que possam ter sido expostas o mais rapidamente possível. Se partilhou dados bancários, documentos de identificação ou informações de pagamento, contacte as instituições ou autoridades relevantes sem demora.
Transferi e abri um ficheiro malicioso anexado a um e-mail, o meu computador está infetado?
Os ficheiros executáveis geralmente começam a infetar o sistema no momento em que são abertos. Documentos como PDFs ou ficheiros do Office normalmente necessitam de interação adicional, como ativar macros, antes de causarem danos. O nível de risco depende do tipo de ficheiro e da forma como o abriu.
Li o e-mail mas não abri o anexo, o meu computador está infetado?
Ler ou visualizar um e-mail sem clicar em ligações ou abrir anexos é geralmente seguro. É improvável que o seu computador esteja infetado se não interagiu com nenhum do seu conteúdo.
O Combo Cleaner irá remover infeções de malware que estavam presentes no anexo do e-mail?
O Combo Cleaner consegue detetar e remover a grande maioria do malware conhecido. Dito isto, uma análise completa do sistema é importante, uma vez que as ameaças mais avançadas podem por vezes evitar a deteção durante uma análise rápida.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários