
Que tipo de golpe de e-mail é "cPanel Policy Update"
Phishing/FraudeTambém conhecido como: cPanel Policy Update golpe de phishing

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de e-mail é "cPanel Policy Update"?
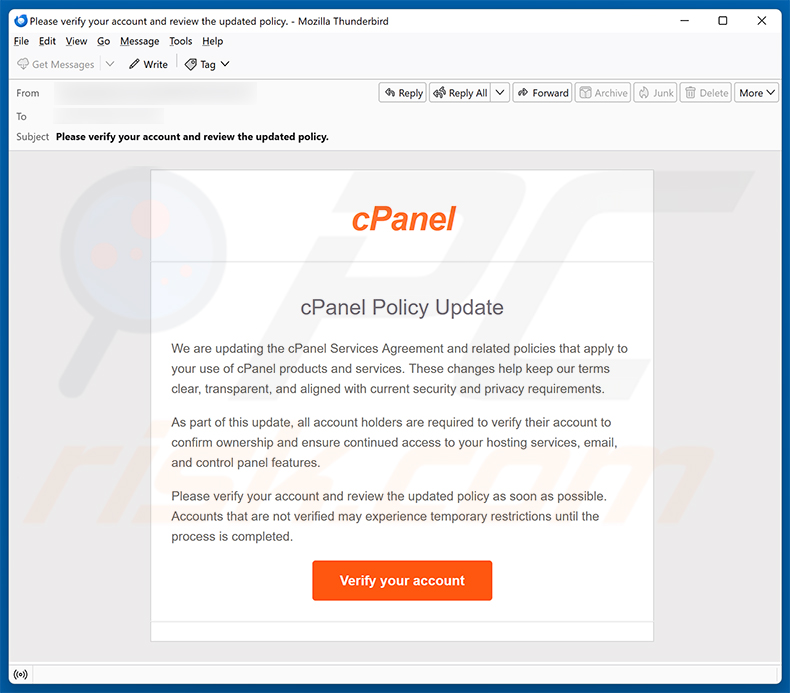
Inspecionámos este e-mail e descobrimos que se trata de um golpe de phishing. A mensagem foi concebida para parecer um aviso oficial do cPanel, alegando falsamente que os titulares de contas têm de verificar as suas contas devido a uma atualização de políticas. Os golpistas por detrás dela pretendem roubar as credenciais de início de sessão de alojamento e de e-mail. Este e-mail deve ser ignorado.
Mais informações sobre o e-mail de golpe "cPanel Policy Update"
O e-mail afirma que a cPanel está a atualizar o seu Contrato de Serviços e políticas relacionadas. Os destinatários são informados de que devem verificar as suas contas para confirmar a titularidade e manter o acesso aos seus serviços de alojamento, e-mail e funcionalidades do painel de controlo.
Para pressionar as pessoas a agir rapidamente, a mensagem avisa que as contas não verificadas podem ficar sujeitas a "restrições temporárias". Esta é uma tática de urgência clássica - desencoraja a reflexão cuidadosa e leva os utilizadores a clicar no botão "Verify your account" sem questionar a sua legitimidade.
Embora o website ligado neste e-mail já não esteja ativo, foi muito provavelmente concebido para imitar uma página de início de sessão do webmail da cPanel ou a página de início de sessão do fornecedor de serviços de e-mail do destinatário. Em alguns casos, essas páginas de phishing adaptam-se com base no domínio de e-mail da vítima, apresentando um início de sessão falso que corresponde ao seu fornecedor específico.
Quaisquer credenciais introduzidas nessa página vão diretamente para os autores do golpe. O acesso à cPanel é especialmente valioso - um painel de controlo de alojamento comprometido pode expor websites, bases de dados, contas FTP e todos os endereços de e-mail alojados sob esse domínio.
A cPanel LLC não tem qualquer ligação a este golpe. O nome e a marca da empresa foram usados sem autorização pelos cibercriminosos por trás desta campanha.
| Nome | cPanel Policy Update golpe de phishing |
| Tipo De Ameaça | Phishing, Golpe, Engenharia Social, Fraude |
| Alegação Falsa | A conta cPanel do destinatário deve ser verificada devido a um Contrato de Serviços atualizado |
| Disfarce | Notificação de política legítima da cPanel |
| Sintomas | Compras online não autorizadas, palavras-passe de contas online alteradas, roubo de identidade, acesso ilegal ao computador. |
| Métodos De Distribuição | E-mails enganosos, anúncios pop-up online fraudulentos, técnicas de envenenamento de motores de busca, domínios com erros ortográficos. |
| Danos | Perda de informação privada sensível, perda monetária, roubo de identidade. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Golpes de e-mail em geral
Em conclusão, este e-mail é um golpe de phishing que se faz passar pela cPanel para roubar credenciais de início de sessão de alojamento e e-mail. Os destinatários que interagem com a ligação e introduzem os seus dados correm o risco de perder o acesso à sua conta de alojamento, websites associados e endereços de e-mail.
O e-mail deve ser eliminado sem qualquer interação. Por vezes, e-mails de golpe como este também são usados para distribuir malware.
Mais exemplos de e-mails de golpe semelhantes são Vendor Registration And Partnership Process, Files Shared Using Google Drive Workspace e Pending Messages Awaiting Transfer.
Como é que as campanhas de spam infetam os computadores?
As campanhas de spam frequentemente espalham malware através de anexos de e-mail ou ligações incorporadas no corpo da mensagem. Os ficheiros anexados podem ser executáveis, documentos do Office, arquivos, PDFs ou scripts. Abrir estes ficheiros - ou em alguns casos ativar comandos de macro maliciosos no seu interior - pode desencadear uma transferência ou instalação de malware.
As ligações maliciosas em e-mails de spam podem redirecionar o utilizador para websites que enviam automaticamente malware para o dispositivo, ou que apresentam mensagens falsas para enganar o utilizador a transferir e executar algo prejudicial. Na maioria dos casos, é necessária alguma forma de interação por parte do utilizador antes que o malware possa surtir efeito.
Como evitar a instalação de malware?
Tenha cuidado com qualquer e-mail que o incentive a clicar numa ligação, abrir um ficheiro ou tomar medidas na sua conta. Se uma mensagem parecer ter vindo de um serviço conhecido, visite diretamente o website oficial desse serviço para verificar se o pedido é real - não use as ligações no próprio e-mail.
Transfira software apenas de fontes oficiais e lojas de aplicações fiáveis. Evite programas pirateados, cracks e geradores de chaves - estes são frequentemente usados como veículos de distribuição de malware. Manter o seu sistema operativo e o software instalado atualizados também é importante, uma vez que as atualizações corrigem falhas de segurança conhecidas.
Use um programa antivírus de boa reputação e mantenha-o sempre em funcionamento. Se já abriu um anexo suspeito, recomendamos que execute uma análise com o Combo Cleaner Antivirus para Windows para detetar e remover automaticamente quaisquer ameaças que possam ter infiltrado o seu sistema.
Texto apresentado na carta de e-mail "cPanel Policy Update":
Subject: Please verify your account and review the updated policy.
cPanel
cPanel Policy Update
We are updating the cPanel Services Agreement and related policies that apply to your use of cPanel products and services. These changes help keep our terms clear, transparent, and aligned with current security and privacy requirements.
As part of this update, all account holders are required to verify their account to confirm ownership and ensure continued access to your hosting services, email, and control panel features.
Please verify your account and review the updated policy as soon as possible. Accounts that are not verified may experience temporary restrictions until the process is completed.
[Verify your account]
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é cPanel Policy Update golpe de phishing?
- Tipos de e-mails maliciosos.
- Como detectar um email malicioso?
- O que fazer se for apanhado numa fraude de email?
Tipos de e-mails maliciosos.
 Emails de Phishing
Mais frequentemente, os criminosos cibernéticos utilizam e-mails enganosos para enganar os utilizadores da Internet para darem a sua informação privada sensível, por exemplo, informação de login para vários serviços online, contas de email, ou informação bancária online.
Tais ataques são denominados phishing. Num ataque de phishing, os criminosos cibernéticos geralmente enviam uma mensagem de correio electrónico com algum logótipo de serviço popular (por exemplo, Microsoft, DHL, Amazon, Netflix), criam urgência (endereço de envio errado, palavra-passe expirada, etc.), e colocam um link no qual esperam que as suas potenciais vítimas cliquem.
Após clicar no link apresentado nessa mensagem de correio electrónico, as vítimas são redireccionadas para um site falso que parece idêntico ou extremamente parecido com o original. As vítimas são então solicitadas a introduzir a sua palavra-passe, detalhes de cartão de crédito, ou alguma outra informação que seja roubada por criminosos cibernéticos.
 Emails com Anexos Maliciosos
Outro vector de ataque popular é o spam de correio electrónico com anexos maliciosos que infectam os computadores dos utilizadores com malware. Os anexos maliciosos transportam geralmente trojans capazes de roubar palavras-passe, informação bancária, e outras informações sensíveis.
Em tais ataques, o principal objectivo dos cibercriminosos é enganar as suas potenciais vítimas para abrir um anexo de correio electrónico infectado. Para atingir este objectivo, as mensagens de correio electrónico falam geralmente de facturas recebidas recentemente, faxes, ou mensagens de voz.
Se uma vítima potencial cai na armadilha e abre o anexo, os seus computadores ficam infectados, e os criminosos cibernéticos podem recolher muita informação sensível.
Embora seja um método mais complicado de roubar informação pessoal (filtros de spam e programas antivírus geralmente detectam tais tentativas), se for bem sucedido, os criminosos cibernéticos podem obter um intervalo muito mais amplo de dados e podem recolher informação durante um longo período de tempo.
 Emails de sextorção
Este é um tipo de phishing. Neste caso, os utilizadores recebem um e-mail alegando que um criminoso cibernético poderia aceder à câmara da potencial vítima e tem uma gravação vídeo da sua masturbação.
Para se livrarem do vídeo, pedem às vítimas que paguem um resgate (geralmente usando Bitcoin ou outra moeda de ecnriptação). No entanto, todas estas alegações são falsas - os utilizadores que recebem tais e-mails devem ignorá-las e suprimi-las
Como detectar um e-mail malicioso?
Enquanto os criminosos cibernéticos tentem fazer com que os seus e-mails de atracção pareçam fiáveis, aqui estão algumas coisas que deve procurar quando tentar detectar um e-mail de phishing:
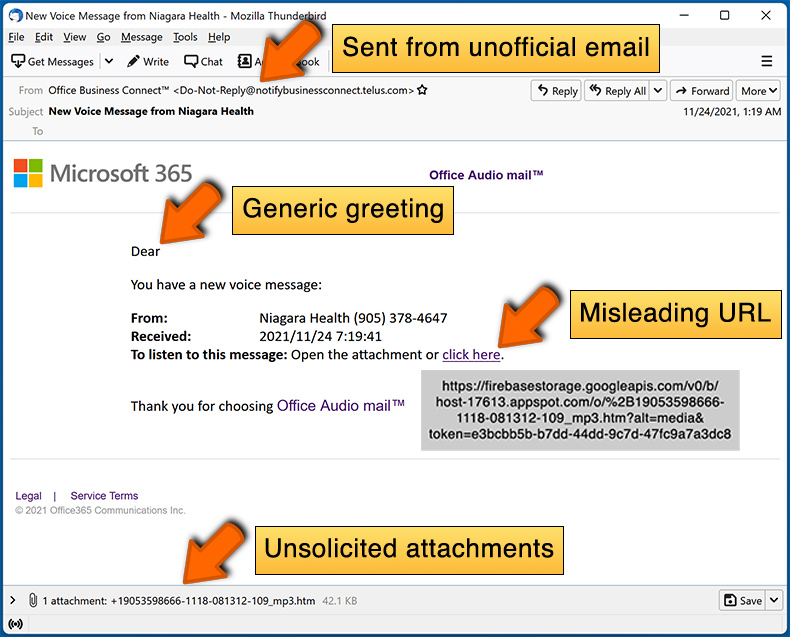
- Verifique o endereço electrónico do remetente ("de"): Passe o rato sobre o endereço "de" e verifique se é legítimo. Por exemplo, se recebeu um e-mail da Microsoft, certifique-se de verificar se o endereço de e-mail é @microsoft.com e não algo suspeito como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Verifique a existência de saudações genéricas: Se a saudação no e-mail for "Caro utilizador", "Caro @youremail.com", "Caro cliente valioso", isto deve levantar suspeitas. Mais frequentemente, as empresas chamam-no pelo seu nome. A falta desta informação pode sinalizar uma tentativa de phishing.
- Verifique as ligações no e-mail: Passe o rato sobre a ligação apresentada no e-mail, se a ligação que aparece parecer suspeita, não clique nela. Por exemplo, se recebeu um e-mail da Microsoft e o link no e-mail mostra que irá para firebasestorage.googleapis.com/v0... não deve confiar nele. É melhor não clicar em qualquer link nos e-mails, mas visitar o website da empresa que lhe enviou o e-mail em primeiro lugar.
- Não confie cegamente nos anexos de email: Na maioria das vezes, as empresas legítimas vão pedir-lhe para iniciar sessão no seu site web e para ver aí quaisquer documentos; se recebeu um correio electrónico com um anexo, é uma boa ideia fazer uma verificação com uma aplicação antivírus. Os anexos de correio electrónico infectados são um vector de ataque comum utilizado por criminosos cibernéticos.
Para minimizar o risco de abrir phishing e e-mails maliciosos, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
Exemplo de um email de spam:
O que fazer se cair numa fraude de email?
- Se clicou num link num email de phishing e introduziu a sua palavra-passe - não se esqueça de alterar a sua palavra-passe o mais depressa possível. Normalmente, os criminosos cibernéticos recolhem credenciais roubadas e depois vendem-nas a outros grupos que as utilizam para fins maliciosos. Se alterar a sua palavra-passe em tempo útil, há a possibilidade de os criminosos não terem tempo suficiente para fazer qualquer dano.
- Se introduziu as informações do seu cartão de crédito - contacte o seu banco o mais rapidamente possível e explique a situação. Há uma boa hipótese de ter de cancelar o seu cartão de crédito comprometido e obter um novo.
- Se vir quaisquer sinais de roubo de identidade - deve contactar imediatamente a Federal Trade Commission. Esta instituição irá recolher informações sobre a sua situação e criar um plano de recuperação pessoal.
- Se abriu um anexo malicioso - o seu computador está provavelmente infectado, deve analisá-lo com uma aplicação antivírus respeitável. Para este efeito, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
- Ajude outros utilizadores da Internet - reporte emails de phishing para Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Perguntas Frequentes (FAQ)
Porque é que recebi este e-mail?
Estas mensagens são enviadas em massa para um grande número de pessoas. Os cibercriminosos compilam listas de endereços de e-mail utilizando métodos como violações de dados, páginas de registo falsas e táticas semelhantes. O golpe não é dirigido pessoalmente a si.
Forneci as minhas informações pessoais depois de ser enganado por este e-mail, o que devo fazer?
Se introduziu as suas credenciais de início de sessão da cPanel na página fraudulenta, altere a sua palavra-passe imediatamente. Ative também a autenticação de dois fatores na sua conta, se estiver disponível.
Se a sua conta de alojamento foi acedida ou se partilhou outros dados sensíveis como detalhes de pagamento ou de identidade, contacte o seu fornecedor de alojamento e as autoridades competentes sem demora.
Transferi e abri um ficheiro malicioso anexado a um e-mail, o meu computador está infetado?
Depende do tipo de ficheiro. Os ficheiros executáveis tendem a infetar o dispositivo imediatamente quando abertos. Os formatos de documento, como PDFs ou ficheiros Word, geralmente precisam de interação adicional do utilizador - por exemplo, ativar macros - antes que o malware possa ativar-se.
Li o e-mail mas não abri o anexo, o meu computador está infetado?
Não. Simplesmente ler um e-mail não coloca o seu computador em risco. A infeção só ocorre quando o utilizador clica ativamente numa ligação maliciosa ou abre um ficheiro prejudicial.
O Combo Cleaner removerá as infeções de malware que estavam presentes no anexo de e-mail?
Sim, o Combo Cleaner pode detetar e remover a grande maioria do malware conhecido. Recomenda-se a execução de uma análise completa do sistema para garantir que nada é ignorado - algumas ameaças mais complexas podem esconder-se em áreas que uma análise rápida não cobriria.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários