
Que tipo de golpe é "Vendor Registration And Partnership Process"
Phishing/FraudeTambém conhecido como: Vendor Registration And Partnership Process golpe de phishing

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de golpe é "Vendor Registration And Partnership Process"?
Examinámos este e-mail e determinámos que se trata de um golpe. Está disfarçado como um convite de integração de fornecedores da ExxonMobil Corporation, visando empresas e profissionais em todo o mundo. O objetivo é envolver os destinatários numa troca de correspondência prolongada que acaba por conduzir a pedidos de dinheiro, documentos confidenciais ou dados bancários empresariais. Este e-mail deve ser totalmente ignorado.
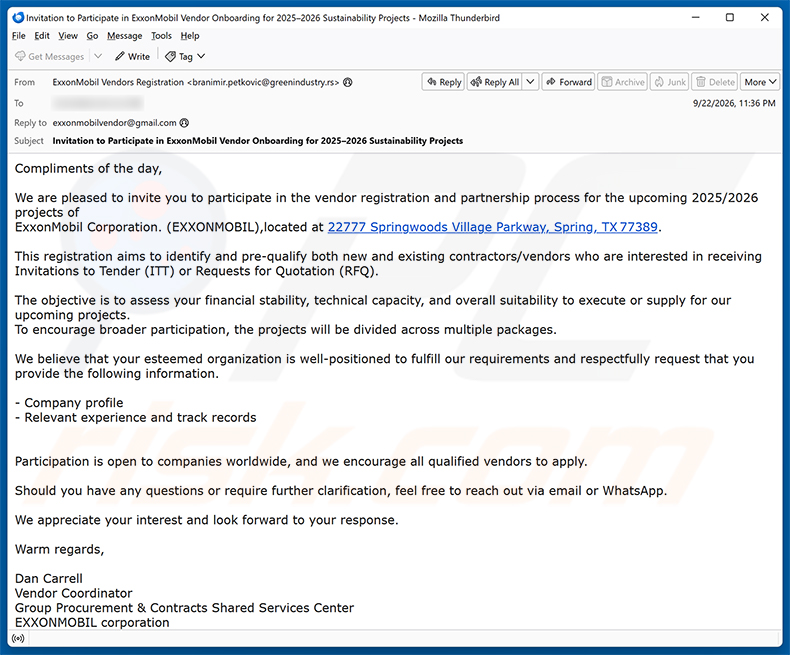
Visão geral do golpe de e-mail "Vendor Registration And Partnership Process"
O e-mail apresenta-se como uma comunicação oficial da ExxonMobil Corporation, convidando a empresa do destinatário a registar-se como fornecedor para os próximos projetos de sustentabilidade de 2025/2026. Solicita um perfil da empresa e a experiência relevante, apresentando isto como um processo padrão de pré-qualificação.
Trata-se de um clássico golpe de taxa antecipada. Assim que um destinatário responde, os burlões estabelecem contacto e começam a solicitar documentação, certificados de conformidade, formulários de registo ou taxas de processamento antecipadas. Cada passo envolve a vítima cada vez mais, com exigências crescentes, enquanto o contrato prometido nunca se concretiza.
Qualquer pessoa que interaja arrisca-se a perder dinheiro com taxas fabricadas. Para além dos danos financeiros, responder expõe dados sensíveis da empresa, dados de identificação pessoal ou informações bancárias empresariais aos burlões, que os podem explorar para cometer outras fraudes.
A ExxonMobil Corporation é uma empresa legítima e não tem qualquer ligação a este golpe. Os cibercriminosos limitam-se a utilizar o seu nome e morada real para parecerem credíveis. O endereço real do remetente e o contacto de resposta neste e-mail não têm qualquer afiliação com a ExxonMobil.
| Nome | Vendor Registration And Partnership Process golpe de phishing |
| Tipo De Ameaça | Phishing, Golpe, Engenharia Social, Fraude |
| Alegação Falsa | A organização do destinatário foi selecionada para participar no processo de registo e pré-qualificação de fornecedores da ExxonMobil Corporation para os próximos projetos de sustentabilidade de 2025/2026 |
| Disfarce | Convite oficial para integração de fornecedores da ExxonMobil Corporation |
| Sintomas | Compras online não autorizadas, palavras-passe de contas online alteradas, roubo de identidade, acesso ilegal ao computador. |
| Métodos De Distribuição | E-mails fraudulentos, anúncios pop-up online maliciosos, técnicas de envenenamento de motores de busca, domínios com erros ortográficos. |
| Danos | Perda de informações privadas sensíveis, perda monetária, roubo de identidade. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Golpes de e-mail em geral
Em conclusão, o e-mail "Vendor Registration And Partnership Process" é um golpe fraudulento de taxa antecipada que se faz passar pela ExxonMobil Corporation. O seu objetivo é atrair empresas para um falso processo de registo de fornecedores que acaba por exigir taxas, documentos sensíveis ou informações financeiras. Os destinatários não devem responder e devem eliminar o e-mail imediatamente.
Golpes deste tipo também podem ser utilizados para distribuir malware, sendo que os cibercriminosos por vezes incluem anexos ou links maliciosos em mensagens de seguimento, depois de estabelecido o contacto com um alvo.
Outros exemplos de e-mails fraudulentos semelhantes são Files Shared Using Google Drive Workspace, Pending Messages Awaiting Transfer e Clearing Inactive Email Accounts.
Como é que as campanhas de spam infetam computadores?
Os cibercriminosos distribuem frequentemente malware anexando ficheiros maliciosos a e-mails. Estes anexos podem assumir várias formas, incluindo ficheiros executáveis, documentos do Microsoft Office, ficheiros PDF, arquivos como ZIP ou RAR, JavaScript e tipos de ficheiro semelhantes. Abrir um ficheiro deste tipo, ou ativar funcionalidades incorporadas como comandos de macro maliciosos, pode desencadear a instalação de malware.
Em alguns casos, o e-mail contém um link em vez de um anexo. Esse link pode levar diretamente à transferência de um ficheiro ou a uma página web concebida para enganar os visitantes, levando-os a transferir e executar malware manualmente. Em qualquer dos cenários, é geralmente necessária alguma forma de interação do utilizador para que a infeção ocorra.
Como evitar a instalação de malware?
Tenha cuidado com e-mails não solicitados, especialmente os de remetentes desconhecidos. Não abra anexos nem siga links em mensagens suspeitas, quer o e-mail afirme ser de um indivíduo ou de uma organização conhecida.
Transfira software e atualizações apenas de fontes oficiais, como sites dos programadores ou lojas de aplicações de confiança. Evite software pirata, ferramentas de cracking não oficiais e geradores de chaves, pois estes são frequentemente utilizados para ocultar malware.
Mantenha o seu sistema operativo e todas as aplicações instaladas atualizados. Utilize um programa antivírus de confiança e analise o seu dispositivo regularmente. Se já abriu um anexo suspeito, recomendamos que execute uma análise com o Combo Cleaner Antivirus para Windows para remover quaisquer ameaças.
Texto apresentado na carta de e-mail "Vendor Registration And Partnership Process":
Subject: Invitation to Participate in ExxonMobil Vendor Onboarding for 2025–2026 Sustainability Projects
Compliments of the day,
We are pleased to invite you to participate in the vendor registration and partnership process for the upcoming 2025/2026 projects of ExxonMobil Corporation. (EXXONMOBIL), located at 22777 Springwoods Village Parkway, Spring, TX 77389.
This registration aims to identify and pre-qualify both new and existing contractors/vendors who are interested in receiving Invitations to Tender (ITT) or Requests for Quotation (RFQ).
The objective is to assess your financial stability, technical capacity, and overall suitability to execute or supply for our upcoming projects.
To encourage broader participation, the projects will be divided across multiple packages.We believe that your esteemed organization is well-positioned to fulfill our requirements and respectfully request that you provide the following information.
- Company profile
- Relevant experience and track recordsParticipation is open to companies worldwide, and we encourage all qualified vendors to apply.
Should you have any questions or require further clarification, feel free to reach out via email or WhatsApp.
We appreciate your interest and look forward to your response.
Warm regards,
Dan Carrell
Vendor Coordinator
Group Procurement & Contracts Shared Services Center
EXXONMOBIL corporation
22777 Springwoods Village Parkway, Spring, TX 77389
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é Vendor Registration And Partnership Process golpe de phishing?
- Tipos de e-mails maliciosos.
- Como detectar um email malicioso?
- O que fazer se for apanhado numa fraude de email?
Tipos de e-mails maliciosos.
 Emails de Phishing
Mais frequentemente, os criminosos cibernéticos utilizam e-mails enganosos para enganar os utilizadores da Internet para darem a sua informação privada sensível, por exemplo, informação de login para vários serviços online, contas de email, ou informação bancária online.
Tais ataques são denominados phishing. Num ataque de phishing, os criminosos cibernéticos geralmente enviam uma mensagem de correio electrónico com algum logótipo de serviço popular (por exemplo, Microsoft, DHL, Amazon, Netflix), criam urgência (endereço de envio errado, palavra-passe expirada, etc.), e colocam um link no qual esperam que as suas potenciais vítimas cliquem.
Após clicar no link apresentado nessa mensagem de correio electrónico, as vítimas são redireccionadas para um site falso que parece idêntico ou extremamente parecido com o original. As vítimas são então solicitadas a introduzir a sua palavra-passe, detalhes de cartão de crédito, ou alguma outra informação que seja roubada por criminosos cibernéticos.
 Emails com Anexos Maliciosos
Outro vector de ataque popular é o spam de correio electrónico com anexos maliciosos que infectam os computadores dos utilizadores com malware. Os anexos maliciosos transportam geralmente trojans capazes de roubar palavras-passe, informação bancária, e outras informações sensíveis.
Em tais ataques, o principal objectivo dos cibercriminosos é enganar as suas potenciais vítimas para abrir um anexo de correio electrónico infectado. Para atingir este objectivo, as mensagens de correio electrónico falam geralmente de facturas recebidas recentemente, faxes, ou mensagens de voz.
Se uma vítima potencial cai na armadilha e abre o anexo, os seus computadores ficam infectados, e os criminosos cibernéticos podem recolher muita informação sensível.
Embora seja um método mais complicado de roubar informação pessoal (filtros de spam e programas antivírus geralmente detectam tais tentativas), se for bem sucedido, os criminosos cibernéticos podem obter um intervalo muito mais amplo de dados e podem recolher informação durante um longo período de tempo.
 Emails de sextorção
Este é um tipo de phishing. Neste caso, os utilizadores recebem um e-mail alegando que um criminoso cibernético poderia aceder à câmara da potencial vítima e tem uma gravação vídeo da sua masturbação.
Para se livrarem do vídeo, pedem às vítimas que paguem um resgate (geralmente usando Bitcoin ou outra moeda de ecnriptação). No entanto, todas estas alegações são falsas - os utilizadores que recebem tais e-mails devem ignorá-las e suprimi-las
Como detectar um e-mail malicioso?
Enquanto os criminosos cibernéticos tentem fazer com que os seus e-mails de atracção pareçam fiáveis, aqui estão algumas coisas que deve procurar quando tentar detectar um e-mail de phishing:
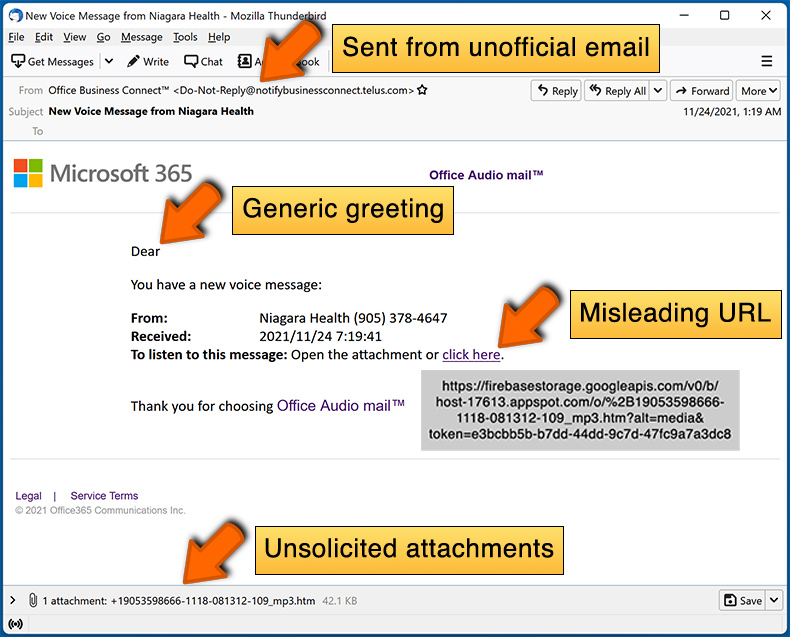
- Verifique o endereço electrónico do remetente ("de"): Passe o rato sobre o endereço "de" e verifique se é legítimo. Por exemplo, se recebeu um e-mail da Microsoft, certifique-se de verificar se o endereço de e-mail é @microsoft.com e não algo suspeito como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Verifique a existência de saudações genéricas: Se a saudação no e-mail for "Caro utilizador", "Caro @youremail.com", "Caro cliente valioso", isto deve levantar suspeitas. Mais frequentemente, as empresas chamam-no pelo seu nome. A falta desta informação pode sinalizar uma tentativa de phishing.
- Verifique as ligações no e-mail: Passe o rato sobre a ligação apresentada no e-mail, se a ligação que aparece parecer suspeita, não clique nela. Por exemplo, se recebeu um e-mail da Microsoft e o link no e-mail mostra que irá para firebasestorage.googleapis.com/v0... não deve confiar nele. É melhor não clicar em qualquer link nos e-mails, mas visitar o website da empresa que lhe enviou o e-mail em primeiro lugar.
- Não confie cegamente nos anexos de email: Na maioria das vezes, as empresas legítimas vão pedir-lhe para iniciar sessão no seu site web e para ver aí quaisquer documentos; se recebeu um correio electrónico com um anexo, é uma boa ideia fazer uma verificação com uma aplicação antivírus. Os anexos de correio electrónico infectados são um vector de ataque comum utilizado por criminosos cibernéticos.
Para minimizar o risco de abrir phishing e e-mails maliciosos, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
Exemplo de um email de spam:
O que fazer se cair numa fraude de email?
- Se clicou num link num email de phishing e introduziu a sua palavra-passe - não se esqueça de alterar a sua palavra-passe o mais depressa possível. Normalmente, os criminosos cibernéticos recolhem credenciais roubadas e depois vendem-nas a outros grupos que as utilizam para fins maliciosos. Se alterar a sua palavra-passe em tempo útil, há a possibilidade de os criminosos não terem tempo suficiente para fazer qualquer dano.
- Se introduziu as informações do seu cartão de crédito - contacte o seu banco o mais rapidamente possível e explique a situação. Há uma boa hipótese de ter de cancelar o seu cartão de crédito comprometido e obter um novo.
- Se vir quaisquer sinais de roubo de identidade - deve contactar imediatamente a Federal Trade Commission. Esta instituição irá recolher informações sobre a sua situação e criar um plano de recuperação pessoal.
- Se abriu um anexo malicioso - o seu computador está provavelmente infectado, deve analisá-lo com uma aplicação antivírus respeitável. Para este efeito, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
- Ajude outros utilizadores da Internet - reporte emails de phishing para Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Perguntas Frequentes (FAQ)
Porque é que recebi este e-mail?
E-mails fraudulentos como este são enviados para um grande número de destinatários de uma só vez, não sendo direcionados individualmente. Os burlões recolhem endereços de e-mail através de vários métodos, incluindo violações de dados, sites falsos e fontes semelhantes.
Forneci as minhas informações pessoais ao ser enganado por este e-mail, o que devo fazer?
Altere todas as palavras-passe que possam ter sido expostas. Se partilhou dados bancários, informações financeiras empresariais ou documentos de identificação, contacte as instituições ou autoridades relevantes o mais rapidamente possível.
Transferi e abri um ficheiro malicioso anexado a um e-mail, o meu computador está infetado?
Os ficheiros executáveis podem comprometer um sistema no momento em que são abertos. Tipos de documentos como PDFs ou ficheiros Word normalmente exigem interação adicional, como ativar macros ou executar um instalador incorporado, antes que o malware possa ser ativado. O nível de risco depende do formato do ficheiro e das ações do utilizador.
Li o e-mail, mas não abri o anexo, o meu computador está infetado?
Apenas ler uma mensagem é seguro. A infeção requer interação com o conteúdo do e-mail, como abrir um anexo ou clicar num link malicioso. O seu computador não está em risco se apenas leu o texto.
O Combo Cleaner irá remover infeções de malware presentes em anexos de e-mail?
O Combo Cleaner consegue detetar e remover a grande maioria das infeções de malware conhecidas. Recomenda-se executar uma análise completa do sistema, uma vez que ameaças avançadas podem exigir uma análise mais profunda para serem totalmente identificadas e eliminadas.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários