
Que tipo de golpe de e-mail é “Amazon Prime Subscription Expired”
Phishing/FraudeTambém conhecido como: Amazon Prime Subscription Expired golpe de phishing

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de e-mail é "Amazon Prime Subscription Expired"?
Examinámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem faz-se passar pela Amazon e afirma falsamente que a subscrição Prime do destinatário expirou recentemente, instando-o a confirmar uma chave de verificação. Deve ser ignorada para evitar o roubo das credenciais da conta.
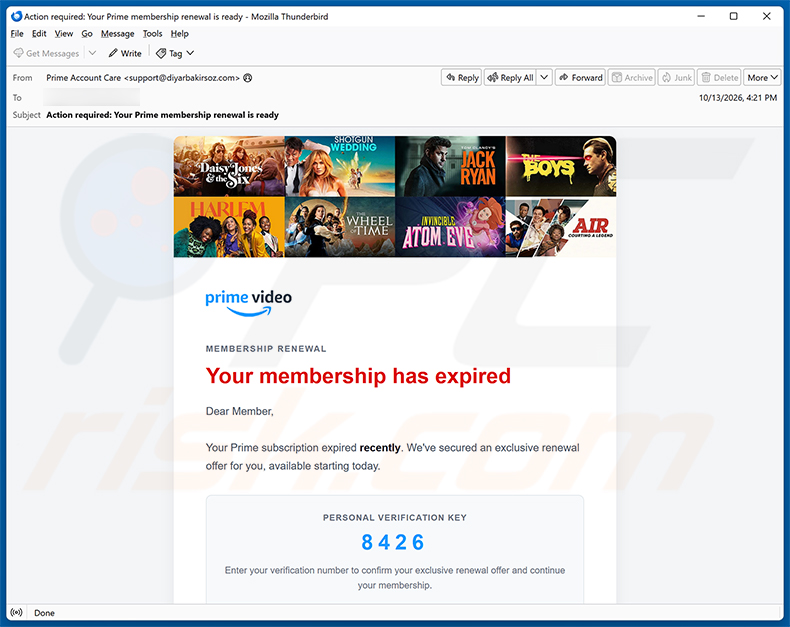
“Amazon Prime Subscription Expired” golpe de e-mail - visão geral
O e-mail apresenta-se como uma notificação urgente da Amazon, afirmando que a subscrição Prime do destinatário expirou. Exibe uma suposta chave de verificação pessoal e instrui o destinatário a clicar num botão de confirmação para garantir uma oferta de renovação exclusiva.
Embora o website associado ao botão de confirmação já não esteja ativo, foi muito provavelmente concebido para imitar a página de início de sessão da Amazon. Sites deste tipo pedem aos visitantes que introduzam o nome de utilizador e a palavra-passe da sua conta Amazon e, por vezes, também os dados de faturação.
Qualquer pessoa que introduza as suas credenciais numa página destas entrega a sua conta Amazon diretamente aos burlões. As consequências podem incluir compras não autorizadas efetuadas com os métodos de pagamento guardados, alterações às definições da conta e exposição de dados pessoais associados à conta.
Importa salientar que a Amazon não tem qualquer ligação a esta campanha. O nome e a imagem de marca da empresa estão a ser utilizados sem autorização para fazer o e-mail parecer legítimo.
| Nome | Amazon Prime Subscription Expired golpe de phishing |
| Tipo De Ameaça | Phishing, Golpe, Engenharia Social, Fraude |
| Falsa Alegação | A subscrição Amazon Prime expirou recentemente; o destinatário tem de confirmar uma chave de verificação pessoal para renovar a sua adesão |
| Disfarce | Notificação legítima de renovação da adesão Amazon Prime |
| Sintomas | Compras online não autorizadas, palavras-passe de contas online alteradas, roubo de identidade, acesso ilegal ao computador. |
| Métodos De Distribuição | E-mails enganadores, anúncios pop-up online fraudulentos, técnicas de envenenamento de motores de busca, domínios com erros ortográficos. |
| Danos | Perda de informações privadas sensíveis, perda monetária, roubo de identidade. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
E-mails fraudulentos semelhantes em geral
Em conclusão, o e-mail “Amazon Prime Subscription Expired” é um golpe de phishing disfarçado de notificação oficial da Amazon. O seu objetivo é roubar credenciais de contas através de uma página de início de sessão falsificada. O e-mail deve ser ignorado e eliminado. Importa também referir que golpes deste tipo são por vezes utilizados como veículo para a distribuição de malware.
Outros exemplos de e-mails fraudulentos semelhantes são Email Contact Detail Confirmation, cPanel Security Breach e Mailbox Service Maintenance.
Como é que as campanhas de spam infetam computadores?
Os cibercriminosos que distribuem malware por e-mail incluem normalmente ficheiros nocivos como anexos ou através de links que conduzem a páginas de transferência. Estes ficheiros podem surgir em vários formatos, incluindo executáveis, ficheiros de arquivo como ZIP ou RAR, documentos PDF, ficheiros do Microsoft Office e scripts.
A forma como uma infeção se desenrola depende do ficheiro envolvido. Os programas executáveis podem desencadear malware no momento em que são iniciados. Outros tipos de ficheiros, como documentos Word, podem depender da ativação prévia de comandos de macro maliciosos. Em geral, o malware necessita de alguma forma de interação do utilizador antes de se poder instalar.
Como evitar a instalação de malware?
Trate os e-mails inesperados com cautela, especialmente aqueles que o incitam a agir rapidamente ou a verificar informações da conta. Não clique em links nem abra anexos de remetentes que não reconhece. Quando precisar de aceder a um serviço como a Amazon, vá diretamente ao website oficial escrevendo o endereço no seu navegador.
Transfira software apenas de websites oficiais e de lojas de aplicações reconhecidas. Evite software pirateado, ferramentas de ativação não oficiais e geradores de chaves, pois estes vêm frequentemente acompanhados de malware. Manter o sistema operativo e as aplicações atualizados também reduz o risco de exploração.
Utilize um programa antivírus ou anti-malware de boa reputação e mantenha-o atualizado. Tenha cuidado ao conceder permissões de notificação a websites desconhecidos. Se já abriu um anexo suspeito, recomendamos que execute uma verificação com Combo Cleaner Antivirus para Windows para remover automaticamente quaisquer ameaças.
Aparência completa do e-mail fraudulento “Amazon Prime Subscription Expired” (GIF):
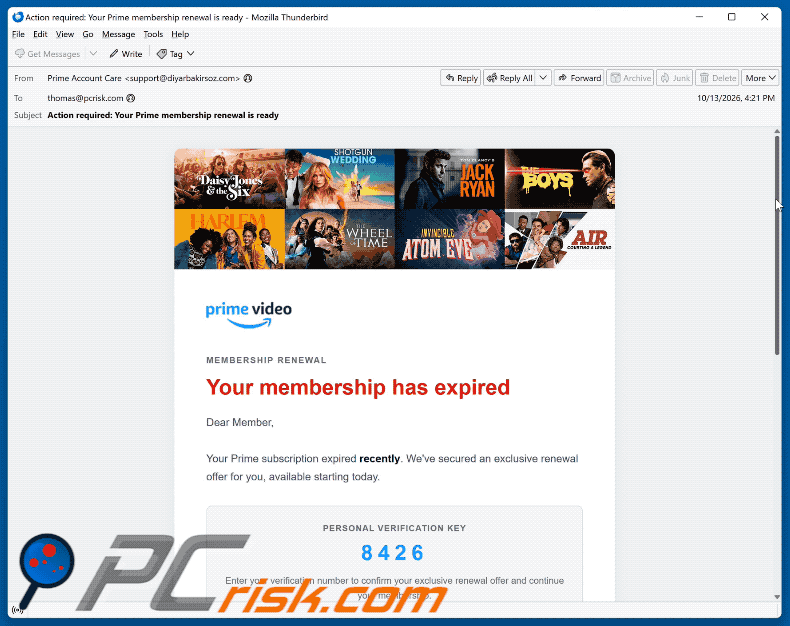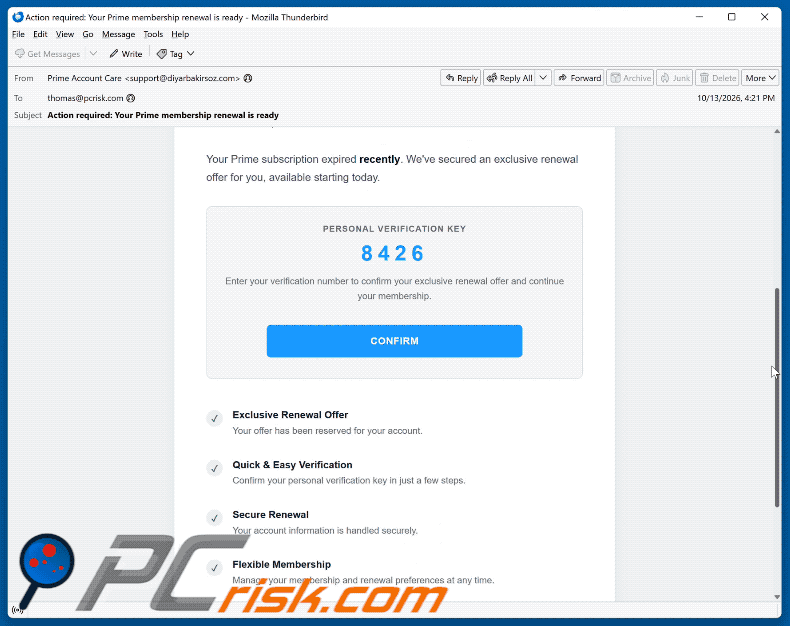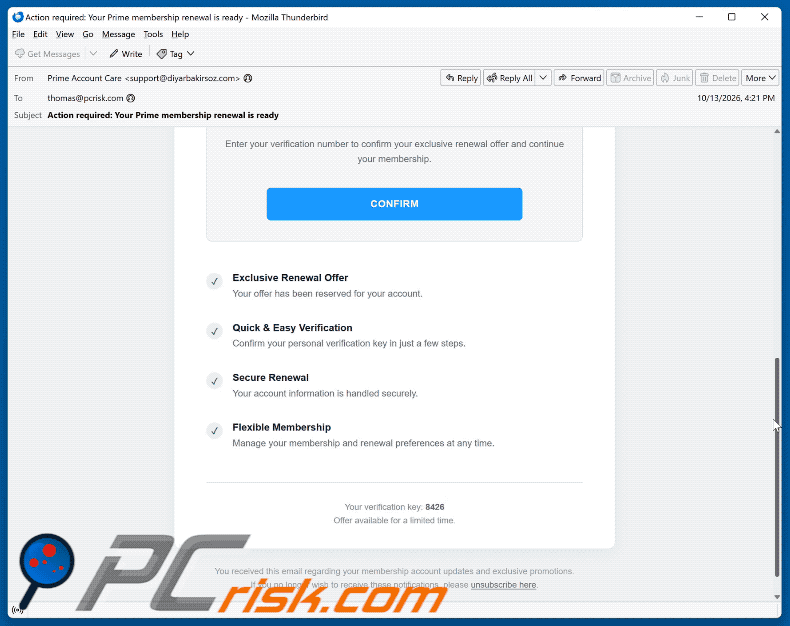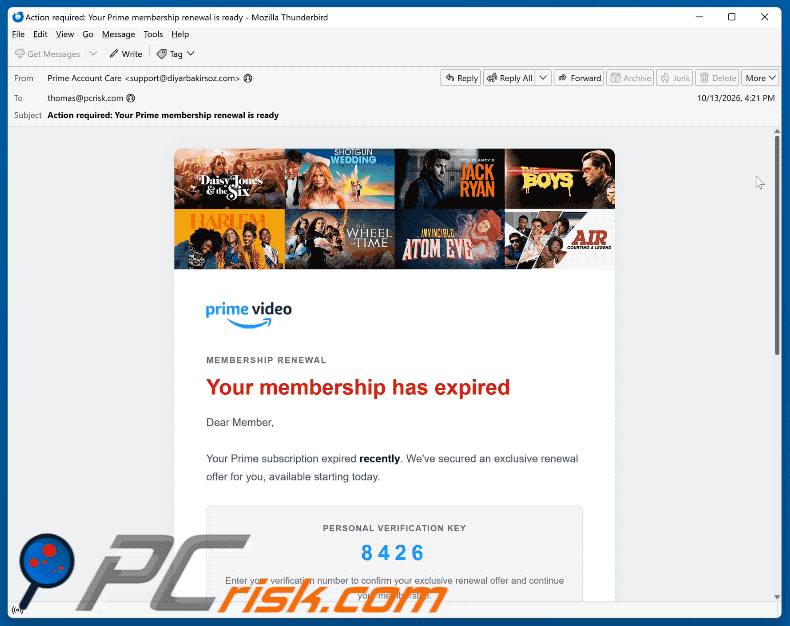
Texto apresentado na carta de e-mail “Amazon Prime Subscription Expired”:
Subject: Action required: Your Prime membership renewal is ready
Membership Renewal
Your membership has expired
Dear Member,
Your Prime subscription expired recently. We've secured an exclusive renewal offer for you, available starting today.
Personal Verification Key
8426
Enter your verification number to confirm your exclusive renewal offer and continue your membership.
[CONFIRM]
Exclusive Renewal Offer
Your offer has been reserved for your account.Quick & Easy Verification
Confirm your personal verification key in just a few steps.Secure Renewal
Your account information is handled securely.Flexible Membership
Manage your membership and renewal preferences at any time.Your verification key: 8426
Offer available for a limited time.
You received this email regarding your membership account updates and exclusive promotions.
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é Amazon Prime Subscription Expired golpe de phishing?
- Tipos de e-mails maliciosos.
- Como detectar um email malicioso?
- O que fazer se for apanhado numa fraude de email?
Tipos de e-mails maliciosos.
 Emails de Phishing
Mais frequentemente, os criminosos cibernéticos utilizam e-mails enganosos para enganar os utilizadores da Internet para darem a sua informação privada sensível, por exemplo, informação de login para vários serviços online, contas de email, ou informação bancária online.
Tais ataques são denominados phishing. Num ataque de phishing, os criminosos cibernéticos geralmente enviam uma mensagem de correio electrónico com algum logótipo de serviço popular (por exemplo, Microsoft, DHL, Amazon, Netflix), criam urgência (endereço de envio errado, palavra-passe expirada, etc.), e colocam um link no qual esperam que as suas potenciais vítimas cliquem.
Após clicar no link apresentado nessa mensagem de correio electrónico, as vítimas são redireccionadas para um site falso que parece idêntico ou extremamente parecido com o original. As vítimas são então solicitadas a introduzir a sua palavra-passe, detalhes de cartão de crédito, ou alguma outra informação que seja roubada por criminosos cibernéticos.
 Emails com Anexos Maliciosos
Outro vector de ataque popular é o spam de correio electrónico com anexos maliciosos que infectam os computadores dos utilizadores com malware. Os anexos maliciosos transportam geralmente trojans capazes de roubar palavras-passe, informação bancária, e outras informações sensíveis.
Em tais ataques, o principal objectivo dos cibercriminosos é enganar as suas potenciais vítimas para abrir um anexo de correio electrónico infectado. Para atingir este objectivo, as mensagens de correio electrónico falam geralmente de facturas recebidas recentemente, faxes, ou mensagens de voz.
Se uma vítima potencial cai na armadilha e abre o anexo, os seus computadores ficam infectados, e os criminosos cibernéticos podem recolher muita informação sensível.
Embora seja um método mais complicado de roubar informação pessoal (filtros de spam e programas antivírus geralmente detectam tais tentativas), se for bem sucedido, os criminosos cibernéticos podem obter um intervalo muito mais amplo de dados e podem recolher informação durante um longo período de tempo.
 Emails de sextorção
Este é um tipo de phishing. Neste caso, os utilizadores recebem um e-mail alegando que um criminoso cibernético poderia aceder à câmara da potencial vítima e tem uma gravação vídeo da sua masturbação.
Para se livrarem do vídeo, pedem às vítimas que paguem um resgate (geralmente usando Bitcoin ou outra moeda de ecnriptação). No entanto, todas estas alegações são falsas - os utilizadores que recebem tais e-mails devem ignorá-las e suprimi-las
Como detectar um e-mail malicioso?
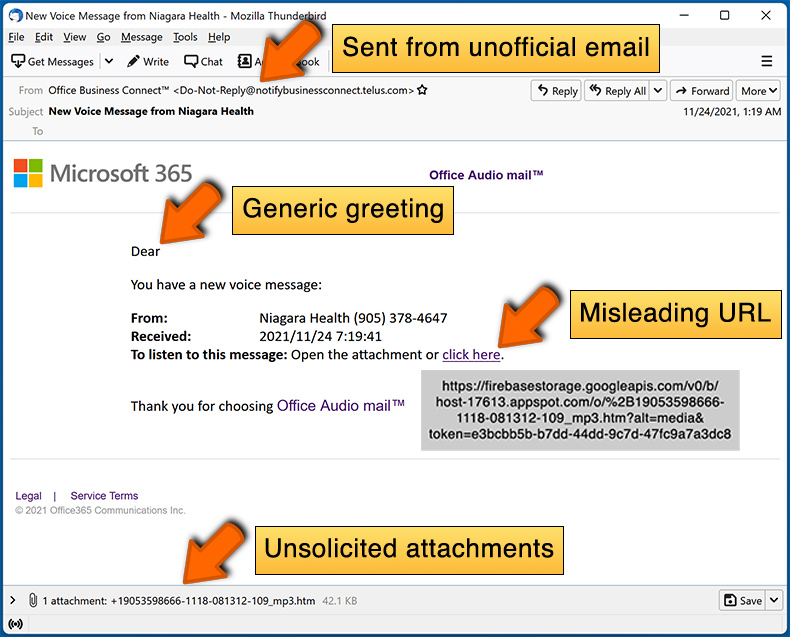
Enquanto os criminosos cibernéticos tentem fazer com que os seus e-mails de atracção pareçam fiáveis, aqui estão algumas coisas que deve procurar quando tentar detectar um e-mail de phishing:
- Verifique o endereço electrónico do remetente ("de"): Passe o rato sobre o endereço "de" e verifique se é legítimo. Por exemplo, se recebeu um e-mail da Microsoft, certifique-se de verificar se o endereço de e-mail é @microsoft.com e não algo suspeito como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Verifique a existência de saudações genéricas: Se a saudação no e-mail for "Caro utilizador", "Caro @youremail.com", "Caro cliente valioso", isto deve levantar suspeitas. Mais frequentemente, as empresas chamam-no pelo seu nome. A falta desta informação pode sinalizar uma tentativa de phishing.
- Verifique as ligações no e-mail: Passe o rato sobre a ligação apresentada no e-mail, se a ligação que aparece parecer suspeita, não clique nela. Por exemplo, se recebeu um e-mail da Microsoft e o link no e-mail mostra que irá para firebasestorage.googleapis.com/v0... não deve confiar nele. É melhor não clicar em qualquer link nos e-mails, mas visitar o website da empresa que lhe enviou o e-mail em primeiro lugar.
- Não confie cegamente nos anexos de email: Na maioria das vezes, as empresas legítimas vão pedir-lhe para iniciar sessão no seu site web e para ver aí quaisquer documentos; se recebeu um correio electrónico com um anexo, é uma boa ideia fazer uma verificação com uma aplicação antivírus. Os anexos de correio electrónico infectados são um vector de ataque comum utilizado por criminosos cibernéticos.
Para minimizar o risco de abrir phishing e e-mails maliciosos, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
Exemplo de um email de spam:
O que fazer se cair numa fraude de email?
- Se clicou num link num email de phishing e introduziu a sua palavra-passe - não se esqueça de alterar a sua palavra-passe o mais depressa possível. Normalmente, os criminosos cibernéticos recolhem credenciais roubadas e depois vendem-nas a outros grupos que as utilizam para fins maliciosos. Se alterar a sua palavra-passe em tempo útil, há a possibilidade de os criminosos não terem tempo suficiente para fazer qualquer dano.
- Se introduziu as informações do seu cartão de crédito - contacte o seu banco o mais rapidamente possível e explique a situação. Há uma boa hipótese de ter de cancelar o seu cartão de crédito comprometido e obter um novo.
- Se vir quaisquer sinais de roubo de identidade - deve contactar imediatamente a Federal Trade Commission. Esta instituição irá recolher informações sobre a sua situação e criar um plano de recuperação pessoal.
- Se abriu um anexo malicioso - o seu computador está provavelmente infectado, deve analisá-lo com uma aplicação antivírus respeitável. Para este efeito, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
- Ajude outros utilizadores da Internet - reporte emails de phishing para Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Perguntas Frequentes (FAQ)
Porque é que recebi este e-mail?
Estas mensagens são distribuídas em massa e não são direcionadas pessoalmente. Os cibercriminosos recolhem endereços de e-mail através de violações de dados, websites falsos e outros métodos semelhantes, enviando depois e-mails idênticos a um grande número de destinatários. Não é necessário ter uma conta Amazon para receber um.
Forneci as minhas informações pessoais quando fui enganado por este e-mail, o que devo fazer?
Se introduziu as suas credenciais de início de sessão da Amazon, altere a sua palavra-passe de imediato e verifique a sua conta para detetar qualquer atividade não autorizada. Também é fortemente recomendado ativar a autenticação de dois fatores na sua conta.
Se forneceu dados de pagamento, como números de cartão de crédito, contacte o seu banco ou o emissor do cartão rapidamente. Estes poderão aconselhá-lo sobre os passos adequados para proteger a sua conta.
Transferi e abri um ficheiro malicioso anexado a um e-mail, o meu computador está infetado?
Os ficheiros executáveis (.exe e tipos semelhantes) podem começar a executar malware quase imediatamente após serem abertos, pelo que o risco é elevado.
Outros tipos de ficheiros, como documentos Word ou PDF, normalmente exigem interação adicional antes de ocorrer algo nocivo - por exemplo, ativar macros ou executar um instalador incorporado. O risco exato depende do formato do ficheiro e da forma como foi manuseado.
Li o e-mail mas não abri o anexo, o meu computador está infetado?
Simplesmente ler ou abrir um e-mail não representa um risco para o seu computador. Uma infeção requer que interaja com conteúdo malicioso, como clicar num link que desencadeia uma transferência ou abrir um ficheiro anexado. Se não realizou nenhuma ação deste tipo, o seu dispositivo está seguro.
O Combo Cleaner irá remover as infeções de malware presentes no anexo de e-mail?
Sim, o Combo Cleaner foi concebido para detetar e remover uma vasta gama de ameaças de malware. No entanto, é essencial executar uma verificação completa do sistema, uma vez que algumas infeções mais sofisticadas podem esconder-se profundamente no sistema e exigir uma verificação minuciosa para serem encontradas e eliminadas.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários