Que tipo de golpe é "XRP Ledger Airdrop"?
Phishing/FraudeTambém conhecido como: XRP Ledger Airdrop drainer de criptomoedas

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
O que é o falso “XRP Ledger Airdrop golpe”?
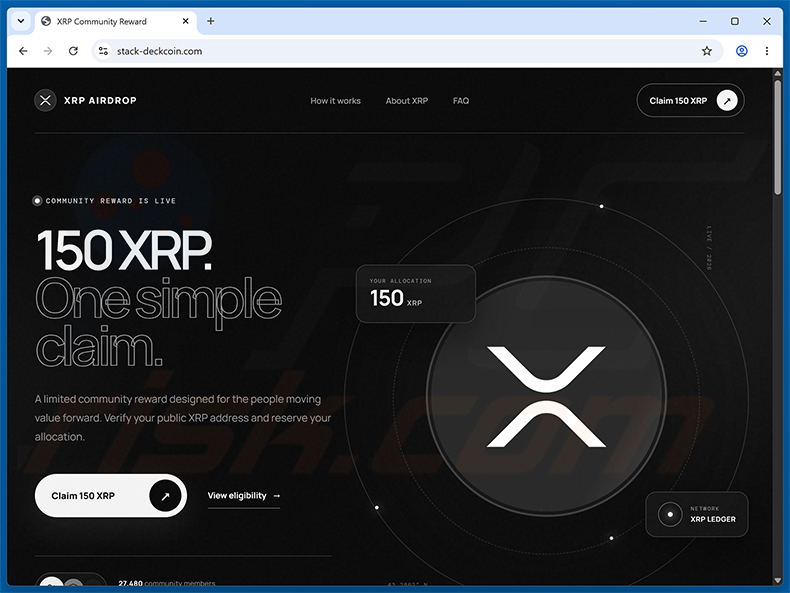
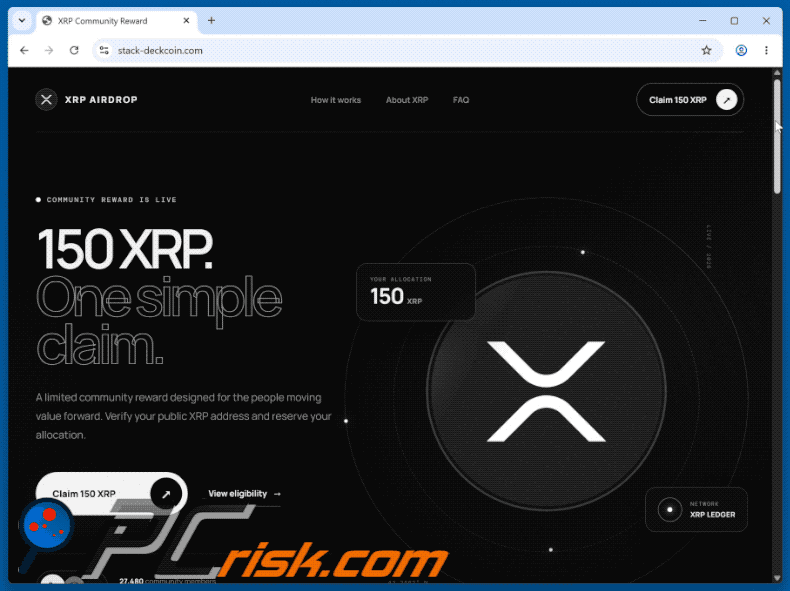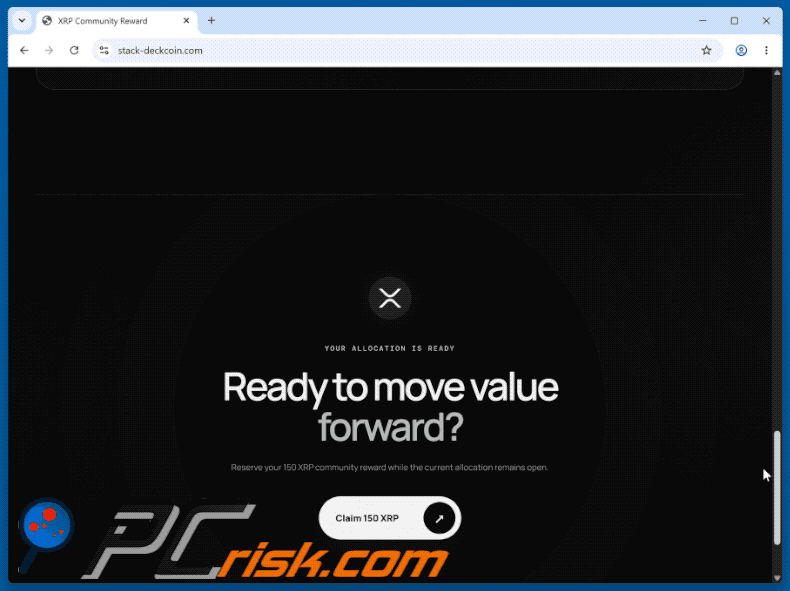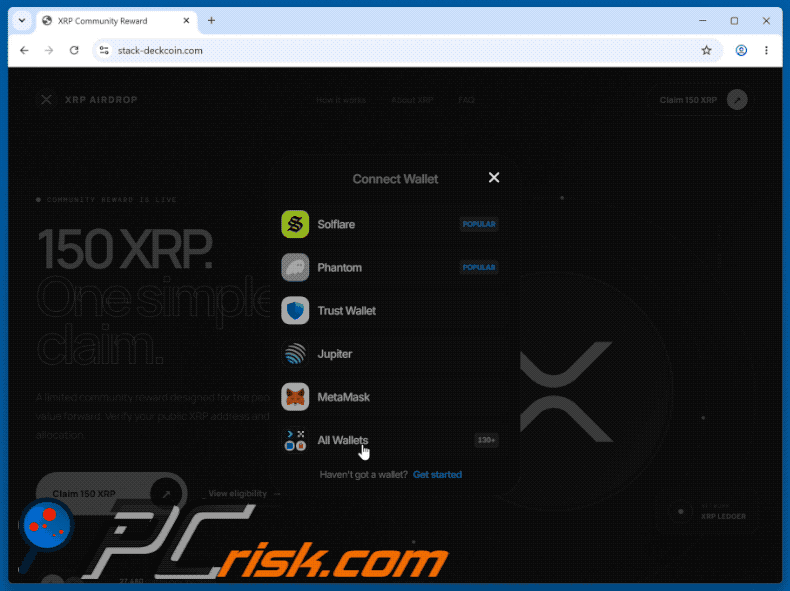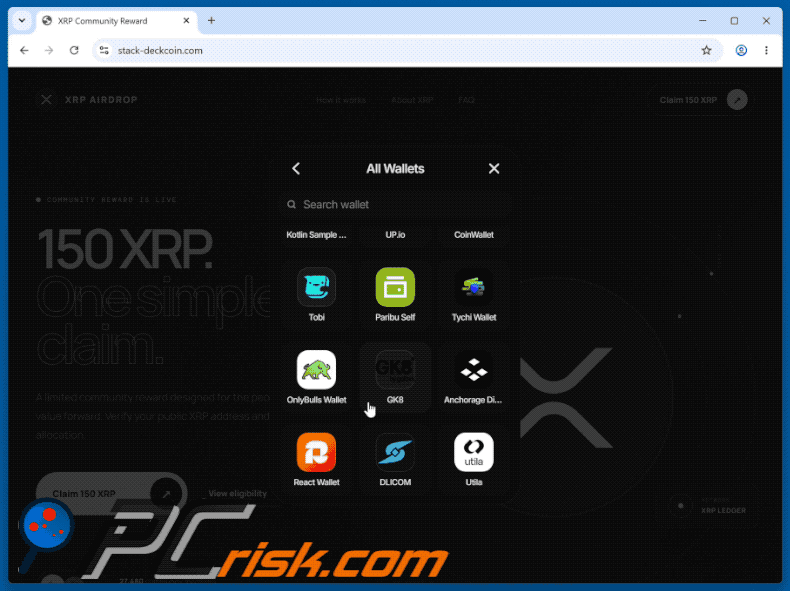
Ao examinar sites suspeitos, os nossos investigadores identificaram stack-deckcoin[.]com, uma página fraudulenta que promove uma falsa recompensa da comunidade XRP. O site afirma falsamente que os visitantes são elegíveis para reclamar 150 tokens XRP gratuitamente, mas o seu verdadeiro objetivo é roubar criptomoedas, levando os utilizadores a ligar as suas carteiras digitais.
NOTA IMPORTANTE: Não analisamos projetos de criptomoedas, por isso faça a sua própria pesquisa antes de investir dinheiro.
A comissão federal de comércio (Federal Trade Commission, FTC) afirma que, desde o início de 2021, mais de 46.000 pessoas relataram ter perdido mais de 1 bilião de dólares em criptomoedas devido a golpes - o que corresponde a cerca de um em cada quatro dólares reportados como perdidos, mais do que qualquer outro método de pagamento.
“XRP Ledger Airdrop golpe” em detalhe
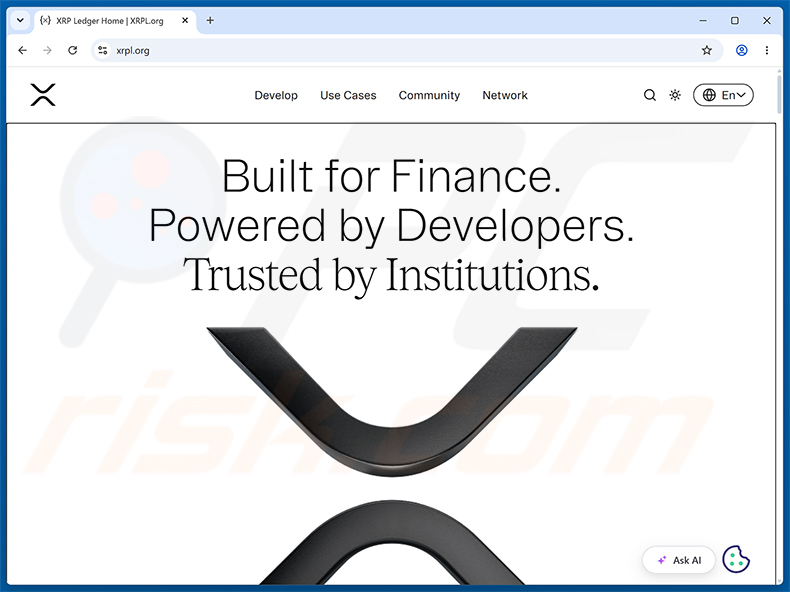
O legítimo XRP Ledger (xrpl.org) é uma blockchain de código aberto concebida para transações financeiras rápidas e de baixo custo. É a infraestrutura subjacente ao XRP, um ativo digital amplamente utilizado para pagamentos internacionais e câmbio de moedas.
O stack-deckcoin[.]com faz-se passar por esta plataforma, utilizando a marca XRP e a alegação ousada de que uma “recompensa da comunidade está ativa”. Os visitantes são informados de que a sua atribuição pessoal é de 150 XRP, disponível para reclamar com uma única ação.
Clicar em “Claim 150 XRP” abre uma janela de ligação de carteira que lista mais de 130 carteiras suportadas. As opções incluem Solflare, Phantom, Trust Wallet, Jupiter, MetaMask, Bitget Wallet, OKX Wallet, Base e Backpack.
Assim que uma carteira é ligada, um drainer de criptomoedas é ativado automaticamente. Esta ferramenta transfere os fundos da vítima para uma carteira controlada por cibercriminosos, sem que qualquer recompensa em XRP seja alguma vez entregue em troca.
As transações em blockchain não podem ser revertidas. Qualquer criptomoeda roubada desta forma fica permanentemente perdida assim que a transferência é confirmada na rede.
Os utilizadores devem sempre verificar se um website é legítimo antes de ligar uma carteira ou partilhar quaisquer dados de conta. Para serviços genuínos do XRP Ledger, aceder diretamente a xrpl.org é a abordagem mais segura.
| Nome | XRP Ledger Airdrop drainer de criptomoedas |
| Tipo De Ameaça | Golpe, Engenharia Social, Fraude |
| Alegação Falsa | Os participantes podem reclamar 150 XRP como recompensa da comunidade |
| Disfarce | Recompensa/airdrop legítimo da comunidade XRP Ledger |
| Domínio(s) Relacionado(s) | stack-deckcoin[.]com |
| Estado Da Ameaça (stack-deckcoin[.]com) | PCrisk Resultados do Verificador de Websites |
| Sintomas | Domínio não oficial, falta de verificação oficial, alegações irrealistas, promessas boas demais para serem verdade |
| Métodos De Distribuição | Contas falsas nas redes sociais, websites enganadores, anúncios online fraudulentos |
| Danos | Roubo de criptomoedas |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
O stack-deckcoin[.]com é um website fraudulento que se faz passar pela plataforma XRP Ledger. Atrai os visitantes com uma falsa oferta de airdrop, engana-os para que liguem as suas carteiras e, em seguida, utiliza um drainer para roubar os seus fundos.
Alguns exemplos de golpes semelhantes são “Extended ($EXT) Allocation”, “Trust Wallet - Blue Moon Crypto Giveaway” e “DeepSeek Crypto Giveaway”.
Como é que abri um website fraudulento?
As páginas falsas de airdrops de criptomoedas são normalmente promovidas através de contas de redes sociais sequestradas ou fabricadas pertencentes a influenciadores, empresas conhecidas ou projetos de criptomoedas oficiais. Os burlões publicam links através dessas contas para conduzir seguidores desprevenidos a sites fraudulentos.
Os utilizadores também podem deparar-se com estas páginas através de redes de publicidade fraudulentas presentes em sites de torrents, serviços de streaming ilegais e plataformas de baixa qualidade semelhantes. Adware, e-mails de phishing, notificações pop-up enganadoras e links enganadores em websites inseguros são outros canais de distribuição comuns.
Como evitar visitar páginas fraudulentas?
Mantenha o seu sistema operativo e todo o software instalado atualizados. Transfira aplicações apenas a partir de websites oficiais e fontes verificadas. Tenha cuidado com e-mails inesperados que contenham links ou anexos, mesmo quando parecem vir de um remetente conhecido.
Evite clicar em anúncios suspeitos, janelas pop-up ou links encontrados em websites pouco fiáveis. Não conceda permissões de notificação a sites que não conhece. Se o seu computador já estiver infetado com aplicações indesejadas, recomendamos executar uma verificação com o Combo Cleaner Antivirus para Windows para as eliminar automaticamente.
A aparência do golpe “XRP Ledger Airdrop golpe” (GIF):
O website oficial do XRP Ledger (xrpl.org):
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é XRP Ledger Airdrop drainer de criptomoedas?
- Como identificar uma fraude pop-up?
- Como é que as fraudes pop-up funcionam?
- Como remover os pop-ups falsos?
- Como prevenir os pop-ups falsos?
- O que fazer se for enganado por uma fraude pop-up?
Como identificar uma fraude pop-up?
As janelas pop-up com várias mensagens falsas são um tipo de erro comum que os criminosos cibernéticos usam. Recolhem dados pessoais confidenciais, induzem os utilizadores da Internet a ligar para números falsos de suporte técnico, assinam serviços online inúteis, investem em fraudes obscuras de criptomoeda etc.
Embora na maioria dos casos estes pop-ups não infectem os dispositivos dos utilizadores com malware, podem causar perda monetária direta ou resultar em roubo de identidade.
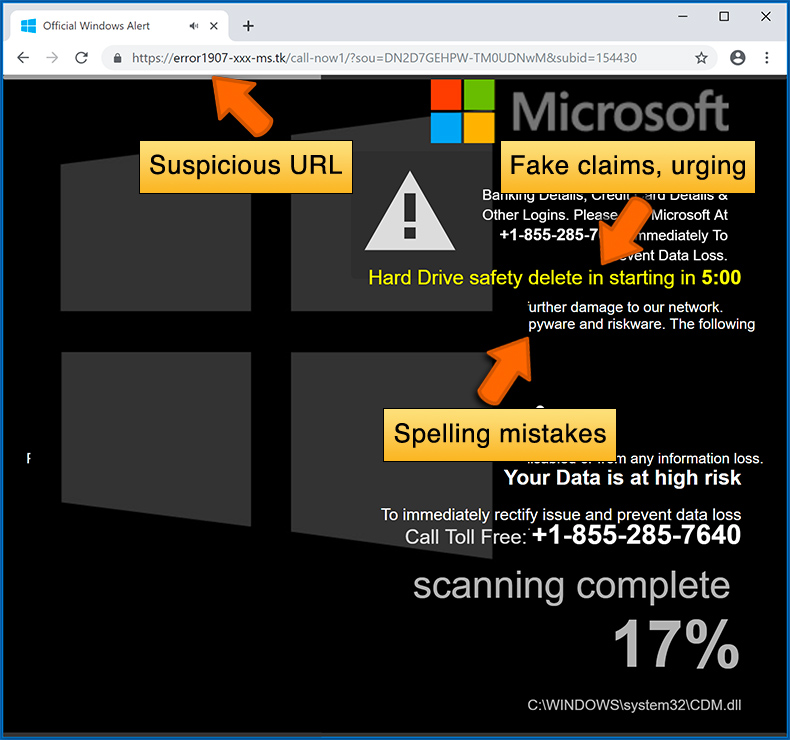
Os criminosos cibernéticos esforçam-se para criar as suas janelas pop-up fraudulentas para parecerem confiáveis, no entanto, as fraudes geralmente têm as seguintes características:
- Erros de ortografia e imagens não profissionais - Inspecione de perto as informações exibidas num pop-up. Erros de ortografia e imagens não profissionais podem ser um sinal de fraude.
- Sentimento de urgência - Temporizador de contagem regressiva com alguns minutos, a pedir que insira as suas informações pessoais ou assine algum serviço online.
- Declarações que ganhou algo - Se não participou de uma lotaria, competição online, etc., e vê uma janela pop-up a informar que ganhou.
- Verificação de computador ou dispositivo móvel - Uma janela pop-up que verifica o seu dispositivo e informa sobre problemas detectados - é, sem dúvida, uma fraude; páginas web não podem executar tais ações.
- Exclusividade - Janelas pop-up a informar que somente tem acesso secreto a um fraude financeiro que pode torná-lo rico rapidamente.
Exemplo de uma fraude pop-up:
Como é que as fraudes pop-up funcionam?
Os criminosos cibernéticos e os comerciantes fraudulentos geralmente usam várias redes de publicidade, técnicas de envenenamento de mecanismos de pesquisa e sites obscuros para gerar tráfego para os seus pop-ups. Os utilizadores caem nas suas iscasdepois de clicar em botões de descarregamento falsos, usar um site de torrent ou simplesmente clicar num resultado de mecanismo de pesquisa na Internet.
Com base na localização e nas informações do dispositivo dos utilizadores, são apresentados com uma fraude pop-up. Os erros apresentados em tais pop-ups variam entre fraudes de enriquecimento rápido a falsas verificações de vírus.
Como remover os pop-ups falsos?
Na maioria dos casos, as fraudes pop-up não infectam os dispositivos dos utilizadores com malware. Se encontrou um pop-up fraudulento, basta fechá-lo. Em alguns casos de fraude, os pop-ups podem ser difíceis de fechar; nestes casos - feche o navegador da Internet e reinicie-o.
Em casos extremamente raros, pode ser necessário redefinir o navegador da Internet. Para isso, use as nossas instruções explicando como redefinir as configurações do navegador da Internet.
Como prevenir pop-ups falsos?
Para prevenir ver fraudes pop-up, deve visitar apenas sites respeitáveis. Torrent, Crack, streaming gratuito de filmes online, descarregamento de vídeos do YouTube e outros sites de reputação semelhante geralmente redirecionam os utilizadores da Internet para fraudes pop-up.
Para minimizar o risco de encontrar fraudes pop-up, deve manter os seus navegadores de Internet atualizados e usar uma aplicação anti-malware respeitável. Para isso, recomendamos Combo Cleaner Antivirus para Windows.
O que fazer se for enganado por uma fraude pop-up?
Isso depende do tipo de fraude que o/a enganou. Mais comumente, as fraudes pop-up tentam induzir os utilizadores a enviar dinheiro, fornecer informações pessoais ou dar acesso ao dispositivo.
- Se enviou dinheiro para os criminosos cibernéticos: deve entrar em contato com a sua instituição financeira e explicar que foi enganado. Se informado prontamente, há uma hipótese de receber o seu dinheiro de volta.
- Se forneceu as suas informações pessoais: deve alterar as suas palavras-passe e ativar a autenticação de dois fatores em todos os serviços online que usa. Visite a Federal Trade Commission para denunciar roubo de identidade e obter passos de recuperação personalizadas.
- Se permitir que os criminosos cibernéticos se liguem ao seu dispositivo: deve verificar o seu computador com anti-malware respeitável (recomendamos Combo Cleaner Antivirus para Windows) - os criminosos cibernéticos podem ter plantado trojans, keyloggers e outros malwares, não use o seu computador até remover possíveis ameaças.
- Ajude outros utilizadores da Internet: denuncie fraudes na Internet à Federal Trade Commission.
Perguntas Frequentes (FAQ)
O que é um airdrop de criptomoedas falso?
Estes golpes prometem criptomoedas gratuitas em troca da realização de uma ação simples, como ligar uma carteira. Fazem-se passar por projetos ou plataformas legítimos para parecerem fiáveis e persuadir os utilizadores a interagir com páginas fraudulentas.
Qual é o objetivo de um golpe de criptomoedas?
Estes golpes são concebidos para roubar criptomoedas. Normalmente, fazem-no ativando um drainer assim que uma carteira é ligada, enganando os utilizadores para que partilhem a sua frase-semente ou persuadindo as vítimas a enviar fundos diretamente para os burlões.
Porque é que encontro websites falsos?
As páginas fraudulentas são disseminadas através de contas de redes sociais roubadas ou fabricadas, e-mails de phishing, redes de publicidade fraudulentas e pop-ups ou links enganadores em websites inseguros. O adware também pode redirecionar automaticamente os utilizadores para estas páginas.
O Combo Cleaner irá proteger-me contra golpes?
O Combo Cleaner consegue identificar websites potencialmente perigosos, incluindo páginas que funcionam como drainers de criptomoedas, e alertar os utilizadores antes de interagirem com eles. Isto ajuda a reduzir o risco de ser vítima de golpes financeiros.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários