
Que tipo de golpe de e-mail é "Norton Subscription Has Ended"
Phishing/FraudeTambém conhecido como: Norton Subscription Has Ended golpe de phishing

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de e-mail é "Norton Subscription Has Ended"?
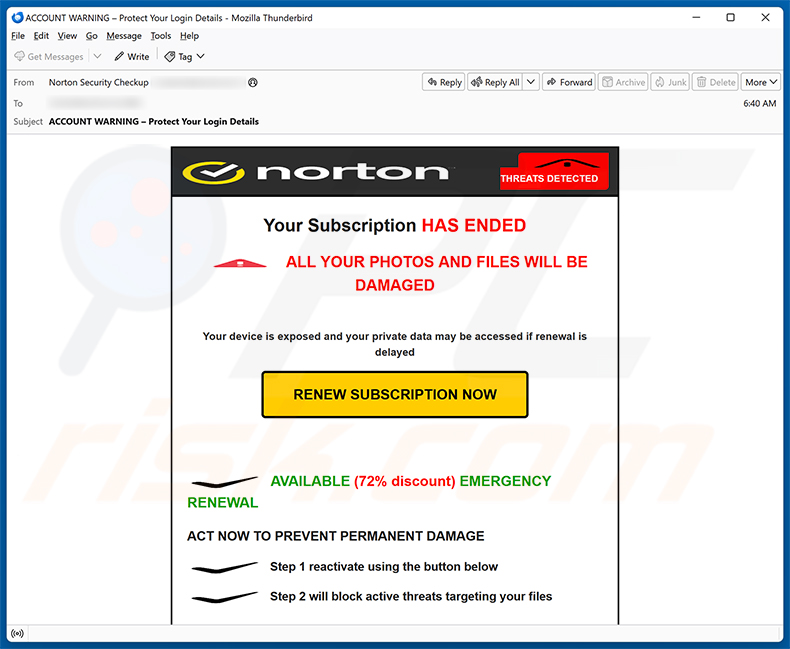
Analisámos este e-mail e determinámos que se trata de um golpe. Faz-se passar pela Norton e afirma falsamente que a subscrição de segurança do destinatário expirou, utilizando avisos de ameaças fabricados para criar um sentido de urgência. A variante principal conduz a uma página de início de sessão falsa concebida para roubar as credenciais da conta de e-mail. Este e-mail deve ser ignorado.
Mais sobre o e-mail fraudulento “Norton Subscription Has Ended”
O e-mail apresenta-se como um alerta de segurança da Norton. Alega que a subscrição expirou, que foram detetadas ameaças e que os ficheiros e fotografias do destinatário estão em perigo imediato. Oferece uma “renovação de emergência” com um suposto desconto de 72% e insta o destinatário a clicar imediatamente em “RENEW SUBSCRIPTION NOW”. Outra variante acrescenta um temporizador de contagem decrescente para aumentar a pressão.
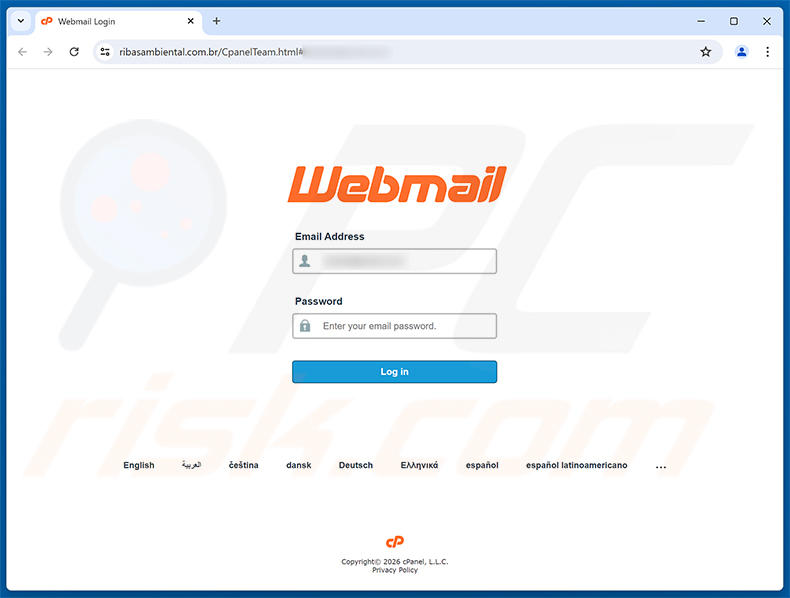
Clicar nesse botão redireciona para uma página de início de sessão de webmail falsa alojada em ribasambiental[.]com.br. A página imita um portal de Webmail do cPanel, incluindo a marca cPanel, e solicita aos visitantes que introduzam o seu endereço de e-mail e palavra-passe.
Quaisquer credenciais introduzidas nessa página são enviadas diretamente aos burlões. O acesso à conta de e-mail de uma vítima pode ser utilizado para a sequestrar por completo, ler mensagens privadas e tentar aceder a outras contas que utilizem a mesma palavra-passe.
Também vale a pena salientar que campanhas semelhantes que utilizam esta abordagem com o tema Norton redirecionam frequentemente os destinatários para páginas falsas de renovação da Norton que recolhem dados de cartões de crédito, ou para o site oficial da Norton através de links de afiliados que geram comissões para os burlões.
A Norton não é responsável por estes e-mails de forma alguma. Os cibercriminosos por detrás desta campanha não têm qualquer afiliação com a empresa de segurança legítima e estão a utilizar indevidamente a sua marca.
| Nome | Norton Subscription Has Ended golpe de phishing |
| Tipo De Ameaça | Phishing, Golpe, Engenharia Social, Fraude |
| Alegação Falsa | A subscrição de segurança da Norton expirou; o dispositivo do destinatário está exposto e os ficheiros correm o risco de serem danificados |
| Disfarce | Notificação de segurança legítima da Norton |
| Domínio Relacionado | ribasambiental[.]com.br |
| Estado Da Ameaça (Site De Phishing) | PCrisk Resultados do verificador de websites |
| Sintomas | Compras online não autorizadas, palavras-passe de contas online alteradas, roubo de identidade, acesso ilegal ao computador. |
| Métodos De Distribuição | E-mails enganadores, anúncios pop-up online fraudulentos, técnicas de envenenamento de motores de busca, domínios com erros ortográficos. |
| Danos | Perda de informações privadas sensíveis, perda monetária, roubo de identidade. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
E-mails fraudulentos semelhantes em geral
Em conclusão, o e-mail “Norton Subscription Has Ended” é um golpe de phishing que explora a marca Norton para encaminhar os destinatários para sites fraudulentos. Dependendo da variante, a página associada rouba as credenciais da conta de e-mail ou tenta recolher dados de pagamento. Os destinatários devem descartar estes e-mails sem clicar em quaisquer links.
Por vezes, golpes como este também são utilizados para distribuir malware. Outros exemplos de e-mails fraudulentos semelhantes são Schedule Package Delivery, Platform Update Requires Email Confirmation e DHL Express Shipment Assigned.
Como é que as campanhas de spam infetam computadores?
Os cibercriminosos distribuem frequentemente malware anexando ficheiros maliciosos a e-mails. Estes podem ser programas executáveis, arquivos comprimidos, PDFs, documentos do Microsoft Office ou ficheiros de script. Abrir um ficheiro deste tipo, ou ativar comandos de macro maliciosos no caso de ficheiros de documentos, pode desencadear uma infeção de malware no dispositivo.
Alguns e-mails dispensam anexos e incluem, em vez disso, links que conduzem a sites maliciosos. Estes sites podem instalar automaticamente malware nos visitantes ou solicitar ao utilizador que transfira e execute um ficheiro manualmente. Em ambos os casos, normalmente é necessária alguma forma de interação do utilizador antes de um sistema ser comprometido.
Como evitar a instalação de malware?
Tenha cuidado com e-mails inesperados, especialmente aqueles que alegam urgência ou ameaçam com consequências caso não se tome nenhuma ação. Evite abrir anexos ou seguir links de remetentes desconhecidos ou suspeitos. Os e-mails que se fazem passar por marcas de segurança conhecidas são uma tática comum para distribuir tanto páginas de phishing como malware.
Transfira software apenas de sites oficiais dos programadores ou de lojas de aplicações verificadas. Programas pirateados, geradores de chaves e cracks são frequentemente utilizados para agrupar malware com ficheiros aparentemente úteis. Manter o sistema operativo e todo o software instalado atualizados também ajuda a eliminar vulnerabilidades que os atacantes podem explorar.
Utilize um software antivírus de confiança e mantenha-o sempre ativo. Se já abriu um ficheiro suspeito, recomendamos que execute uma verificação com o Combo Cleaner Antivirus para Windows para detetar e remover quaisquer ameaças que possam ter sido instaladas.
Texto apresentado na carta de e-mail “Norton Subscription Has Ended”:
Subject: ACCOUNT WARNING – Protect Your Login Details
Norton
THREATS DETECTED
Your Subscription HAS ENDED
ALL YOUR PHOTOS AND FILES WILL BE DAMAGEDYour device is exposed and your private data may be accessed if renewal is delayed
[RENEW SUBSCRIPTION NOW]
AVAILABLE (72% discount) EMERGENCY RENEWAL
ACT NOW TO PREVENT PERMANENT DAMAGEStep 1 reactivate using the button below
Step 2 will block active threats targeting your files
SYSTEM AT CRITICAL RISK ACTION REQUIRED
Uma página de início de sessão de webmail falsa utilizada neste golpe:
Outra variante deste e-mail fraudulento:
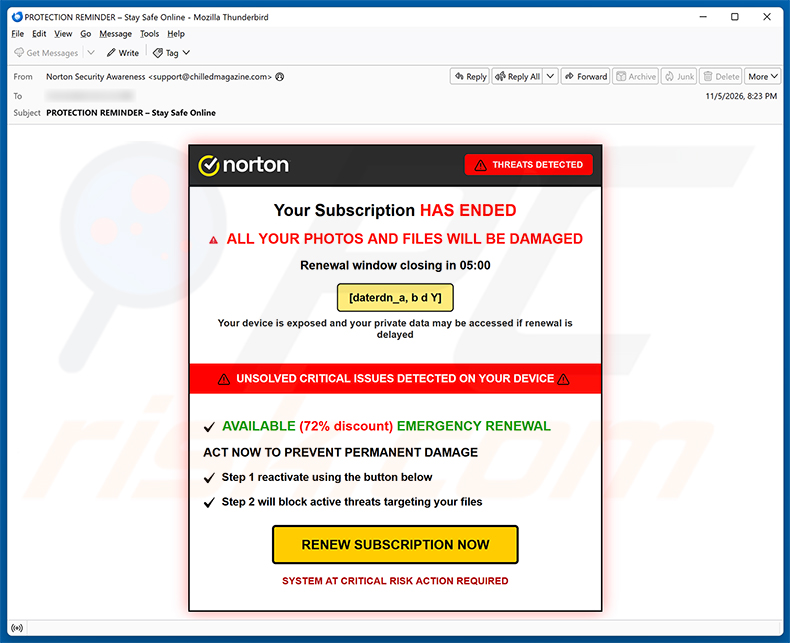
Texto apresentado nesta variante:
Subject: PROTECTION REMINDER – Stay Safe Online
Norton
THREATS DETECTED
Your Subscription HAS ENDED
ALL YOUR PHOTOS AND FILES WILL BE DAMAGEDRenewal window closing in 05:00
[daterdn_a, b d Y]
Your device is exposed and your private data may be accessed if renewal is delayed
UNSOLVED CRITICAL ISSUES DETECTED ON YOUR DEVICEAVAILABLE (72% discount) EMERGENCY RENEWAL
ACT NOW TO PREVENT PERMANENT DAMAGEStep 1 reactivate using the button below
Step 2 will block active threats targeting your files
[RENEW SUBSCRIPTION NOW]SYSTEM AT CRITICAL RISK ACTION REQUIRED
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é Norton Subscription Has Ended golpe de phishing?
- Tipos de e-mails maliciosos.
- Como detectar um email malicioso?
- O que fazer se for apanhado numa fraude de email?
Tipos de e-mails maliciosos.
 Emails de Phishing
Mais frequentemente, os criminosos cibernéticos utilizam e-mails enganosos para enganar os utilizadores da Internet para darem a sua informação privada sensível, por exemplo, informação de login para vários serviços online, contas de email, ou informação bancária online.
Tais ataques são denominados phishing. Num ataque de phishing, os criminosos cibernéticos geralmente enviam uma mensagem de correio electrónico com algum logótipo de serviço popular (por exemplo, Microsoft, DHL, Amazon, Netflix), criam urgência (endereço de envio errado, palavra-passe expirada, etc.), e colocam um link no qual esperam que as suas potenciais vítimas cliquem.
Após clicar no link apresentado nessa mensagem de correio electrónico, as vítimas são redireccionadas para um site falso que parece idêntico ou extremamente parecido com o original. As vítimas são então solicitadas a introduzir a sua palavra-passe, detalhes de cartão de crédito, ou alguma outra informação que seja roubada por criminosos cibernéticos.
 Emails com Anexos Maliciosos
Outro vector de ataque popular é o spam de correio electrónico com anexos maliciosos que infectam os computadores dos utilizadores com malware. Os anexos maliciosos transportam geralmente trojans capazes de roubar palavras-passe, informação bancária, e outras informações sensíveis.
Em tais ataques, o principal objectivo dos cibercriminosos é enganar as suas potenciais vítimas para abrir um anexo de correio electrónico infectado. Para atingir este objectivo, as mensagens de correio electrónico falam geralmente de facturas recebidas recentemente, faxes, ou mensagens de voz.
Se uma vítima potencial cai na armadilha e abre o anexo, os seus computadores ficam infectados, e os criminosos cibernéticos podem recolher muita informação sensível.
Embora seja um método mais complicado de roubar informação pessoal (filtros de spam e programas antivírus geralmente detectam tais tentativas), se for bem sucedido, os criminosos cibernéticos podem obter um intervalo muito mais amplo de dados e podem recolher informação durante um longo período de tempo.
 Emails de sextorção
Este é um tipo de phishing. Neste caso, os utilizadores recebem um e-mail alegando que um criminoso cibernético poderia aceder à câmara da potencial vítima e tem uma gravação vídeo da sua masturbação.
Para se livrarem do vídeo, pedem às vítimas que paguem um resgate (geralmente usando Bitcoin ou outra moeda de ecnriptação). No entanto, todas estas alegações são falsas - os utilizadores que recebem tais e-mails devem ignorá-las e suprimi-las
Como detectar um e-mail malicioso?
Enquanto os criminosos cibernéticos tentem fazer com que os seus e-mails de atracção pareçam fiáveis, aqui estão algumas coisas que deve procurar quando tentar detectar um e-mail de phishing:
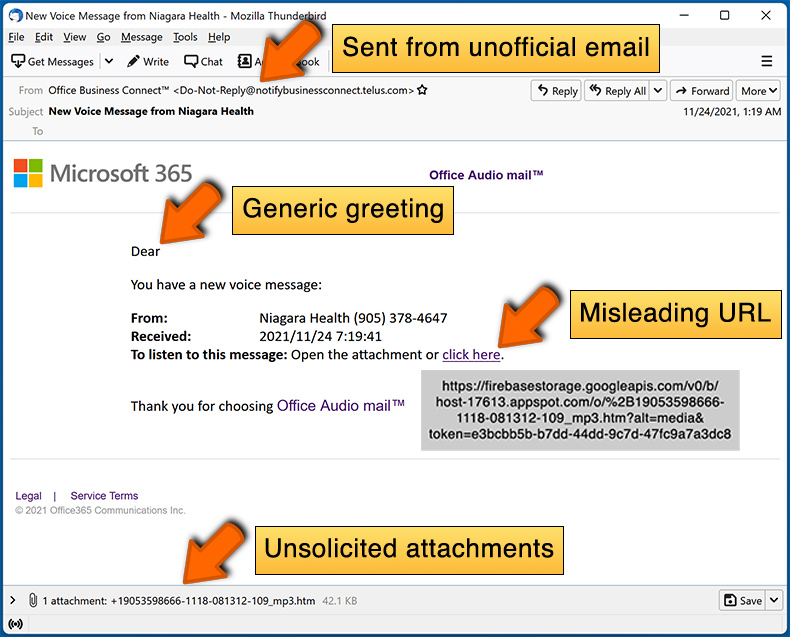
- Verifique o endereço electrónico do remetente ("de"): Passe o rato sobre o endereço "de" e verifique se é legítimo. Por exemplo, se recebeu um e-mail da Microsoft, certifique-se de verificar se o endereço de e-mail é @microsoft.com e não algo suspeito como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Verifique a existência de saudações genéricas: Se a saudação no e-mail for "Caro utilizador", "Caro @youremail.com", "Caro cliente valioso", isto deve levantar suspeitas. Mais frequentemente, as empresas chamam-no pelo seu nome. A falta desta informação pode sinalizar uma tentativa de phishing.
- Verifique as ligações no e-mail: Passe o rato sobre a ligação apresentada no e-mail, se a ligação que aparece parecer suspeita, não clique nela. Por exemplo, se recebeu um e-mail da Microsoft e o link no e-mail mostra que irá para firebasestorage.googleapis.com/v0... não deve confiar nele. É melhor não clicar em qualquer link nos e-mails, mas visitar o website da empresa que lhe enviou o e-mail em primeiro lugar.
- Não confie cegamente nos anexos de email: Na maioria das vezes, as empresas legítimas vão pedir-lhe para iniciar sessão no seu site web e para ver aí quaisquer documentos; se recebeu um correio electrónico com um anexo, é uma boa ideia fazer uma verificação com uma aplicação antivírus. Os anexos de correio electrónico infectados são um vector de ataque comum utilizado por criminosos cibernéticos.
Para minimizar o risco de abrir phishing e e-mails maliciosos, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
Exemplo de um email de spam:
O que fazer se cair numa fraude de email?
- Se clicou num link num email de phishing e introduziu a sua palavra-passe - não se esqueça de alterar a sua palavra-passe o mais depressa possível. Normalmente, os criminosos cibernéticos recolhem credenciais roubadas e depois vendem-nas a outros grupos que as utilizam para fins maliciosos. Se alterar a sua palavra-passe em tempo útil, há a possibilidade de os criminosos não terem tempo suficiente para fazer qualquer dano.
- Se introduziu as informações do seu cartão de crédito - contacte o seu banco o mais rapidamente possível e explique a situação. Há uma boa hipótese de ter de cancelar o seu cartão de crédito comprometido e obter um novo.
- Se vir quaisquer sinais de roubo de identidade - deve contactar imediatamente a Federal Trade Commission. Esta instituição irá recolher informações sobre a sua situação e criar um plano de recuperação pessoal.
- Se abriu um anexo malicioso - o seu computador está provavelmente infectado, deve analisá-lo com uma aplicação antivírus respeitável. Para este efeito, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
- Ajude outros utilizadores da Internet - reporte emails de phishing para Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Perguntas Frequentes (FAQ)
Porque é que recebi este e-mail?
Estes e-mails são distribuídos em massa e não são enviados a indivíduos específicos. Os cibercriminosos recolhem endereços de e-mail através de fontes como violações de dados, sites falsos e formulários de registo. Receber um destes e-mails não significa que tenha sido visado pessoalmente.
Forneci as minhas informações pessoais quando fui enganado por este e-mail, o que devo fazer?
Se introduziu credenciais de início de sessão de e-mail, altere imediatamente a palavra-passe dessa conta. Ative a autenticação de dois fatores se o serviço a suportar e atualize a mesma palavra-passe em quaisquer outras contas onde seja utilizada.
Se introduziu dados financeiros, como números de cartões de crédito, contacte o seu banco ou o emissor do cartão o mais rapidamente possível para evitar cobranças não autorizadas.
Transferi e abri um ficheiro malicioso anexado a um e-mail, o meu computador está infetado?
Depende do tipo de ficheiro. Os executáveis podem comprometer um dispositivo no momento em que são abertos. Os formatos de documento, como PDFs ou ficheiros Word, normalmente exigem um passo adicional, como ativar macros, antes de o malware poder ser ativado. O risco depende do formato e do que o utilizador fez após abri-lo.
Li o e-mail, mas não abri o anexo, o meu computador está infetado?
Simplesmente ler ou visualizar um e-mail é seguro. A infeção requer a abertura ativa de um anexo, seguir um link ou executar um ficheiro transferido. Se apenas visualizou o e-mail sem interagir com nenhum dos seus conteúdos, o seu dispositivo não foi afetado.
O Combo Cleaner irá remover infeções de malware presentes em anexos de e-mail?
O Combo Cleaner está preparado para detetar e remover a maioria do malware conhecido. Dito isto, algumas ameaças avançadas conseguem escapar à deteção, pelo que executar uma verificação completa do sistema é importante para garantir uma análise minuciosa.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários