
Que tipo de malspam é "Payment Has Been Processed"
Phishing/FraudeTambém conhecido como: Payment Has Been Processed malspam

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de e-mail é "Payment Has Been Processed"?
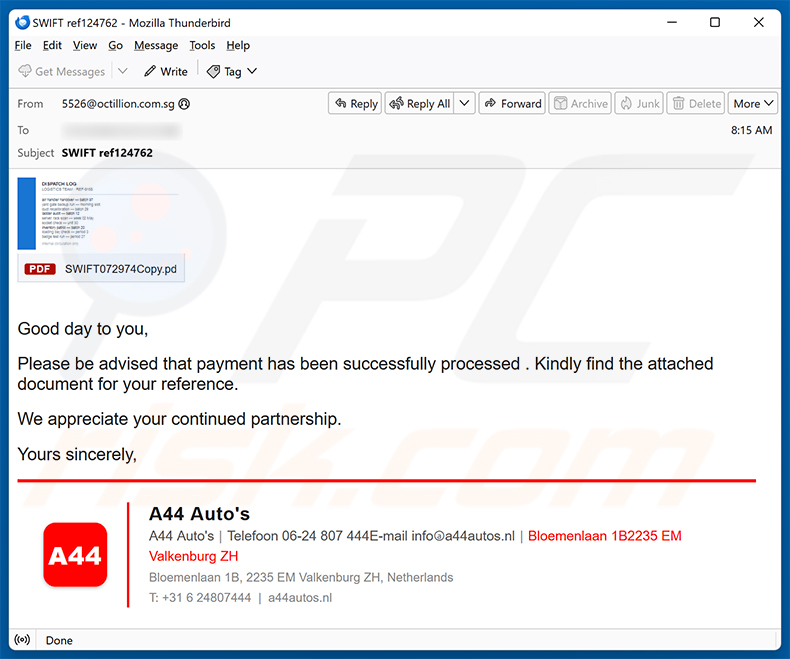
A nossa equipa analisou este e-mail e determinou que se trata de malspam. A mensagem faz-se passar por uma confirmação de pagamento da A44 Auto's, um verdadeiro concessionário automóvel neerlandês, para levar os destinatários a abrir o ficheiro anexado. O seu verdadeiro objetivo é infetar computadores com malware, pelo que o e-mail deve ser eliminado sem interagir com o respetivo anexo.
Mais sobre o e-mail de spam “Payment Has Been Processed”
O e-mail afirma que um pagamento foi processado com sucesso e pede ao destinatário que reveja o documento anexado. Faz referência a um número de transação SWIFT (“SWIFT ref124762”) e inclui o que parece ser uma assinatura empresarial completa da A44 Auto's, conferindo à mensagem uma falsa sensação de legitimidade.
A A44 Auto's é um stand de automóveis legítimo localizado em Valkenburg ZH, nos Países Baixos. A empresa não tem qualquer ligação a este e-mail. Os cibercriminosos estão simplesmente a utilizar o nome e os dados de contacto da empresa para fazer com que a sua mensagem fraudulenta pareça credível.
O anexo está identificado como um ficheiro PDF (SWIFT072974Copy.pdf), mas é na verdade um arquivo ZIP que contém um ficheiro VBScript (.vbs) malicioso. A execução do script VBS aciona código oculto que pode descarregar e executar silenciosamente malware no computador da vítima.
O malware exato distribuído através desta campanha é atualmente desconhecido. O correio de spam é utilizado para propagar muitos tipos de ameaças, incluindo trojans (backdoors, loaders, stealers, spyware, keyloggers, clippers, mineradores de criptomoedas), ransomware, trojans de acesso remoto e outro software malicioso.
Abrir o ficheiro anexado pode levar ao roubo de dados, perdas financeiras, roubo de identidade ou sequestro de contas. Qualquer pessoa que já tenha aberto o anexo deve executar uma verificação antivírus completa sem demora.
| Nome | Payment Has Been Processed malspam |
| Tipo de Ameaça | Malspam, spam malicioso, trojan, vírus de roubo de palavras-passe, malware bancário, spyware. |
| Falsa Alegação | Um pagamento foi processado com sucesso; o e-mail inclui um número de referência de transação SWIFT. |
| Disfarce | Confirmação de pagamento da A44 Auto's (um stand de automóveis neerlandês legítimo). |
| Ficheiro Anexado | SWIFT072974Copy.pdf (arquivo ZIP que contém um ficheiro VBScript malicioso) |
| Carga Útil | Malware desconhecido |
| Sintomas | Os trojans são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que nenhum sintoma específico é claramente visível numa máquina infetada. |
| Métodos de Distribuição | Anexos de e-mail infetados, anúncios online maliciosos, engenharia social, “cracks” de software. |
| Danos | Palavras-passe e informações bancárias roubadas, roubo de identidade, computador da vítima adicionado a uma botnet. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Exemplos de campanhas de spam
Este e-mail é uma fraude concebida para introduzir malware nos computadores das vítimas. O anexo finge ser um documento de pagamento SWIFT, mas oculta um VBScript malicioso dentro de um arquivo ZIP. Este tipo de mensagens deve ser tratado com desconfiança e eliminado sem abrir os respetivos ficheiros.
DocuSign Document For Review, Payroll Update e Progress Claim For Review And Certification são alguns exemplos de malspam semelhante que analisámos. Os cibercriminosos utilizam e-mails de spam para propagar todos os tipos de malware, desde stealers de informações a ransomware.
Como é que as campanhas de spam infetam computadores?
Os e-mails de malspam distribuem normalmente malware através de dois canais: anexos de ficheiros maliciosos e links para sites nocivos. Os anexos podem parecer PDFs comuns, documentos Word, arquivos ZIP ou ficheiros de script, mas contêm malware oculto que é ativado assim que o ficheiro é aberto ou executado.
Alguns formatos de ficheiro executam malware imediatamente ao serem abertos. Outros exigem um passo adicional, como ativar comandos de macro num documento do Office ou executar um ficheiro de script extraído. Da mesma forma, os links nos e-mails podem direcionar os destinatários para páginas que os incentivam a descarregar e abrir ficheiros maliciosos.
Como evitar a instalação de malware?
Tenha cuidado com e-mails inesperados, especialmente aqueles que fazem referência a pagamentos, envios ou questões legais e exigem ação imediata. Não abra anexos nem siga links em mensagens de remetentes desconhecidos ou suspeitos. Em caso de dúvida, verifique a mensagem através de um canal separado e fidedigno.
Mantenha o seu sistema operativo e todo o software instalado atualizados. Descarregue aplicações apenas a partir de sites oficiais e fontes legítimas. Evite software pirateado, geradores de chaves e cracks de terceiros, uma vez que são frequentemente utilizados para distribuir malware.
Se já abriu o anexo malicioso, recomendamos que execute uma verificação com o Combo Cleaner Antivirus para Windows para eliminar automaticamente qualquer malware infiltrado.
Texto apresentado na carta de e-mail “Payment Has Been Processed”:
Subject: SWIFT ref124762
Good day to you,
Please be advised that payment has been successfully processed . Kindly find the attached document for your reference.
We appreciate your continued partnership.
Yours sincerely,
A44 Auto's
A44 Auto's | Telefoon 06-24 807 444 | Bloemenlaan 1B2235 EM Valkenburg ZH
Bloemenlaan 1B, 2235 EM Valkenburg ZH, Netherlands
T: +31 6 24807444 | a44autos.nl
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é Payment Has Been Processed malspam?
- Tipos de e-mails maliciosos.
- Como detectar um email malicioso?
- O que fazer se for apanhado numa fraude de email?
Tipos de e-mails maliciosos.
 Emails de Phishing
Mais frequentemente, os criminosos cibernéticos utilizam e-mails enganosos para enganar os utilizadores da Internet para darem a sua informação privada sensível, por exemplo, informação de login para vários serviços online, contas de email, ou informação bancária online.
Tais ataques são denominados phishing. Num ataque de phishing, os criminosos cibernéticos geralmente enviam uma mensagem de correio electrónico com algum logótipo de serviço popular (por exemplo, Microsoft, DHL, Amazon, Netflix), criam urgência (endereço de envio errado, palavra-passe expirada, etc.), e colocam um link no qual esperam que as suas potenciais vítimas cliquem.
Após clicar no link apresentado nessa mensagem de correio electrónico, as vítimas são redireccionadas para um site falso que parece idêntico ou extremamente parecido com o original. As vítimas são então solicitadas a introduzir a sua palavra-passe, detalhes de cartão de crédito, ou alguma outra informação que seja roubada por criminosos cibernéticos.
 Emails com Anexos Maliciosos
Outro vector de ataque popular é o spam de correio electrónico com anexos maliciosos que infectam os computadores dos utilizadores com malware. Os anexos maliciosos transportam geralmente trojans capazes de roubar palavras-passe, informação bancária, e outras informações sensíveis.
Em tais ataques, o principal objectivo dos cibercriminosos é enganar as suas potenciais vítimas para abrir um anexo de correio electrónico infectado. Para atingir este objectivo, as mensagens de correio electrónico falam geralmente de facturas recebidas recentemente, faxes, ou mensagens de voz.
Se uma vítima potencial cai na armadilha e abre o anexo, os seus computadores ficam infectados, e os criminosos cibernéticos podem recolher muita informação sensível.
Embora seja um método mais complicado de roubar informação pessoal (filtros de spam e programas antivírus geralmente detectam tais tentativas), se for bem sucedido, os criminosos cibernéticos podem obter um intervalo muito mais amplo de dados e podem recolher informação durante um longo período de tempo.
 Emails de sextorção
Este é um tipo de phishing. Neste caso, os utilizadores recebem um e-mail alegando que um criminoso cibernético poderia aceder à câmara da potencial vítima e tem uma gravação vídeo da sua masturbação.
Para se livrarem do vídeo, pedem às vítimas que paguem um resgate (geralmente usando Bitcoin ou outra moeda de ecnriptação). No entanto, todas estas alegações são falsas - os utilizadores que recebem tais e-mails devem ignorá-las e suprimi-las
Como detectar um e-mail malicioso?
Enquanto os criminosos cibernéticos tentem fazer com que os seus e-mails de atracção pareçam fiáveis, aqui estão algumas coisas que deve procurar quando tentar detectar um e-mail de phishing:
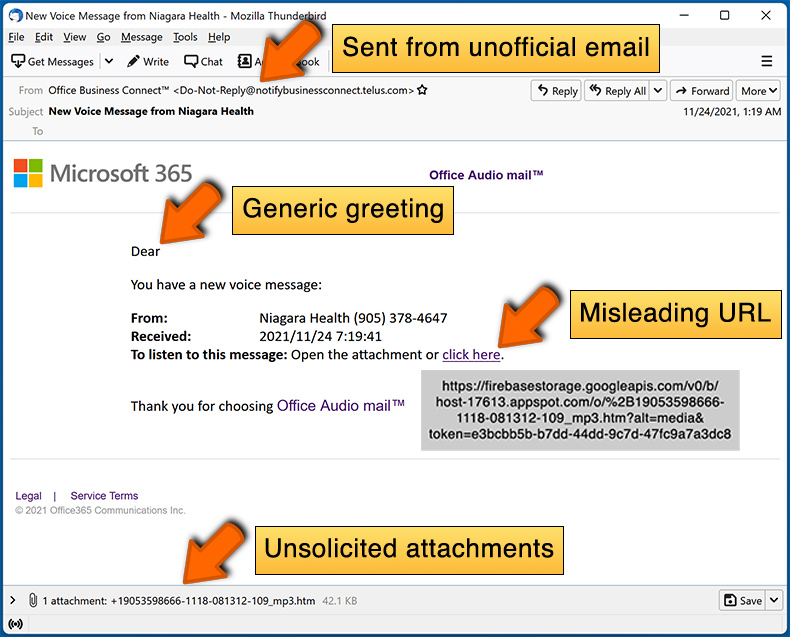
- Verifique o endereço electrónico do remetente ("de"): Passe o rato sobre o endereço "de" e verifique se é legítimo. Por exemplo, se recebeu um e-mail da Microsoft, certifique-se de verificar se o endereço de e-mail é @microsoft.com e não algo suspeito como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Verifique a existência de saudações genéricas: Se a saudação no e-mail for "Caro utilizador", "Caro @youremail.com", "Caro cliente valioso", isto deve levantar suspeitas. Mais frequentemente, as empresas chamam-no pelo seu nome. A falta desta informação pode sinalizar uma tentativa de phishing.
- Verifique as ligações no e-mail: Passe o rato sobre a ligação apresentada no e-mail, se a ligação que aparece parecer suspeita, não clique nela. Por exemplo, se recebeu um e-mail da Microsoft e o link no e-mail mostra que irá para firebasestorage.googleapis.com/v0... não deve confiar nele. É melhor não clicar em qualquer link nos e-mails, mas visitar o website da empresa que lhe enviou o e-mail em primeiro lugar.
- Não confie cegamente nos anexos de email: Na maioria das vezes, as empresas legítimas vão pedir-lhe para iniciar sessão no seu site web e para ver aí quaisquer documentos; se recebeu um correio electrónico com um anexo, é uma boa ideia fazer uma verificação com uma aplicação antivírus. Os anexos de correio electrónico infectados são um vector de ataque comum utilizado por criminosos cibernéticos.
Para minimizar o risco de abrir phishing e e-mails maliciosos, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
Exemplo de um email de spam:
O que fazer se cair numa fraude de email?
- Se clicou num link num email de phishing e introduziu a sua palavra-passe - não se esqueça de alterar a sua palavra-passe o mais depressa possível. Normalmente, os criminosos cibernéticos recolhem credenciais roubadas e depois vendem-nas a outros grupos que as utilizam para fins maliciosos. Se alterar a sua palavra-passe em tempo útil, há a possibilidade de os criminosos não terem tempo suficiente para fazer qualquer dano.
- Se introduziu as informações do seu cartão de crédito - contacte o seu banco o mais rapidamente possível e explique a situação. Há uma boa hipótese de ter de cancelar o seu cartão de crédito comprometido e obter um novo.
- Se vir quaisquer sinais de roubo de identidade - deve contactar imediatamente a Federal Trade Commission. Esta instituição irá recolher informações sobre a sua situação e criar um plano de recuperação pessoal.
- Se abriu um anexo malicioso - o seu computador está provavelmente infectado, deve analisá-lo com uma aplicação antivírus respeitável. Para este efeito, recomendamos a utilização de Combo Cleaner Antivirus para Windows.
- Ajude outros utilizadores da Internet - reporte emails de phishing para Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center e U.S. Department of Justice.
Perguntas Frequentes (FAQ)
Porque é que recebi este e-mail?
Os e-mails de spam são enviados para um grande número de destinatários em simultâneo. Estas campanhas não são pessoais - os cibercriminosos recolhem endereços de e-mail através de violações de dados, páginas de registo falsas e meios semelhantes, e depois distribuem a mesma mensagem a todos os que constam da lista.
Forneci as minhas informações pessoais ao ser enganado por este e-mail, o que devo fazer?
Se divulgou credenciais de contas, altere imediatamente as palavras-passe dessas contas. Se partilhou informações financeiras ou outras informações pessoais sensíveis, contacte o seu banco ou as autoridades competentes o mais rapidamente possível.
Descarreguei e abri um ficheiro anexado a um e-mail, o meu computador está infetado?
A ocorrência de uma infeção depende do tipo de ficheiro e das ações realizadas. Os ficheiros VBScript (.vbs) podem desencadear a instalação de malware assim que são executados. Se executou o script, o seu computador pode estar comprometido, sendo vivamente recomendada uma verificação antivírus completa.
Li o e-mail, mas não abri o anexo, o meu computador está infetado?
Não. Ler simplesmente um e-mail não pode desencadear uma infeção. A instalação de malware requer que o utilizador abra o anexo ou interaja com um link malicioso. Se nenhuma destas situações ocorreu, o seu computador não está em risco devido a este e-mail.
O Combo Cleaner irá remover as infeções de malware presentes no anexo do e-mail?
Sim, o Combo Cleaner consegue detetar e remover a maioria das infeções de malware conhecidas. No entanto, algumas ameaças sofisticadas ocultam-se profundamente no sistema, pelo que é recomendável executar uma verificação completa em vez de uma verificação rápida para garantir que nada fica por detetar.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários