

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Guia de remoção do vírus sLoad
O que é sLoad?
sLoad (também conhecido como StarsLord) é o nome de software malicioso que infecta os sistemas operativos com outros malwares (por exemplo, um Trojan bancário ou ransomware). Dessa maneira, o sLoad opera como um descarregamento/dropper de malware. As pesquisas demonstram que os criminosos cibernéticos proliferam o sLoad através de campanhas de spam (e-mails) - ou seja, através de documentos maliciosos anexados às mensagens de e-mail. Se acredita que o sLoad (e sua carga útil) pode estar instalado no sistema operativo, remova-o imediatamente.
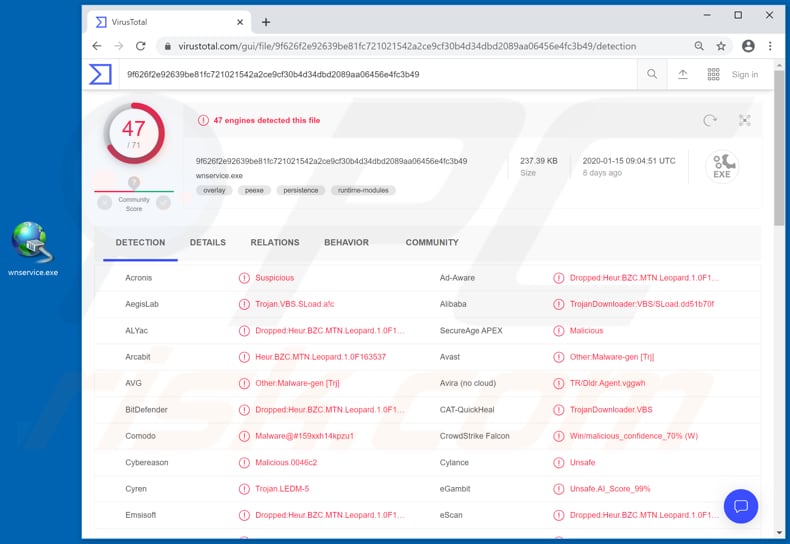
Os criminosos cibernéticos que proliferam sLoad têm como alvo os utilizadores do sistema operativo Windows. Esse malware recolhe informações do sistema e as envia para criminosos cibernéticos através de um servidor C2 (Comando e Controlo). Note que envia informações para o servidor C2 e também recebe comandos através dele. As pesquisas demonstram que o sLoad se comunica com seu servidor C2 a usar o Windows BITS (um serviço que o Windows usa para enviar atualizações do sistema operativo). configura tarefas agendadas do BITS, que são executadas em intervalos regulares. As tarefas permitem que o sLoad se comunique com seu servidor de Comando e Controlo e execute tarefas como o descarregamento de malware adicional, que pode ser usado para infectar o sistema com vários softwares maliciosos. Uma das possíveis cargas úteis pode ser um Trojan (como o Lampion) que rouba informações pessoais. Normalmente, um software deste tipo rouba informações que os criminosos cibernéticos podem usar para gerar rendimento de várias maneiras. Por exemplo, credenciais (logins, palavras-passe) de várias contas, detalhes do cartão de crédito e outros dados confidenciais. Os criminosos cibernéticos usam indevidamente detalhes roubados para fazer compras, transações, roubar identidades fraudulentas e assim por diante. Portanto, pessoas com computadores infectados com software deste tipo sofrem perdas financeiras, problemas relacionados à privacidade, segurança na navegação e assim por diante. O sLoad também pode ser usado para infectar o sistema operativo com ransomware. Esse tipo de software geralmente encripta dados (tornando os ficheiros inacessíveis) para que as vítimas não possam desencriptar os ficheiros sem ferramentas/chaves de desencriptação que só podem ser compradas de criminosos cibernéticos. Geralmente, o ransomware causa perda de dados e monetária. Infelizmente, existem muitos outros programas maliciosos que podem ser instalados através do sLoad. Note que os criminosos cibernéticos usam programas como o sLoad para gerar o máximo de rendimento possível, e qualquer computador infectado por levará a sérios problemas.
| Nome | vírus sLoad (StarsLord) |
| Tipo de Ameaça | Iniciador/descarregador do malware |
| Nomes de Detecção | Avast (Other:Malware-gen [Trj]), BitDefender (Dropped:Heur.BZC.MTN.Leopard.1.0F163537), ESET-NOD32 (BAT/TrojanDownloader.Agent.NYM), Kaspersky (HEUR:Trojan-Downloader.VBS.SLoad.gen), Lista Completa (VirusTotal) |
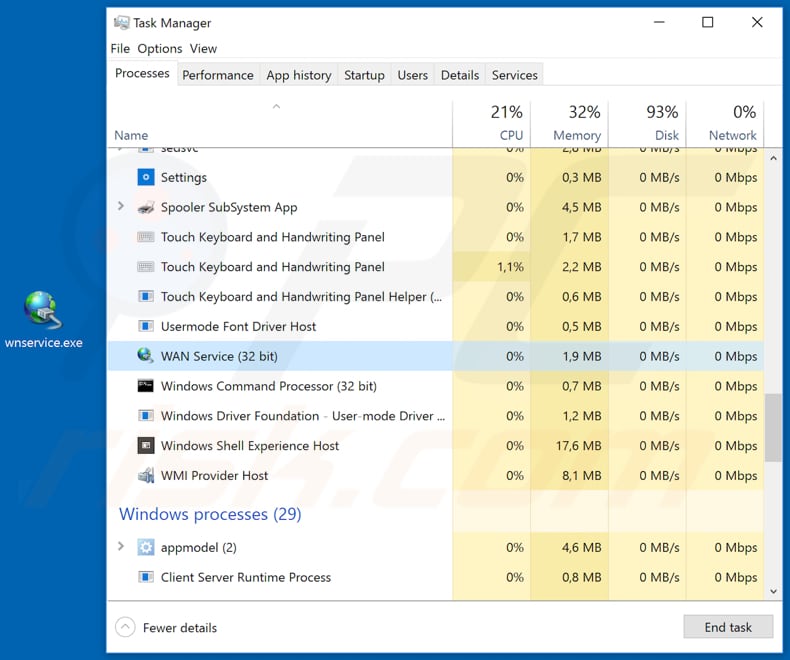
| Nome(s) de Processo(s) Malicioso(s) | Serviço WAN de nomes de processos maliciosos (o nome pode variar). |
| Carga | sLoad pode ser usado para infectar sistemas com um Trojan, ransomware e outro malware. |
| Sintomas | Programas como o sLoad são projetados para se infiltrar furtivamente no computador da vítima e permanecer em silêncio, e, portanto, nenhum sintoma específico é claramente visível numa máquina infectada. |
| Métodos de Distribuição | Anexos de email infectados, os anúncios on-line maliciosos, engenharia social, 'crackings' de software. |
| Danos | Palavras-passe roubadas e informações bancárias, roubo de identidade, o computador da vítima adicionado a um botnet. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
ZLoader, Legion Loader e Buer Loader são alguns exemplos de outros programas maliciosos que também funcionam como conta-gotas de malware. Portanto, instalam uma carga útil de malware. Normalmente, os criminosos cibernéticos por trás destes programas procuram instalar malware de alto risco no maior número possível de computadores, o que aumenta a hipótese de gerar mais rendimento. Como mencionado, malwares como o sLoad devem ser removidos do sistema infectado imediatamente, caso contrário, poderá causar instalação adicional deste tipo de software.
Como é que sLoad se infiltrou no meu computador?
Os criminosos cibernéticos proliferam o sLoad através de campanhas de spam. Enviam emails que contêm um anexo malicioso e esperam que as pessoas o abram. No nosso exemplo (como na screenshot abaixo), um email inclui um ficheiro (ZIP) que contém um ficheiro executável malicioso. Se aberto/executado, o ficheiro instala o sLoad. Mais exemplos de ficheiros que os criminosos cibernéticos geralmente anexam aos os seus e-mails são o MS Office, documentos PDF, ficheiros executáveis (.exe) e ficheiros JavaScript. Além disso, o malware também pode ser distribuído de outras maneiras. Por exemplo, fontes/canais de descarregamento de software duvidosos, trojans, ferramentas falsas de atualização e ativação de software (não oficiais) ('cracking'). Exemplos de canais não confiáveis de descarregamento de ficheiros e software são redes peer-to-peer (por exemplo, clientes de torrent, eMule), sites de descarregamento de freeware, descarregamento de terceiros, páginas de hospedagem de ficheiros gratuitas, sites não oficiais, etc. Os criminosos cibernéticos os usam para hospedar ficheiros maliciosos que se disfarçam como regulares. Quando descarregues e abertos, no entanto, instalam malware de alto risco. Os trojan geralmente causam infecções em cadeia - quando um computador é infectado por um cavalo de Tróia, o programa causa a instalação de outro software deste tipo. Os atualizadores de software não oficiais infectam os sistemas ao descarregar e ao instalar programas maliciosos, em vez de atualizar ou consertar o software instalado, ou exploram bugs/falhas de qualquer software desatualizado instalado no computador. Várias ferramentas de 'cracking' supostamente ativam software licenciado gratuitamente (ignorando a ativação paga); no entanto, podem distribuir malware - as pessoas que os usam frequentemente causam a instalação de programas maliciosos.
Como evitar a instalação de malware
Não abra anexos ou links da web apresentados em emails irrelevantes e/ou recebidos de endereços desconhecidos e suspeitos. Links da web e/ou anexos incluídos devem ser abertos somente quando tiver certeza que são seguros. Todos os ficheiros e programas devem ser descarregues de fontes oficiais e confiáveis (sites). Sites não oficiais, vários descarregadores de terceiros, instaladores e outros canais (mencionados acima) devem ser evitados. O software deve ser atualizado através de funções ou ferramentas implementadas, projetadas por desenvolvedores oficiais. Se os sistemas operativos ou programas instalados exigirem ativação, use métodos e software oficiais. É ilegal usar ferramentas de 'cracking' e podem infectar os sistemas com malware. Por fim, recomendamos que verifique regularmente o sistema operativo à procura de ameaças com software antivírus ou anti-spyware respeitável, que deve ser atualizado. Se acredita que o seu computador já está infectado, recomendamos executar uma verificação com Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Exemplo de anexo malicioso (.zip), que contém um ficheiro projetado para instalar o sLoad:
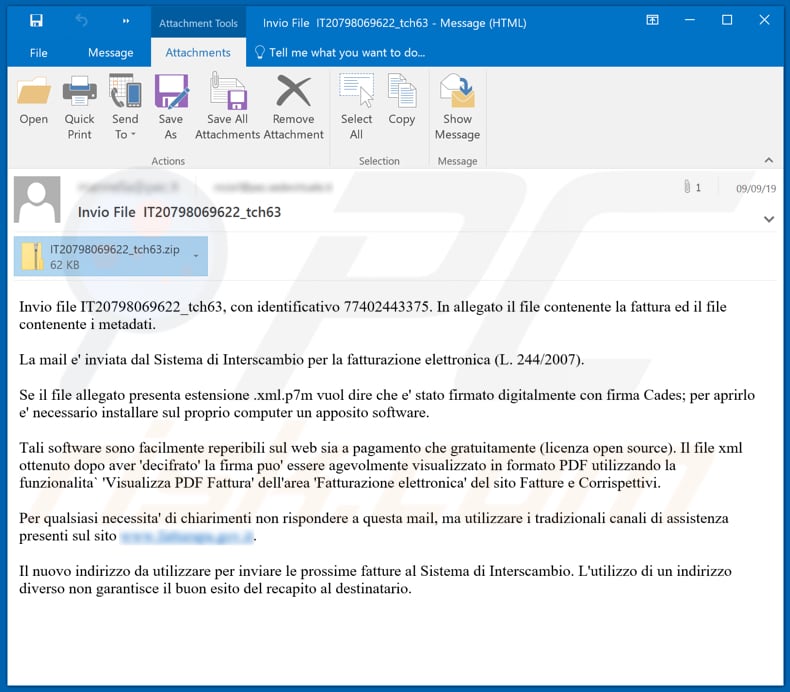
Texto neste email:
Subject: Invio File IT20798069622_tch63
Invio file IT20798069622_tch63, con identificativo 77402443375. In allegato il file contenente la fattura ed il file contenente i metadati.
La mail e' inviata dal Sistema di Interscambio per la fatturazione elettronica (L. 244/2007).
Se il file allegato presenta estensione .xml.p7m vuol dire che e' stato firmato digitalmente con firma Cades; per aprirlo e' necessario installare sul proprio computer un apposito software.
Tali software sono facilmente reperibili sul web sia a pagamento che gratuitamente (licenza open source). Il file xml ottenuto dopo aver 'decifrato' la firma puo' essere agevolmente visualizzato in formato PDF utilizzando la funzionalita` 'Visualizza PDF Fattura' dell'area 'Fatturazione elettronica' del sito Fatture e Corrispettivi.
Per qualsiasi necessita' di chiarimenti non rispondere a questa mail, ma utilizzare i tradizionali canali di assistenza presenti sul sito www.fatturapa.gov.it.
Il nuovo indirizzo da utilizzare per inviare le prossime fatture al Sistema di Interscambio. L'utilizzo di un indirizzo diverso non garantisce il buon esito del recapito al destinatario.
Exemplo de processo malicioso ("Serviço WAN") que o sLoad usa para se disfarçar:
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
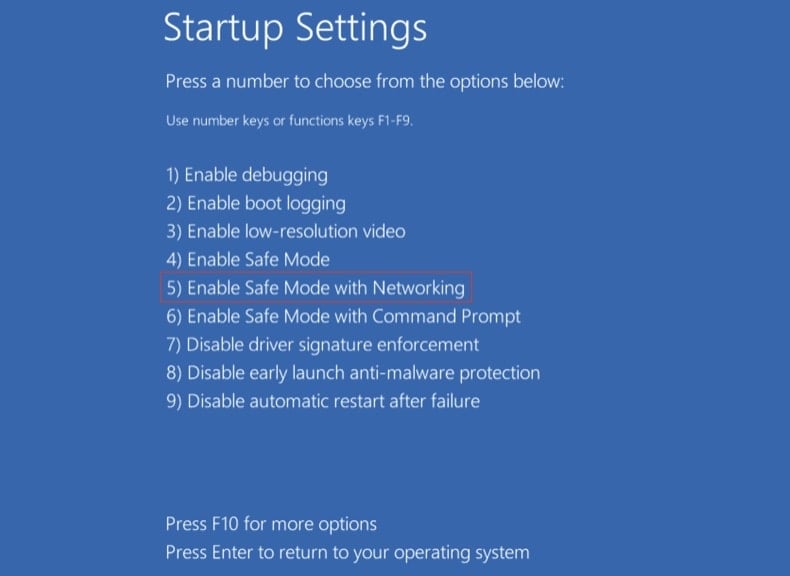
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
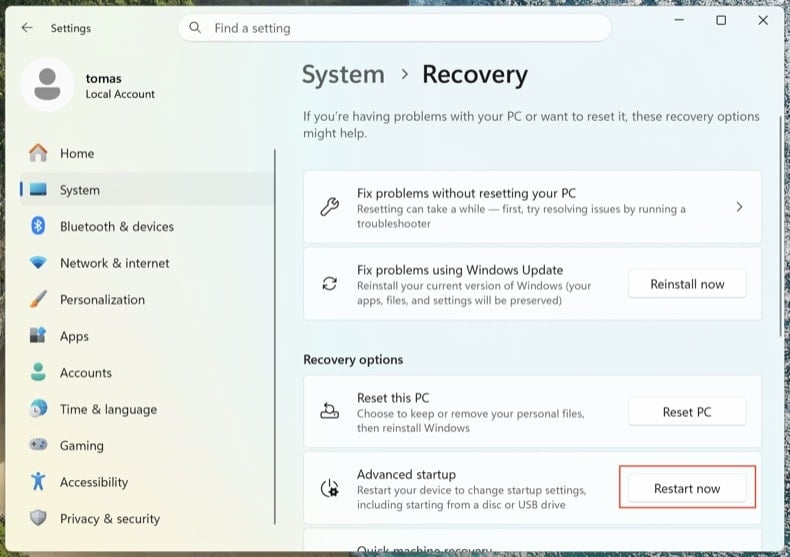
Abra . Clique em Reiniciar agora junto a Arranque avançado.
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
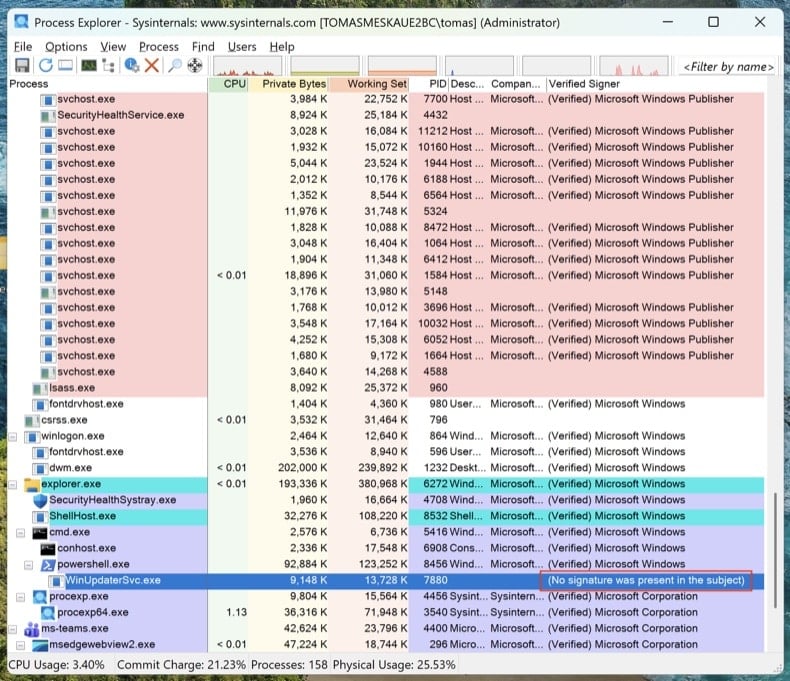
Inspecionar os processos em execução com o Process Explorer
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
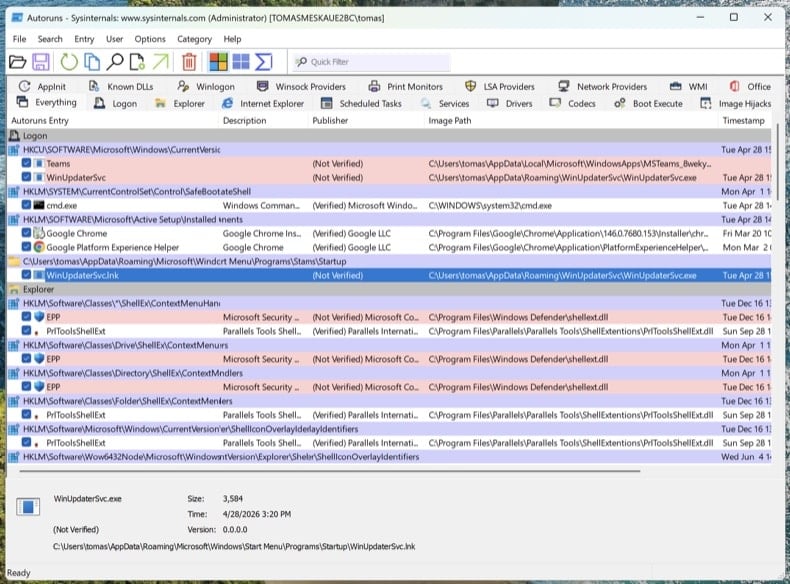
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
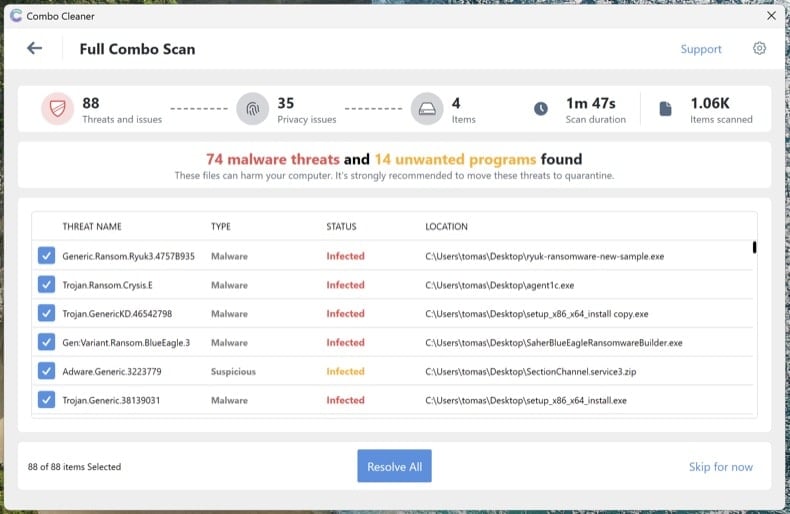
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
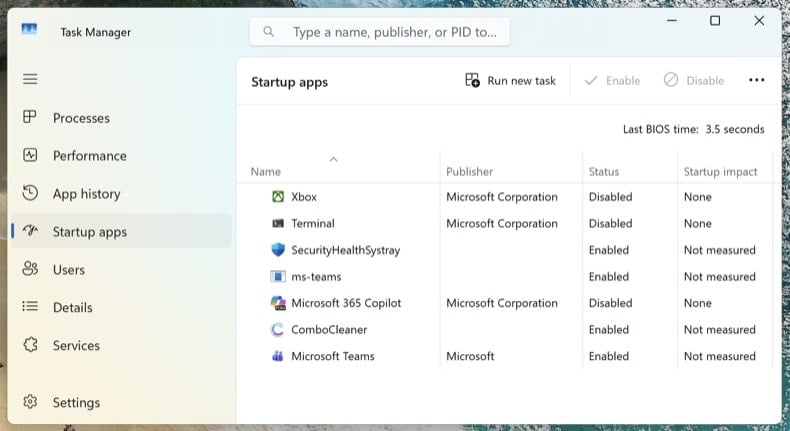
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários