Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

PubQuo Aplicação Indesejada
Aplicação Potencialmente Indesejada

PubQuo Aplicação Indesejada

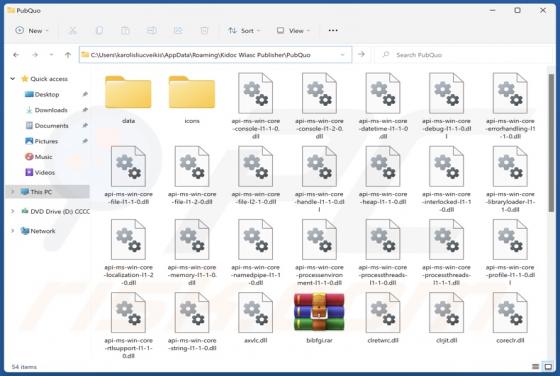
A nossa equipa de investigação descobriu um instalador que contém o PubQuo promovido por uma página web enganosa, que foi acedida através de um redireccionamento gerado por um site de Torrenting que utiliza redes de publicidade desonestas. O PubQuo é um PUA (Aplicação potencialmente indesejada).
Fraude por Email Zoom Antivirus Plus Subscription
Phishing/Fraude

Fraude por Email Zoom Antivirus Plus Subscription

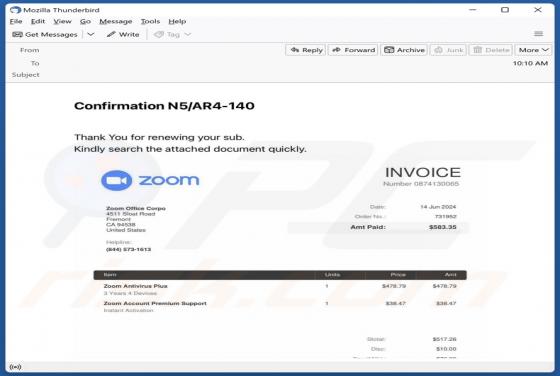
Depois de inspecionar o e-mail "Zoom Antivirus Plus Subscription", determinamos que é falso. Esta carta de spam é apresentada como uma fatura do "Zoom Antivirus Plus". Todas essas informações são falsas, e esse e-mail não está de forma alguma associado com a Zoom Video Communications, Inc. O e-mai

Rafel RAT (Android)
Trojan

Rafel RAT (Android)

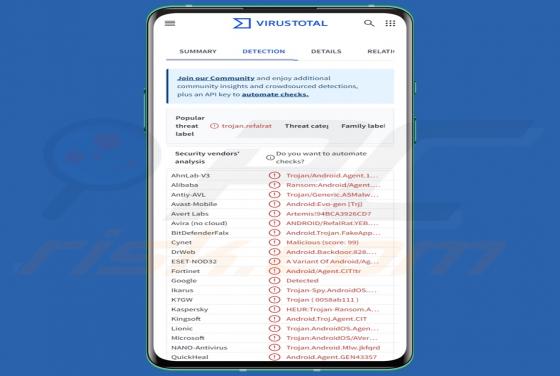
O Rafel é um Trojan de Acesso Remoto (RAT) de código aberto que tem como alvo os dispositivos Android. Este programa permite o controlo remoto sobre as máquinas infectadas. O Rafel pode manipular dispositivos, roubar roubos e operar como ransomware. Este RAT é compatível com as versões 5 a 12 do

FortyFy Aplicação Indesejada
Adware

FortyFy Aplicação Indesejada

A nossa equipa de investigação descobriu o FortyFy através de uma página web enganosa, que foi alcançada através de um redireccionamento causado por um site de Torrenting que utiliza redes de publicidade desonestas. Esta extensão do navegador supostamente impede o acesso a sites potencialmente pre

Fraude por Email Conflict With Your Company Name Or Trademark
Phishing/Fraude

Fraude por Email Conflict With Your Company Name Or Trademark

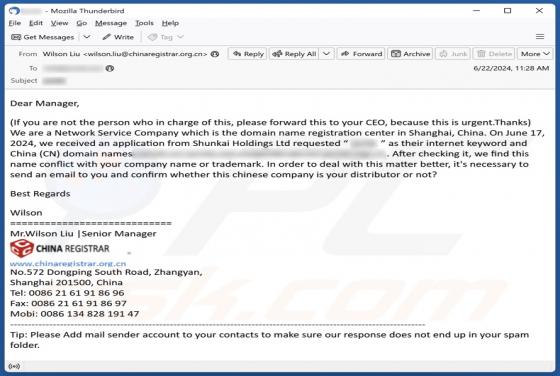
Depois de investigarmos vários e-mails "Conflict With Your Company Name Or Trademark" (Conflito com o nome da sua empresa ou marca registada), determinámos que se trata de spam. Estas cartas falsas afirmam que foi feita uma tentativa de registo com o domínio .cn que inclui palavras-chave associada

Anonymous Arabs Ransomware
Ransomware

Anonymous Arabs Ransomware

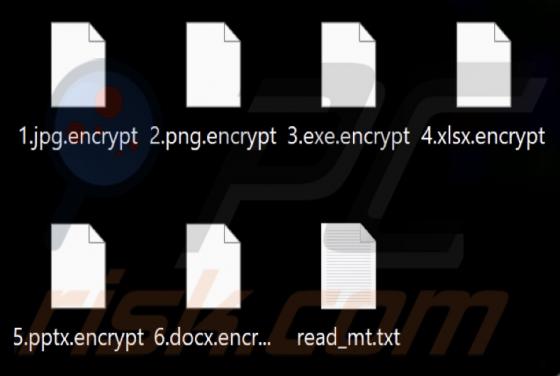
Ao inspecionar novos envios do VirusTotal, a nossa equipa de investigação descobriu o Anonymous Arabs ransomware. Este programa malicioso é baseado no Chaos ransomware. Foi concebido para encriptar ficheiros e exigir resgates pela sua desencriptação. Depois de executarmos uma amostra do Anonymous

Fraude por Email Salary Increase
Phishing/Fraude

Fraude por Email Salary Increase

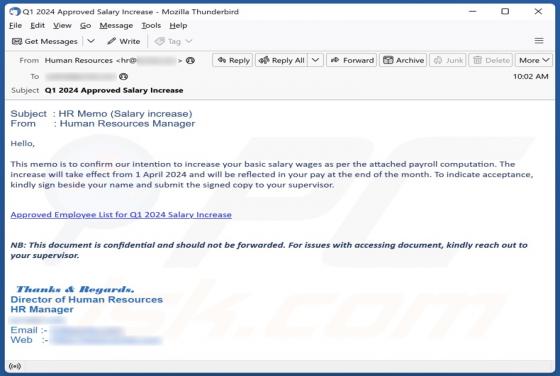
Depois de examinarmos o e-mail "Salary Increase", determinámos que se trata de spam. Este phishing mail tem como alvo as credenciais de login da conta de e-mail. O engodo utilizado para enganar os destinatários e levá-los a revelar esta informação é um documento falso enviado pelos seus RH sobre u

Check $PORTAL Eligibility Fraude
Phishing/Fraude

Check $PORTAL Eligibility Fraude

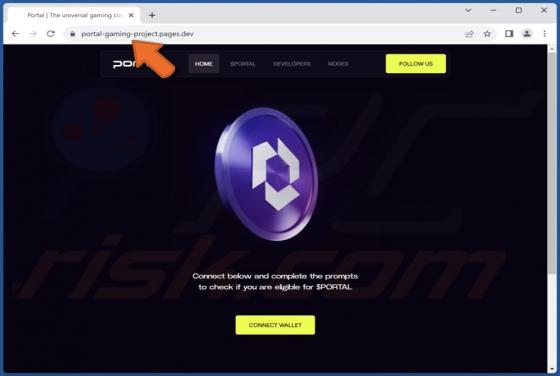
Examinámos a página Web (portal-gaming-project.pages[.]dev) e descobrimos que se trata de uma página fraudulenta que imita a plataforma de jogos Portal Web3 (portalgaming[.]com). Os golpistas por detrás deste site fraudulento procuram enganar os indivíduos desprevenidos para que realizem acções qu