Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Fraude DOGEVERSE Pre-launch
Phishing/Fraude

Fraude DOGEVERSE Pre-launch

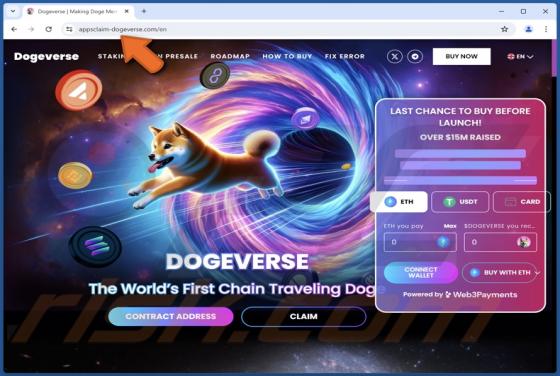
Depois de investigar o "DOGEVERSE Pre-launch", promovido em appsclaim-dogeverse[.]com, determinámos que se trata de uma fraude. Trata-se de uma cópia visual quase perfeita do ecossistema Dogeverse (thedogeverse[.]com). O site falso funciona como um phishing scam e tem como alvo as credenciais de l
Redirecionamento Maxask.com
Sequestrador de Navegador

Redirecionamento Maxask.com

O Maxask.com é um motor de busca falso que descobrimos enquanto investigávamos o Max Ask browser hijacker. Ao contrário da maioria dos sites deste tipo, maxask.com pode gerar resultados de pesquisa, embora sejam imprecisos. O software de sequestro de navegador promove motores de busca fraudulentos

CarnavalHeist Malware
Trojan

CarnavalHeist Malware

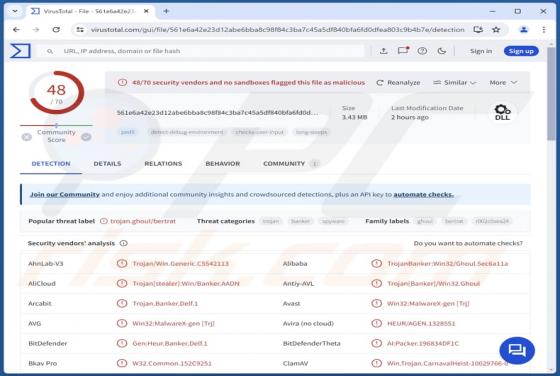
O CarnavalHeist é um Trojan bancário que tem como alvo os utilizadores no Brasil. Ele é capaz de roubar credenciais bancárias e realizar outras ações. Ter um dispositivo infetado pelo CarnavalHeist pode resultar em perdas financeiras, roubo de identidade e outros problemas. Portanto, o CarnavalHei

POP-UP Fraude ERROR #DW6BD36
Phishing/Fraude

POP-UP Fraude ERROR #DW6BD36

Este é um site de suporte técnico fraudulento criado por golpistas que tentam enganar os visitantes para que liguem para o número fornecido. Normalmente, os golpistas por trás dessas páginas da Web procuram extorquir dinheiro de usuários desavisados, enganando-os para que paguem por serviços e sof

DORRA Ransomware
Ransomware

DORRA Ransomware

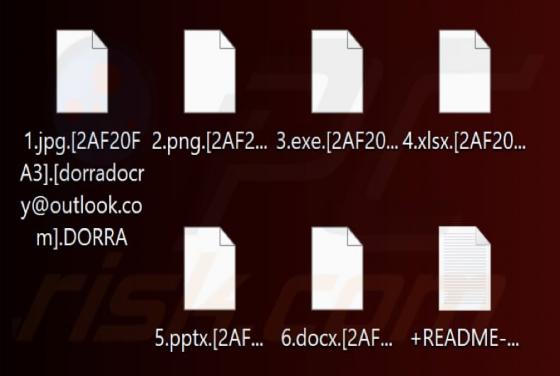
Ao examinar amostras de malware enviadas para VirusTotal, descobrimos uma variante de ransomware pertencente ao família Makop conhecida como DORRA. Este ransomware foi concebido para impedir que as vítimas acedam aos seus ficheiros, encriptando-os. Além disso, o DORRA renomeia os ficheiros e forne

PartiZAN32 Ransomware
Ransomware

PartiZAN32 Ransomware

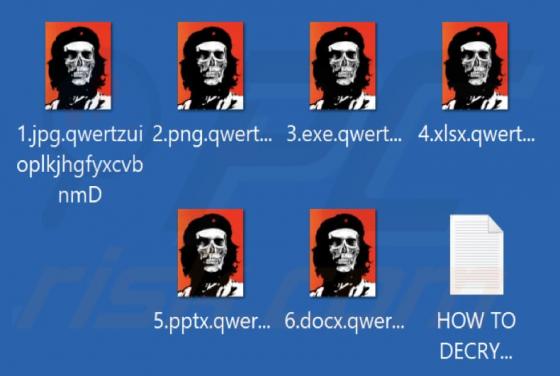
O PartiZAN32 é uma variante de ransomware do Família Xorist. A nossa equipa descobriu o PartiZAN32 durante uma análise de amostras carregadas para o site VirusTotal. O PartiZAN32 encripta ficheiros, acrescenta a sua extensão (".xqwertzuioplkjhgfyxcvbnmD") aos nomes dos ficheiros e altera o papel d

RansomHub Ransomware
Ransomware

RansomHub Ransomware

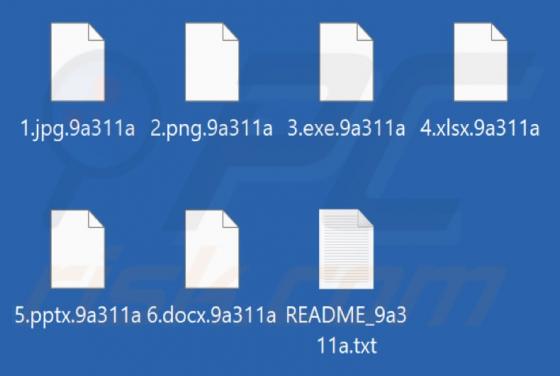
O RansomHub é ransomware, um tipo de malware que encripta ficheiros e fornece às vítimas instruções sobre como pagar pela sua desencriptação. Além disso, o RansomHub renomeia os ficheiros acrescentando uma cadeia de caracteres aleatórios aos nomes dos ficheiros (por exemplo, renomeia "1.jpg" para

Fraude por Email Trustworthy Foreign Partner
Phishing/Fraude

Fraude por Email Trustworthy Foreign Partner

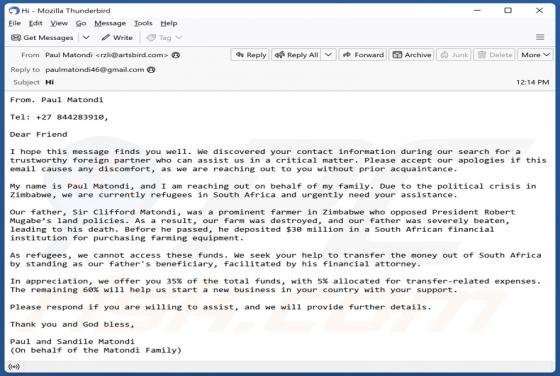
Após a leitura do e-mail "Trustworthy Foreign Partner", determinámos que se trata de spam. A carta é apresentada como uma proposta de parceria, na qual o destinatário receberá os fundos do remetente. Os activos inexistentes valem milhões, e o destinatário poderá ficar com 35%. É de salientar que

TjboApp Aplicação Indesejada
Aplicação Potencialmente Indesejada

TjboApp Aplicação Indesejada

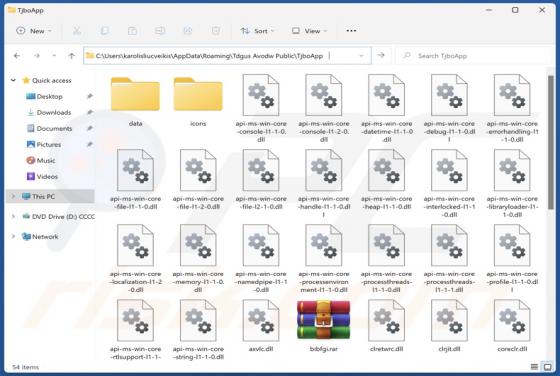
Enquanto investigavam sites duvidosos, os nossos investigadores encontraram o TjboApp PUA (Aplicação potencialmente indesejada). O software dentro desta categoria possui normalmente capacidades indesejáveis ou prejudiciais. Os PUAs tendem a infiltrar-se nos sistemas em pacotes (ou seja, embalados