Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Trojan Zanubis (Android)
Trojan

Trojan Zanubis (Android)

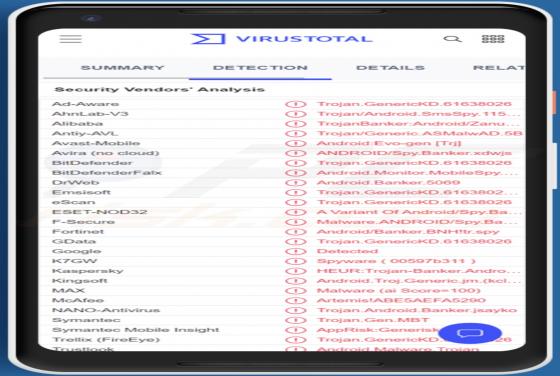
Zanubis é uma peça de software malicioso classificada como trojan bancário. Este malware visa os sistemas operativos Android (OSes). A principal função deste programa é obter furtivamente credenciais de contas bancárias online e obter acesso aos fundos nelas armazenados. Zanubis tem como alvo os b
Icarus Stealer
Trojan

Icarus Stealer

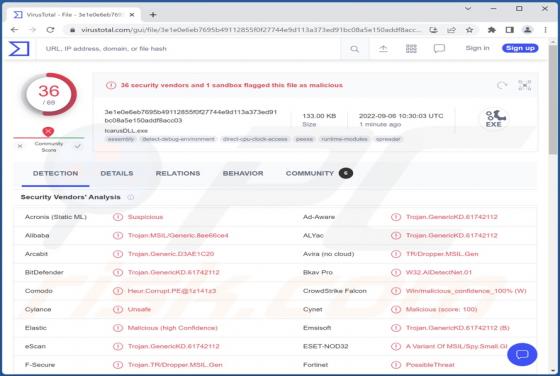
Icarus é o nome de um programa malicioso do tipo ladrão. É concebido para extrair uma grande variedade de dados vulneráveis de máquinas infectadas. As ameaças colocadas por malware deste tipo podem variar dependendo dos objectivos dos criminosos cibernéticos e da sensibilidade dos dados armazenado

Cookie Stuffing Browser Extensions
Adware

Cookie Stuffing Browser Extensions

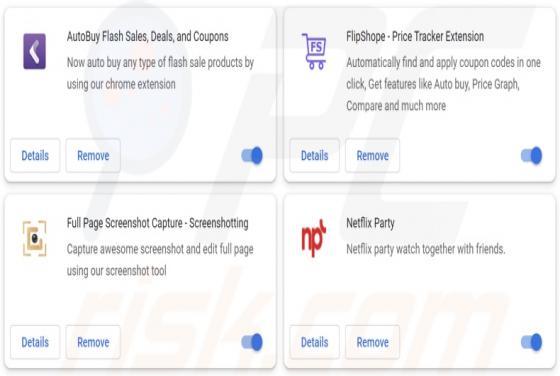
""Cookie Stuffing Browser Extensions" refere-se a extensões de navegador maliciosas concebidas para inserir IDs de afiliados nos cookies de Internet de sites específicos. Inspeccionámos quatro extensões deste tipo. "AutoBuy Flash Sales, Deals, and Coupons" - com a prometida funcionalidade de faze

Fraude por Email Porn Websites I Attacked With My Virus Xploit
Phishing/Fraude

Fraude por Email Porn Websites I Attacked With My Virus Xploit

A nossa inspecção do email "Porn Websites I Attacked With My Virus Xploit" revelou que se trata de mais uma fraude de sextorção. Como a maioria das cartas de spam deste tipo, faz falsas afirmações sobre o remetente ter infectado o dispositivo do destinatário e feito vídeos sexualmente explícitos c

Fraude de Suporte Técnico UltraViewer
Phishing/Fraude

Fraude de Suporte Técnico UltraViewer

"UltraViewer Tech Support Scam" refere-se a fraudes de apoio técnico facilitadas através da utilização da aplicação UltraViewer. UltraViewer é um software legítimo de acesso remoto que permite aos utilizadores ligarem-se e controlarem sistemas à distância. Os vigaristas de apoio técnico confiam e

Nitrokod Malware
Trojan

Nitrokod Malware

Nitrokod é um programa malicioso que funciona como porta traseira para o malware de mineração de moeda cripto. Na altura da redacção, Nitrokod foi concebido para infectar sistemas com o criptominerador XMRIG. É de notar que Nitrokod tem sido activamente difundido através de aplicações maliciosas

Fraude por Email You Have Used Up Your Mail Storage
Phishing/Fraude

Fraude por Email You Have Used Up Your Mail Storage

"You have used up your mail storage" é o nome de uma campanha de spam por email. Estas cartas afirmam que as contas de email dos destinatários serão bloqueadas devido à ultrapassagem dos limites de armazenamento - a menos que sejam actualizadas. O objectivo deste email de spam é forçar um site de

Fraude por Email Norton LifeLock
Phishing/Fraude

Fraude por Email Norton LifeLock

Depois de inspeccionar este email "Norton LifeLock", determinámos que é falso. É de salientar que este email de spam não está de forma alguma associado a NortonLifeLock Inc. ou PayPal Holdings, Inc. Esta carta fraudulenta é apresentada como uma fatura de compra, que declara que o pagamento já foi

Ransomware K1ng
Ransomware

Ransomware K1ng

Durante uma inspecção de rotina de novas submissões de malware, os nossos investigadores encontraram um programa do tipo de ransomware denominado K1ng. Pertence à família de ransomware Dharma. Após executarmos uma amostra de K1ng no nosso sistema de teste, este encriptou ficheiros e anexou os seu

Ransomware Fopra
Ransomware

Ransomware Fopra

Ao investigar novas submissões do malware a VirusTotal, a nossa equipa de investigação descobriu outro programa malicioso pertencente à família do ransomware Phobos - denominado Fopra. Executámos uma amostra de Fopra na nossa máquina de testes, e esta encriptou ficheiros e alterou os seus títulos