Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Sequestrador de Navegador Baro Search
Sequestrador de Navegador

Sequestrador de Navegador Baro Search

Ao pesquisar páginas de descarregamento duvidosas, descobrimos a extensão do navegador Baro Search. Após analisá-lo, determinamos que opera como um sequestrador de navegador e promove a pesquisa ilegítima do motor barosearch.com. Além disso, este software desonesto espia a atividade de navegação d
Malware CH Miner
Trojan

Malware CH Miner

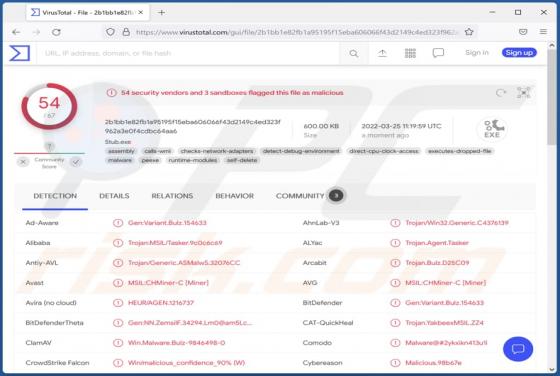
CH Miner é o nome de um minerador de criptomoedas com Trojan de administração remota (RAT) e funcionalidade de clipper. É criado pelos mesmos criminosos cibernéticos que desenvolveram o Echelon Stealer. A nossa equipa descobriu o CH Miner num fórum de piratas. Custa $20 por três dias, $40 por uma

Sequestrador de Navegador MySpace Tab
Sequestrador de Navegador

Sequestrador de Navegador MySpace Tab

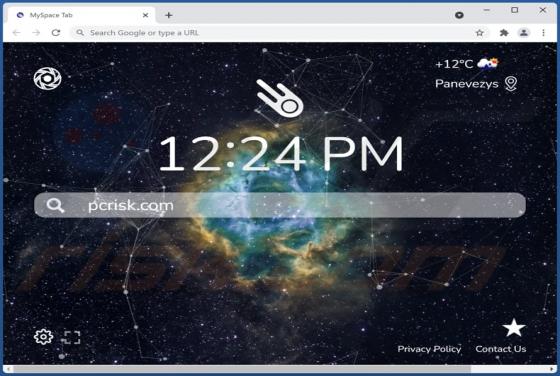
MySpace Tab é uma aplicação que descobrimos num site duvidoso que oferece "descarregar e instalar a extensão recomendada do Chrome". Depois de testar a aplicação, descobrimos que é um sequestrador de navegador que promove um mecanismo de pesquisa falso. altera algumas das configurações do navegado

Sequestrador de Navegador Power-Cleaner
Sequestrador de Navegador

Sequestrador de Navegador Power-Cleaner

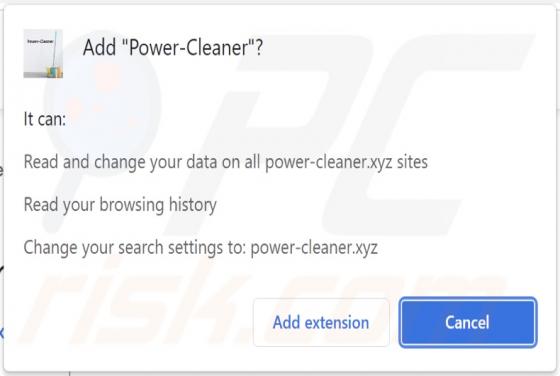
Descoberto pela nossa equipa de pesquisa ao inspecionar páginas de descarregamento duvidosas, o Power-Cleaner é uma extensão de navegador não autorizada. Depois de analisar este software, determinamos que funciona como um sequestrador de navegador e promove o mecanismo de pesquisa ilegítimo do pow

Ransomware Snwd
Ransomware

Ransomware Snwd

Os nossos pesquisadores de malware descobriram uma nova variante do ransomware Dharma denominada Snwd (foi encontrada durante a análise de amostras de malware enviadas ao VirusTotal). O Snwd encripta os ficheiros e anexa o ID da vítima, o endereço de email snowwind@tutanota.com e a extensão ".snwd

Malware Ginzo Stealer
Trojan

Malware Ginzo Stealer

Ginzo é o nome de um malware de roubo de informações que rouba palavras-passe, cookies e outras informações de computadores infectados. Descobrimos que os criminosos cibernéticos usam o Telegram para distribuir o Ginzo. Oferecem o descarregamento gratuito. Ginzo rouba palavras-passe (e cre

Vírus 1xExujJunyRVG8MWnEgxdHkVwW7xSzntZ
Trojan

Vírus 1xExujJunyRVG8MWnEgxdHkVwW7xSzntZ

1xExujJunyRVG8MWnEgxdHkVwW7xSzntZ é o nome de um malware do tipo clipper. Programas maliciosos deste tipo também são conhecidos como "sequestradores de área de transferência"; operam ao alterar os dados da área de transferência. Normalmente, os clippers são usados para redirecionar as transações d

Malware 89N3PDyZzakoH7W6n8ZrjGDDktjh8iWFG6eKRvi3kvpQ
Trojan

Malware 89N3PDyZzakoH7W6n8ZrjGDDktjh8iWFG6eKRvi3kvpQ

89N3PDyZzakoH7W6n8ZrjGDDktjh8iWFG6eKRvi3kvpQ é o nome de um programa malicioso. Depois de analisá-lo, determinamos que este malware funciona como um sequestrador da área de transferência. Descobrimos este programa ao inspecionar sites que oferecem software "pirateado". Vale ressalvar que a config

Malware Korplug
Trojan

Malware Korplug

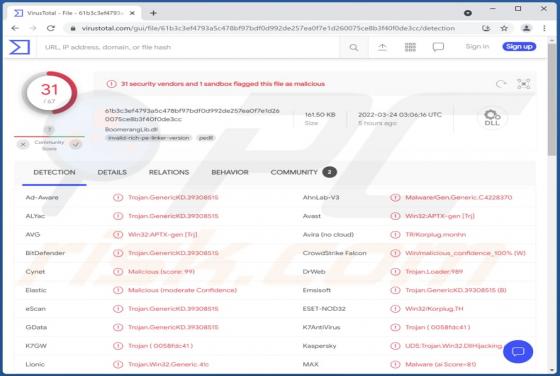
Korplug (também conhecido como Hodur, PlugX) é o nome do malware que possui diferentes variantes com diferentes funcionalidades. Korplug é distribuído por um grupo de criminosos cibernéticos conhecido como Mustang Panda. São conhecidos por segmentar organizações não governamentais. Korplug

Anúncios Dotchaudou.com
Spam de notificação

Anúncios Dotchaudou.com

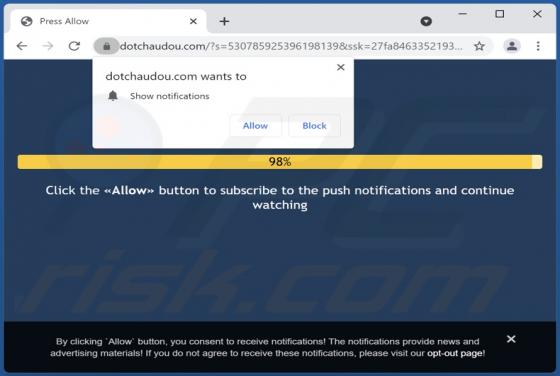
Dotchaudou[.]com é uma página Web não autorizada que a nossa equipa de pesquisa descobriu ao inspecionar sites questionáveis. Opera ao enviar notificações de spam do navegador e redirecionar os visitantes para outros sites (provavelmente não confiáveis ou maliciosos). Os sites não autorizados rar