Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Anúncios Dotchaudou.com
Spam de notificação

Anúncios Dotchaudou.com

Dotchaudou[.]com é uma página Web não autorizada que a nossa equipa de pesquisa descobriu ao inspecionar sites questionáveis. Opera ao enviar notificações de spam do navegador e redirecionar os visitantes para outros sites (provavelmente não confiáveis ou maliciosos). Os sites não autorizados rar
Malware GIMMICK (Mac)
Vírus Mac

Malware GIMMICK (Mac)

Descoberto pela empresa de segurança cibernética Volexity, o GIMMICK é um malware que rouba informações. De acordo com a análise de Volexity, este programa malicioso é usado pela Storm Cloud - um grupo de espionagem chinês. GIMMICK é um malware multiplataforma; a variante do macOS é (principalm

Ransomware Raf
Ransomware

Ransomware Raf

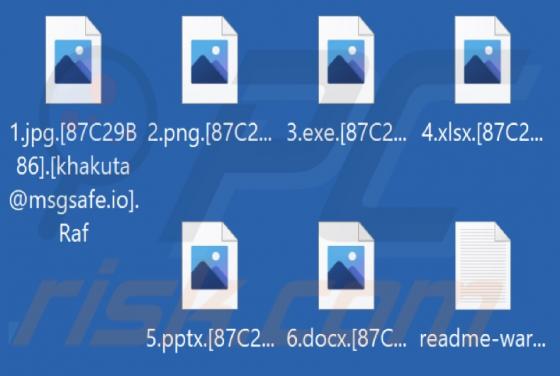
Ao inspecionar novos envios de malware ao VirusTotal, a nossa equipa de pesquisa encontrou um novo ransomware pertencente à família Makop - denominada Raf. Uma vez lançado na nossa máquina de teste, Raf começou a encriptar os ficheiros e anexar os seus nomes de ficheiro com um ID exclusivo, o en

Adware Everyday Quote
Adware

Adware Everyday Quote

Ao inspecionar sites de descarregamento duvidosos, nossos pesquisadores descobriram a extensão do navegador Everyday Quote. Promete exibir citações inspiradoras diárias. Depois de analisar este software, determinamos que funciona como adware. O adware pode precisar de determinadas especifi

Sequestrador de Navegador Keep It Secure
Sequestrador de Navegador

Sequestrador de Navegador Keep It Secure

Keep It Secure é uma extensão de navegador que os nossos pesquisadores descobriram ao inspecionar páginas de descarregamento duvidosas. Depois de analisar este software, descobrimos que funciona como um sequestrador de navegador. Keep It Secure modifica as configurações do navegador para promover

Ransomware Quantum
Ransomware

Ransomware Quantum

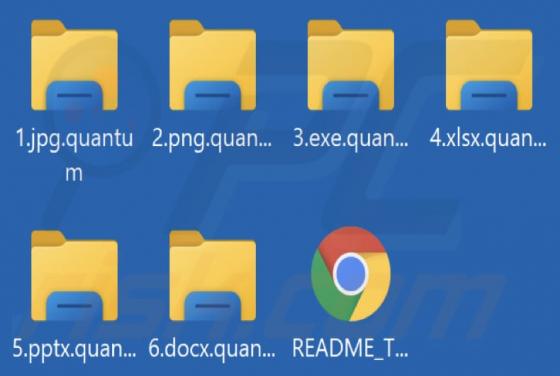
Descobrimos um malware denominado Quantum ao analisar as amostras enviadas à página do VirusTotal. Descobriu-se que o Quantum é um ransomware que encripta ficheiros e anexa a extensão ".quantum" aos nomes dos ficheiros. Também gera um ficheiro HTML denominado "README_TO_DECRYPT.html" que contém um

Anúncios Ourcommonstories.com
Spam de notificação

Anúncios Ourcommonstories.com

Durante uma inspeção de rotina de páginas não autorizadas, os nossos pesquisadores descobriram ourcommonstories[.]com. Este site foi projetado para enviar notificação de spam do navegador e redireciona os visitantes para outros sites (provavelmente não confiáveis/prejudiciais). Vale ressalvar que

Trojan MSIL/TrojanDownloader.Agent
Trojan

Trojan MSIL/TrojanDownloader.Agent

MSIL/TrojanDownloader.Agent é um nome de detecção de malware que contém um URL (ou vários URLs). Usa este URL para descarregar outro malware da Internet e infectar um computador com ele. O MSIL/TrojanDownloader.Agent tem como alvo os sistemas operativos Windows. O malware MSIL/TrojanDownlo

Adware ColossusAspect (Mac)
Vírus Mac

Adware ColossusAspect (Mac)

A nossa equipa descobriu a aplicação ColossusAspect ao visitar sites duvidosos que exibiam pop-ups fraudulentos. Depois de analisar a aplicação, descobrimos que gera anúncios e pode ler informações confidenciais dos sites visitados. Assim, concluímos que ColossusAspect é adware. Como o C