
Evite infectar o seu dispositivo com malware via emails de "Kaseya" falsos
TrojanTambém conhecido como: malware Cobalt Strike

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
O que é "Kaseya email virus"?
"Kaseya email virus" é o nome de uma campanha de spam que distribui malware. O termo "campanha de spam" é usado para descrever uma operação em grande escala durante a qual milhares de e-mails fraudulentos são enviados.
As cartas distribuídas através desta campanha exortam os destinatários a instalar uma atualização da "Microsoft" para corrigir uma vulnerabilidade presente nas redes dos clientes da Kaseya. Kaseya é um desenvolvedor legítimo de software projetado para gerir redes, sistemas e infraestrutura de tecnologia da informação.
Deve enfatizar-se que estes emails fraudulentos não estão de forma alguma associados à Kaseya Limited ou à Microsoft Corporation. Esta campanha de spam tem como objetivo explorar o incidente de ransomware de julho de 2021 que afetou a Kaseya e os seus clientes.
Essas cartas falsas proliferam o programa malicioso Cobalt Strike que possui capacidades de roubo de dados e pode causar infecções em cadeia.
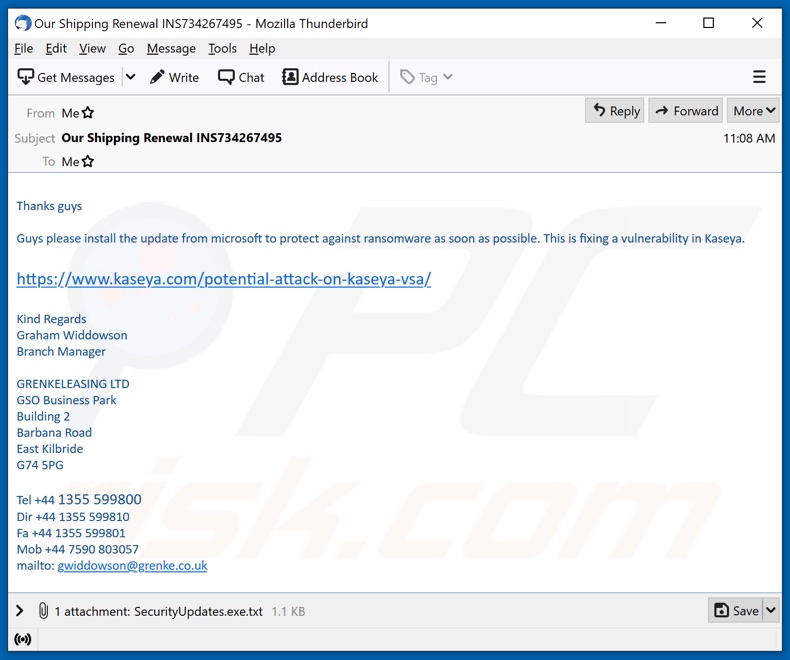
Fraude por e-mail "Kaseya" em pormenor
Os e-mails falsos de "Kaseya" (assunto/título "Our Shipping Renewal INS734267495"; podem variar) solicitar aos destinatários a instalação de uma actualização da "Microsoft". Esta "actualização" irá supostamente proteger os utilizadores de infecções por resgate de software.
A "atualização" é necessária porque corrigirá a vulnerabilidade em Kaseya. No entanto, uma vez executado, o ficheiro malicioso ("SecurityUpdates.exe"; pode variar) aciona o descarregamento/instalação do malware Cobalt Strike.
Funcionalidades do malware Cobalt Strike
Conforme mencionado na introdução, as principais funções do Cobalt Strike são roubo de dados e descarregamento/instalação de malware adicional. Em suma, os recursos da categoria anterior incluem keylogging (ou seja, gravação de teclas premidas) e extração do ficheiro do dispositivo infectado.
Normalmente, os criminosos cibernéticos procuram obter detalhes de identificação pessoal das vítimas, atividade de navegação, várias credenciais de login de conta/plataforma (ou seja, IDs, endereços de e-mail, nomes de utilizador e palavras-passe), dados relacionados a negócios, as informações financeiras (por exemplo, conta bancária detalhes, números de cartão de crédito, etc.) e outros conteúdos confidenciais.
O Cobalt Strike também pode infectar sistemas com ransomware, trojans, mineradores de criptomoedas, e outros softwares maliciosos. Portanto, as ameaças representadas por este malware são extensas.
Em suma, ao confiar nos e-mails fraudulentos "Kaseya", os utilizadores podem enfrentar várias infecções do sistema, sérios problemas de privacidade, perdas financeiras significativas e roubo de identidade.
Se houver suspeita ou conhecimento que o Cobalt Strike (ou outro malware) já infectou o sistema, é crucial removê-lo imediatamente a usar um software antivírus.
| Nome | malware Cobalt Strike |
| Tipo de Ameaça | Trojan, vírus de roubo de palavras-passe, malware bancário, spyware. |
| Farsa | Os emails da fraude exortam os destinatários a reparar uma vulnerabilidade ao instalar uma atualização. |
| Anexo(s) | SecurityUpdates.exe (o nome do ficheiro pode variar) |
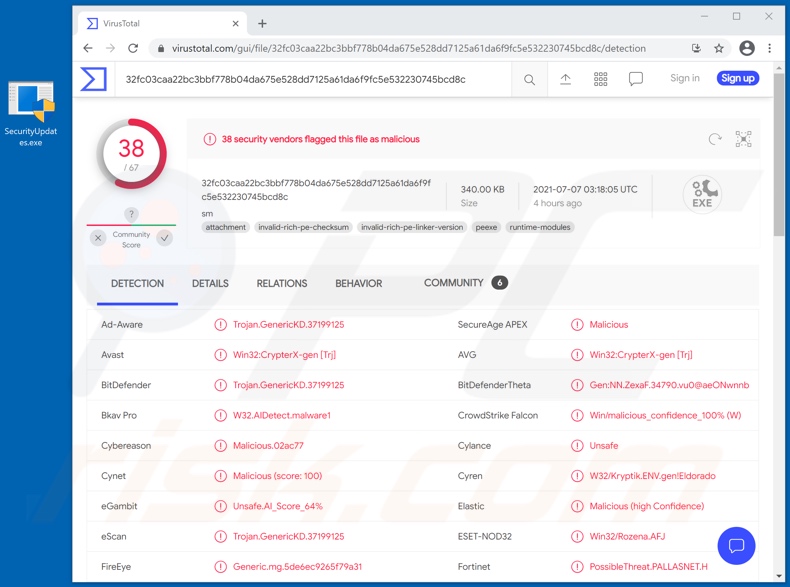
| Nomes de Detecção | Avast (Win32:CrypterX-gen [Trj]), BitDefender (Trojan.GenericKD.37199125), ESET-NOD32 (Win32/Rozena.AFJ), Kaspersky (HackTool.Win32.Cobalt.aif), Microsoft (Trojan:Win32/Vigorf.A), Lista Completa de Detecções (VirusTotal) |
| Sintomas | Os trojans são projetados para infiltrar-se furtivamente no computador da vítima e permanecer em silêncio e, portanto, nenhum sintoma específico é claramente visível numa máquina infectada. |
| Carga Útil | Cobalt Strike |
| Métodos de Distribuição | Anexos de e-mail infectados, os anúncios online maliciosos, engenharia social, 'crackings' de software. |
| Danos | Palavras-passe e informações bancárias roubadas, roubo de identidade, o computador da vítima adicionado a um botnet. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Campanhas de spam em geral
"ATLAS AL SHARQ TRADING Email Virus", "COSCO Shipping Email Virus", "Santander Email Virus", e "Contech Email Virus" são alguns exemplos de campanhas de spam que distribuem malware.
Os e-mails enviados através dessas operações em grande escala são geralmente apresentados como "urgentes", "prioritários", "importantes" e/ou disfarçados como mensagens de empresas, organizações, instituições, autoridades, fornecedores de serviços e outras entidades genuínas. Além da proliferação de software malicioso, o e-mail de spam também é usado para facilitar o phishing e diferentes tipos de fraudes.
Devido à disseminação de e-mail fraudulento, é altamente recomendado ter cuidado com os e-mails recebidos.
Como é que "Kaseya email virus" infectou o meu computador?
As campanhas de spam distribuem malware através de ficheiros infecciosos distribuídos através delas. Os e-mails fraudulentos podem conter links para descarregamento destes ficheiros ou podem ser anexados às cartas.
Os ficheiros virulentos podem estar em vários formatos, por exemplo, documentos PDF e Microsoft Office, ficheiros (RAR, ZIP, etc.), executáveis (.exe, .run, etc.), JavaScript e assim por diante. Quando os ficheiros são executados, executados ou abertos de outra forma - a cadeia de infecção é iniciada.
Por exemplo, os documentos do Microsoft Office infectam os sistemas a executar comandos de macro maliciosos. Esse processo começa no momento em que um documento é aberto nas versões do Microsoft Office lançadas antes de 2010.
As versões posteriores têm o modo "Visualização protegida" que impede a execução automática de macros. Em vez disso, os utilizadores podem ativar manualmente a edição/conteúdo (ou seja, comandos de macro).
Como evitar a instalação de malware?
Para evitar infectar o sistema através de e-mails de spam, é aconselhável não abrir e-mails suspeitos e irrelevantes - especialmente anexos ou links encontrados. É recomendado usar as versões do Microsoft Office lançadas após 2010.
O malware também é proliferado através de fontes de descarregamento não confiáveis (por exemplo, sites de hospedagem de ficheiros não oficiais e gratuitos, redes de partilha peer-to-peer e outros descarregadores de terceiros), ferramentas de ativação ilegal ("cracking") e atualizações falsas.
É crucial fazer o descarregamento apenas de canais oficiais e verificados. Além disso, todos os programas devem ser ativados e atualizados com ferramentas/funções fornecidas por desenvolvedores legítimos.
É fundamental ter um pacote antivírus/anti-spyware confiável instalado e atualizado. Além disso, este software deve ser usado para executar verificações regulares do sistema e remover ameaças detectadas. Se já abriu o anexo "Kaseya email virus", recomendamos executar uma verificação com Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Texto apresentado na carta de e-mail fraudulenta "Kaseya":
Subject: Our Shipping Renewal INS734267495
Thanks guys
Guys please install the update from microsoft to protect against ransomware as soon as possible. This is fixing a vulnerability in Kaseya.
hxxps://www.kaseya.com/potential-attack-on-kaseya-vsa/
Kind Regards
Graham Widdowson
Branch Manager
GRENKELEASING LTD
GSO Business Park
Building 2
Barbana Road
East Kilbride
G74 5PG
Tel +44 1355 599800
Dir +44 1355 599810
Fa +44 1355 599801
Mob +44 7590 803057
mailto: gwiddowson@grenke.co.uk
Screenshot das detecções do VirusTotal do anexo malicioso distribuído através da campanha de spam "Kaseya" (nome do ficheiro "SecurityUpdates.exe"):
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
Abra . Clique em Reiniciar agora junto a Arranque avançado.
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
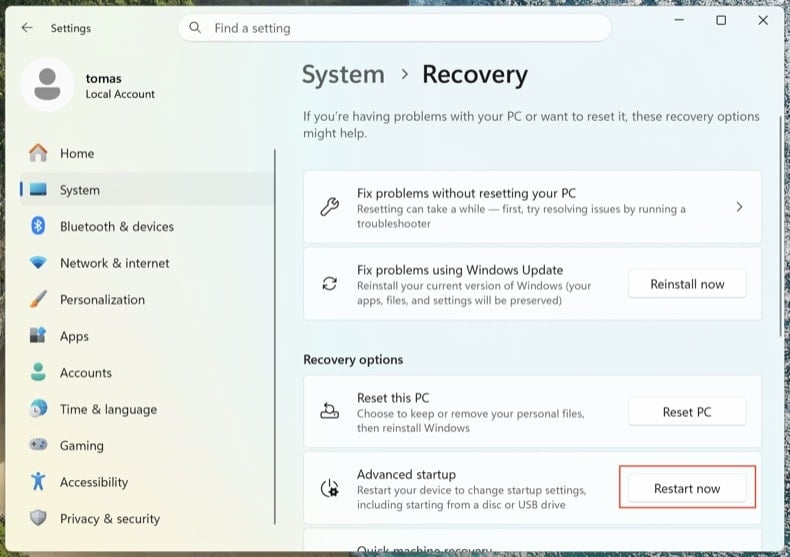
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
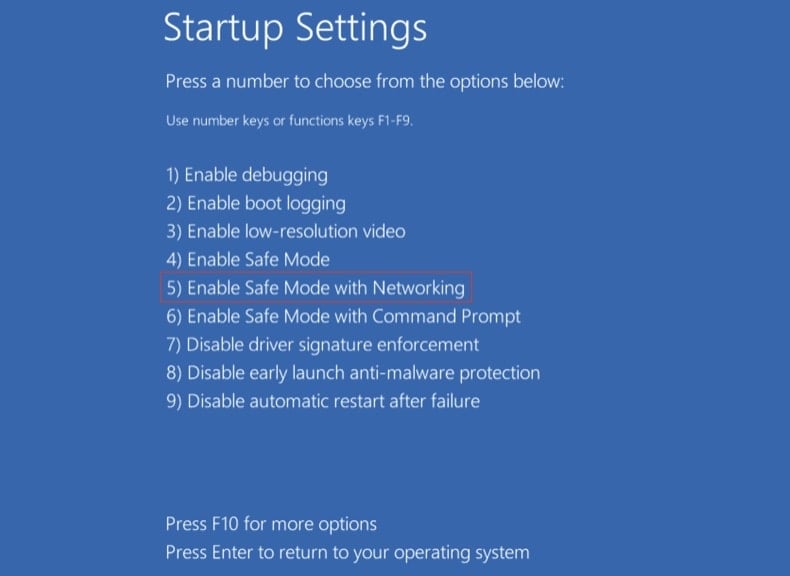
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Inspecionar os processos em execução com o Process Explorer
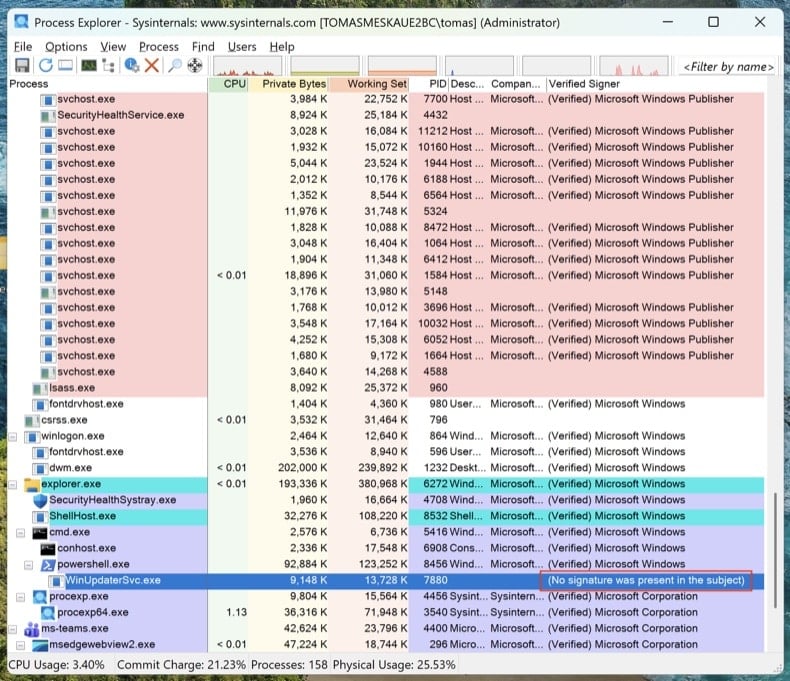
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
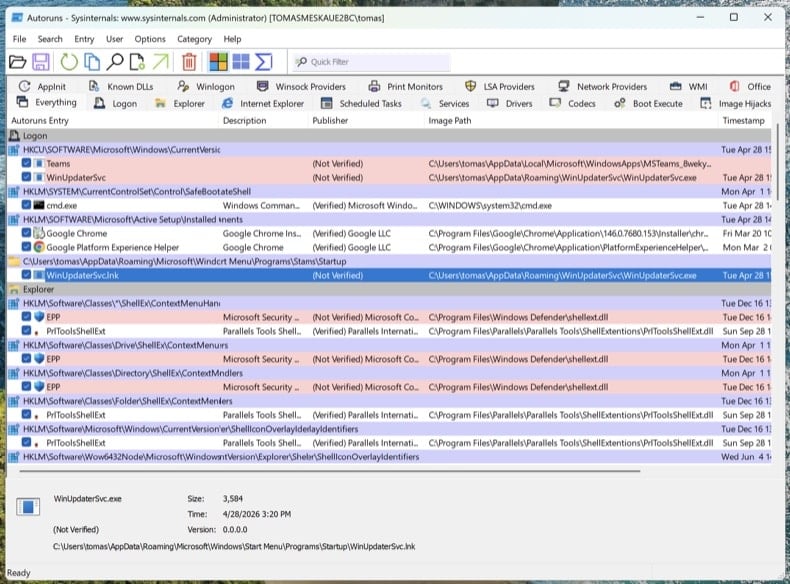
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
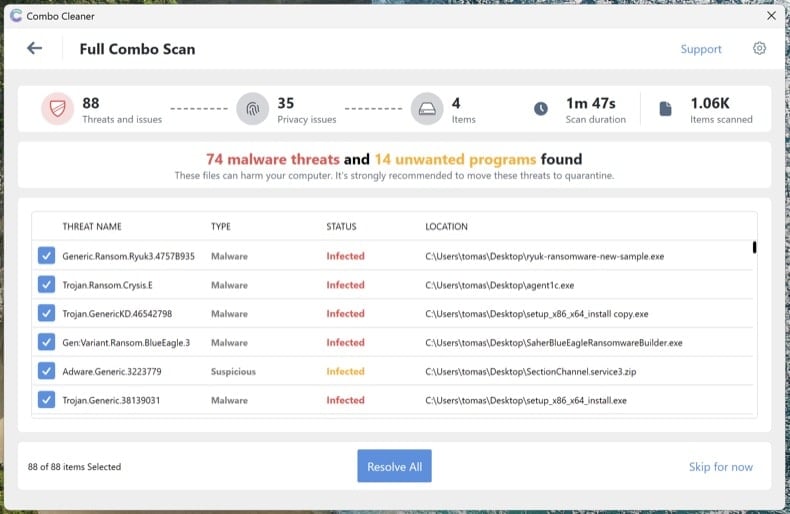
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
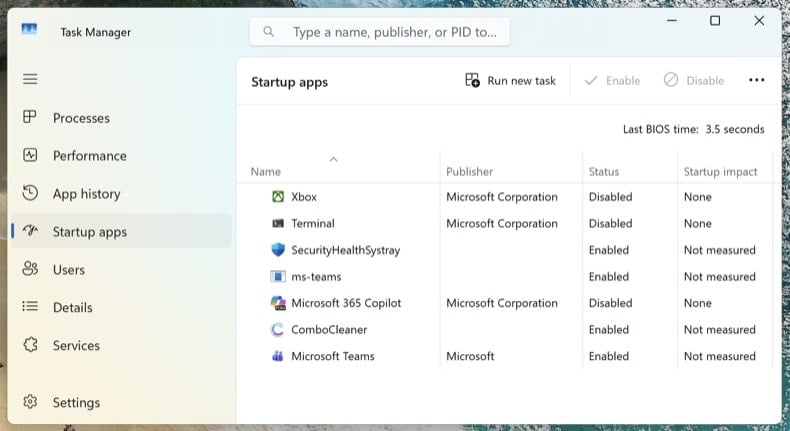
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários