Como remover o trojan MarkiRAT do sistema operativo
TrojanTambém conhecido como: Trojan de acesso remoto MarkiRAT

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o MarkiRAT?
O MarkiRAT é um Trojan de Acesso Remoto (RAT) utilizado por um grupo de ameaças ligado ao Irão para vigiar civis iranianos, dissidentes e comunidades da diáspora. De acordo com uma investigação publicada pela Recorded Future, o malware é implantado pelo TAG-182, um grupo com ligação ao Irão e possíveis conexões com o autor de ameaças Ferocious Kitten.
Uma vez instalado, o MarkiRAT captura silenciosamente capturas de ecrã do ecrã da vítima e carrega-as para um servidor controlado pelo atacante. As vítimas são visadas através de clientes VPN falsificados e leitores multimédia promovidos nas redes sociais, atingindo principalmente utilizadores de língua persa.
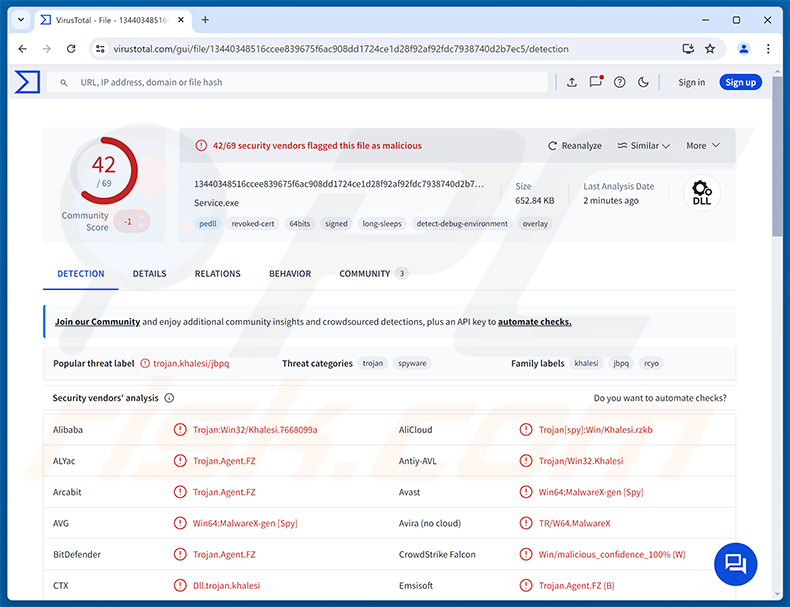
Visão geral do MarkiRAT
O MarkiRAT opera em segundo plano sem qualquer interface visível, transmitindo informações roubadas para um servidor de comando e controlo (C2). As capturas de ecrã obtidas são transmitidas através de pedidos POST multipart form-data para um endpoint de carregamento PHP na infraestrutura do atacante.
Para se disfarçar, o MarkiRAT é executado com o nome de processo svehost.exe - um erro ortográfico deliberado do processo legítimo do sistema Windows svchost.exe. Esta imitação pode enganar os utilizadores que reparam no nome no Gestor de Tarefas sem observar com atenção.
Persistência e evasão de defesas
O MarkiRAT utiliza o serviço Windows Background Intelligent Transfer Service (BITS) para operações de ficheiros. O BITS é um componente incorporado do Windows normalmente utilizado por atualizações e instalações de software, o que torna a sua utilização indevida muito menos evidente do que um mecanismo típico de descarregamento de malware.
O malware também manipula os atributos dos ficheiros para os ocultar dos exploradores de ficheiros padrão do Windows. Juntamente com a imitação de nomes de processos, estas técnicas permitem ao MarkiRAT manter uma presença num sistema infetado sem chamar a atenção.
| Nome | Trojan de acesso remoto MarkiRAT |
| Tipo De Ameaça | Trojan de Acesso Remoto (RAT) |
| Nomes De Deteção | Avast (Win64:MalwareX-gen [Spy]), Combo Cleaner (Trojan.Agent.FZ), ESET-NOD32 (Win64/Spy.Agent.AAV Trojan), Kaspersky (Trojan.Win32.Khalesi.rcyo), Microsoft (Trojan:Win64/EternalSunshine.A!dha), Lista Completa (VirusTotal) |
| Sintomas | Os Trojans de Acesso Remoto são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que não há sintomas específicos claramente visíveis numa máquina infetada. |
| Métodos De Distribuição | Sites falsos, instaladores de software maliciosos, redes sociais. |
| Danos | Palavras-passe e informações bancárias roubadas, roubo de identidade, computador da vítima adicionado a uma botnet, infeções adicionais, perdas monetárias, sequestro de contas. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
O MarkiRAT dá aos agentes de ameaças uma presença persistente e encoberta nos dispositivos infetados, permitindo vigilância contínua através da captura de ecrãs e exfiltração de dados para um servidor remoto. As suas técnicas de imitação de processos e ocultação de ficheiros tornam-no difícil de detetar sem software de segurança dedicado.
As vítimas - particularmente aquelas visadas devido às suas opiniões políticas ou ligações ao Irão - enfrentam riscos graves: vigilância contínua, roubo de informações pessoais sensíveis e exposição a exploração adicional. O MarkiRAT deve ser removido do sistema o mais rapidamente possível.
Mais exemplos de RATs são o Starland, o DenoRAT e o LabubaRAT.
Como é que o MarkiRAT se infiltrou no meu computador?
De acordo com a investigação publicada pela Recorded Future, o MarkiRAT é distribuído pelo TAG-182 através de pacotes de software trojanizados promovidos a utilizadores de língua persa através de plataformas de redes sociais, incluindo o Instagram. As vítimas são direcionadas para domínios controlados pelos atacantes que fornecem arquivos RAR contendo a carga maliciosa.
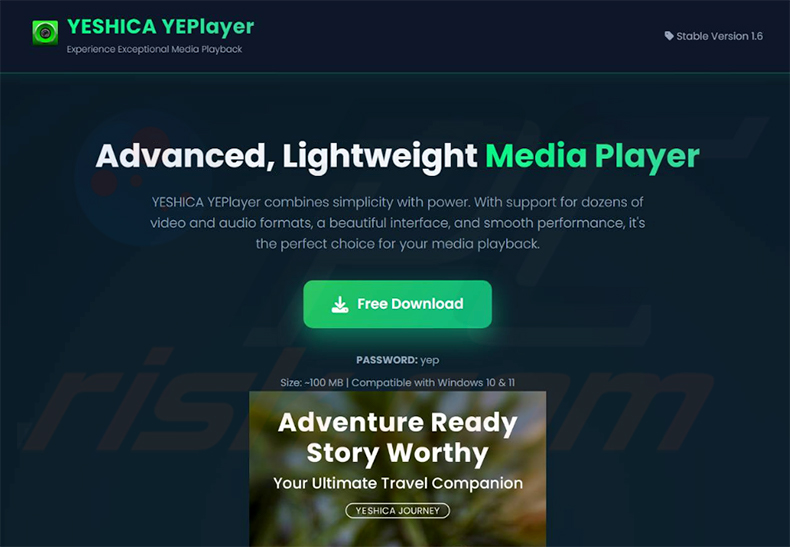
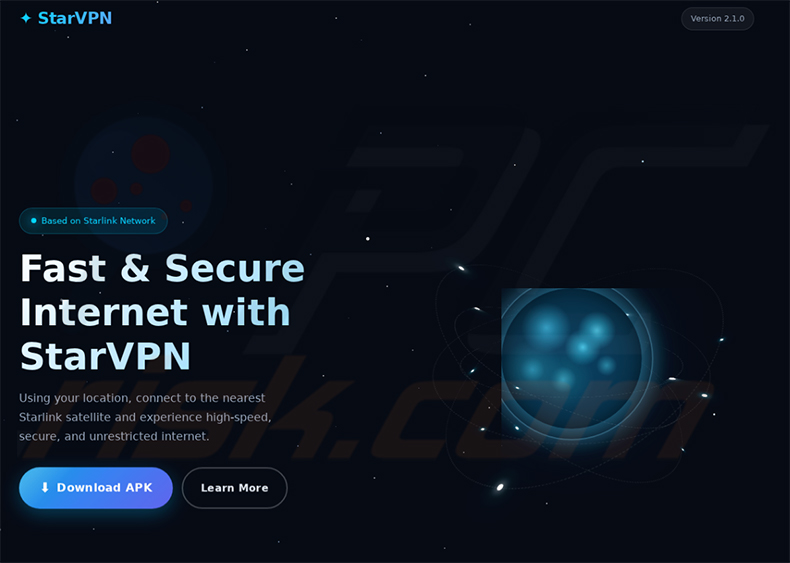
A campanha utiliza aplicações falsas concebidas para parecerem credíveis - clientes VPN falsos e leitores multimédia falsificados. Foram identificados como pontos de distribuição sites falsos que se fazem passar por um serviço VPN chamado StarVPN e um leitor multimédia chamado YESHICA YEPlayer. Depois de uma vítima descarregar e executar um destes pacotes, o MarkiRAT é instalado silenciosamente no sistema.
De forma mais ampla, ameaças deste tipo também chegam às vítimas através de e-mails de phishing, canais de descarregamento não fidedignos, software pirateado e ligações partilhadas através de aplicações de mensagens. Os ficheiros maliciosos são normalmente empacotados dentro de arquivos (ZIP, RAR) contendo um executável que instala o trojan juntamente com uma aplicação credível mas falsa.
Como evitar a instalação de malware?
Descarregue software apenas a partir de sites oficiais de programadores ou lojas de aplicações fidedignas. As páginas de descarregamento falsas promovidas através das redes sociais - particularmente aquelas que anunciam ferramentas VPN, leitores multimédia ou outros utilitários gratuitos - são um método de distribuição conhecido de malware. Trate os ficheiros enviados por contactos desconhecidos através de aplicações de mensagens ou e-mail com igual cautela.
Mantenha o seu sistema operativo e todo o software instalado atualizados e utilize software de segurança respeitável para proteção contínua. Evite software pirateado, geradores de chaves e ferramentas de ativação não oficiais. Se acredita que o seu computador já está infetado, recomendamos executar uma análise com Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Sites falsos que distribuem instaladores maliciosos contendo o MarkiRAT (fonte: broadcom.com):
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
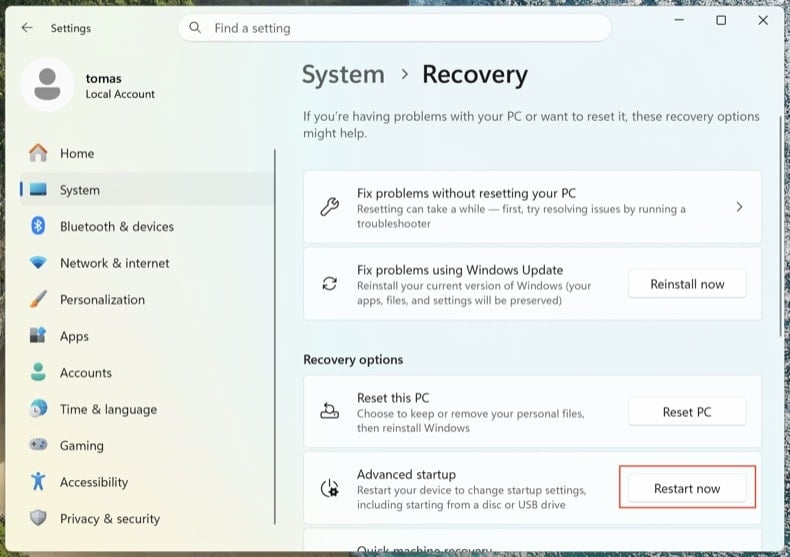
Abra . Clique em Reiniciar agora junto a Arranque avançado.
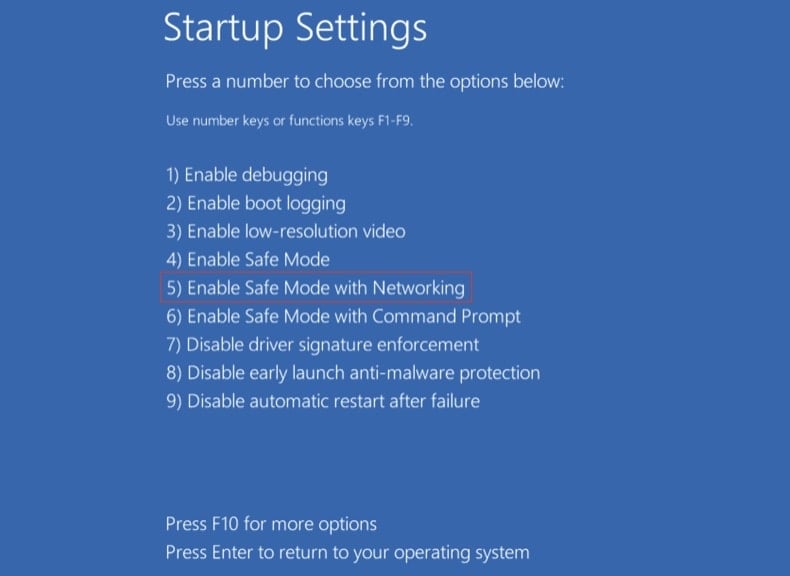
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Inspecionar os processos em execução com o Process Explorer
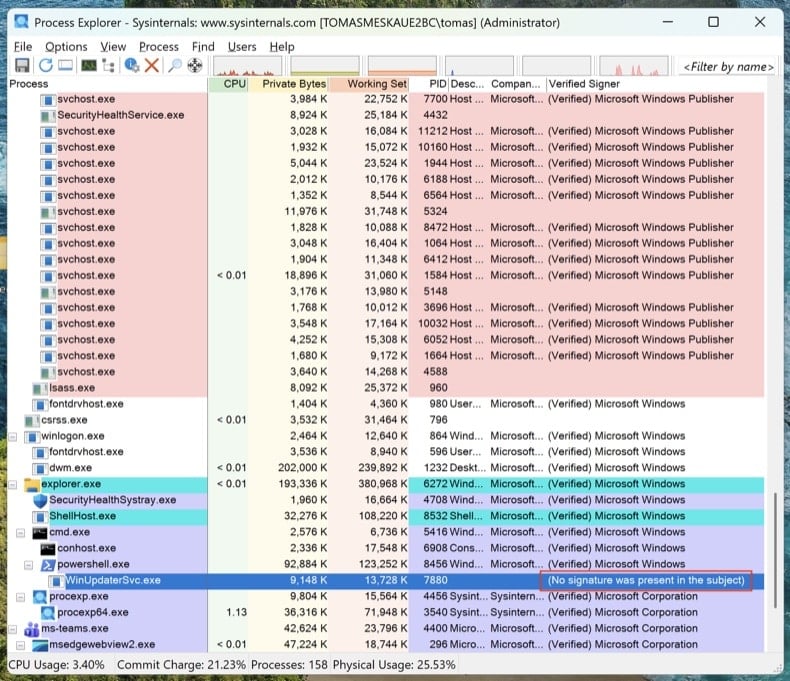
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
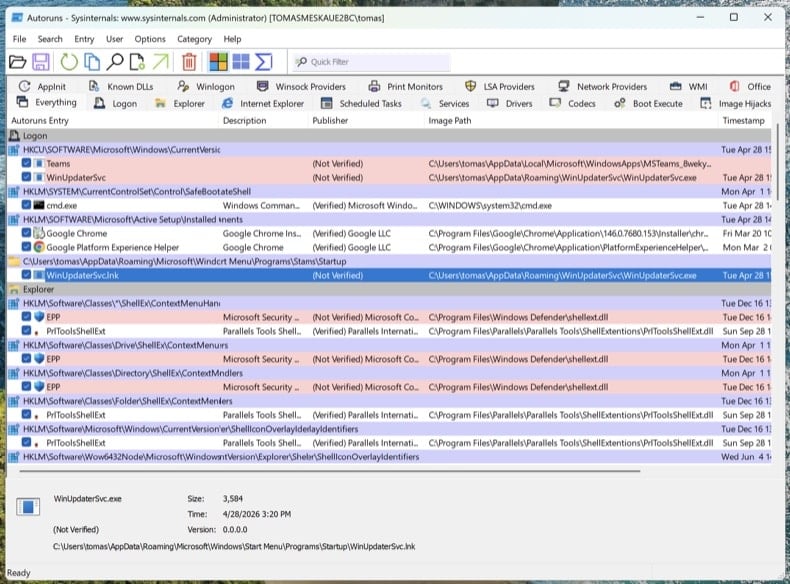
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
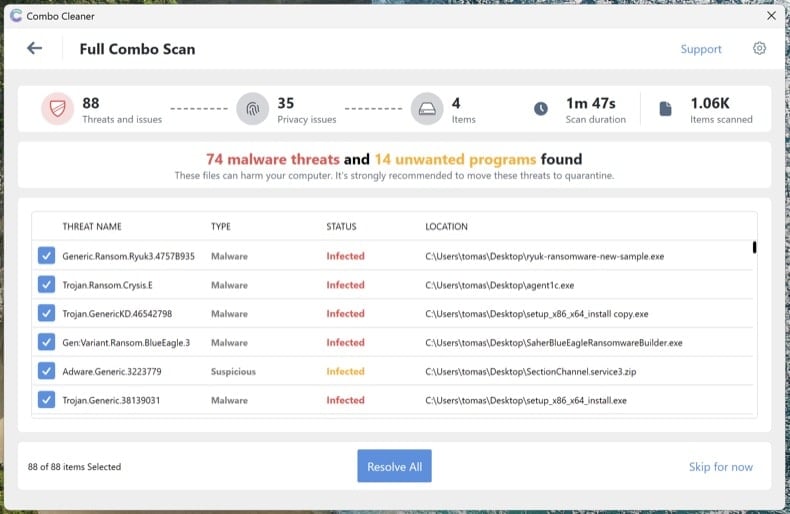
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
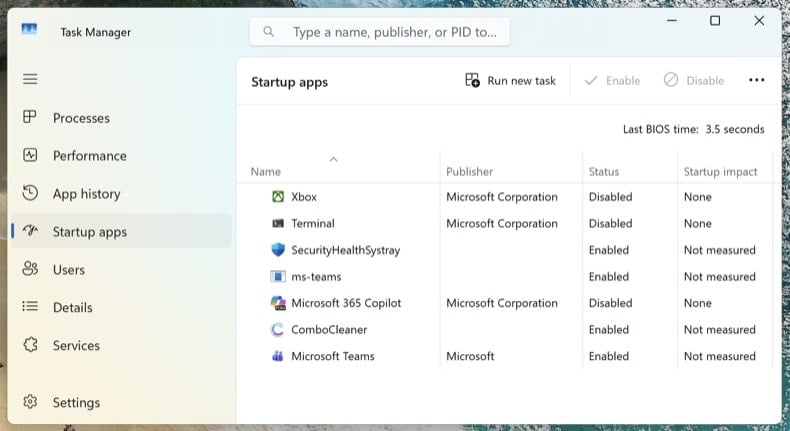
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware MarkiRAT, devo formatar o meu dispositivo de armazenamento para me livrar dele?
A formatação removerá o MarkiRAT, mas também apagará todos os ficheiros na unidade. Deve tentar primeiro uma ferramenta de segurança respeitável, como o Combo Cleaner - pode eliminar a infeção sem destruir os seus dados.
Quais são os maiores problemas que o malware MarkiRAT pode causar?
O MarkiRAT permite aos atacantes capturar ecrãs e exfiltrar dados do dispositivo infetado. Isto coloca as vítimas em risco de vigilância contínua, roubo de informações pessoais, apropriação de contas e exploração adicional pelo atacante.
Qual é o objetivo do malware MarkiRAT?
O MarkiRAT é utilizado para realizar vigilância encoberta - visando principalmente civis iranianos, dissidentes e comunidades da diáspora. Os seus operadores utilizam-no para monitorizar remotamente as vítimas e extrair informações de computadores infetados.
Como é que o malware MarkiRAT se infiltrou no meu computador?
O MarkiRAT foi observado a espalhar-se através de clientes VPN falsos e leitores multimédia falsificados promovidos a utilizadores de língua persa através das redes sociais. De forma mais ampla, ameaças deste tipo também chegam às vítimas através de e-mails de phishing, software pirateado e sites de descarregamento não fidedignos.
O Combo Cleaner irá proteger-me de malware?
Sim. O Combo Cleaner pode detetar e remover a maioria das ameaças de malware conhecidas, incluindo RATs como o MarkiRAT. Recomenda-se executar uma análise completa do sistema para garantir que todos os componentes da infeção são encontrados e eliminados.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários