
Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o REVSTEALER?
O REVSTEALER é um stealer de informações concebido para recolher credenciais, tokens de sessão e dados sensíveis de computadores Windows infetados. De acordo com uma investigação publicada pela Elastic Security Labs, o malware é internamente identificado como REF2859 e está ativo há pelo menos um ano, com cerca de 4.700 amostras correspondentes numa retrohunt do VirusTotal.
O REVSTEALER foi criado especificamente a pensar nos jogadores. Rouba dados de sessão de plataformas como o Steam e o Roblox, para além de palavras-passe de navegadores e carteiras de criptomoedas. Além do roubo de credenciais, pode receber módulos adicionais do seu operador que adicionam mineração de criptomoedas, sequestro da área de transferência e tunelamento por proxy a uma máquina já comprometida.
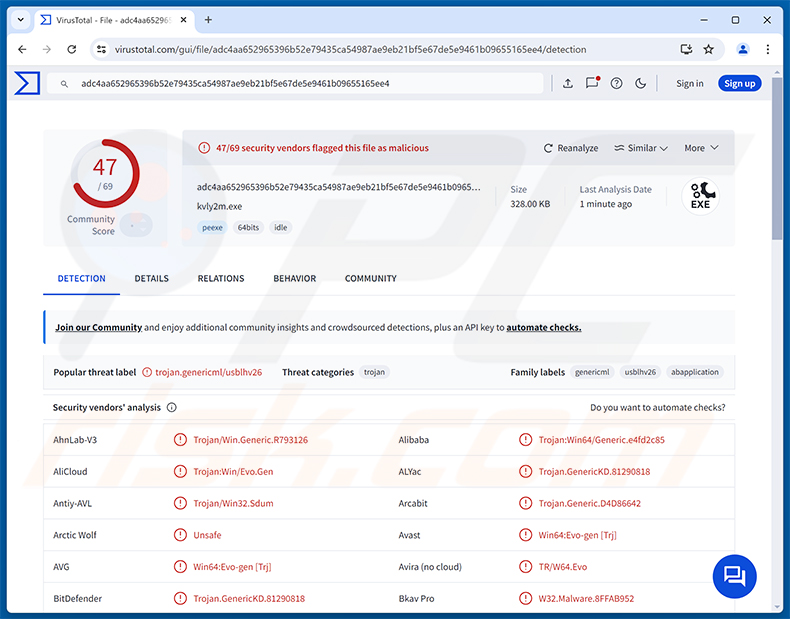
Visão geral do REVSTEALER
Uma vez instalado, o REVSTEALER recolhe silenciosamente credenciais de mais de 225 extensões de navegador Chromium suportadas - abrangendo extensões de carteiras de criptomoedas e gestores de palavras-passe - e de 51 aplicações de carteiras autónomas. Também extrai palavras-passe guardadas, cookies de navegador e dados de autenticação de navegadores populares.
O stealer captura capturas de ecrã do sistema, conteúdo da área de transferência, variáveis de ambiente, listas de processos e dados de aplicações instaladas. As Notas Autocolantes do Windows, ficheiros do OBS Studio, dados de aplicações de 2FA e dados de clientes VPN e aplicações de mensagens também são alvos.
Todos os dados recolhidos são enviados para o servidor de comando e controlo (C2) do atacante. O REVSTEALER contorna a proteção App-Bound Encryption do Chrome utilizando uma técnica baseada em depurador, permitindo-lhe extrair credenciais que as versões mais recentes do navegador foram concebidas para proteger.
Plataformas de jogos visadas
Um aspeto notável do REVSTEALER é o seu foco deliberado em jogos. Ele visa cookies de sessão e ficheiros de configuração do Steam, Roblox, Minecraft, Battle.net, EA Desktop e Battlestate Games. Como os cookies de sessão de jogos permitem o acesso à conta sem uma palavra-passe, os cibercriminosos podem revender contas sequestradas em mercados clandestinos.
O stealer suporta uma vasta gama de extensões de navegador, incluindo extensões de carteiras de criptomoedas e gestores de palavras-passe, juntamente com carteiras de software autónomas instaladas no sistema. Esta combinação de roubo de contas de jogos e recolha de carteiras torna o REVSTEALER particularmente prejudicial para jogadores que também possuem criptomoedas.
Módulos subsequentes
O REVSTEALER pode receber módulos adicionais do seu servidor C2 após a infeção inicial, expandindo significativamente o que pode fazer. Quatro módulos principais foram documentados pela Elastic Security Labs.
ProManager concentra-se no roubo de carteiras de criptomoedas, dados de extensões de navegador e sobreposições de phishing que capturam silenciosamente palavras-passe à medida que o utilizador as digita. WinUpdate monitoriza a área de transferência e troca endereços de carteiras de criptomoedas copiados por outros controlados pelo atacante.
SoftManager transforma a máquina infetada num proxy SOCKS5 inverso, encaminhando o tráfego do atacante através da ligação à internet da vítima. LockAppHost implementa um minerador XMRig e configura persistência para que o malware sobreviva a reinícios.
Funcionalidades de evasão e antianálise
A maioria das amostras do REVSTEALER está empacotada com VMProtect, tornando a análise e a deteção significativamente mais difíceis. O malware também executa um sistema de pontuação de sandbox ponderado com dez verificações ambientais. Se a pontuação combinada atingir sete ou mais - com base em fatores como o número de núcleos da CPU, RAM, fabricante da GPU e tempo de atividade do sistema - o malware termina-se a si próprio.
O REVSTEALER ignora sistemas em países da região da CEI ao verificar o esquema do teclado e as definições de idioma. Também utiliza chamadas de sistema indiretas para contornar ganchos de modo de utilizador nos quais o software de segurança confia, e encripta as suas cadeias internas para evitar a deteção em texto simples.
Infraestrutura C2 e resiliência baseada em blockchain
O REVSTEALER utiliza uma estratégia C2 de dois níveis. Quando o servidor primário está acessível, comunica diretamente com ele. Se o servidor primário ficar offline - por exemplo, após uma remoção pelo fornecedor de alojamento - o malware consulta até cinco pontos de extremidade da blockchain Polygon para obter um endereço C2 alternativo.
Armazenar dados C2 dentro de um contrato inteligente numa blockchain pública torna muito mais difícil para os defensores interromper a operação. O operador pode atualizar o contrato com um novo endereço de servidor a qualquer momento, restaurando o contacto com máquinas já infetadas. Esta abordagem proporciona uma resiliência invulgar em comparação com a maioria dos stealers comuns.
| Nome | REVSTEALER infostealer |
| Tipo De Ameaça | Ladrão de informações, Trojan, Vírus de roubo de palavras-passe |
| Nomes De Deteção | Avast (Win64:Evo-gen [Trj]), Combo Cleaner (Trojan.GenericKD.81290818), ESET-NOD32 (Win64/Agent.IYP Trojan), Kaspersky (UDS:Trojan.Win32.GenericML.xnet), Microsoft (Trojan:Win32/Qwexlafiba!rfn), Lista Completa (VirusTotal) |
| Sintomas | Os stealers são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que não há sintomas específicos claramente visíveis numa máquina infetada. |
| Métodos De Distribuição | Vídeos do YouTube, instaladores de software falsos, engenharia social, software pirateado. |
| Danos | Palavras-passe e informações bancárias roubadas, roubo de identidade, roubo de contas de jogos, roubo de criptomoedas, infeções adicionais, o computador da vítima adicionado a uma botnet. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
O REVSTEALER é uma ameaça capaz e furtiva que combina roubo de credenciais, sequestro de contas de jogos e recolha de carteiras de criptomoedas com um sistema de módulos extensível. As vítimas podem perder o acesso a contas de jogos, ter transações de criptomoedas redirecionadas silenciosamente e descobrir que os seus computadores estão a minerar para um atacante em segundo plano.
O seu C2 alternativo baseado em blockchain, o empacotamento VMProtect e o sofisticado sistema de evasão de sandbox tornam-no mais difícil de detetar e interromper do que muitos stealers comuns. Qualquer sistema infetado deve ser limpo imediatamente com uma ferramenta de segurança respeitável.
Mais exemplos de stealers são LLHN, Vanta e WARDEN.
Como é que o REVSTEALER se infiltrou no meu computador?
De acordo com a Elastic Security Labs, o REVSTEALER é espalhado principalmente através de canais do YouTube sequestrados. Os cibercriminosos assumem o controlo de contas estabelecidas com bases reais de subscritores e publicam vídeos gerados por IA a promover cheats de jogos gratuitos, menus de mods e trainers. Pelo menos 17 canais foram utilizados desta forma, direcionando os espetadores para domínios maliciosos como elitecheatsx[.]live e resight-cheats[.]net.
Os ficheiros descarregados desses sites imitam programas legítimos, incluindo Slack, qBittorrent, Steel Series GG e Blender. Os instaladores transportam o payload do REVSTEALER. As vítimas acreditam que estão a instalar uma ferramenta de melhoria de jogos quando, na verdade, estão a executar malware.
De forma mais geral, os trojans e stealers também chegam aos utilizadores através de e-mails de phishing, publicidade maliciosa, sites de descarregamento não fiáveis, redes P2P e software pirateado ou cracks.
Como evitar a instalação de malware?
Tenha cuidado com qualquer software promovido através de vídeos do YouTube, redes sociais ou fóruns de jogos - especialmente cheats, mods ou ferramentas piratas "gratuitas". Descarregue software apenas do site oficial do programador ou de uma plataforma fiável. Evite conteúdo pirateado, geradores de chaves e trainers de jogos de fontes desconhecidas.
Mantenha o seu sistema operativo e todos os programas instalados atualizados, e utilize um pacote de segurança respeitável com proteção em tempo real. Se acredita que o seu computador já está infetado, recomendamos executar uma análise com o Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
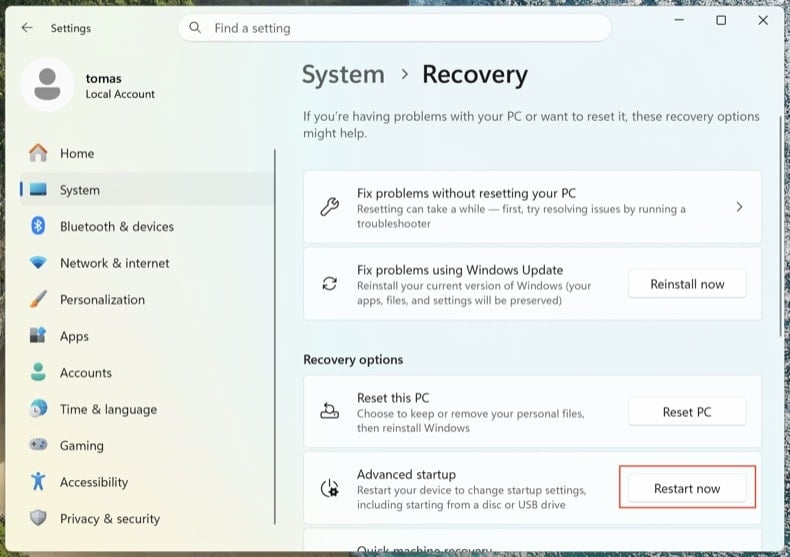
Abra . Clique em Reiniciar agora junto a Arranque avançado.
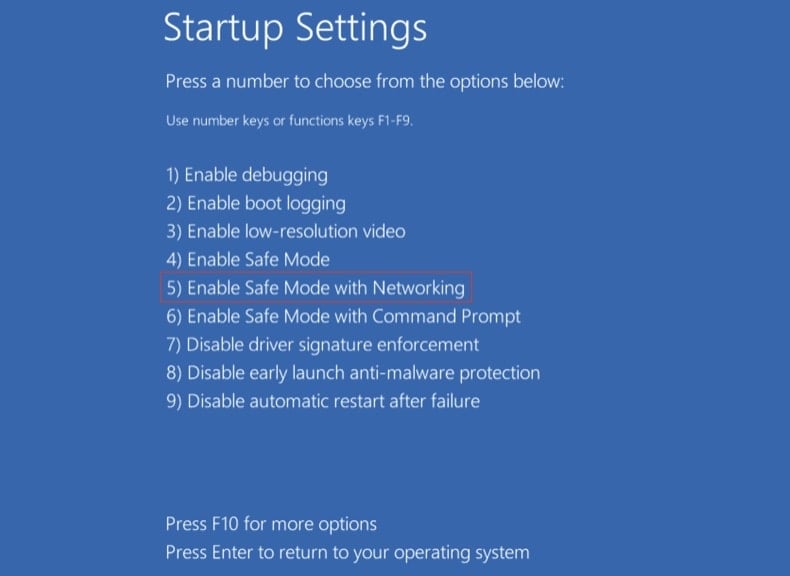
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
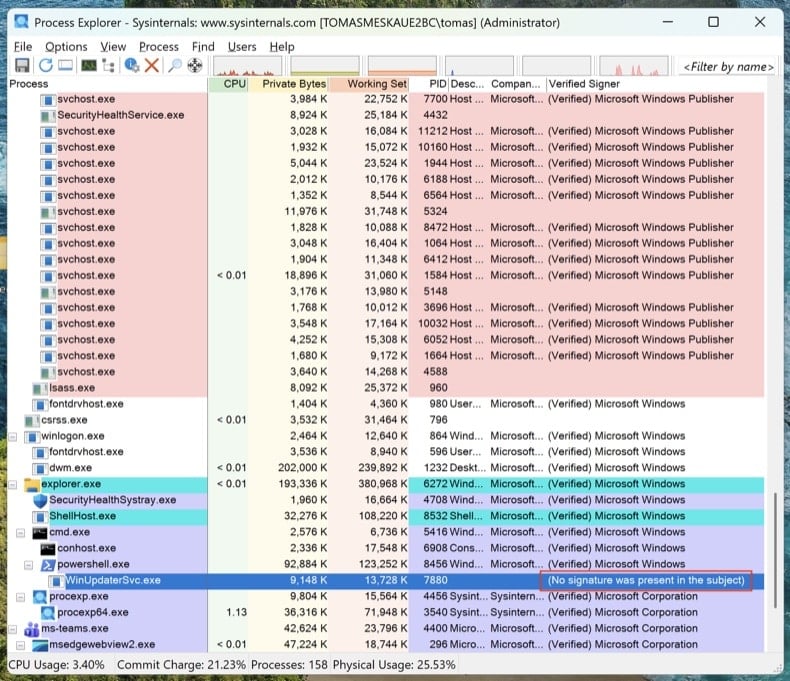
Inspecionar os processos em execução com o Process Explorer
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
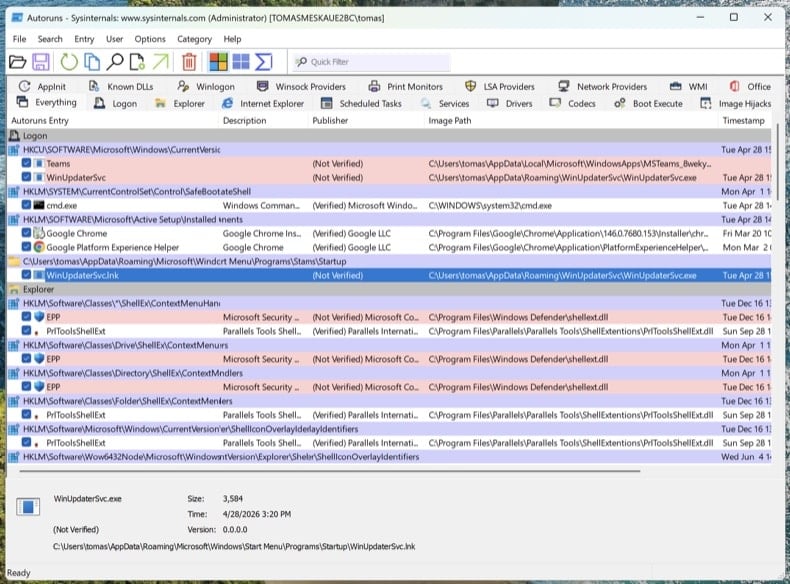
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
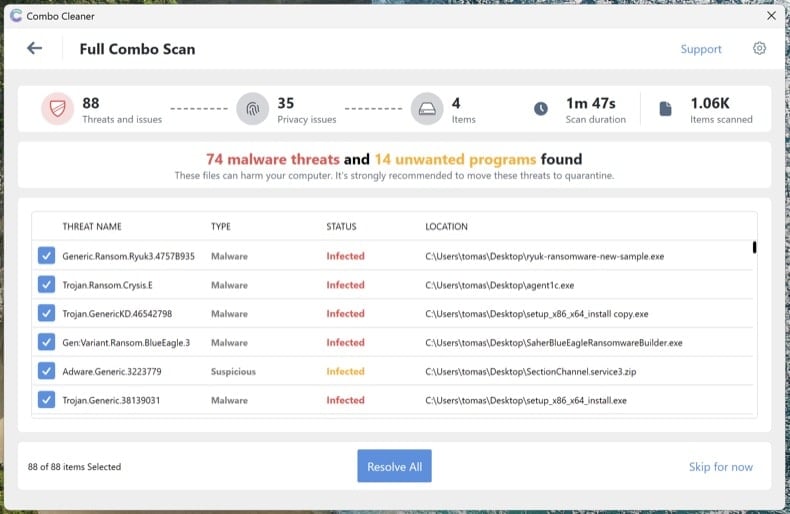
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
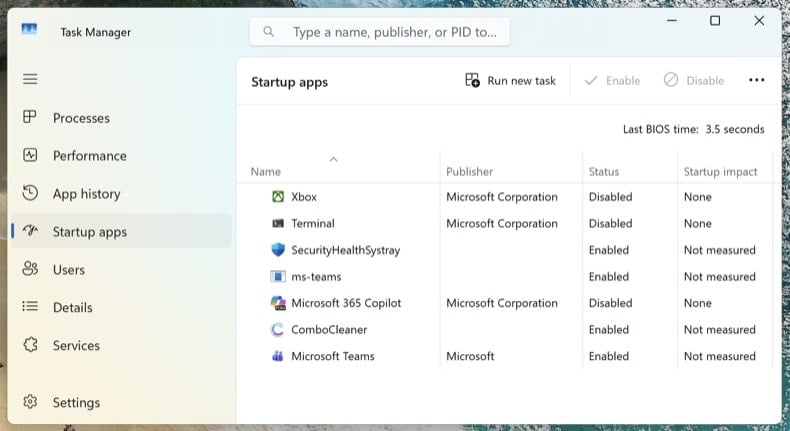
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware REVSTEALER, devo formatar o meu dispositivo de armazenamento para me livrar dele?
Formatar a unidade removerá o REVSTEALER, mas também apagará todos os ficheiros nela contidos. Executar uma ferramenta de segurança respeitável como o Combo Cleaner é o melhor primeiro passo - pode detetar e eliminar o malware sem destruir os seus dados.
Quais são os maiores problemas que o malware REVSTEALER pode causar?
O REVSTEALER pode roubar palavras-passe guardadas, cookies de navegador e ficheiros de carteiras de criptomoedas, levando à apropriação de contas e a perdas financeiras. Também visa contas de jogos em plataformas como o Steam e o Roblox, que os cibercriminosos revendem em mercados clandestinos.
Através dos seus módulos subsequentes, o malware pode redirecionar silenciosamente transações de criptomoedas, minerar moeda digital utilizando o hardware da vítima e encaminhar o tráfego do atacante através da ligação à internet da vítima.
Qual é o objetivo do malware REVSTEALER?
O REVSTEALER foi concebido para roubar credenciais e dados de sessão, com um foco particular em contas de jogos e carteiras de criptomoedas. O seu sistema de módulos extensível também permite aos operadores adicionar capacidades de sequestro da área de transferência, mineração e proxy após a infeção inicial.
Como é que o malware REVSTEALER se infiltrou no meu computador?
O REVSTEALER foi distribuído através de canais do YouTube sequestrados que anunciam cheats de jogos ou menus de mods gratuitos. Clicar nas ligações desses vídeos leva a sites maliciosos onde o payload está disfarçado de programa legítimo, como o Slack ou o qBittorrent.
O Combo Cleaner protege-me de malware?
Sim. O Combo Cleaner pode detetar e remover a maioria do malware conhecido. Como o REVSTEALER utiliza empacotamento VMProtect e técnicas de evasão avançadas, recomenda-se executar uma análise completa do sistema para garantir que nada é ignorado.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários