Que tipo de golpe é o falso "ShareX Airdrop"?
Phishing/FraudeTambém conhecido como: ShareX Airdrop drenador de criptomoedas

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
O que é o falso "ShareX Airdrop golpe"?
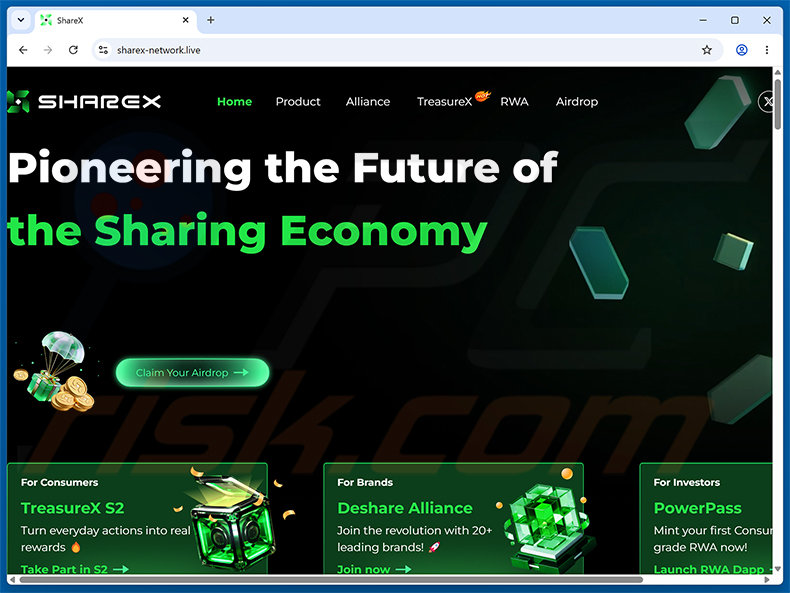
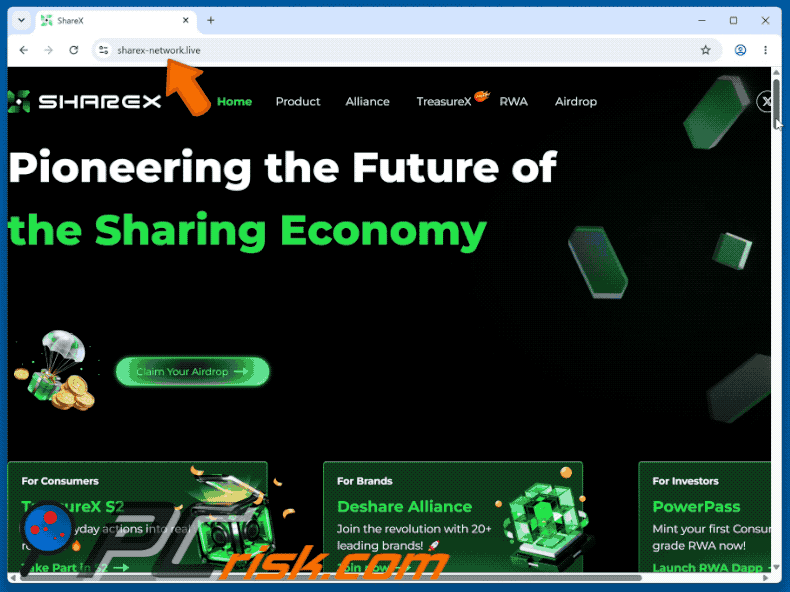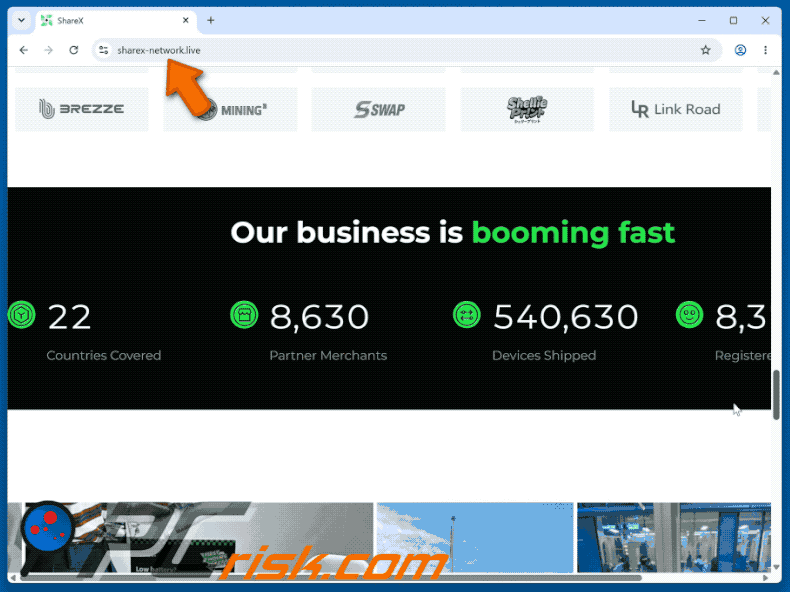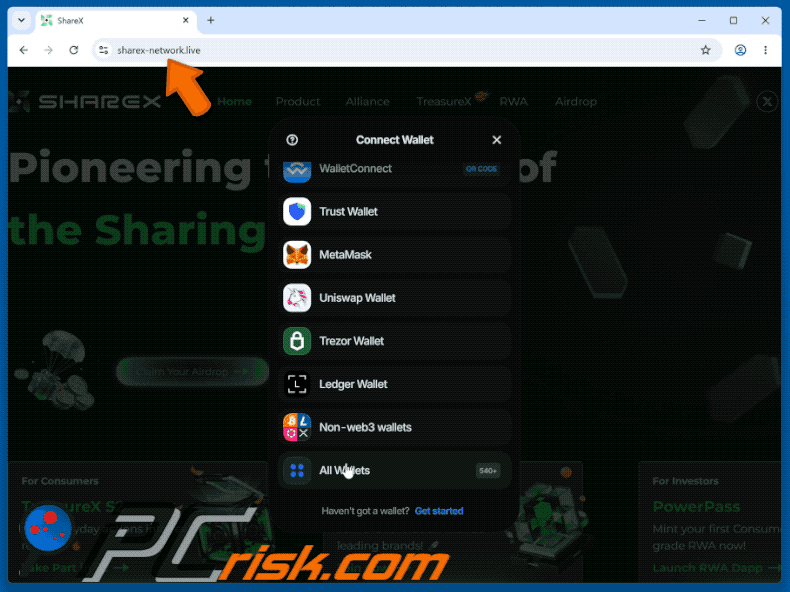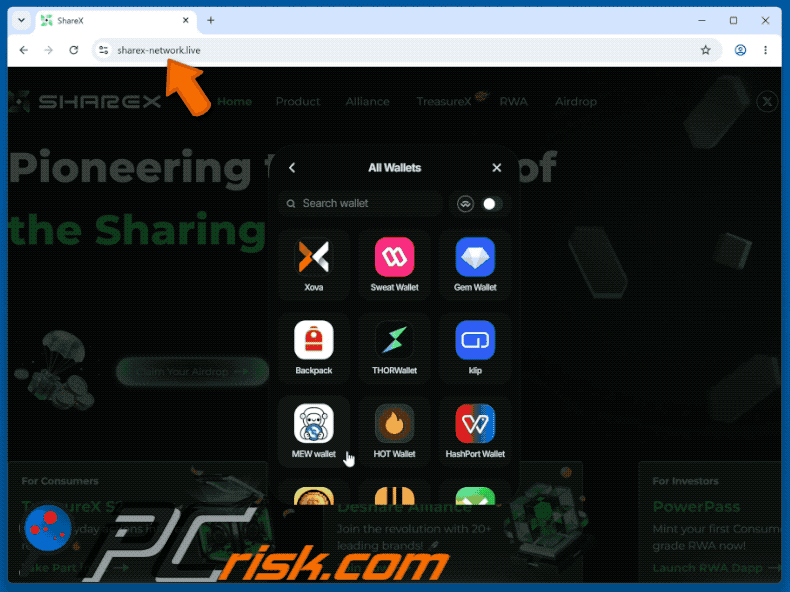
Durante a nossa análise de sharex-network[.]live, verificámos que esta página imita de perto a plataforma legítima ShareX (sharex.network) e promove um falso airdrop de criptomoedas. Os visitantes que clicam em "Claim Your Airdrop" deparam-se com uma caixa de diálogo de ligação de carteira concebida para ativar um drainer de criptomoedas. Interagir com ela pode resultar em perdas financeiras permanentes.
NOTA IMPORTANTE: Não analisamos projetos de criptomoedas, por favor faça a sua própria pesquisa ao investir dinheiro.
A Comissão Federal de Comércio (Federal Trade Commission, FTC) afirma que, desde o início de 2021, mais de 46.000 pessoas reportaram ter perdido mais de 1 bilião de dólares em criptomoedas para golpes - isto representa cerca de um em cada quatro dólares reportados como perdidos, mais do que qualquer outro método de pagamento.
“ShareX Airdrop golpe” em detalhe
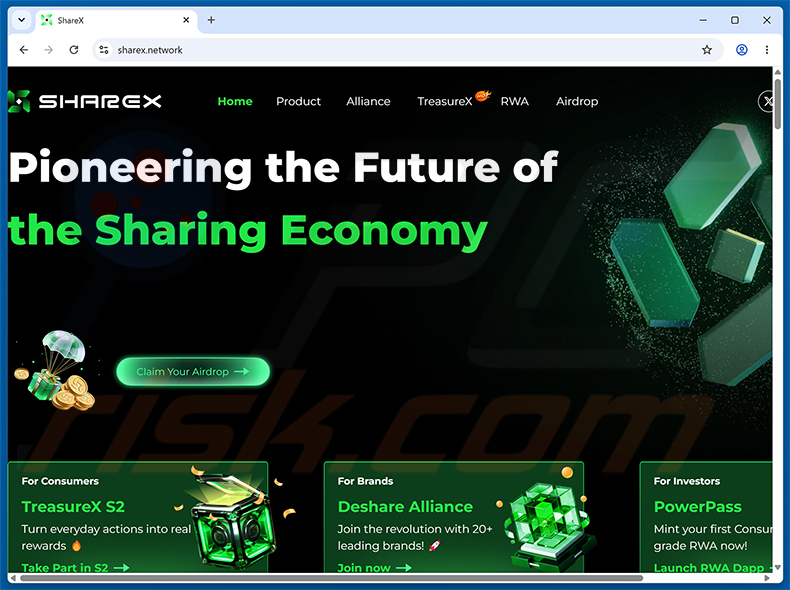
A plataforma legítima ShareX (sharex.network) é um projeto Web3 construído em torno do conceito de economia de partilha. Oferece produtos de consumo como o TreasureX S2, uma iniciativa de parcerias de marca chamada Deshare Alliance e ferramentas orientadas para investidores, como o PowerPass.
Sharex-network[.]live é um clone quase perfeito do website real da ShareX. Reproduz a mesma identidade de marca, esquema de cores, disposição da navegação e secções de página, incluindo referências a TreasureX, RWA e Airdrop, tornando difícil distingui-lo da plataforma genuína.
Clicar no botão “Claim Your Airdrop” na página fraudulenta abre uma caixa de diálogo “Connect Wallet”. Esta apresenta opções conhecidas, incluindo WalletConnect, MetaMask, Trust Wallet, Uniswap Wallet, Trezor Wallet, Ledger Wallet e mais de 540 outras. Selecionar qualquer uma delas ativa um drenador de criptomoedas nos bastidores.
Assim que a carteira é ligada, o drenador transfere automaticamente as criptomoedas da vítima para uma carteira controlada pelos burlões. Isto ocorre sem qualquer ação adicional por parte da vítima. Os fundos podem sair poucos segundos após a ligação ser estabelecida.
As transações em blockchain são irreversíveis por natureza. Quaisquer fundos retirados através de um drenador não podem ser recuperados. Os utilizadores devem sempre confirmar a autenticidade de um website antes de ligar uma carteira ou participar em qualquer oferta de airdrop.
| Nome | ShareX Airdrop drenador de criptomoedas |
| Tipo De Ameaça | Phishing, Golpe, Engenharia social, Fraude, Drenador de criptomoedas |
| Alegação Falsa | Os utilizadores podem reclamar criptomoedas gratuitas através do airdrop da ShareX |
| Disfarce | Plataforma legítima ShareX (sharex.network) |
| Domínio(s) Relacionado(s) | sharex-network[.]live |
| Estado Da Ameaça (sharex-network[.]live) | PCrisk Resultados do Scanner de Websites |
| Sintomas | Domínio não oficial, falta de verificação oficial, alegações irrealistas, promessas boas demais para serem verdade |
| Métodos De Distribuição | Contas falsas nas redes sociais, websites enganadores, anúncios online fraudulentos |
| Danos | Roubo de criptomoedas |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
Sharex-network[.]live é um website fraudulento que se faz passar pela plataforma real ShareX e atrai os visitantes com uma oferta falsa de airdrop. O seu único objetivo é enganar os utilizadores para que liguem as suas carteiras, após o que um drenador transfere silenciosamente os seus fundos para os burlões.
Existem muitos websites falsos como este, que frequentemente copiam plataformas de criptomoedas legítimas até ao mais pequeno detalhe visual. Atraem os utilizadores com promessas de tokens gratuitos ou recompensas exclusivas, e quem cai neles normalmente perde os seus ativos digitais de forma permanente.
Alguns exemplos de golpes semelhantes são “Trump Crypto Giveaway”, “DeepSeek Crypto Giveaway” e “XRP Ledger Airdrop”.
Como é que abri um website fraudulento?
Os burlões costumam espalhar páginas falsas de criptomoedas através de contas de redes sociais sequestradas ou fabricadas em plataformas como o Facebook e o X. Contas roubadas pertencentes a celebridades, marcas ou outras entidades respeitáveis são frequentemente utilizadas para dar credibilidade a publicações que promovem airdrops falsos.
Os utilizadores também podem chegar a estas páginas através de anúncios gerados por adware, pop-ups ou links enganadores em websites pouco fiáveis, e-mails de phishing que contêm links ou notificações push de páginas não fidedignas. Redes de publicidade fraudulentas em sites de torrents e serviços de streaming ilegais são também vetores comuns.
Como evitar visitar páginas fraudulentas?
Mantenha o seu sistema operativo e o software instalado atualizados e transfira programas apenas de fontes oficiais e verificadas. Evite clicar em links inesperados ou anexos de ficheiros em e-mails, especialmente aqueles que promovem prémios, sorteios ou pedidos urgentes.
Tenha cuidado com anúncios e pop-ups em websites desconhecidos e não permita notificações push de páginas em que não confia. Verifique sempre o domínio de um website antes de ligar uma carteira de criptomoedas. Se o seu computador já estiver infetado com aplicações indesejadas, recomendamos que execute uma verificação com o Combo Cleaner Antivirus para Windows para as eliminar automaticamente.
A aparência do “ShareX Airdrop golpe” (GIF):
O website oficial da ShareX (sharex.network):
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é ShareX Airdrop drenador de criptomoedas?
- Como identificar uma fraude pop-up?
- Como é que as fraudes pop-up funcionam?
- Como remover os pop-ups falsos?
- Como prevenir os pop-ups falsos?
- O que fazer se for enganado por uma fraude pop-up?
Como identificar uma fraude pop-up?
As janelas pop-up com várias mensagens falsas são um tipo de erro comum que os criminosos cibernéticos usam. Recolhem dados pessoais confidenciais, induzem os utilizadores da Internet a ligar para números falsos de suporte técnico, assinam serviços online inúteis, investem em fraudes obscuras de criptomoeda etc.
Embora na maioria dos casos estes pop-ups não infectem os dispositivos dos utilizadores com malware, podem causar perda monetária direta ou resultar em roubo de identidade.
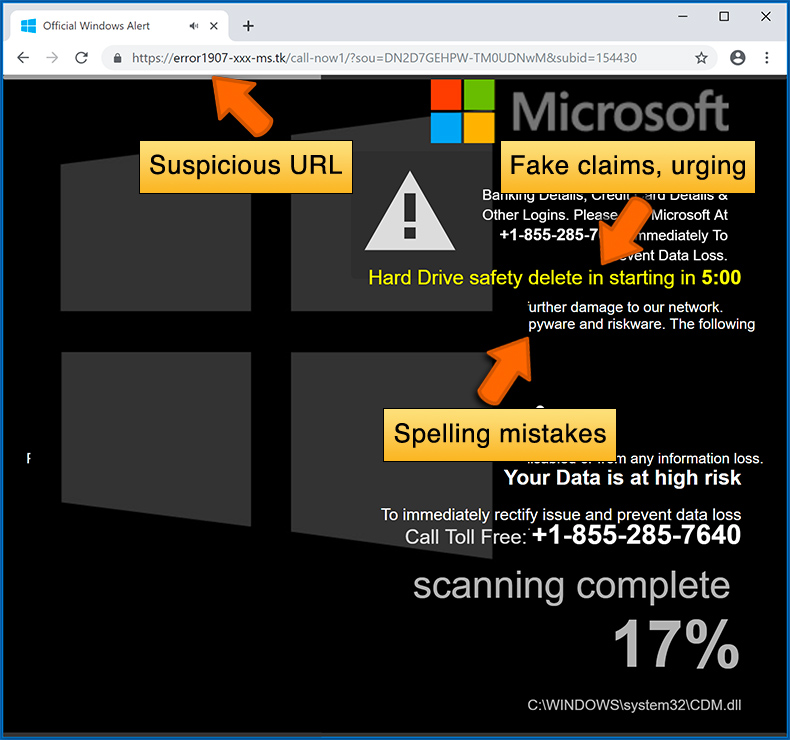
Os criminosos cibernéticos esforçam-se para criar as suas janelas pop-up fraudulentas para parecerem confiáveis, no entanto, as fraudes geralmente têm as seguintes características:
- Erros de ortografia e imagens não profissionais - Inspecione de perto as informações exibidas num pop-up. Erros de ortografia e imagens não profissionais podem ser um sinal de fraude.
- Sentimento de urgência - Temporizador de contagem regressiva com alguns minutos, a pedir que insira as suas informações pessoais ou assine algum serviço online.
- Declarações que ganhou algo - Se não participou de uma lotaria, competição online, etc., e vê uma janela pop-up a informar que ganhou.
- Verificação de computador ou dispositivo móvel - Uma janela pop-up que verifica o seu dispositivo e informa sobre problemas detectados - é, sem dúvida, uma fraude; páginas web não podem executar tais ações.
- Exclusividade - Janelas pop-up a informar que somente tem acesso secreto a um fraude financeiro que pode torná-lo rico rapidamente.
Exemplo de uma fraude pop-up:
Como é que as fraudes pop-up funcionam?
Os criminosos cibernéticos e os comerciantes fraudulentos geralmente usam várias redes de publicidade, técnicas de envenenamento de mecanismos de pesquisa e sites obscuros para gerar tráfego para os seus pop-ups. Os utilizadores caem nas suas iscasdepois de clicar em botões de descarregamento falsos, usar um site de torrent ou simplesmente clicar num resultado de mecanismo de pesquisa na Internet.
Com base na localização e nas informações do dispositivo dos utilizadores, são apresentados com uma fraude pop-up. Os erros apresentados em tais pop-ups variam entre fraudes de enriquecimento rápido a falsas verificações de vírus.
Como remover os pop-ups falsos?
Na maioria dos casos, as fraudes pop-up não infectam os dispositivos dos utilizadores com malware. Se encontrou um pop-up fraudulento, basta fechá-lo. Em alguns casos de fraude, os pop-ups podem ser difíceis de fechar; nestes casos - feche o navegador da Internet e reinicie-o.
Em casos extremamente raros, pode ser necessário redefinir o navegador da Internet. Para isso, use as nossas instruções explicando como redefinir as configurações do navegador da Internet.
Como prevenir pop-ups falsos?
Para prevenir ver fraudes pop-up, deve visitar apenas sites respeitáveis. Torrent, Crack, streaming gratuito de filmes online, descarregamento de vídeos do YouTube e outros sites de reputação semelhante geralmente redirecionam os utilizadores da Internet para fraudes pop-up.
Para minimizar o risco de encontrar fraudes pop-up, deve manter os seus navegadores de Internet atualizados e usar uma aplicação anti-malware respeitável. Para isso, recomendamos Combo Cleaner Antivirus para Windows.
O que fazer se for enganado por uma fraude pop-up?
Isso depende do tipo de fraude que o/a enganou. Mais comumente, as fraudes pop-up tentam induzir os utilizadores a enviar dinheiro, fornecer informações pessoais ou dar acesso ao dispositivo.
- Se enviou dinheiro para os criminosos cibernéticos: deve entrar em contato com a sua instituição financeira e explicar que foi enganado. Se informado prontamente, há uma hipótese de receber o seu dinheiro de volta.
- Se forneceu as suas informações pessoais: deve alterar as suas palavras-passe e ativar a autenticação de dois fatores em todos os serviços online que usa. Visite a Federal Trade Commission para denunciar roubo de identidade e obter passos de recuperação personalizadas.
- Se permitir que os criminosos cibernéticos se liguem ao seu dispositivo: deve verificar o seu computador com anti-malware respeitável (recomendamos Combo Cleaner Antivirus para Windows) - os criminosos cibernéticos podem ter plantado trojans, keyloggers e outros malwares, não use o seu computador até remover possíveis ameaças.
- Ajude outros utilizadores da Internet: denuncie fraudes na Internet à Federal Trade Commission.
Perguntas Frequentes (FAQ)
O que é um airdrop de criptomoedas falso?
Estes golpes prometem criptomoedas gratuitas para atrair utilizadores. São normalmente concebidos para se assemelharem a distribuições de tokens ou sorteios legítimos de projetos conhecidos, o que lhes confere uma falsa sensação de credibilidade.
Qual é o objetivo de um golpe de criptomoedas?
Estes golpes são criados para roubar criptomoedas. Enganam os utilizadores para que liguem as suas carteiras, o que ativa drenadores que transferem fundos automaticamente, ou convencem as vítimas a partilhar as frases de recuperação das suas carteiras para obter acesso total à conta.
Porque é que encontro websites falsos?
As páginas fraudulentas são promovidas através de contas de redes sociais comprometidas, e-mails de phishing, redes de publicidade fraudulentas e links ou pop-ups enganadores em websites inseguros. O adware instalado num dispositivo também pode redirecionar os utilizadores para essas páginas.
O Combo Cleaner irá proteger-me de golpes?
O Combo Cleaner consegue detetar atividade suspeita em websites e alertar os utilizadores antes de interagirem com páginas potencialmente prejudiciais. Isto inclui sites concebidos para alojar golpes com drenadores de criptomoedas e ameaças semelhantes.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários