

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o Coffin Locker?
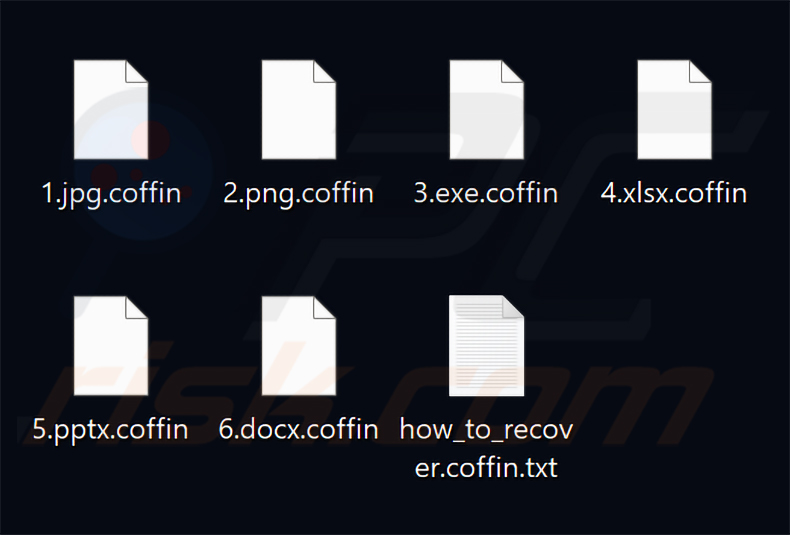
O Coffin Locker é um ransomware que a nossa equipa de investigação encontrou ao inspecionar novas submissões no VirusTotal. Encripta os ficheiros das vítimas, acrescenta a extensão .coffin, deixa um ficheiro de texto com a nota de resgate em todos os diretórios e substitui o papel de parede do ambiente de trabalho.
Na nossa máquina de teste, o Coffin Locker encriptou ficheiros e acrescentou a extensão ".coffin" aos seus nomes. Um ficheiro chamado "1.jpg" passou a "1.jpg.coffin", "2.png" passou a "2.png.coffin" e assim por diante. Em seguida, o Coffin Locker colocou cópias da sua nota de resgate (how_to_recover.coffin.txt) em todos os diretórios e substituiu o papel de parede do ambiente de trabalho.
Captura de ecrã de ficheiros encriptados pelo ransomware Coffin Locker:
Visão geral da nota de resgate do Coffin Locker
O ficheiro de texto, how_to_recover.coffin.txt, informa as vítimas de que todos os documentos, bases de dados, folhas de cálculo, arquivos e imagens na máquina e em quaisquer unidades de rede mapeadas foram encriptados. Estabelece um prazo de sete dias e exige 0.075 BTC (aproximadamente 4.900 USD).
As vítimas são instruídas a enviar o pagamento para um endereço Bitcoin especificado e, em seguida, a enviar por e-mail o ID da transação e o nome da máquina para coffin.locker@onionmail.org. Os atacantes prometem enviar um pacote de desencriptação no prazo de 24-48 horas após a confirmação do pagamento.
A nota avisa que o preço duplica após o prazo, sem exceções. Afirma também que as cópias de sombra de volume, o Catálogo de Cópias de Segurança do Windows, os pontos de Restauro do Sistema e a Reciclagem foram todos destruídos - excluindo a recuperação através das ferramentas integradas do Windows.
A imagem de fundo do ambiente de trabalho repete os pontos principais de forma resumida. Indica os algoritmos de encriptação utilizados, instrui as vítimas a ler o ficheiro de texto para obter os passos completos de recuperação e reitera o valor do resgate e o e-mail de contacto.
Mais sobre o Coffin Locker
Recuperar ficheiros bloqueados pelo Coffin Locker sem o envolvimento dos atacantes não é realisticamente possível. O ransomware utiliza encriptação em camadas - o conteúdo dos ficheiros é protegido com AES-256 e as chaves de cada ficheiro são envolvidas com RSA-4096. Sem a chave privada detida pelos atacantes, essa proteção não pode ser quebrada.
Pagar o resgate não é um caminho fiável para a recuperação. Os cibercriminosos frequentemente não enviam ferramentas de desencriptação funcionais, mesmo após receberem o pagamento, e as vítimas não têm forma de fazer cumprir qualquer acordo. Desaconselhamos vivamente o pagamento.
O Coffin Locker deve ser removido do sistema infetado o mais rapidamente possível. Estabelece persistência através de uma tarefa agendada denominada “CoffinLocker” e de uma chave Run do registo do Windows, o que significa que é reiniciado juntamente com a máquina e pode continuar a encriptar ficheiros recém-criados.
A remoção do ransomware não restaura os dados já encriptados. A recuperação só é possível a partir de cópias de segurança limpas efetuadas antes da infeção. A melhor prática é manter as cópias de segurança num servidor remoto ou num dispositivo de armazenamento desligado, separado do sistema principal em todos os momentos.
Ransomware em geral
Analisámos milhares de programas do tipo ransomware. A lógica central é sempre a mesma: encriptar os ficheiros da vítima e cobrar pela chave de desencriptação. Estes programas diferem principalmente nos algoritmos de encriptação simétrica ou assimétrica que aplicam e no valor do resgate que exigem. Outros exemplos de ransomware são Citrus, Hexsomeware e SAMURAI-SEC.
Como é que o ransomware infetou o meu computador?
O ransomware chega às vítimas com maior frequência através de e-mails de phishing com anexos maliciosos - documentos do Office, arquivos ou executáveis - que instalam o malware quando a vítima os abre. Algumas mensagens contêm, em vez disso, links para páginas que desencadeiam uma transferência silenciosa em segundo plano.
O ransomware também se propaga através de trojans, transferências drive-by, anúncios maliciosos em sites comprometidos e falsos avisos de atualização de software. Os ficheiros obtidos a partir de redes Peer-to-Peer ou de sites de transferência não oficiais representam um risco particularmente elevado.
As ferramentas ilegais de ativação de software - normalmente designadas por cracks - são outro método de distribuição frequente. Os utilizadores que transferem software pirateado de fontes duvidosas recebem frequentemente malware incluído no pacote, juntamente com aquilo que procuravam.
| Nome | Vírus Coffin Locker |
| Tipo de Ameaça | Ransomware, Vírus criptográfico, Bloqueador de ficheiros |
| Extensão dos Ficheiros Encriptados | .coffin |
| Mensagem de Pedido de Resgate | Imagem de fundo do ambiente de trabalho, how_to_recover.coffin.txt |
| Desencriptador Gratuito Disponível? | Não |
| Contacto dos Cibercriminosos | coffin.locker@onionmail.org |
| Nomes de Deteção | Combo Cleaner (Trojan.GenericKD.81872564), ESET-NOD32 (Python/Filecoder.CXE Trojan), Kaspersky (HEUR:Trojan-Ransom.Python.Agent.gen), Malwarebyes (Ransom.FileCryptor.Python), Microsoft (Trojan:Win32/Ravartar!rfn), Lista Completa de Deteções (VirusTotal) |
| Sintomas | Não é possível abrir ficheiros armazenados no seu computador, ficheiros anteriormente funcionais têm agora uma extensão diferente (por exemplo, my.docx.locked). É apresentada uma mensagem de pedido de resgate no seu ambiente de trabalho. Os cibercriminosos exigem o pagamento de um resgate (normalmente em bitcoins) para desbloquear os seus ficheiros. |
| Métodos de Distribuição | Anexos de e-mail infetados (macros), sites de torrents, anúncios maliciosos. |
| Danos | Todos os ficheiros são encriptados e não podem ser abertos sem pagar um resgate. Trojans adicionais de roubo de palavras-passe e outras infeções de malware podem ser instalados juntamente com uma infeção de ransomware. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Como se proteger contra infeções de ransomware?
Tenha cuidado com aquilo que abre online e na sua caixa de entrada. Transfira software apenas a partir de sites oficiais dos programadores ou de lojas de aplicações verificadas, ative-o e atualize-o através de canais legítimos e mantenha sempre uma ferramenta antivírus de confiança em execução no seu sistema.
Se o seu computador já estiver infetado com o Coffin Locker, recomendamos que execute uma verificação com o Combo Cleaner Antivirus para Windows para eliminar automaticamente este ransomware.
Captura de ecrã da nota de resgate do Coffin Locker (“how_to_recover.coffin.txt”):
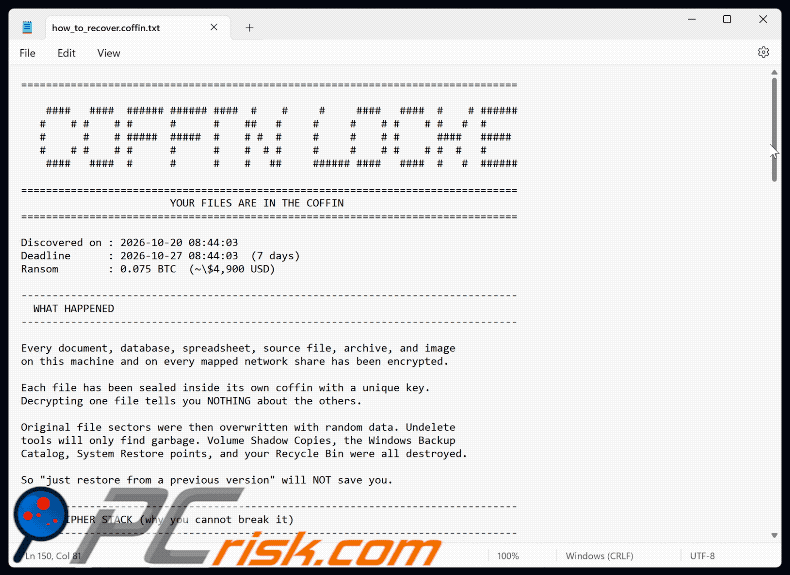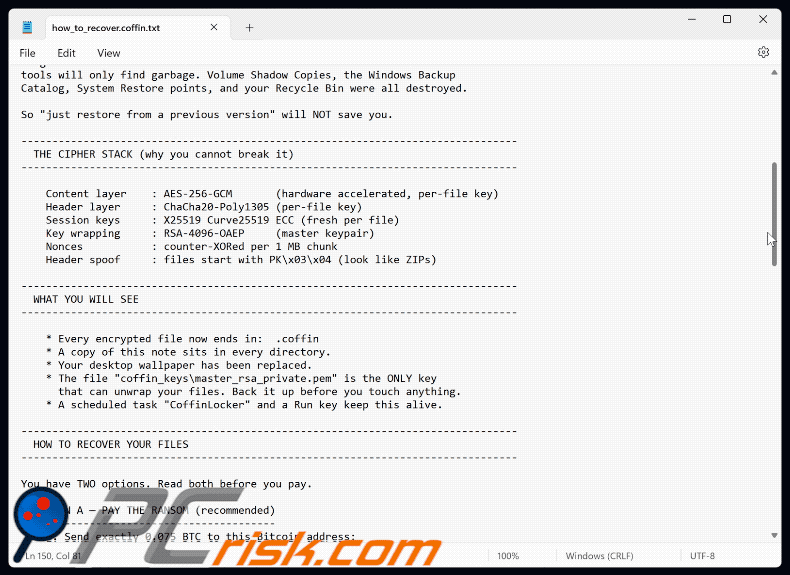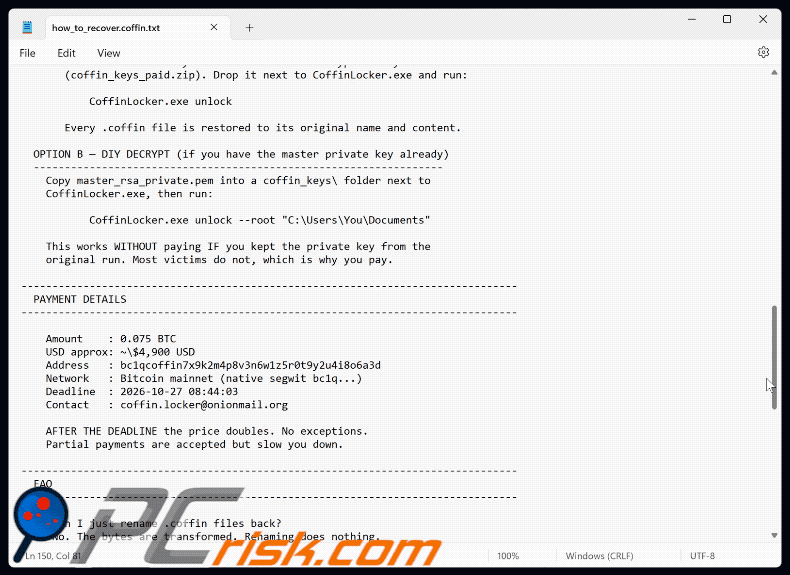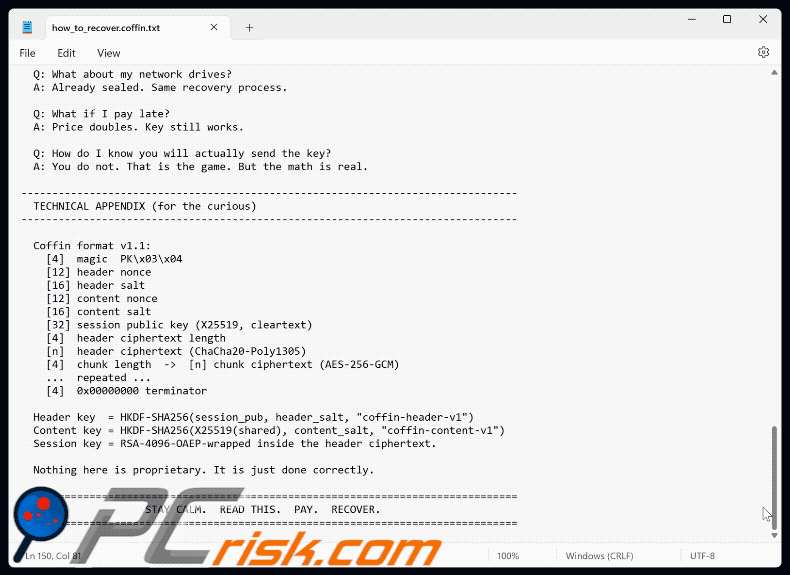
Texto apresentado nesta nota de resgate:
YOUR FILES ARE IN THE COFFIN
====================================================
Discovered on : 2026-10-20 08:44:03
Deadline: 2026-10-27 08:44:03 (7 days)
Ransom: 0.075 BTC (~$4,900 USD)----------------------------
WHAT HAPPENED
----------------------------
Every document, database, spreadsheet, source file, archive, and image
on this machine and on every mapped network share has been encrypted.
Each file has been sealed inside its own coffin with a unique key.
Decrypting one file tells you NOTHING about the others.
Original file sectors were then overwritten with random data. Undelete
tools will only find garbage. Volume Shadow Copies, the Windows Backup
Catalog, System Restore points, and your Recycle Bin were all destroyed.
So "just restore from a previous version" will NOT save you.----------------------------
THE CIPHER STACK (why you cannot break it)
----------------------------
Content layer: AES-256-GCM (hardware accelerated, per-file key)
Header layer : ChaCha20-Poly1305 (per-file key)
Session keys : X25519 Curve25519 ECC (fresh per file)
Key wrapping : RSA-4096-OAEP (master keypair)
Nonces : counter-XORed per 1 MB chunk
Header spoof : files start with PK\x03\x04 (look like ZIPs)----------------------------
WHAT YOU WILL SEE
----------------------------
* Every encrypted file now ends in: .coffin
* A copy of this note sits in every directory.
* Your desktop wallpaper has been replaced.
* The file "coffin_keys\master_rsa_private.pem" is the ONLY key
that can unwrap your files. Back it up before you touch anything.
* A scheduled task "CoffinLocker" and a Run key keep this alive.----------------------------
HOW TO RECOVER YOUR FILES
----------------------------
You have TWO options. Read both before you pay.
OPTION A — PAY THE RANSOM (recommended)
---------------------------------------
1. Send exactly 0.075 BTC to this Bitcoin address:
[bitcoin wallet address]
2. Email your BTC transaction ID (txid) AND the machine name to:
coffin.locker@onionmail.org
Subject line: COFFIN
You can reach this address from any normal email provider.
OnionMail also works over Tor if you prefer.
3. Within 24-48 hours you will receive the decryption key file
(coffin_keys_paid.zip). Drop it next to CoffinLocker.exe and run:
CoffinLocker.exe unlock
Every .coffin file is restored to its original name and content.
OPTION B — DIY DECRYPT (if you have the master private key already)
--------------
Copy master_rsa_private.pem into a coffin_keys\ folder next to
CoffinLocker.exe, then run:
CoffinLocker.exe unlock --root "C:\Users\You\Documents"
This works WITHOUT paying IF you kept the private key from the
original run. Most victims do not, which is why you pay.----------------------------
PAYMENT DETAILS
----------------------------
Amount: 0.075 BTC
USD approx: ~$4,900 USD
Address : [bitcoin wallet address]
Network : Bitcoin mainnet (native segwit bc1q...)
Deadline: 2026-10-27 08:44:03
Contact : coffin.locker@onionmail.org
AFTER THE DEADLINE the price doubles. No exceptions.
Partial payments are accepted but slow you down.----------------------------
FAQ
----------------------------
Q: Can I just rename .coffin files back?
A: No. The bytes are transformed. Renaming does nothing.
Q: What if I reboot?
A: Fine. Nothing is lost. The task re-runs and finishes any stragglers.
Q: What about my network drives?
A: Already sealed. Same recovery process.
Q: What if I pay late?
A: Price doubles. Key still works.
Q: How do I know you will actually send the key?
A: You do not. That is the game. But the math is real.----------------------------
TECHNICAL APPENDIX (for the curious)
----------------------------
Coffin format v1.1:
[4] magic PK\x03\x04
[12] header nonce
[16] header salt
[12] content nonce
[16] content salt
[32] session public key (X25519, cleartext)
[4] header ciphertext length
[n] header ciphertext (ChaCha20-Poly1305)
[4] chunk length -> [n] chunk ciphertext (AES-256-GCM)
... repeated ...
[4] 0x00000000 terminator
Header key = HKDF-SHA256(session_pub, header_salt, "coffin-header-v1")
Content key = HKDF-SHA256(X25519(shared), content_salt, "coffin-content-v1")
Session key = RSA-4096-OAEP-wrapped inside the header ciphertext.
Nothing here is proprietary. It is just done correctly.
====================================================
STAY CALM. READ THIS. PAY. RECOVER.
====================================================
Captura de ecrã da imagem de fundo do ambiente de trabalho do Coffin Locker:
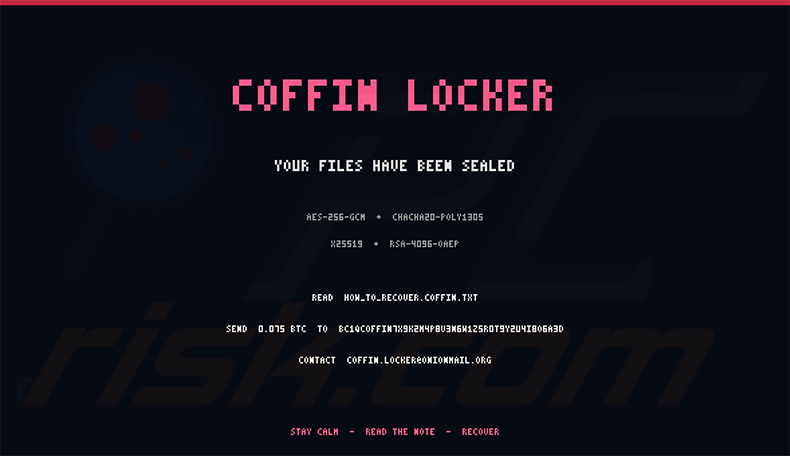
Texto na imagem de fundo:
COFFIN LOCKER
YOUR FILES HAVE BEEN SEALED
AES-256-GCM + CHACHA20-POLY1305
X25519 + RSA-4096-0AEP
READ HOW_TO_RECOVER.COFFIN.TXT
SEIND 0.076 BTC TO [bitcoin wallet address]
CONTACT COFFIN.LOCKEREONIONMAIL.ORG
STAY CALM - READ THE NOTE - RECOVER
Remoção do ransomware Coffin Locker:
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
O vídeo indica os passos a serem tomados no caso de infecção por ransomware:
Menu rápido:
- O que é Vírus Coffin Locker?
- PASSO 1. Reportar ransomware às autoridades.
- PASSO 2. Isolar o dispositivo infectado.
- PASSO 3. Identificar a infecção de ransomware.
- PASSO 4. Pesquisar ferramentas de desencriptação de ransomware.
- PASSO 5. Restaurar ficheiros com ferramentas de recuperação de dados.
- PASSO 6. Criação de cópias de seguranças de dados.
Se for vítima de um ataque de ransomware, recomendamos reportar este incidente às autoridades. Ao fornecer informações às agências de aplicação da lei, ajudará a rastrear o crime cibernético e, potencialmente, auxiliará no julgamento dos invasores. Aqui fica uma lista de autoridades onde deve reportar um ataque de ransomware. Para obter a Lista completa de centros de segurança cibernética localizações e informações sobre por que deve reportar ataques de ransomware, leia este artigo.
Lista de autoridades locais onde os ataques de ransomware devem ser reportados (escolha uma, dependendo do endereço da sua residência):
 EUA - Internet Crime Complaint Centre IC3
 Reino Unido - Action Fraud
 Espanha- Policía Nacional
 França - Ministère de l'Intérieur
 Alemanha- Polizei
 Itália - Polizia di Stato
 Holanda - Politie
 Polónia - Policja
 Portugal - Polícia Judiciária
Isolar o dispositivo infectado:
Algumas infecções do tipo ransomware são projetadas para encriptar os ficheiros em dispositivos de armazenamento externos, infectá-los e até mesmo distribuir por toda a rede local. Por este motivo, é muito importante isolar o dispositivo infectado (computador) o mais rápido possível.
PASSO 1: Desligue-se da internet.
A forma mais fácil de desligar um computador da internet é desligar o cabo Ethernet da placa-mãe, no entanto, alguns dispositivos estão ligados através de uma rede wireless e para alguns utilizadores (especialmente os que não são particularmente experientes em tecnologia), desligar cabos pode parecer problemático. Portanto, também pode desligar o sistema manualmente através do Painel de Controlo::
Navegue até o "Painel de Controlo", clique na barra de pesquisa no canto superior direito do ecrã, digite "Central de Rede e Partilha" e selecione o resultado da pesquisa: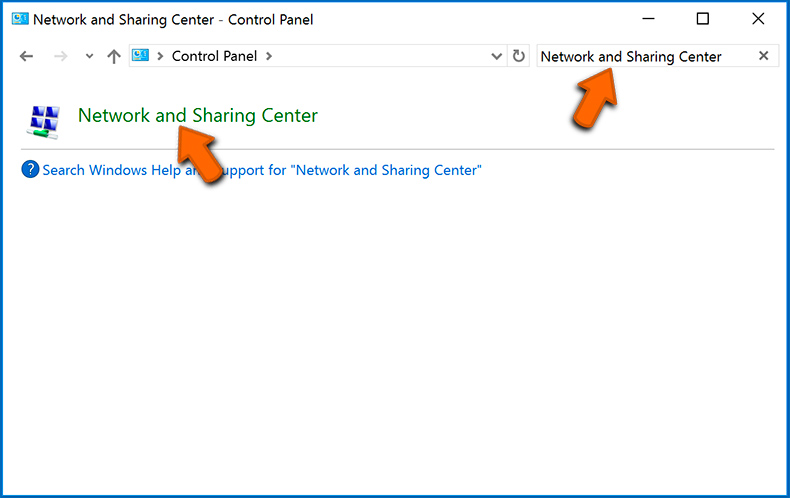
Clique na opção "Alterar configurações do adaptador" no canto superior esquerdo da janela: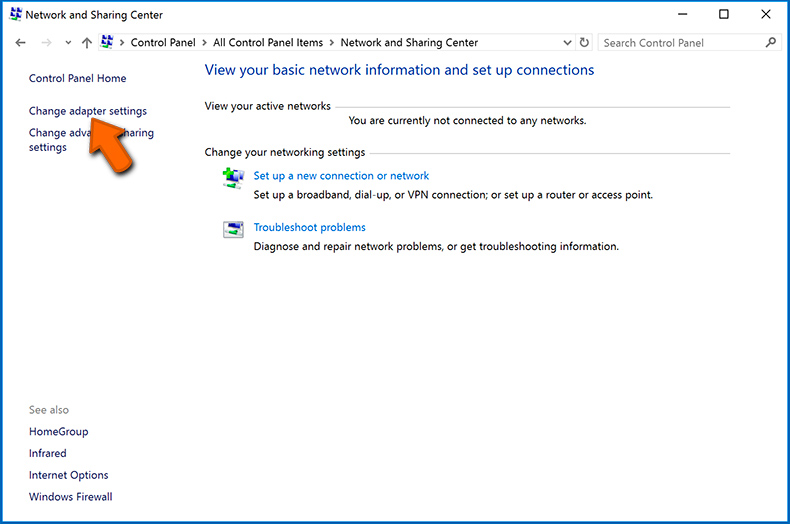
Clique com o botão direito em cada ponto de ligação e selecione "Desativar". Uma vez desativado, o sistema não estará mais ligado à internet. Para reativar os pontos de ligação, basta clicar com o botão direito novamente e selecionar "Ativar".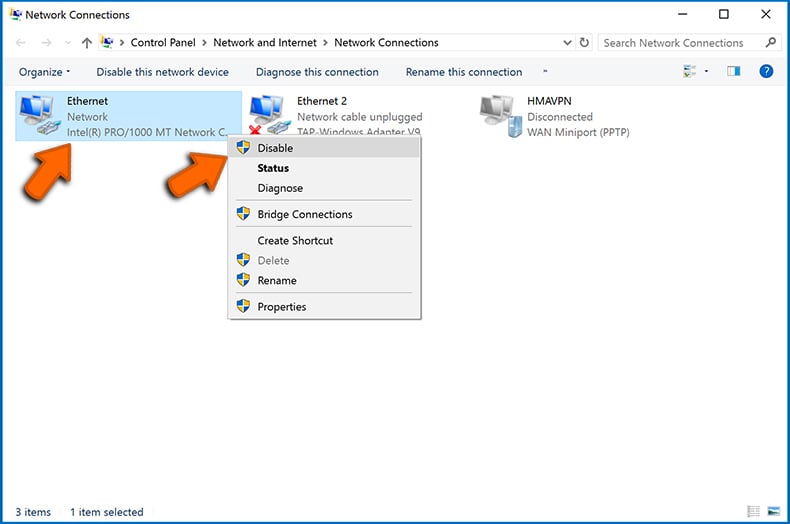
PASSO 2: desligar todos os dispositivos de armazenamento.
Conforme mencionado acima, o ransomware pode encriptar dados e infiltrar-se em todos os dispositivos de armazenamento conectados ao computador. Por este motivo, todos os dispositivos de armazenamento externo (drives flash, discos rígidos portáteis, etc.) devem ser desligados imediatamente, no entanto, recomendamos que ejete cada dispositivo antes de desligar para evitar corrupção de dados:
Navegue até "O Meu Computador", clique com o botão direito em cada dispositivo desligado e selecione "Ejetar": 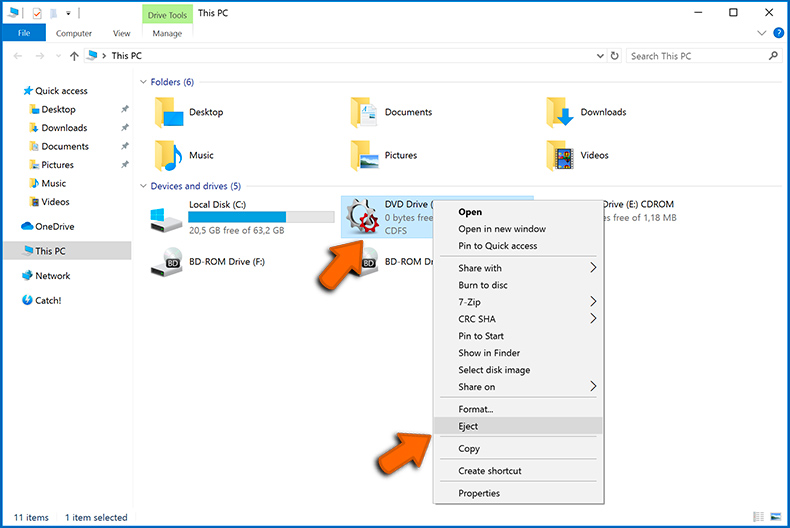
PASSO 3: Saída das contas de armazenamento em nuvem.
Alguns tipos de ransomware podem ser capazes de sequestrar software que manipula dados armazenados na "the Cloud". Portanto, os dados podem ser corrompidos/encriptados. Por este motivo, deve fazer logout de todas as contas de armazenamento em nuvem em navegadores e outros softwares relacionados. Também deve considerar a desinstalação temporária do software de gestão em nuvem até que a infecção seja completamente removida.
Identificar a infecção de ransomware.:
Para lidar adequadamente com uma infecção, é preciso primeiro identificá-la. Algumas infecções de ransomware usam mensagens de pedeção de resgate como uma introdução (consulte o ficheiro de texto de ransomware WALDO abaixo).
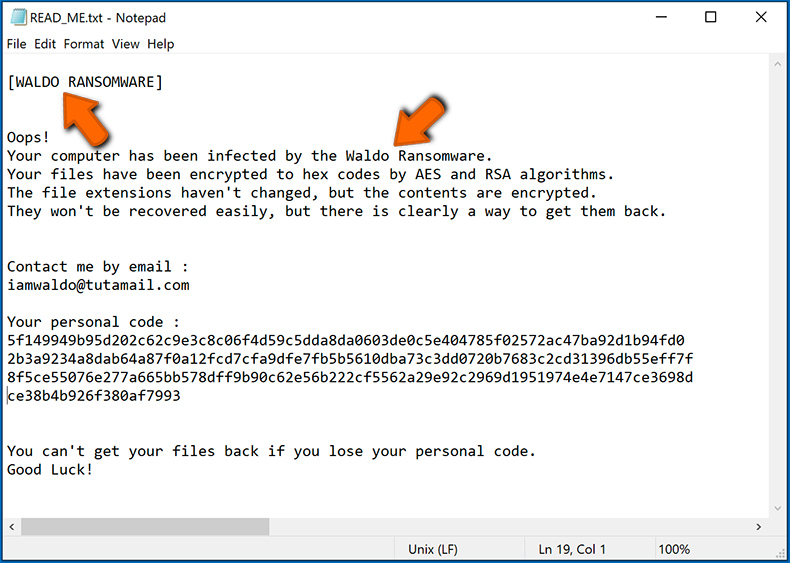
Isso, contudo, é raro. Na maioria dos casos, as infecções de ransomware exibem mensagens mais diretas, simplesmente afirmando que os dados foram encriptados e que as vítimas devem pagar algum tipo de resgate. Note que as infecções do tipo ransomware normalmente geram mensagens com nomes de ficheiro diferentes (por exemplo, "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html", etc.). Portanto, usar o nome de uma mensagem de resgate pode parecer uma boa forma de identificar a infecção. O problema é que a maioria destes nomes são genéricos e algumas infecções usam os mesmos nomes, embora as mensagens exibidos sejam diferentes e as infecções em si não estejam relacionadas. Portanto, usar o nome do ficheiro da mensagem sozinho pode ser ineficaz e até mesmo conduzir à a perda de dados permanente (por exemplo, ao tentar desencriptar os dados utilizando ferramentas concebidas para diferentes infecções de resgate, é provável que os utilizadores acabem por danificar permanentemente os ficheiros e a desencriptação deixará de ser possível mesmo com a ferramenta correcta).
Outra forma de identificar uma infecção de ransomware é verificar a extensão do ficheiro, que é anexada a cada ficheiro encriptado. As infecções de ransomware geralmente são nomeadas pelas extensões que acrescentam (veja os ficheiros encriptados pelo Qewe ransomware abaixo).
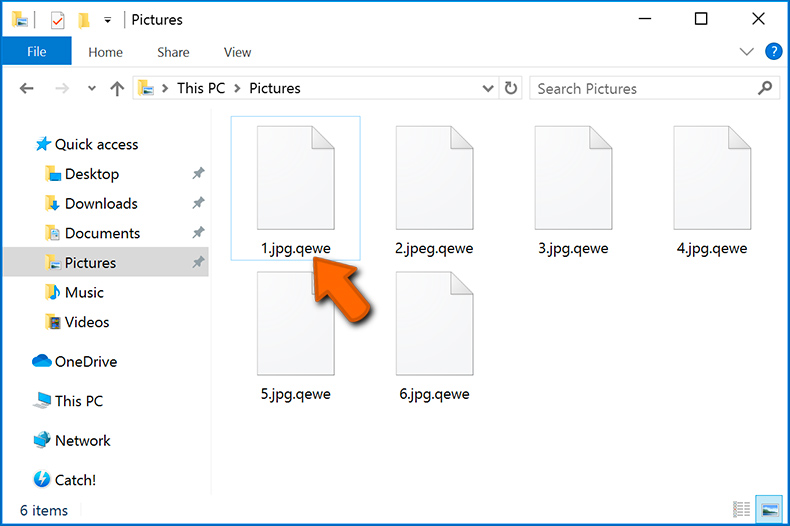
Este método só é eficaz, no entanto, quando a extensão anexada é única - muitas infecções de ransomware anexam uma extensão genérica (por exemplo, ".encrypted", ".enc", ".crypted", ".locked", etc.). Nestes casos, a identificação do ransomware pela sua extensão anexada torna-se impossível.
Uma das formas mais fáceis e rápidas de identificar uma infecção de ransomware é usar o site ID Ransomware. Este serviço oferece suporte à maioria das infecções de ransomware existentes. As vítimas simplesmente carregam uma mensagem de resgate e/ou um ficheiro encriptado (recomendamos que carregue ambos, se possível).
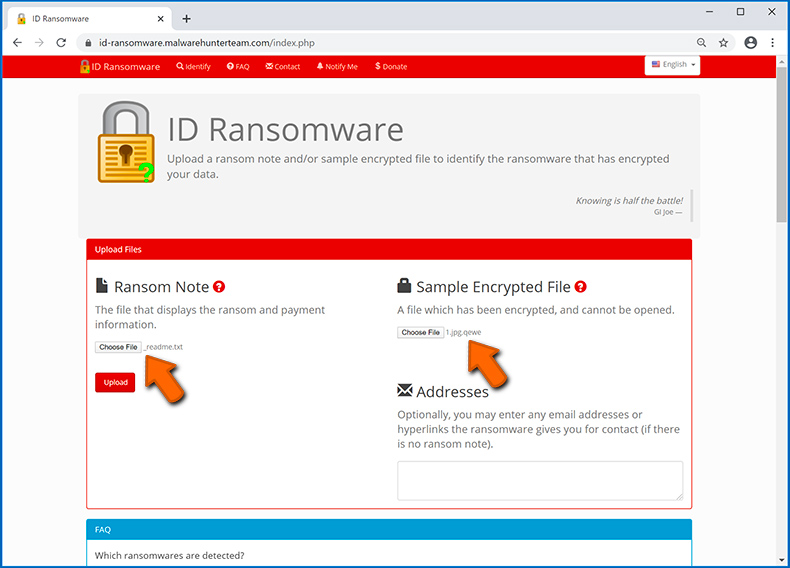
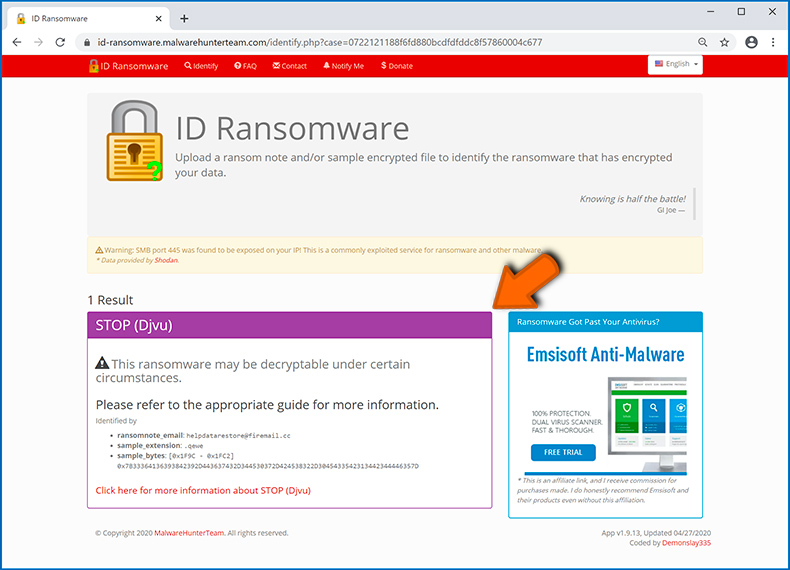
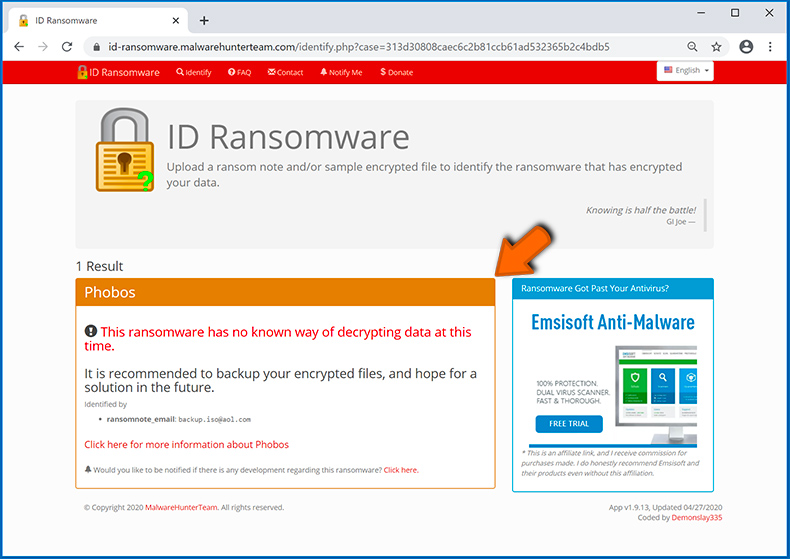
O ransomware será identificado em segundos e receberá vários detalhes, como o nome da família de malware à qual a infecção pertence, se é desencriptável e assim por diante.
Exemplo 1 (ransomware Qewe [Stop/Djvu]):
Exemplo 2 (ransomware .iso [Phobos]):
Se os seus dados forem encriptados por um ransomware não compatível com ID Ransomware, pode sempre tentar pesquisar na Internet ao usar certas palavras-chave (por exemplo, título da mensagem de resgate, extensão de ficheiro, e-mails de contato fornecidos, endereços de criptowallet, etc.) .
Pesquisar ferramentas de desencriptação de ransomware:
Os algoritmos de encriptação usados pela maioria das infecções do tipo ransomware são extremamente sofisticados e, se a encriptação for executada corretamente, apenas o desenvolvedor é capaz de restaurar os dados. Isso ocorre porque a desencriptação requer uma chave específica, que é gerada durante a encriptação. Restaurar dados sem chave é impossível. Na maioria dos casos, os criminosos cibernéticos armazenam as chaves num servidor remoto, em vez de usar a máquina infectada como host. Dharma (CrySis), Phobos e outras famílias de infecções de ransomware de ponta são virtualmente perfeitas e, portanto, restaurar dados encriptados sem o envolvimento dos desenvolvedores é simplesmente impossível. Apesar disso, existem dezenas de infecções do tipo ransomware que são mal desenvolvidas e contêm várias falhas (por exemplo, o uso de chaves de encriptação/desencriptação idênticas para cada vítima, chaves armazenadas localmente, etc.).
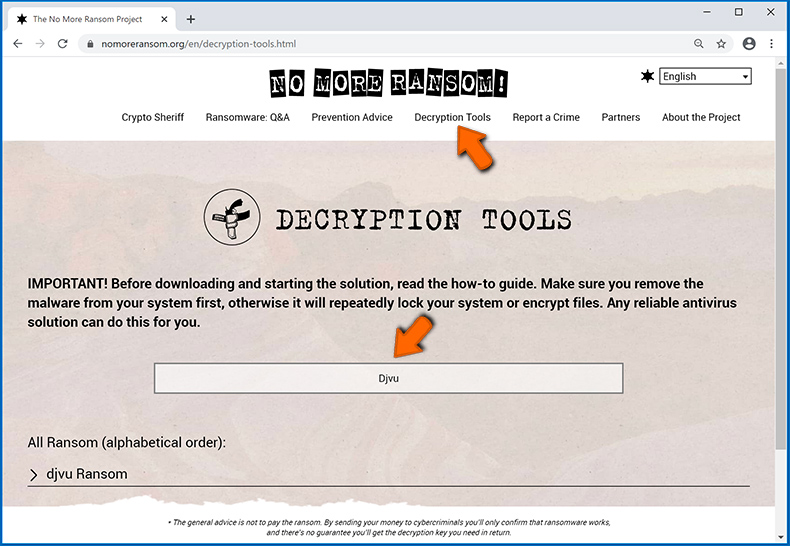
Encontrar a ferramenta de desencriptação correta na Internet pode ser muito frustrante. Por este motivo, recomendamos que use o No More Ransom Project a é aqui que identificar a infecção por ransomware é útil. O site do No More Ransom Project contém uma seção "Ferramentas de desencriptação" com uma barra de pesquisa. Insira o nome do ransomware identificado e todos os desencriptadores disponíveis (se houver) serão listados.
Restaurar ficheiros com ferramentas de recuperação de dados:
Dependendo da situação (qualidade da infecção de ransomware, tipo de algoritmo de encriptação usado, etc.), pode ser possível restaurar dados com certas ferramentas de terceiros. Portanto, aconselhamos a utilização da ferramenta Recuva desenvolvida pelo CCleaner. Esta ferramenta suporta mais de mil tipos de dados (gráficos, vídeo, áudio, documentos, etc.) e é muito intuitiva (é necessário pouco conhecimento para recuperar dados). Além disso, o recurso de recuperação é totalmente gratuito.
PASSO 1: Faça uma verificação.
Execute a aplicação Recuva e siga o assistente. Verá várias janelas permitindo que escolha quais tipos de ficheiro procurar, quais localizações devem ser verificadas, etc. Tudo o que precisa fazer é selecionar as opções que está procurando e iniciar a verificação. Aconselhamos a ativar a "Verificação Completa" antes de iniciar, caso contrário, os recursos de digitalização da aplicação serão restritos.
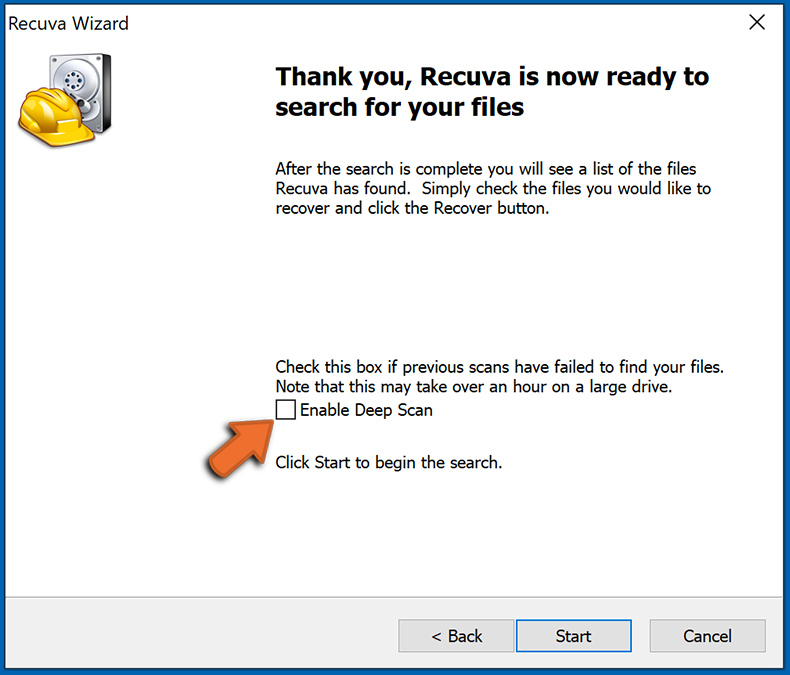
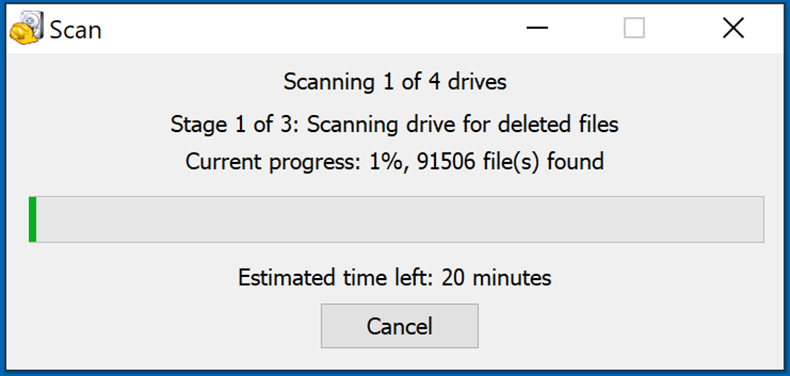
Aguarde que Recuva conclua a verificação. A duração da verificação depende do volume de ficheiros (em quantidade e tamanho) que está verificando (por exemplo, várias centenas de gigabytes podem conduzir mais de uma hora para verificar). Portanto, seja paciente durante o processo de digitalização. Também desaconselhamos modificar ou excluir ficheiros existentes, pois isso pode interferir na verificação. Se adicionar dados adicionais (por exemplo, descarregamento de ficheiros/conteúdo) durante a verificação, isso prolongará o processo:
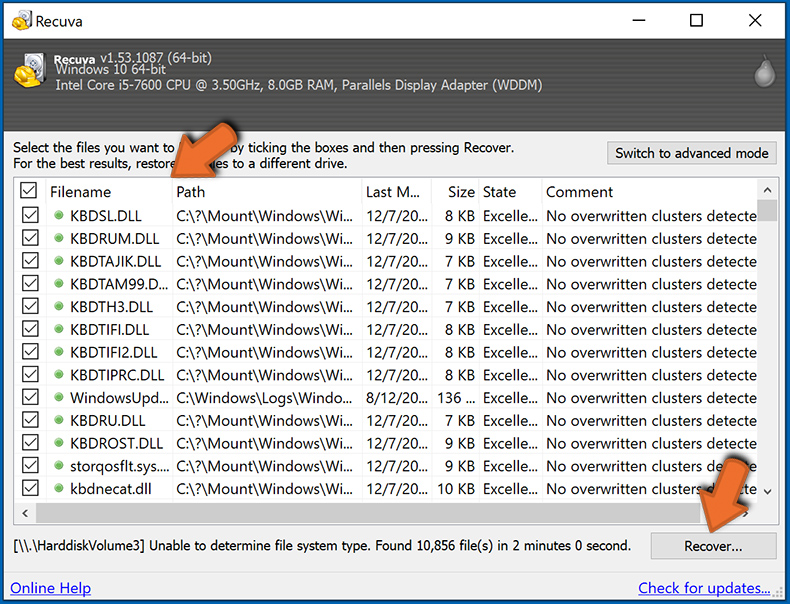
PASSO 2: Recuperar dados.
Assim que o processo for concluído, selecione as pastas/ficheiros que deseja restaurar e simplesmente clique em "Recuperar". Note que algum espaço livre na sua unidade de armazenamento é necessário para restaurar os dados:
Criação de cópias de seguranças de dados:
A gestão adequada de ficheiros e a criação de cópias de seguranças são essenciais para a segurança dos dados. Portanto, sempre tenha muito cuidado e pense no futuro.
Gestão da partição: Recomendamos que armazene os seus dados em várias partições e evite armazenar ficheiros importantes dentro da partição que contém todo o sistema operativo. Se cair numa situação em que não consiga inicializar o sistema e seja forçado a formatar o disco no qual o sistema operativo está instalado (na maioria dos casos, é onde se escondem as infecções por malware), perderá todos os dados armazenados nessa unidade. Esta é a vantagem de ter múltiplas partições: se tem todo o dispositivo de armazenamento atribuído a uma única partição, será forçado a deletar tudo, no entanto, criar múltiplas partições e alocar os dados corretamente permite prevenir tais problemas. Pode formatar facilmente uma única partição sem afetar as outras - portanto, uma será limpa e as outras permanecerão intactas, e os seus dados serão salvos. gerenciar partições é bastante simples e pode encontrar todas as informações necessárias na página de documentação da Microsoft na web.
Cópias de dados: Um dos métodos de cópia de segurança mais confiáveis é usar um dispositivo de armazenamento externo e mantê-lo desdesligado. Copie os seus dados para um disco rígido externo, unidade flash (thumb), SSD, HDD ou qualquer outro dispositivo de armazenamento, desligue-o e guarde-o num local seco, longe do sol e de temperaturas extremas. Este método é, no entanto, bastante ineficiente, uma vez que cópias de seguranças e atualizações de dados precisam ser feitos regularmente. Também pode usar um serviço de nuvem ou servidor remoto. Aqui, é necessária uma ligação com a Internet e sempre há a hipótese de uma violação de segurança, embora seja uma ocasião muito rara.
Recomendamos o uso do Microsoft OneDrive para fazer cópia de segurança dos seus ficheiros. O OneDrive permite armazenar os seus ficheiros pessoais e dados na nuvem, sincronizar ficheiros entre computadores e dispositivos móveis, permitindo que aceste e edite os seus ficheiros de todos os seus dispositivos Windows. O OneDrive permite que salve, partilhe e visualize ficheiros, aceste o histórico de descarregamento, mova, exclua e renomeie ficheiros, bem como crie novas pastas e muito mais.
Pode fazer cópia de segurança das suas pastas e ficheiros mais importantes no PC (as pastas da Área de Trabalho, Documentos e Imagens). Alguns dos recursos mais notáveis do OneDrive incluem o controlo de versão de ficheiro, que mantém versões anteriores de ficheiros por até 30 dias. O OneDrive possui uma Reciclagem na qual todos os seus ficheiros excluídos são armazenados por um tempo limitado. Os ficheiros excluídos não são contados como parte da alocação do utilizador.
O serviço é construído a usar tecnologias HTML5 e permite que carregue ficheiros de até 300 MB arrastando e soltando no navegador da web ou até 10 GB através da aplicação OneDrive para ambiente de trabalho. Com o OneDrive, pode descarregar pastas inteiras como um único ficheiro ZIP com até 10.000 ficheiros, embora não possa exceder 15 GB por descarregamento único.
O OneDrive vem com 5 GB de armazenamento gratuito pronto para uso, com opções adicionais de armazenamento de 100 GB, 1 TB e 6 TB disponíveis por uma taxa baseada em assinatura. Pode obter um destes planos de armazenamento comprando armazenamento adicional separadamente ou com a assinatura do Office 365.
A criar uma cópia de segurança de dados:
O processo de cópia de segurança é o mesmo para todos os tipos de ficheiros e pastas. Veja como pode fazer cópia de segurança dos seus ficheiros a usar o Microsoft OneDrive
PASSO 1: Escolha os ficheiros/pastas que deseja fazer cópia de segurança.
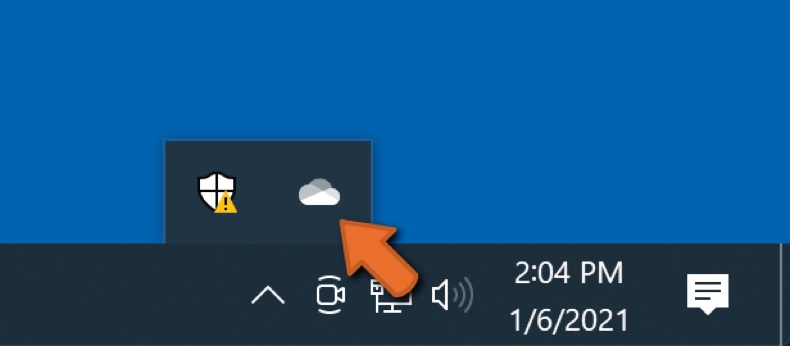
Clique no ícone da nuvem OneDrive para abrir o menu OneDrive. Enquanto estiver neste menu, pode personalizar as configurações de cópia de segurança de ficheiros.
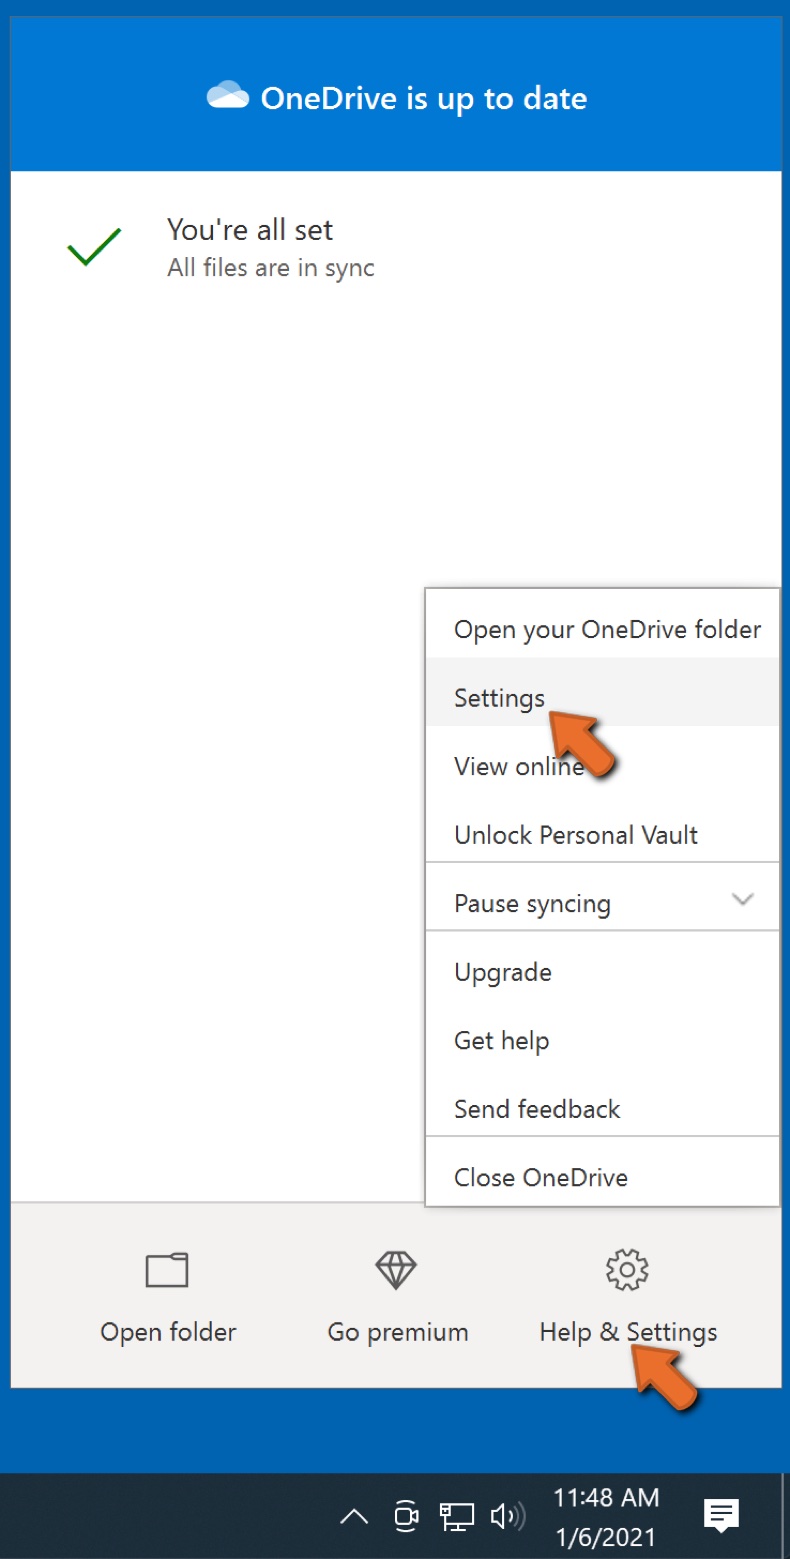
Clique em Ajuda & Configurações e selecione Configurações no menu suspenso.
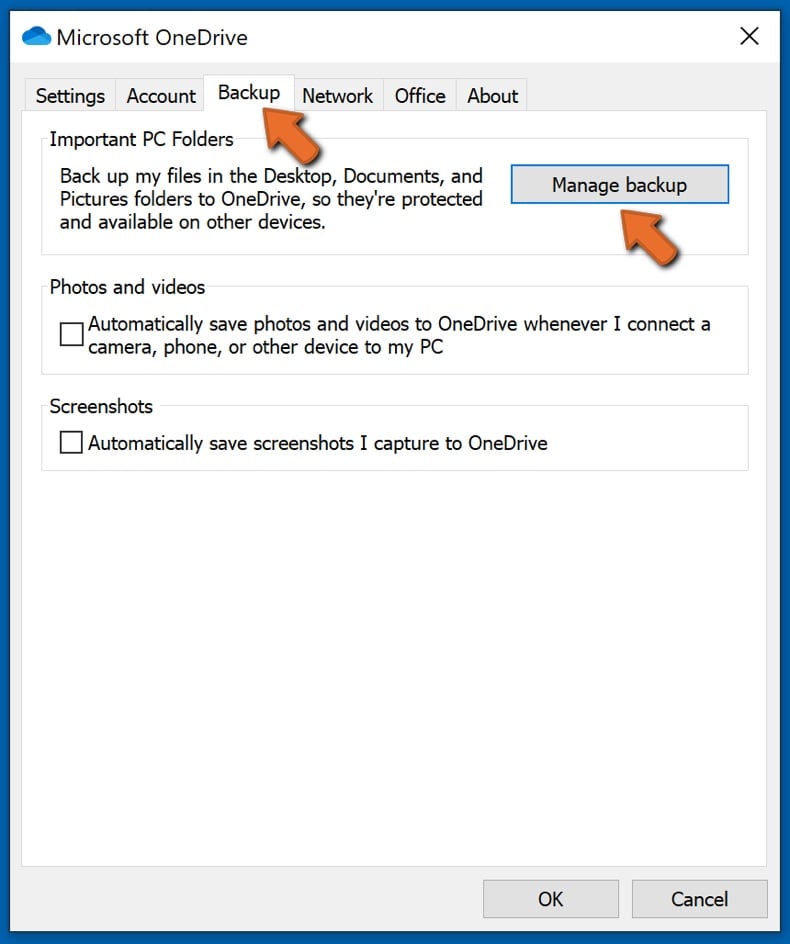
Vá para o separador Cópia de Segurança e clique em gerir cópia de segurança.
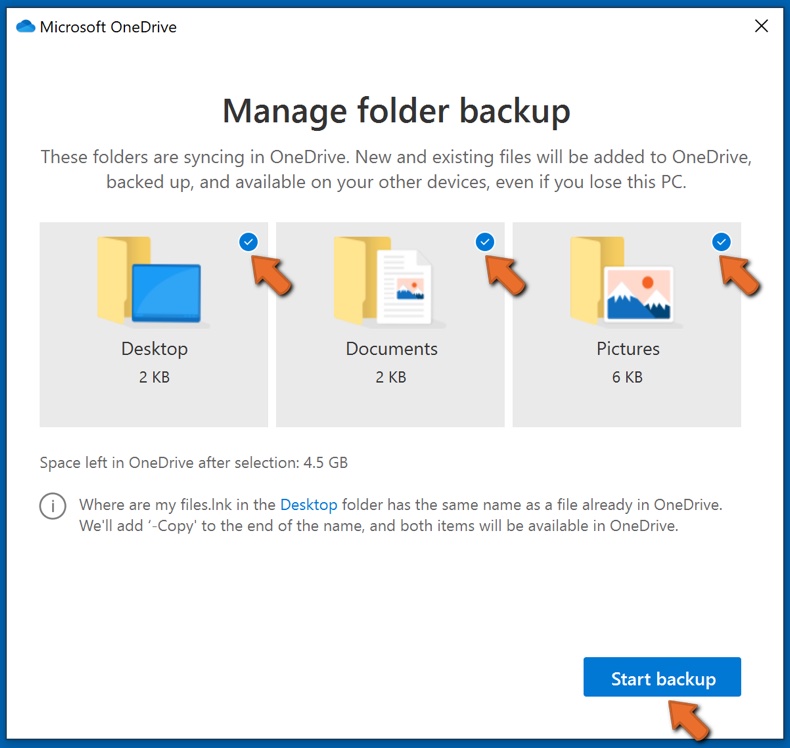
Neste menu, pode escolher fazer cópia de segurança da Ambiente de Trabalho e de todos os ficheiros nela contidos, e das pastas Documentos e Imagens, novamente, com todos os ficheiros nelas. Clique em Iniciar cópia de segurança.
Agora, quando adiciona um ficheiro ou pasta nas pastas do Ambiente de Trabalho e Documentos e Imagens, a cópia de segurança será feita automaticamente no OneDrive.
Para adicionar pastas e ficheiros que não estejam nas localizações mostradas acima, deve adicioná-las manualmente.
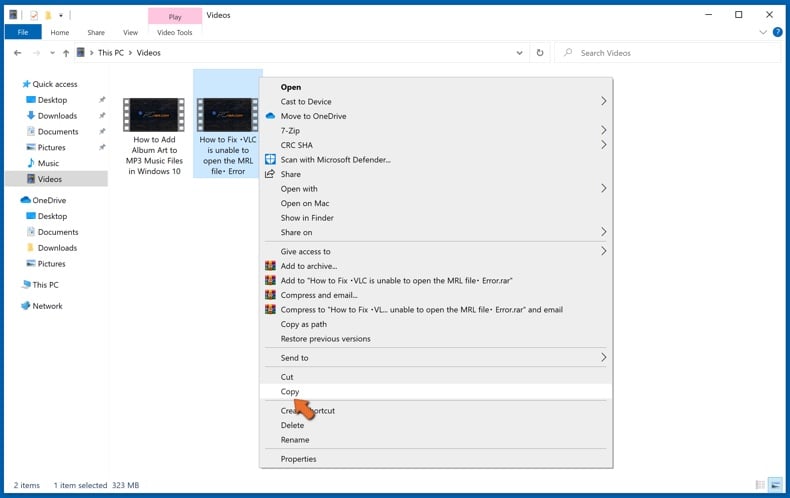
Abra o Explorador de Ficheiros e navegue até o local da pasta/ficheiro que deseja fazer cópia de segurança. Selecione o item, clique com o botão direito e clique em Copiar.
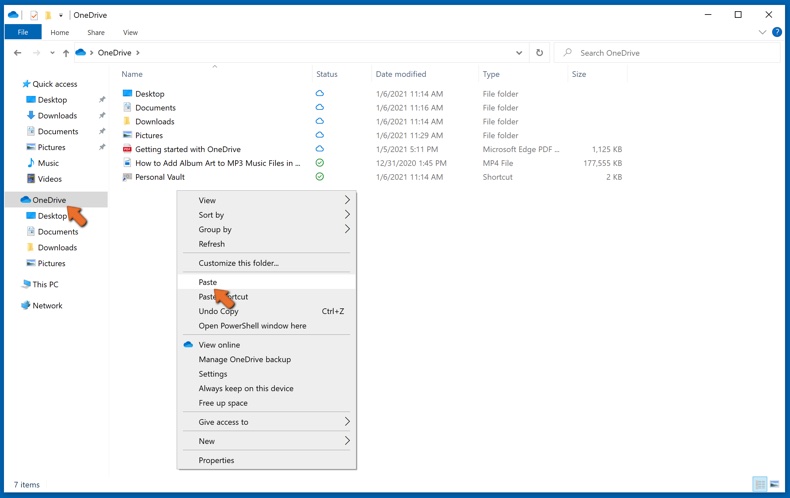
Em seguida, navegue até OneDrive, clique com o botão direito em qualquer lugar da janela e clique em Colar. Como alternativa, pode simplesmente arrastar e soltar um ficheiro no OneDrive. O OneDrive criará automaticamente uma cópia de segurança da pasta/ficheiro.
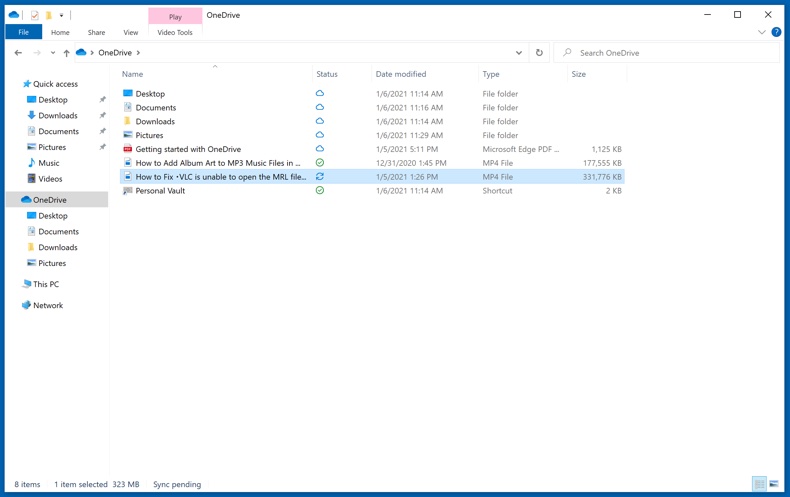
Todos os ficheiros adicionados à pasta OneDrive são copiados na nuvem automaticamente. O círculo verde com a marca de seleção indica que o ficheiro está disponível localmente e no OneDrive e que a versão do ficheiro é a mesma em ambos. O ícone de nuvem azul indica que o ficheiro não foi sincronizado e está disponível apenas no OneDrive. O ícone de sincronização indica que o ficheiro está a ser sincronizado no momento.
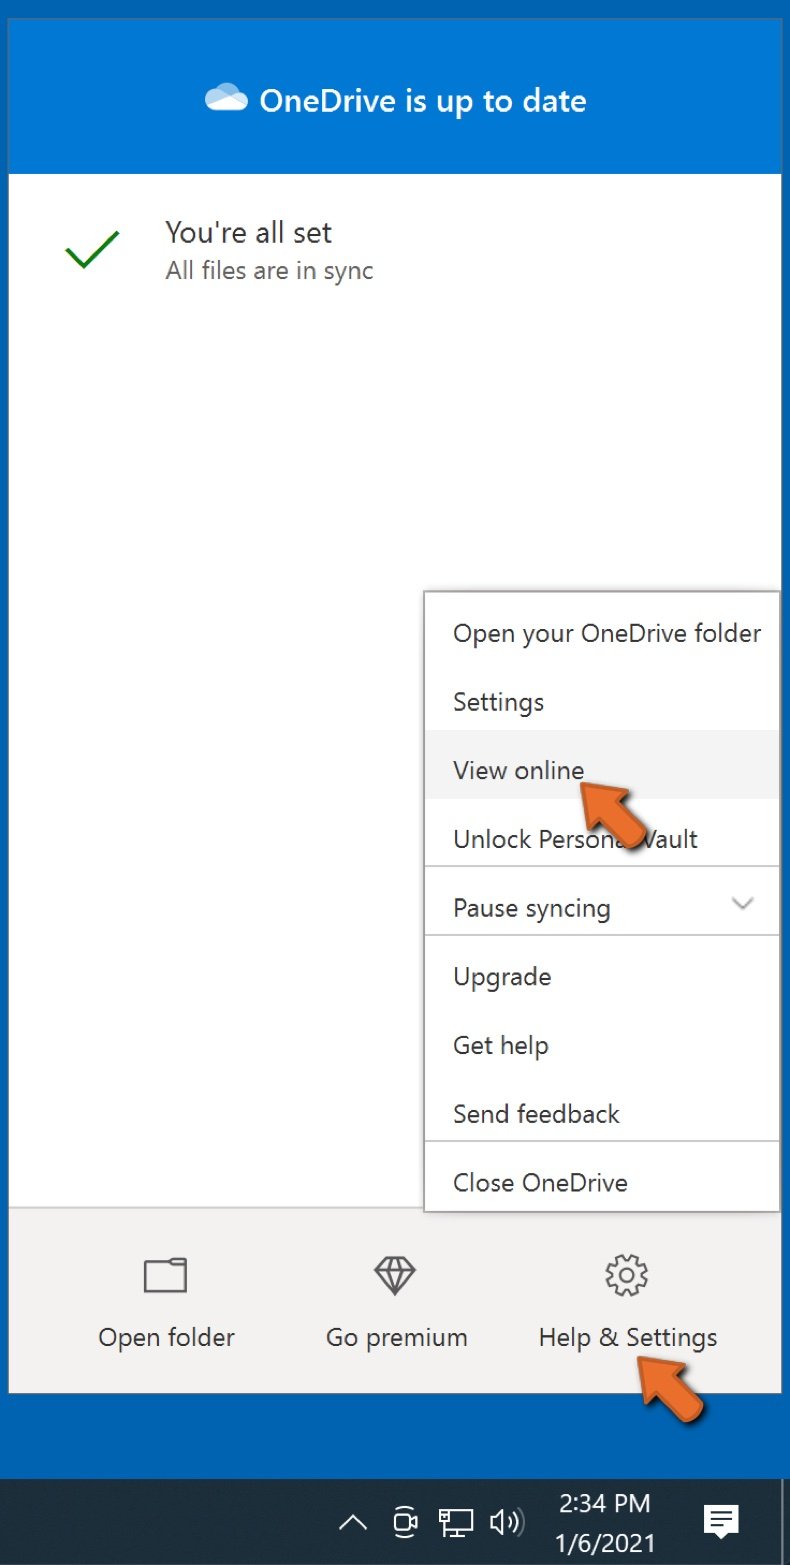
Para aceder ficheiros localizados apenas no OneDrive online, vá para o menu suspenso Ajuda & Configurações e selecione Exibir online.
PASSO 2: Restaurar ficheiros corrompidos.
O OneDrive garante que os ficheiros permaneçam sincronizados, para que a versão do ficheiro no computador seja a mesma versão na nuvem. No entanto, se o ransomware encriptou os seus ficheiros, pode aproveitar as vantagens do recurso de histórico de versões do OneDrive, que permite restaurar as versões dos ficheiros antes da encriptação.
O Microsoft 365 possui um recurso de detecção de ransomware que notifica quando os seus ficheiros do OneDrive são atacados e orienta-o durante o processo de restauração dos seus ficheiros. Deve-se observar, entretanto, que se não tiver uma assinatura paga do Microsoft 365, terá apenas uma detecção e recuperação de ficheiro gratuitamente.
Se os seus ficheiros do OneDrive forem excluídos, corrompidos ou infectados por malware, pode restaurar todo o seu OneDrive para um estado anterior. Veja como pode restaurar todo o seu OneDrive:
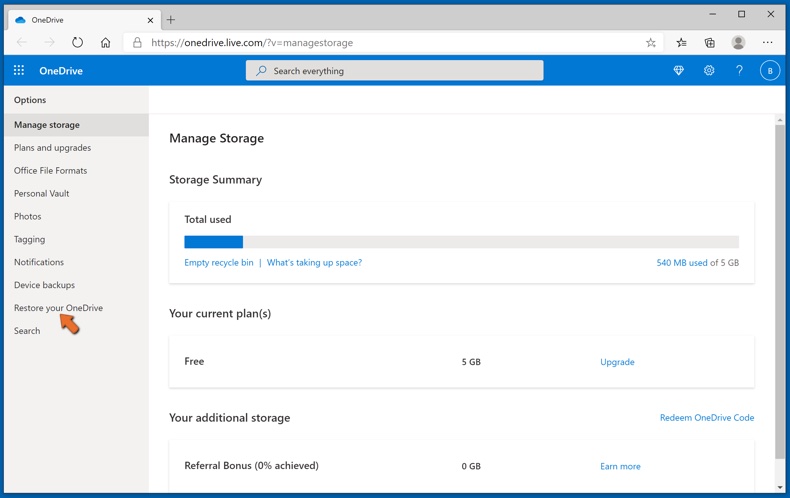
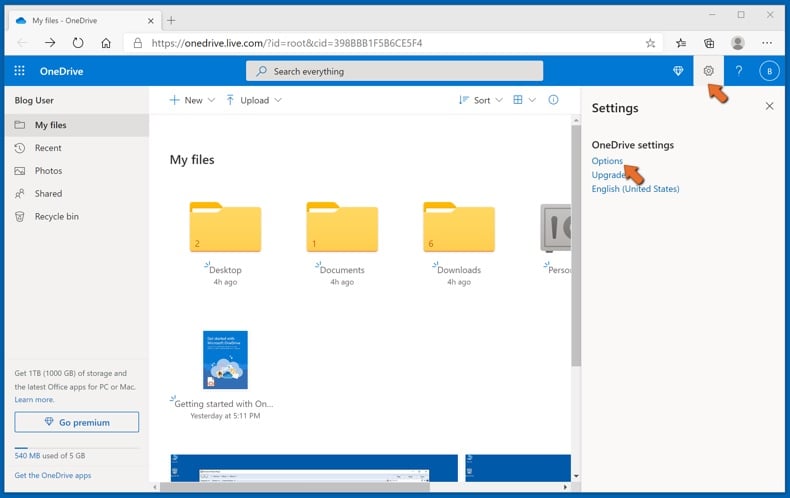
1. Se estiver desligado com uma conta pessoal, clique na engrenagem Configurações na parte superior da página. Em seguida, clique em Opções e selecione Restaurar no seu OneDrive.
Se estiver desligado com uma conta de trabalho ou escola, clique na engrenagem Configurações na parte superior da página. Em seguida, clique em Restaurar o seu OneDrive.
2. Na página Restaurar o seu OneDrive, selecione uma data na lista suspensa. Note que se estiver a restaurar os seus ficheiros após a detecção automática de ransomware, uma data de restauro será selecionada para si.
3. Depois de configurar todas as opções de restauro de ficheiro, clique em Restaurar para desfazer todas as atividades selecionadas.
A melhor forma de evitar danos por infecções de ransomware é manter cópias de seguranças atualizadas regularmente.
Perguntas Frequentes (FAQ)
Como é que o meu computador foi pirateado e como é que os hackers encriptaram os meus ficheiros?
O ransomware entra normalmente num sistema quando a vítima abre um ficheiro que parece comum, mas que contém um payload malicioso. As vias de distribuição mais comuns incluem e-mails de phishing com anexos infetados, transferências de trojans, software pirateado, falsos avisos de atualização, ferramentas de ativação ilegais ('cracks'), malvertising e ficheiros provenientes de redes Peer-to-Peer ou de sites de transferência duvidosos.
Como abrir ficheiros “.coffin”?
Os ficheiros com a extensão .coffin não podem ser abertos sem desencriptação. Mudar-lhes o nome ou remover a extensão não tem qualquer efeito - os dados subjacentes foram transformados pelo processo de encriptação e é necessária a chave correta para reverter essa transformação.
Onde devo procurar ferramentas de desencriptação gratuitas para o ransomware Coffin Locker?
Em caso de ataque de ransomware, consulte o site do projeto No More Ransom (mais informações acima).
Posso pagar-vos muito dinheiro, conseguem desencriptar os ficheiros por mim?
Não oferecemos serviços de desencriptação. Excetuando os casos em que o ransomware contém falhas criptográficas graves, recuperar ficheiros encriptados sem o envolvimento dos atacantes geralmente não é possível.
Os terceiros que publicitam serviços pagos de recuperação de ficheiros são frequentemente burlas ou intermediários que simplesmente negoceiam com os criminosos em seu nome - raramente compensando o custo ou o risco adicional.
O Combo Cleaner ajuda-me a remover o ransomware Coffin Locker?
Sim, o Combo Cleaner pode verificar o seu sistema, detetar o Coffin Locker e removê-lo. Dito isto, a remoção da infeção não restaura os ficheiros já encriptados - as ferramentas antivírus não conseguem reverter a encriptação, apenas eliminar a ameaça ativa.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários