Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Adware Cinemate
Adware

Adware Cinemate

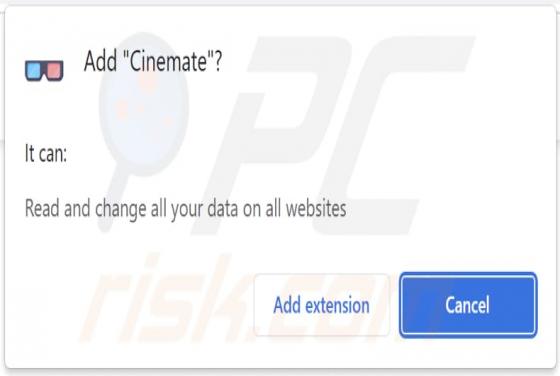
Cinemate é descrito como uma aplicação que ajuda os utilizadores a encontrar filmes em exibição nos cinemas. Descobrimos esta aplicação ao examinar sites fraudulentos. Depois de descarregar e adicionar o Cinemate a um navegador web, descobrimos que gera anúncios (funciona como adware). É altamente
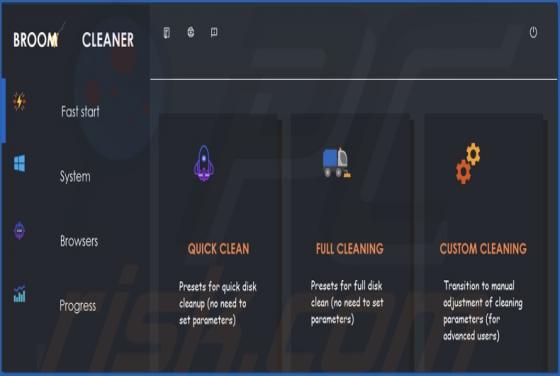
Aplicação Indesejada Broom Cleaner
Aplicação Potencialmente Indesejada

Aplicação Indesejada Broom Cleaner

Ao inspecionar páginas de descarregamento duvidosas, os nossos pesquisadores encontraram a aplicação Broom Cleaner. É promovida como uma ferramenta para melhorar o desempenho do sistema, removendo o conteúdo indesejado e protegendo a privacidade do utilizador. O instalador fraudulento do Broom Cl

Aplicação Indesejada I-Record
Aplicação Potencialmente Indesejada

Aplicação Indesejada I-Record

A julgar pela interface da aplicação, o I-Record deve gravar o ecrã ao usar o formato de vídeo selecionado. A nossa equipa descobriu o I-Record após concluir a instalação de um pacote de software descarregue de uma página web duvidosa. I-Record supostamente permite que os utilizadores grav

Ransomware Info
Ransomware

Ransomware Info

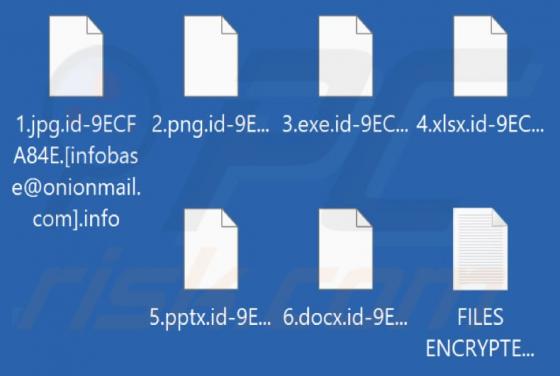
Info é o nome do ransomware pertencente à família do ransomware Dharma. A nossa equipa o descobriu enquanto inspecionava amostras de malware enviadas ao VirusTotal. O Info encripta os dados, anexa o ID da vítima, o endereço de e-mail infobase@onionmail.com e a extensão ".info" aos nomes dos fichei

Trojan  Bancário MaliBot (Android)
Trojan

Trojan Bancário MaliBot (Android)

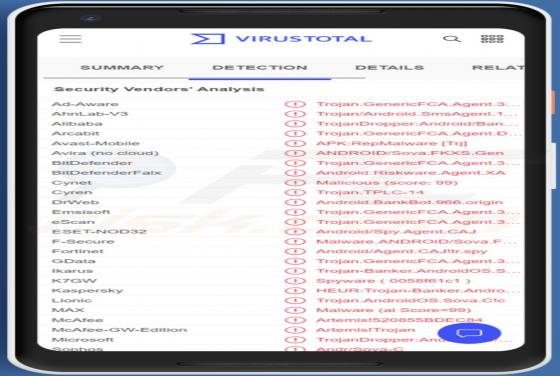
MaliBot é um trojan bancário direcionado a sistemas operativos (SOs) Android. Como o próprio nome indica, este malware procura principalmente extrair informações relacionadas aos bancos e finanças das vítimas. No entanto, o MaliBot é um software malicioso multifuncional capaz de executar várias a

Malware Proxy2Service
Trojan

Malware Proxy2Service

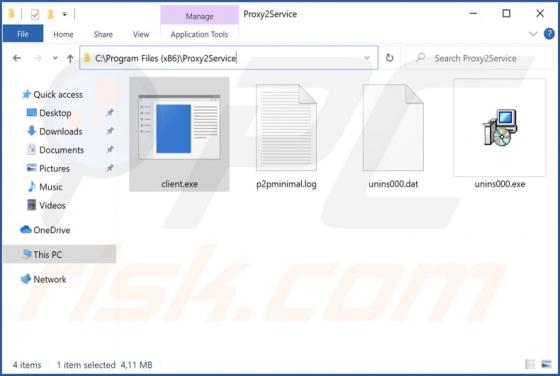
Proxy2Service é o nome de um programa malicioso que a nossa equipa descobriu após inspecionar um instalador fraudulento descarregue de uma página de distribuição de software pirateada. Descobrimos que o Proxy2Service força o navegador da Web a abrir vários sites (potencialmente maliciosos). Também

Trojan Bancário Hydra (Android)
Trojan

Trojan Bancário Hydra (Android)

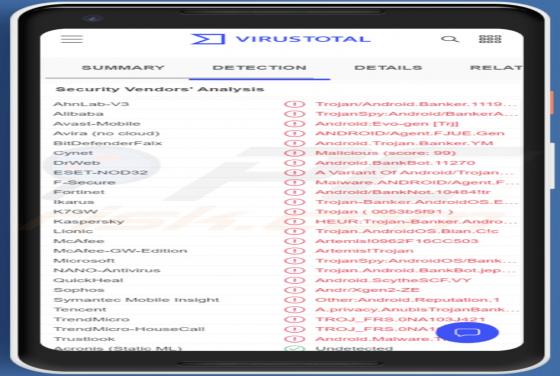
Hydra é um Trojan bancário para Android direcionado aos clientes do Commerzbank, um grande banco alemão. Depois de descarregar e abrir a aplicação maliciosa, pede determinadas permissões. Inicia as suas atividades maliciosas depois de receber essas permissões. Sabe-se que os agentes de ameaças usa

Ransomware LIZARD (Phobos)
Ransomware

Ransomware LIZARD (Phobos)

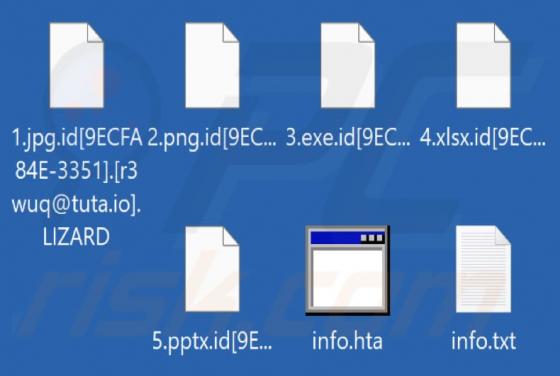
Ao inspecionar amostras de malware enviadas à página VirusTotal, descobrimos LIZARD - ransomware pertencente à família de Phobos. Encripta os ficheiros e anexa o ID da vítima, o endereço de e-mail r3wuq@tuta.io e a extensão ".LIZARD" aos nomes dos ficheiros. O LIZARD também cria ficheiros "info.ht