Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Ransomware Solidbit
Ransomware

Ransomware Solidbit

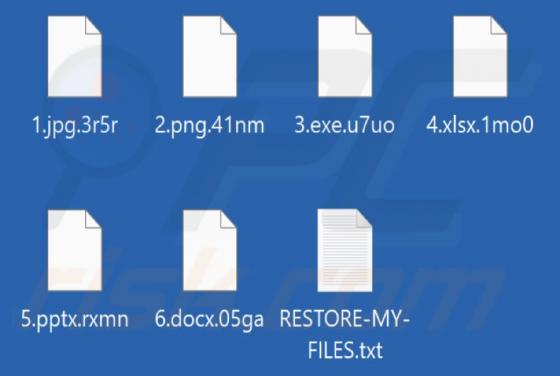
Solidbit é um ransomware usado para extorsão de dinheiro. Encripta ficheiros para torná-los inacessíveis/inutilizáveis. Além disso, o Solidbit anexa a sua extensão (que contém quatro caracteres aleatórios) aos nomes dos ficheiros e cria o ficheiro "RESTORE-MY-FILES.txt" e exibe uma janela pop-up (
Trojan Themida
Trojan

Trojan Themida

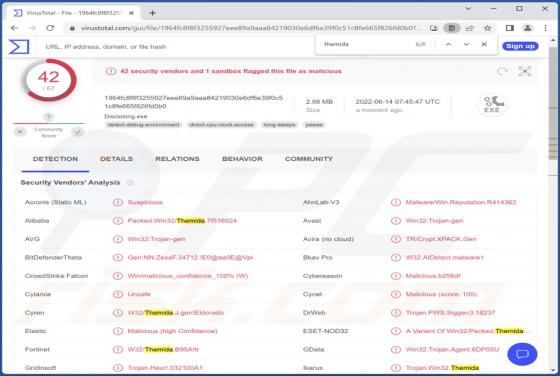
Themida é um nome de detecção usado por alguns softwares de segurança como um título genérico para softwares maliciosos que possuem certas características. Em suma, essa detecção pode ser atribuída a trojans que usam o empacotador Themida como medida de proteção contra engenharia reversa. Por out

Malware Pymafka
Trojan

Malware Pymafka

Pymafka é o nome de um malware direcionado a utilizadores de Windows, macOS e Linux. Uma versão do Trojan descarregue e executada pelo Pymafka depende do sistema operativo. O nome de Pymafka é semelhante a um pacote Python legítimo denominado pykafka. Os criminosos cibernéticos por trás do Pymafk

APT32 Malware (Android)
Trojan

APT32 Malware (Android)

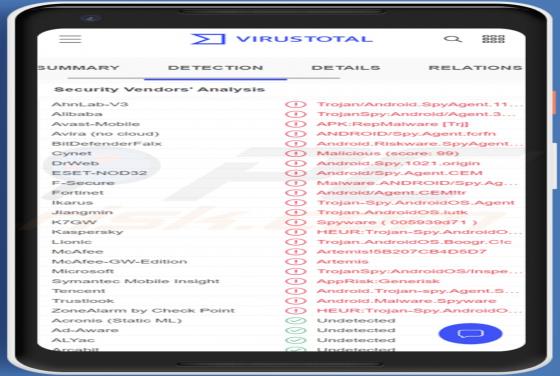
É o nome de uma aplicação maliciosa que fornece acesso a dispositivos Android e espia as vítimas. O APT32 estabelece o serviço "MainService", conecta-se a um servidor de comando e controlo (C2) e inicia as suas atividades maliciosas (recebe comandos através de um servidor C2). Este malware

Ransomware Hello xD
Ransomware

Ransomware Hello xD

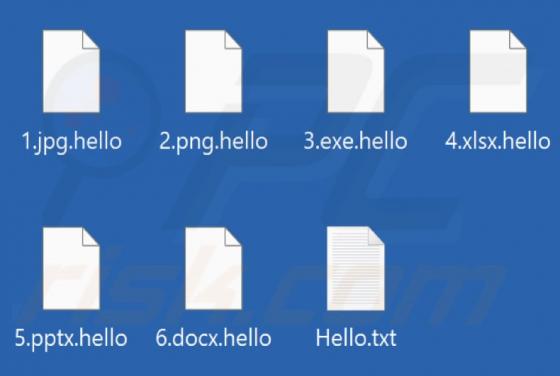
Hello xD torna os ficheiros inacessíveis ao encriptá-los e altera as suas extensões de ficheiro para ".hello". Por exemplo, renomeia "sample.jpg" para "sample.jpg.hello", "1.png" para "1.png.hello". Além disso, Hello xD cria um ficheiro de texto ("Hello.txt") que contém uma nota de resgate. Sc

Malware Exobot (Android)
Trojan

Malware Exobot (Android)

Exobot (também conhecido como Exo Android Bot) é um software malicioso direcionado a sistemas operativos Android (sistemas operativos). Este malware pode extrair uma grande variedade de informações e também pode criar uma botnet (ou seja, controlar um grupo de dispositivos infectados para realizar

Malware SMSFactory (Android)
Trojan

Malware SMSFactory (Android)

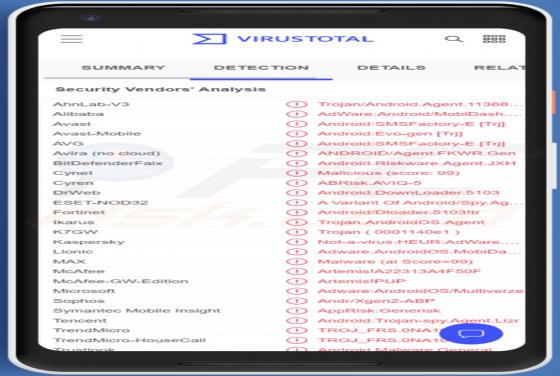
SMSFactory é o nome de um programa malicioso que tem como alvo os sistemas operativos Android. Este malware foi projetado para ocultar-se em dispositivos infectados e enviar SMS ou ligar para números de tarifa premium. Atividade significativa da SMSFactory foi observada na Argentina, Brasil, Fran

Malware BianLian (Android)
Trojan

Malware BianLian (Android)

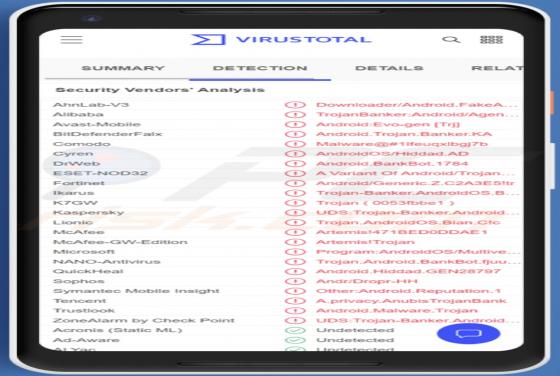
BianLian é o nome de um Trojan bancário direcionado aos utilizadores do Android. Descobrimos este malware ao examinar os lançadores de malware (aplicações falsas) carregados na Google Play Store. BianLian realiza ataques de sobreposição para roubar credenciais de login para aplicações bancários e

POP-UP da Fraude SpaceX BTC And ETH Giveaway
Phishing/Fraude

POP-UP da Fraude SpaceX BTC And ETH Giveaway

"SpaceX BTC and ETH giveaway" é uma fraude promovida em vários sites não confiáveis. É apresentado como um programa de adoção em massa de criptomoedas. Supostamente, os utilizadores receberão o dobro do retorno da criptomoeda Bitcoin (BTC) ou Ethereum (ETH) que contribuem para o programa. No entan

POP-UP da Fraude BITCOIN DONATE
Phishing/Fraude

POP-UP da Fraude BITCOIN DONATE

"BITCOIN DONATE" é uma fraude promovida em vários sites fraudulentos. Afirma que os utilizadores receberão criptomoeda por participar do projeto "MUTUAL ASSISTANCE FUND"/"Bitcoin Help". Supostamente, os utilizadores receberão doações de outros participantes, mas também terão que transferir 0,001 B