Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Vírus Conhost.exe
Trojan

Vírus Conhost.exe

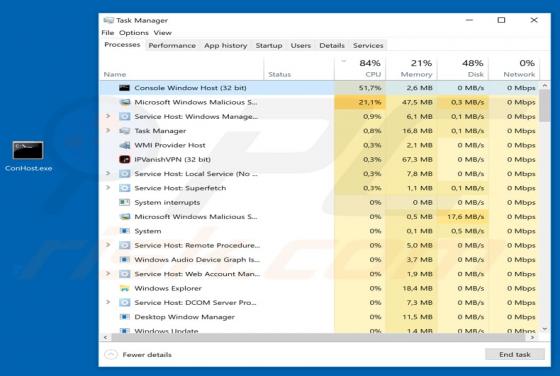
Conhost.exe (Console Window Host) é o processo de um programa (criptominerador) projetado para minerar a criptomoeda Monero. Geralmente, os criminosos cibernéticos enganam as pessoas para que descarreguem e instalem este programa para gerar rendimento. Em suma, o programa usa recursos do computad
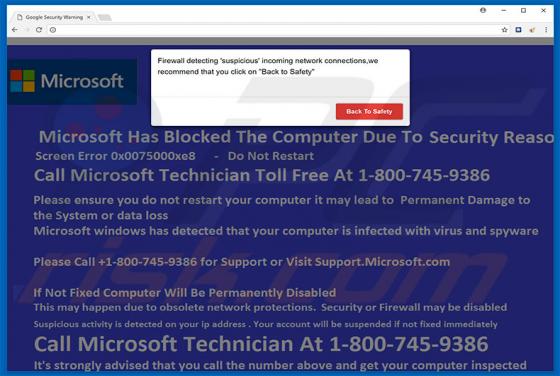
Fraude Microsoft Has Blocked The Computer
Phishing/Fraude

Fraude Microsoft Has Blocked The Computer

Similar a "Microsoft Security Alert", "Suspicious Connection", "Firewall Breach Detected", e muitos outros, "Microsoft Has Blocked The Computer" é uma mensagem de erro falsa exibida por um site fraudulento. A pesquisa demonstra que os utilizadores são frequentemente redirecionados para este site

Sequestrador de Navegador Keep It Smart
Sequestrador de Navegador

Sequestrador de Navegador Keep It Smart

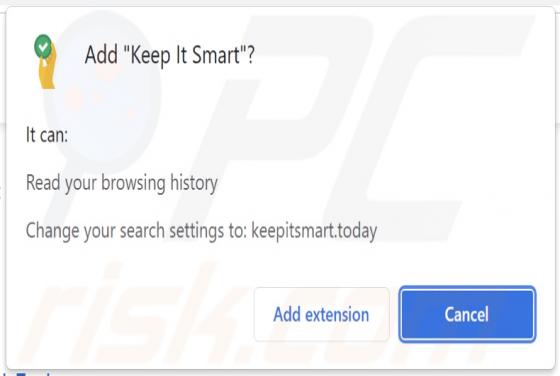
A nossa equipa de pesquisa encontrou a extensão de navegador Keep It Smart ao inspecionar sites de descarregamento duvidosos. A nossa análise deste software revelou que é um sequestrador de navegador a promover o motor de pesquisa falsa keepitsmart.today. Keep It Smart promove o keepitsmar

Adware BlockAll - Block Ads
Adware

Adware BlockAll - Block Ads

Ao inspecionar sites fraudulentos, os nossos pesquisadores descobriram a extensão de navegador "BlockAll - block ads". O seu material promocional patrocina esta extensão como ferramenta de bloqueio de anúncios (adblocker). Depois de analisar "BlockAll - block ads", determinamos que opera como soft

Anúncios Cauthaushoas.com
Spam de notificação

Anúncios Cauthaushoas.com

Ao inspecionar sites questionáveis, a nossa equipa de pesquisa descobriu a página não autorizada cauthaushoas[.]com. Foi projetada para hospedar conteúdo duvidoso, promover notificação spam do navegador, e redirecionar visitantes para outros /maliciosos). A maioria dos utilizadores entra em sites

Ransomware Eternity
Ransomware

Ransomware Eternity

Descoberto por Cyble Research Labs, Eternity é um programa do tipo ransomware que faz parte da família do malware Eternity. O ransomware é projetado para encriptar dados e fazer exigências de resgate para a desencriptação. Quando lançamos uma amostra do Eternity na nossa máquina de teste, descobr

POP-UP da Fraude Apple Defender Security Center (Mac)
Vírus Mac

POP-UP da Fraude Apple Defender Security Center (Mac)

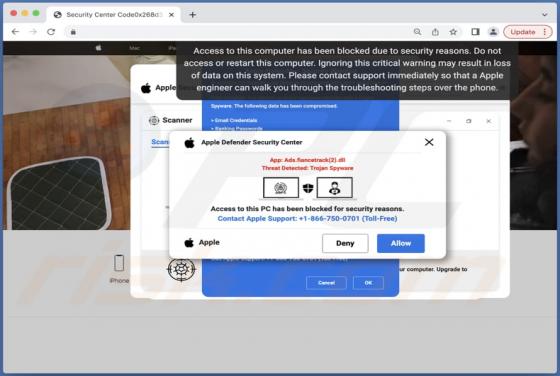
Examinamos este site e descobrimos que executa uma fraude de suporte técnico. É um site falso da Apple que alega que um computador está infectado e pede para ligar para o número fornecido ("Suporte da Apple"). Normalmente, o objetivo destas fraudes é extorquir dinheiro, informações confidenciais

Malware Eternity
Trojan

Malware Eternity

Descoberto por Cyble Research Labs, Eternity é o nome de uma família de malware. Ativamente vendidos na web, os desenvolvedores de Eternity usam o serviço Telegram IM (Instant Messaging) para vender os seus produtos maliciosos, além de fornecer suporte e personalização aos compradores. O Telegram

Malware Words
Trojan

Malware Words

Words é o nome de um programa malicioso, que a nossa equipa de pesquisa encontrou ao inspecionar sites falsos de descarregamento de software "pirateado". O malware Words é capaz de forçar a abertura de sites perigosos e não confiáveis, e também pode ter outras capacidades prejudiciais. Vale ressa

Ransomware NOKOYAWA
Ransomware

Ransomware NOKOYAWA

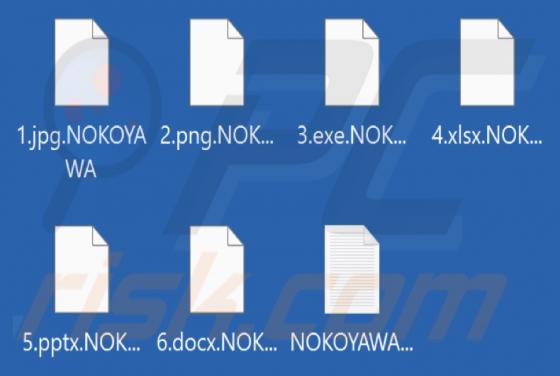
NOKOYAWA é um software malicioso classificado como ransomware, que a nossa equipa de pesquisa encontrou e testou no VirusTotal. Foi projetado para encriptar dados e exigir pagamento pela desencriptação. A nossa máquina de teste, este ransomware encriptou ficheiros e anexou os seus nomes de fichei