Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Anúncios Devicespam-shield.com
Spam de notificação

Anúncios Devicespam-shield.com

Ao inspecionar sites enganosos, descobrimos a página não autorizada do devicespam-shield[.]com. Promove fraudes, envia notificações de spam do navegador, e redireciona os visitantes para outros sites (provavelmente não confiáveis/maliciosos). Os utilizadores normalmente entram nessas páginas atrav
Adware Weather
Adware

Adware Weather

Durante uma inspeção de rotina de sites de descarregamento fraudulentos, descobrimos um aplicação não autorizado denominado Weather. Depois de analisar este software, descobrimos que funciona como adware. Além disso, notamos que o Weather é praticamente idêntico ao adware Prime. O adware f

Ladrão Burmilla
Trojan

Ladrão Burmilla

Burmilla é o nome de um malware que rouba informações. Rouba dados de certas aplicações e clientes, navegadores e carteiras de criptomoedas. Além disso, capta screenshots e obtém informações do sistema (e informações sobre ficheiros armazenados no computador infectado). O Burmilla recolhe

TAR NetDooka
Trojan

TAR NetDooka

Descoberto por TrendMicro, NetDooka é uma estrutura de malware multicomponente distribuída através de um Serviço PPI (Pagamento por Instalação). Devido à natureza dos serviços PPI de malware, exatamente quais componentes maliciosos são instalados podem variar. As cadeias de infecção observadas co

Adware Watch It
Adware

Adware Watch It

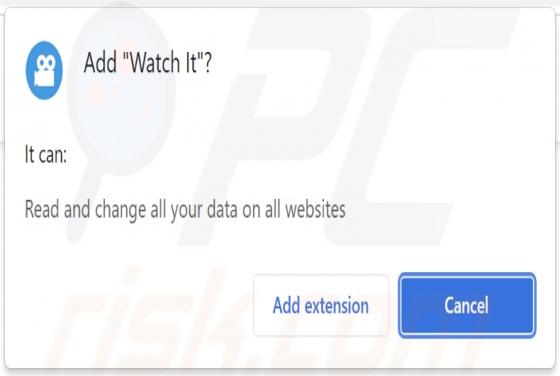
Watch It é o nome de uma extensão do navegador que descobrimos ao inspecionar páginas de descarregamento obscuras. Este software promete permitir aos utilizadores acesso fácil a filmes, os programas de TV e conteúdo relacionado. Após analisar essa extensão, determinamos que funciona como adware.

Trojan Anatsa (Android)
Trojan

Trojan Anatsa (Android)

Anatsa é o nome de um Trojan bancário com recursos de Trojan de administração remota (RAT). Pode roubar credenciais, registar teclas premidas e tirar screenshots (obter qualquer coisa mostrada no ecrã da vítima). Descobrimos o Anatsa ao inspecionar aplicações (conta-gotas) enviadas ao Google Play.

Anúncios Mous0.biz
Spam de notificação

Anúncios Mous0.biz

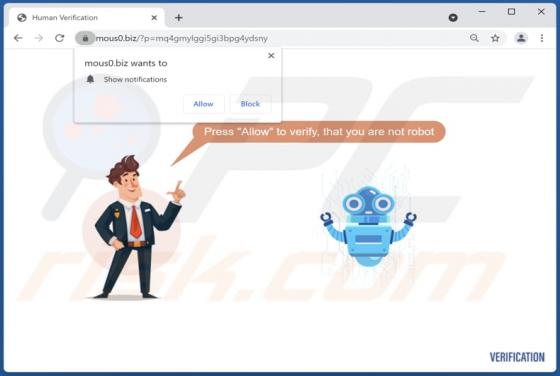
Examinamos a página mous0[.]biz e descobrimos que usa uma técnica de isca de cliques para induzir os visitantes a concordar em receber as suas notificações. Além disso, redireciona os visitantes para uma página idêntica. Nossa equipa descobriu mous0[.]biz ao examinar outras páginas que usam redes

Malware Stealerium
Trojan

Malware Stealerium

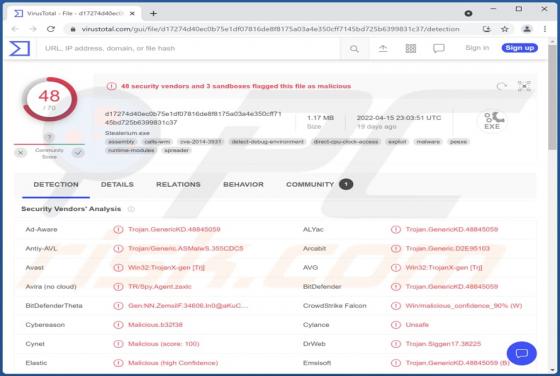
Stealerium é o nome de um ladrão de informações escrito na linguagem de programação C#. Envia logs (informações roubadas) para um canal Discord controlado pelos criminosos ao usar um webhook. O malware Stealerium pode extrair dados, registar teclas premidas, capturar screenshots e sequestrar a áre

Adware Prime
Adware

Adware Prime

Prime é o nome de uma aplicação nociva que descobrimos ao inspecionar sites de descarregamento fraudulentos. Após analisar este software, determinamos que funciona como um software suportado por publicidade (adware). Além disso, notamos que o Prime é praticamente idêntico ao adware Healthiness.

Ransomware GUCCI
Ransomware

Ransomware GUCCI

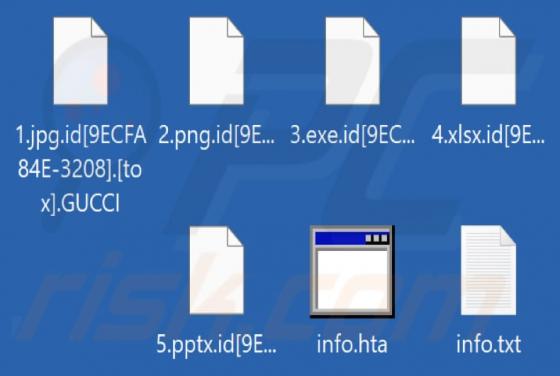
Os nossos pesquisadores de malware descobriram uma variante de ransomware (pertencente à família Phobos) denominada GUCCI. Foi encontrado ao analisar amostras de malware enviadas ao VirusTotal. GUCCI é um ransomware que encripta ficheiros, anexa a extensão ".GUCCI" (e o ID da vítima) aos nomes dos