Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

cPanel - Webmail Update Required Fraude
Phishing/Fraude

cPanel - Webmail Update Required Fraude

Após examinar este e-mail «cPanel - Atualização do Webmail necessária», determinámos que é falso. Trata-se de uma mensagem de phishing que visa obter credenciais de login (senhas) de contas de e-mail. É importante ressaltar que esta campanha de spam não está associada à cPanel, L.L.C. real.

CastleLoader Malware
Trojan

CastleLoader Malware

O CastleLoader é um software malicioso classificado como um carregador. Este programa foi concebido para descarregar/instalar malware adicional (ou seja, causar infeções em cadeia). O CastleLoader existe pelo menos desde o início de 2025. Foi observado a ser utilizado para atacar entidades governa

Hyperliquid Rewards Program Fraude
Phishing/Fraude

Hyperliquid Rewards Program Fraude

A nossa equipa de investigação encontrou esta página falsa do «Programa de Recompensas Hyperliquid» durante uma sessão de investigação de rotina. Este esquema se faz passar pelo site oficial da Hyperliquid (hyperfoundation.org). Ele funciona como um drenador de criptomoedas, roubando ativos digita

LinkedIn Invitation Email Fraude
Phishing/Fraude

LinkedIn Invitation Email Fraude

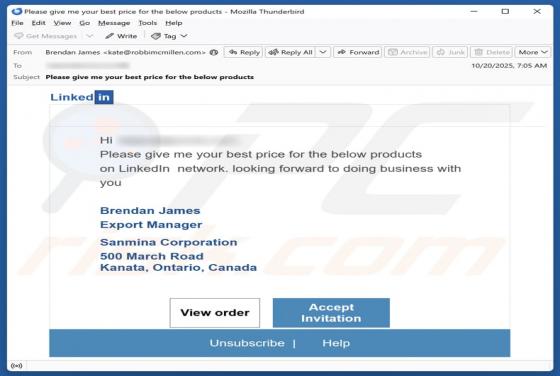
A nossa equipa analisou o e-mail e descobriu que ele inclui uma mensagem falsa do LinkedIn para induzir os destinatários a abrir um site enganoso. O site fornecido foi criado para roubar informações pessoais. Ser vítima desse golpe de phishing pode levar ao roubo de conta e outros problemas. Porta

Nobody Ransomware
Ransomware

Nobody Ransomware

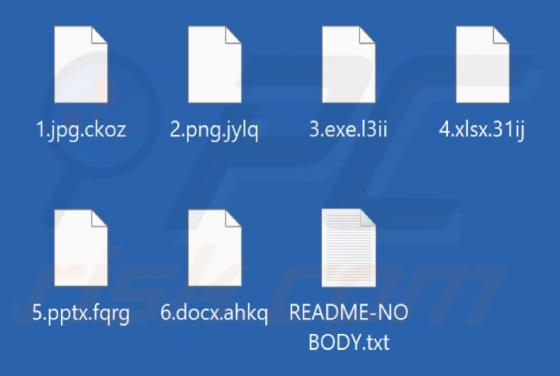
A nossa análise mostra que o Nobody é um ransomware baseado no ransomware Chaos. Descobrimos o Nobody ao analisar amostras carregadas no VirusTotal. Uma vez executado no dispositivo, este ransomware encripta ficheiros e acrescenta a sua extensão (quatro caracteres aleatórios, como ".ckoz") aos nom

Trap Ransomware
Ransomware

Trap Ransomware

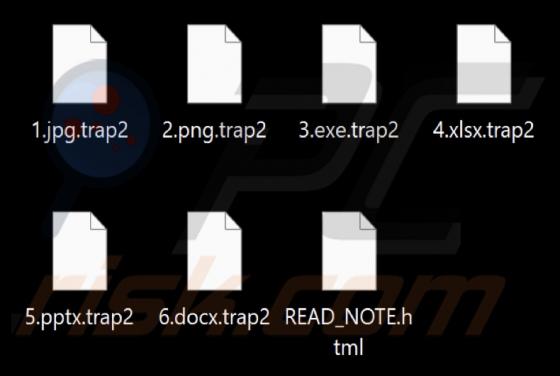
O Trap é um programa do tipo ransomware descoberto pela nossa equipa de investigação durante uma análise de rotina de novos ficheiros enviados para a plataforma VirusTotal. O Trap faz parte da família de ransomware MedusaLocker. Este malware encripta dados e exige resgate para a sua desencriptação

Monkey Ransomware
Ransomware

Monkey Ransomware

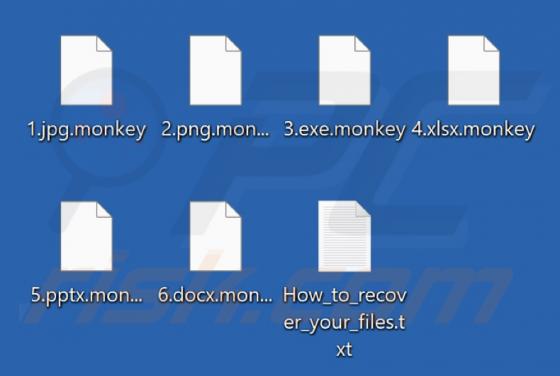
Ao navegar pelos novos ficheiros enviados para o site VirusTotal, os nossos investigadores descobriram o Monkey ransomware. Este programa malicioso foi concebido para encriptar dados e exigir pagamento pela sua desencriptação. Na nossa máquina de teste, este ransomware encriptou ficheiros e adici

Kyber Ransomware
Ransomware

Kyber Ransomware

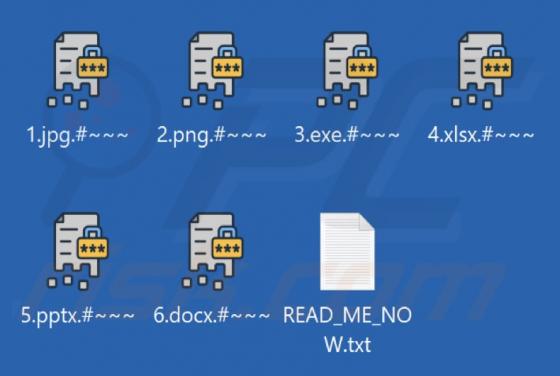
Kyber é um ransomware que descobrimos ao verificar amostras de malware enviadas para o VirusTotal. A nossa análise mostra que o Kyber encripta ficheiros e acrescenta ".#~~~" aos nomes dos ficheiros. Por exemplo, ele altera "1.jpg" para "1.jpg.#~~~", "2.png" para "2.png.#~~~" e assim por diante. O

Stolen (MedusaLocker) Ransomware
Ransomware

Stolen (MedusaLocker) Ransomware

A nossa equipa descobriu o Stolen, uma variante de ransomware pertencente à família MedusaLocker, enquanto examinava amostras carregadas no VirusTotal. Após a infiltração, o Stolen encripta ficheiros e acrescenta a extensão ".stolen30" (o número pode variar) aos nomes dos ficheiros. Além disso, fo

Security Notice Update Email Fraude
Phishing/Fraude

Security Notice Update Email Fraude

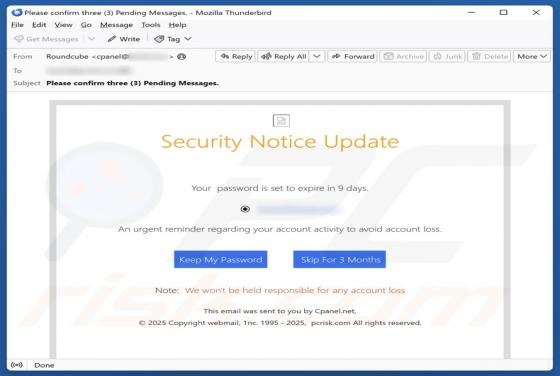
A nossa inspeção do e-mail «Atualização do aviso de segurança» revelou que se trata de spam. Esta mensagem é apresentada como um aviso de expiração de palavra-passe. O objetivo desta campanha de spam é induzir os destinatários a revelar as suas credenciais de login da conta de e-mail num site de p