Podemos receber comissões pelos produtos que recomendamos. Saiba mais.
PHP2Shell: como verificar e atualizar a versão de PHP do seu website

PHP2Shell: como verificar e atualizar a versão de PHP do seu site
A 21 de outubro de 2026, o projeto PHP lançou correções para duas falhas críticas, apelidadas de PHP2Shell, que poderiam permitir a um atacante executar o seu próprio código num servidor web sem iniciar sessão. Segundo a W3Techs, o PHP é utilizado em cerca de 70% dos sites, incluindo todos os sites WordPress, pelo que isto afeta uma parte muito grande da web.
A correção é uma versão mais recente do PHP, e não uma atualização do WordPress ou de plugins. Este guia explica, em termos simples, como verificar que versão do PHP o seu site utiliza e as formas mais simples de a atualizar.
Índice:
- Introdução
- O que é o PHP2Shell?
- Que versões do PHP estão corrigidas
- Forma 1: Verifique a sua versão do PHP com o PCrisk Website Scanner
- Forma 2: Verifique a sua versão do PHP no WordPress
- Forma 3: Verifique o painel de controlo do seu alojamento
- Forma 4: Pergunte ao seu fornecedor de alojamento
- Como atualizar o PHP
- Se não puder atualizar de imediato
- Conclusão
- Perguntas frequentes (FAQ)
O que é o PHP2Shell?
O PHP é a linguagem de programação utilizada para construir as páginas da maioria dos sites, desde blogs em WordPress a lojas online. PHP2Shell é o nome que os investigadores deram a um ataque que combina duas falhas do PHP recentemente descobertas, CVE-2026-109618 e CVE-2026-109619. Foram descobertas por investigadores da Calif, da Wiz e da OpenAI e comunicadas ao projeto PHP em agosto.
No seu aviso de segurança, o projeto PHP afirma que as falhas “podem permitir a execução remota de código sem autenticação”. Em termos simples, um desconhecido pode enviar um pedido especialmente criado para o seu site e, no pior dos casos, assumir o controlo do servidor por trás dele. O problema está no próprio PHP, antes de qualquer código do WordPress, de plugins ou de temas ser executado.
Alguns aspetos a saber:
- Quase todos os sites que utilizam PHP são afetados, independentemente da configuração do alojamento. O PHP considera o risco mais elevado em servidores que executam o PHP dentro do Apache (mod_php).
- Os ataques começaram de imediato. A Amazon registou a primeira tentativa a 17 de outubro, antes do anúncio, e o CEO da Cloudflare falou de milhões de tentativas poucas horas após o anúncio. A 22 de outubro, nenhuma intrusão bem-sucedida tinha sido confirmada publicamente.
- Atualizar o WordPress, os plugins ou os temas não resolve o problema. Só uma versão atualizada do PHP o faz.
Que versões do PHP estão corrigidas
As versões do PHP organizam-se em famílias, chamadas ramos, como o 8.3. Cada ramo recebe pequenas atualizações com um terceiro número, como 8.3.35 e 8.3.36. A correção chegou na versão mais recente de cada ramo suportado:
| O seu ramo do PHP | Versão corrigida | Atualizações de segurança até |
| PHP 8.5 | 8.5.12 ou mais recente | 31 de dezembro de 2029 |
| PHP 8.4 | 8.4.27 ou mais recente | 31 de dezembro de 2028 |
| PHP 8.3 | 8.3.36 ou mais recente | 31 de dezembro de 2027 |
| PHP 8.2 | 8.2.35 ou mais recente | 31 de dezembro de 2026 (termina em breve) |
| PHP 8.1, 8.0, 7.4 e anteriores | Sem versão oficial | Terminado (fim de vida) |
As datas provêm da página de versões suportadas do PHP. O WordPress recomenda o PHP 8.3 ou mais recente, mas cerca de um terço dos sites WordPress ainda utiliza o PHP 8.1 ou anterior, de acordo com as estatísticas do WordPress.org.
Vale a pena conhecer duas exceções antes de verificar o seu próprio site:
- Alguns alojamentos corrigem o PHP sem alterar o número. O Ubuntu, o Plesk, o cPanel, o CloudLinux e várias empresas de alojamento disponibilizaram compilações corrigidas que mantêm o número da versão antiga, incluindo correções para o PHP 7.4, 8.0 e 8.1. Se o seu número não mudou, o anúncio do seu alojamento é o fator decisivo.
- Um ramo antigo continua a ser arriscado, mesmo quando corrigido. O PHP 8.1 e anteriores já não recebem correções de segurança oficiais, pelo que a próxima falha poderá nem sequer ser corrigida. Planeie a mudança para o PHP 8.3 ou 8.4.
Forma 1: Verifique a sua versão do PHP com o PCrisk Website Scanner
Esta é a forma mais rápida e não exige qualquer início de sessão. O PCrisk Website Scanner gratuito lê a versão do PHP que o seu site comunica a cada visitante e compara-a com as versões mais recentes.
1. Abra scanner.pcrisk.com e escreva o endereço do seu site, por exemplo, o-seu-site.com.
2. Inicie a análise e aguarde pelo relatório. Normalmente demora um ou dois minutos.
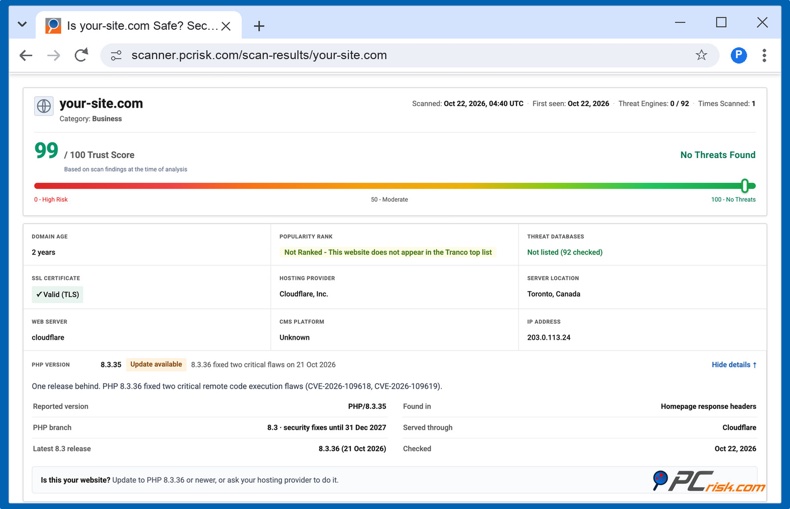
3. Encontre a linha PHP Version por baixo dos blocos de informação. Clique em “Details” para ver a versão comunicada, o ramo, a respetiva data de suporte e a versão mais recente.
A linha mostra um dos seguintes resultados:
- Up to date (Atualizado): o site comunica a versão mais recente do seu ramo.
- Update available (Atualização disponível): existe uma versão mais recente. No exemplo acima, o site comunica a 8.3.35, uma versão atrás da 8.3.36 corrigida.
- Support ends soon ou End of life (O suporte termina em breve ou Fim de vida): o ramo vai deixar, ou já deixou, de receber correções de segurança.
- Version hidden (Versão oculta): o site utiliza PHP, mas não mostra qual a versão. A maioria dos sites oculta-a, o que é uma boa prática, por isso utilize a Forma 2, 3 ou 4.
O scanner lê a versão que o seu servidor comunica. Não ataca o seu site nem testa se este pode ser explorado. A mesma análise verifica também o seu site em mais de 90 motores de segurança e 10 bases de dados de ameaças.
Outros verificadores online gratuitos. Duas empresas de segurança lançaram também verificações gratuitas do PHP2Shell:
Verificação PHP2Shell da Brandefense: lê a versão do PHP que o seu site comunica, tal como o scanner da PCrisk, e indica se esta se encontra no intervalo afetado. Também avisa quando um serviço como a Cloudflare pode estar a ocultar a versão.
Verificador PHP2Shell da Aikido: em vez de ler a versão, envia pedidos de teste para o seu site e mede a forma como o PHP responde. Utilize-o apenas no seu próprio site e mantenha desativada a opção “definitive check” num site em produção, porque esta pode fazer falhar um processo PHP.
Todas as verificações externas têm limitações. Uma ferramenta que lê a versão não consegue detetar uma correção que o seu alojamento tenha aplicado sem alterar o número, e a Aikido afirma que o seu teste de tempo, por si só, não consegue distinguir um PHP corrigido de um PHP vulnerável. Considere qualquer resultado como ponto de partida e confirme com a Forma 2, 3 ou 4.
Forma 2: Verifique a sua versão do PHP no WordPress
O WordPress mostra a versão exata do PHP que executa o seu site, mesmo quando esta está oculta para os visitantes.
1. Inicie sessão no painel do WordPress e aceda a Ferramentas e, depois, a Saúde do site.
2. Abra o separador Informação e expanda a secção Servidor.
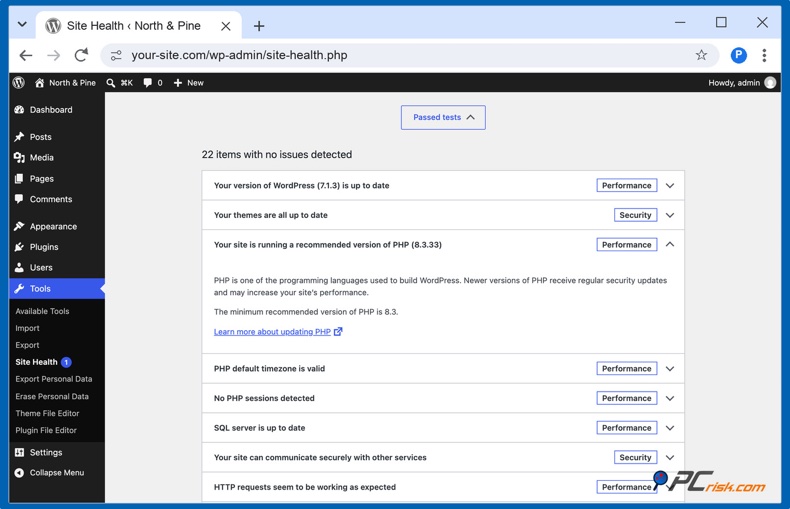
3. Leia a linha da versão do PHP. No exemplo abaixo, o site utiliza a 8.3.33, pelo que precisa da atualização 8.3.36.
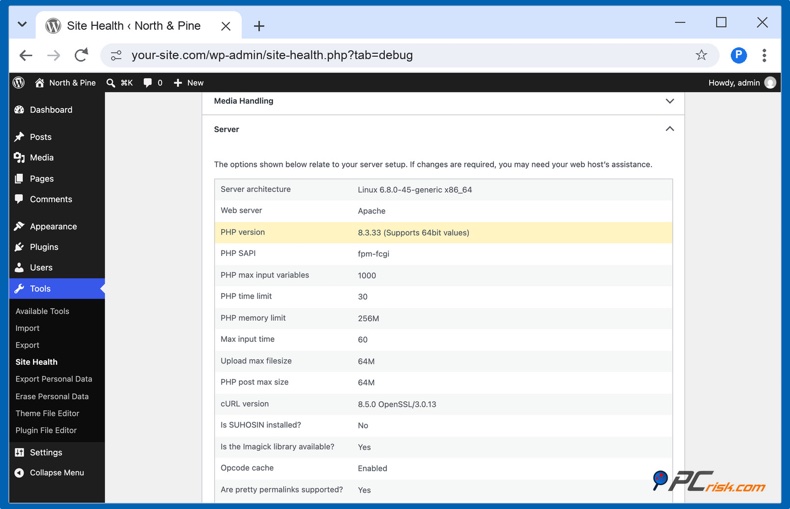
Não confie nas marcas verdes do separador Estado. A Saúde do site considera qualquer PHP 8.3 ou mais recente “uma versão recomendada do PHP”, mesmo quando lhe falta a correção do PHP2Shell, como no mesmo exemplo:
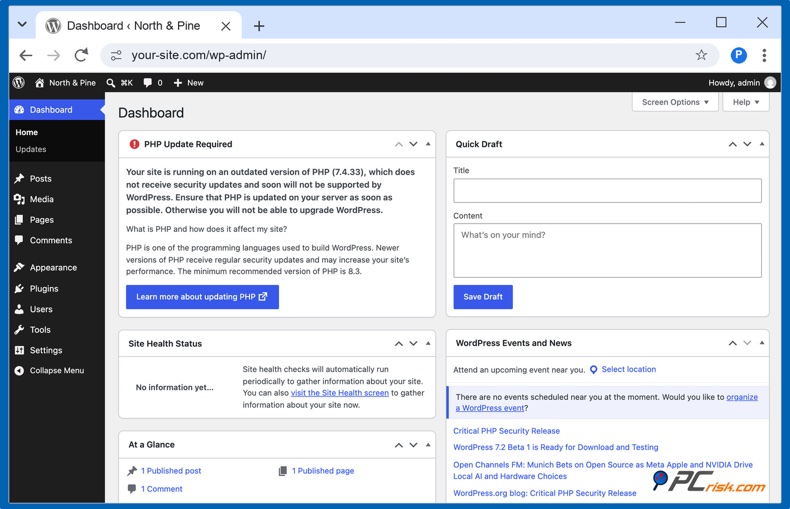
O mesmo se aplica ao painel. O WordPress só mostra uma caixa “É necessário atualizar o PHP” para o PHP 8.0 e anteriores, como o 7.4 abaixo. A ausência dessa caixa não significa que esteja atualizado.
Outros criadores de sites têm uma página semelhante: no Joomla, abra “Sistema” e, depois, “Informação do sistema”. No Drupal, abra “Relatórios” e, depois, “Relatório de estado”. As lojas WooCommerce também podem ver a versão do PHP em “WooCommerce”, “Estado”.
Forma 3: Verifique o painel de controlo do seu alojamento
O painel do seu alojamento mostra que ramo do PHP o seu site utiliza e é também onde o pode alterar. No cPanel, abra “MultiPHP Manager” (ou Select PHP Version em muitos alojamentos económicos). No Plesk, abra “Websites & Domains” e, depois, “PHP”. Os alojamentos com painéis próprios, como a Hostinger, a SiteGround, a GoDaddy e a Kinsta, têm uma página de PHP nas definições do site (consulte a tabela na secção de atualização abaixo).
A maioria dos painéis mostra apenas o ramo, como “PHP 8.3”, e não o número completo. O Plesk e o PHP Manager da SiteGround mostram o número completo, e a Hostinger e a Bluehost têm uma página PHP Info separada que também o mostra. As pequenas atualizações de segurança dentro de um ramo são instaladas pelo alojamento, por isso verifique o número completo ou pergunte ao alojamento antes de assumir que a correção do PHP2Shell está aplicada.
Se gere o seu próprio servidor (um VPS ou servidor dedicado), você ou o seu programador podem verificar a versão no próprio servidor. Tenha em conta que o PHP da linha de comandos pode ser diferente do PHP que serve o seu site e nunca deixe online uma página temporária que mostre as definições do PHP.
Forma 4: Pergunte ao seu fornecedor de alojamento
Esta é a resposta mais fiável, porque só o seu alojamento sabe que compilação instalou. A maioria dos grandes alojamentos publicou uma atualização sobre o PHP2Shell no seu blog ou página de estado a 21 ou 22 de outubro, por isso verifique aí primeiro. Se não encontrar nada, envie ao suporte uma mensagem curta como esta:
“O PHP da minha conta de alojamento está atualizado para as vulnerabilidades CVE-2026-109618 e CVE-2026-109619 (PHP2Shell)? Que versão e compilação do PHP utilizo e o PHP foi reiniciado após a atualização? Se ainda não estiver atualizado, quando será?”
Como atualizar o PHP
Existem dois tipos diferentes de atualização do PHP, e quem as realiza depende do seu alojamento.
Uma atualização de segurança dentro do seu ramo (por exemplo, da 8.3.35 para a 8.3.36) é instalada pelo alojamento em alojamentos partilhados e geridos. Não existe nenhum botão para isso e quase nunca danifica um site. Eis o que os maiores alojamentos afirmaram até 22 de outubro de 2026:
| Alojamento | O que afirmou (até 22 de outubro de 2026) | Precisa de agir? |
| Hostinger | Atualizações concluídas em todos os servidores de alojamento gerido (blog) | Não; os proprietários de VPS atualizam por conta própria |
| GoDaddy | Alojamento WordPress gerido e alojamento Windows corrigidos; cPanel Web Hosting em implementação (atualização) | Não; os proprietários de VPS atualizam por conta própria |
| Bluehost e HostGator | A maioria dos servidores corrigida, com proteções aplicadas entretanto. (atualização da HostGator) | Não |
| SiteGround | Proteções adicionadas antes do lançamento (blog) | Não, segundo a SiteGround |
| Kinsta | Correções em implementação para o PHP 7.4 a 8.5 | Não |
| WP Engine | Correções aplicadas, incidente encerrado | Não |
| Cloudways | A corrigir todas as versões suportadas, quase concluído | Não |
| WordPress.com | Sites protegidos ao nível da infraestrutura | Não |
A mudança para um ramo mais recente (por exemplo, da 7.4 ou 8.1 para a 8.3) é algo que você próprio faz no painel do alojamento. Faça-o já se o seu site utilizar o PHP 8.2 ou anterior; o 8.1 e anteriores já não são suportados e o suporte do 8.2 termina a 31 de dezembro de 2026. Escolha o PHP 8.3 ou 8.4.
1. Faça uma cópia de segurança completa dos seus ficheiros e da base de dados, com a ferramenta de cópias de segurança do seu alojamento ou com um plugin de cópias de segurança.
2. Atualize primeiro o WordPress, os seus plugins e o seu tema. Os plugins desatualizados são a razão mais comum para um site deixar de funcionar após uma alteração do PHP.
3. Experimente numa cópia de testes (staging) se o seu alojamento a disponibilizar (a Kinsta, a WP Engine, a Cloudways, a SiteGround, o WordPress.com e outros disponibilizam).
4. Altere a versão do PHP no painel do seu alojamento:
| Painel ou alojamento | Onde alterar o PHP |
| cPanel | Software>MultiPHP Manager: assinale o seu domínio, escolha uma versão do PHP e clique em Apply |
| cPanel com CloudLinux (Namecheap e muitos alojamentos económicos) | Software>Select PHP Version: escolha a versão e, depois, Apply ou Set as current |
| Plesk | Websites & Domains>PHP: escolha a versão do PHP e clique em OK |
| Hostinger | Websites>Dashboard>PHP Configuration: escolha uma versão e clique em Update |
| SiteGround | Site Tools>Devs>PHP Manager: clique no ícone do lápis, escolha Managed PHP ou uma versão e clique em Confirm |
| Bluehost | Websites>Manage Site>separador Advanced>PHP Version: Change Version e, depois, Apply |
| GoDaddy Web Hosting | Web Hosting>Manage>separador Settings>Server Settings: Change junto a PHP Version e, depois, Save Changes |
| Kinsta | Sites>o seu site>Tools: Change em PHP settings |
| WP Engine | Sites>o seu ambiente>secção Updates: clique no número da versão do PHP, escolha uma versão e Confirm |
| Cloudways | A sua aplicação>Application Settings>PHP Settings: edite a PHP Version |
| WordPress.com | Hosting Dashboard>o seu site>Settings>Server: PHP, escolha uma versão e Save |
5. Verifique o seu site de imediato. Abra a página inicial e algumas páginas interiores, inicie sessão no painel, envie uma mensagem de teste através do seu formulário de contacto e, se tiver uma loja, adicione um produto ao carrinho e avance o mais possível no processo de pagamento.
6. Se algo deixar de funcionar, reverta a alteração no mesmo local e peça uma atualização ao programador do plugin ou do tema. O WordPress também envia ao administrador do site uma ligação de recuperação por e-mail se um plugin falhar após a alteração. Na Hostinger, reverter para uma versão mais antiga só funciona na mesma sessão, por isso teste de imediato.
Se gere o seu próprio servidor, instale as atualizações de segurança do PHP do seu sistema operativo e, depois, reinicie o PHP e o servidor web. Até serem reiniciados, o PHP antigo e vulnerável continua em execução. O Ubuntu, o Debian, a Red Hat, o cPanel, o Plesk e o CloudLinux lançaram pacotes corrigidos a 21 ou 22 de outubro.
Se não puder atualizar de imediato
Uma atualização é a única correção completa, mas estes passos reduzem o risco enquanto aguarda:
- Utilize uma firewall de aplicações web. A Cloudflare ativou automaticamente regras para o PHP2Shell em todos os planos com a sua firewall, incluindo o plano gratuito (publicação da Cloudflare). Nos planos pagos, verifique se o Cloudflare Managed Ruleset está implementado; se o painel mostrar um aviso sobre o php2shell, clique em Deploy Cloudflare Managed Ruleset. Muitos alojamentos adicionaram regras semelhantes nos seus próprios servidores.
- Peça ao seu alojamento as definições temporárias indicadas no aviso do PHP, como desativar o progresso de carregamento da sessão e reduzir o tamanho máximo de carregamento. Têm de ser configuradas no servidor, pelo que cabe ao seu alojamento fazê-lo.
- Coloque o site offline se este utilizar o PHP 8.1 ou anterior e o seu alojamento não o conseguir corrigir nem atualizar.
Evite plugins ou fragmentos de código que prometem “corrigir o PHP2Shell”. A falha está no próprio PHP, pelo que um plugin do WordPress não a consegue corrigir.
Conclusão
O PHP2Shell é grave porque afeta muitos sites ao mesmo tempo, mas, para a maioria dos proprietários de sites, a solução é simples: confirme que o seu alojamento instalou o PHP atualizado e mude para o PHP 8.3 ou 8.4 se ainda estiver num ramo antigo. A verificação demora poucos minutos e pode começar com uma análise gratuita da PCrisk.
Perguntas frequentes (FAQ)
O meu site WordPress é afetado pelo PHP2Shell?
Se o seu site utilizar uma versão do PHP anterior à 8.2.35, 8.3.36, 8.4.27 ou 8.5.12 e o seu alojamento não tiver instalado uma compilação corrigida, sim. A vulnerabilidade está no PHP, pelo que afeta da mesma forma o WordPress, o Joomla, o Drupal, o WooCommerce e qualquer outro software PHP.
Atualizar o WordPress ou os meus plugins corrige o PHP2Shell?
Não. O PHP2Shell tem de ser corrigido através da atualização do PHP no servidor. Atualizar o WordPress, os plugins ou os temas não atualiza o software PHP subjacente que executa o seu site. O seu fornecedor de alojamento ou administrador do servidor tem de instalar uma versão corrigida do PHP ou uma compilação corrigida pelo fornecedor e confirmar que o seu site a está a utilizar.
O número da minha versão do PHP não mudou. Continuo em risco?
Não necessariamente. O Ubuntu, o Plesk, o cPanel, o CloudLinux e alguns alojamentos corrigiram o PHP sem alterar o número da versão. Consulte o anúncio do seu alojamento ou pergunte ao suporte se a sua compilação inclui a correção.
O relatório da PCrisk indica “Version hidden”. O que significa?
O seu site utiliza PHP, mas não revela a versão aos visitantes, o que é uma boa prática. Isto não indica se o site está corrigido, por isso, para obter esta informação, verifique a versão na Saúde do site do WordPress ou no painel do seu alojamento, ou pergunte ao seu alojamento.
Que versão do PHP devo escolher?
O PHP 8.3 ou 8.4. Ambos são suportados durante anos e recomendados pelo WordPress e pelo WooCommerce. Evite o 8.2, que deixa de receber atualizações de segurança a 31 de dezembro de 2026.
Alterar a versão do PHP vai danificar o meu site?
Uma atualização de segurança dentro do seu ramo quase nunca o faz. A mudança para um ramo mais recente pode fazer falhar plugins ou temas desatualizados, por isso faça primeiro uma cópia de segurança, atualize tudo, teste numa cópia de testes, se puder, e reverta a alteração se algo correr mal.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Rimvydas Iliavicius
Autor de guias práticos na PCrisk.
Rimvydas é um pesquisador com mais de quatro anos de experiência na indústria de segurança cibernética. Frequentou a Kaunas University of Technology e formou-se com mestrado em Tradução e Localização de textos técnicos em 2017. Os seus interesses em computadores e tecnologia levaram-no a tornar-se um autor versátil na indústria de TI. Na PCrisk, é responsável por escrever artigos de instruções "Como..." para o Microsoft Windows.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários