

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o CryptoAITools?
CryptoAITools é o nome de um malware multiplataforma que procura roubar criptomoedas. Esse software pode infetar os sistemas operacionais Windows e Mac.
O CryptoAITools é um pacote Python malicioso, e foi distribuído através do PyPI (Python Package Index) e do GitHub. Nas campanhas conhecidas, esse malware foi espalhado sob um disfarce sofisticado como uma ferramenta de negociação de criptomoeda.

Visão geral do malware CryptoAITools
Após uma infiltração bem sucedida, o CryptoAITools determina o sistema operativo no qual foi lançado (Windows ou Mac). Este malware apresenta às vítimas um engodo - uma interface interativa com caraterísticas aparentemente funcionais de negociação de criptomoedas. Em segundo plano, o CryptoAITools realiza um extenso roubo de dados.
O software recolhe uma variedade de informações sensíveis, tais como o histórico de navegação, cookies da Internet, credenciais de login guardadas (palavras-passe/frases de acesso) e dados relacionados com cryptowallets e extensões de navegador centradas em criptografia. Entre os alvos do CryptoAITools estão Atomic, Bitcoin, Electrum, Ethereum, Exodus e outros.
Além disso, este software malicioso pode exfiltrar ficheiros das pastas Downloads, Documentos e Ambiente de Trabalho - procurando aqueles relacionados com criptomoedas, dados financeiros, palavras-passe e outras informações relevantes. Especificamente nos dispositivos Mac, o CryptoAITools tem como alvo os dados das aplicações Apple Notes e Stickies.
O objetivo deste ataque é roubar criptomoedas; portanto, o CryptoAITools visa obter informações que permitam o roubo de ativos digitais.
O malware adquire funcionalidades adicionais ao descarregar payloads de um site controlado pelos atacantes. No momento da pesquisa, o CryptoAITools descarregou o conteúdo suplementar do site coinsw[.]app. Se uma vítima investigasse este site, encontraria uma página de aparência oficial que promove um serviço de bot de negociação de criptomoedas que tem várias avaliações falsas que testemunham a alegada legitimidade do site.
Vale a pena notar que os desenvolvedores de malware muitas vezes melhoram as suas criações e metodologias; portanto, possíveis versões futuras do CryptoAITools podem ter capacidades ou caraterísticas adicionais/diferentes.
Em resumo, a presença de software como o CryptoAITools nos dispositivos pode resultar em múltiplas infecções do sistema, graves problemas de privacidade, perdas financeiras e potencialmente - roubo de identidade.
| Nome | CryptoAITools virus |
| Tipo de ameaça | Trojan, vírus que rouba palavras-passe. |
| Nomes de Deteção (CryptoAITools) | Avast (FileRepMalware), Combo Cleaner (Trojan.GenericKD.74544019), ESET-NOD32 (Uma Variante de Generik.HQYOKDF), Malwarebytes (Spyware.CoinStealer.Python), Microsoft (Trojan:Win32/Wacatac.B!ml), Lista Completa de Detecções (VirusTotal) |
| Domínios relacionados | coinsw[.]app |
| Nomes de deteção (coinsw[.]app) | Bfore.Ai PreCrime (Malicioso), ESET (Malware), Fortinet (Malware), Kaspersky (Malware), Sophos (Malware), Lista completa de detecções (VirusTotal) |
| Endereço IP do servidor (coinsw[.]app) | 104.21.17.86 |
| Sintomas | Os cavalos de Troia são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que não são visíveis sintomas específicos numa máquina infetada. |
| Métodos de distribuição | Anexos de correio eletrónico infectados, anúncios online maliciosos, engenharia social, "cracks" de software. |
| Danos | Senhas roubadas, criptomoedas e informações financeiras, roubo de identidade, o computador da vítima adicionado a uma botnet. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Exemplos de malware direcionado para as criptomoedas
Investigámos inúmeras amostras de malware; XAVIER ERA, PureStealer, Kral, Seidr, SilentCryptoMiner e Yunit são apenas alguns dos nossos mais recentes artigos sobre programas que têm capacidades maliciosas relacionadas com criptomoedas.
O malware pode ter uma infinidade de capacidades ou apenas uma funcionalidade incrivelmente específica. No entanto, independentemente do modo como o software malicioso funciona, a sua presença num sistema põe em perigo a integridade do dispositivo e a segurança do utilizador. Portanto, todas as ameaças devem ser eliminadas imediatamente após a deteção.
Como é que o CryptoAITools se infiltrou no meu computador?
O CryptoAITools foi observado sendo proliferado através do PyPI (Python Package Index) e GitHub. Esse malware já foi removido do PyPI, mas não antes de ser baixado mais de mil vezes. No PyPI, o CryptoAITools foi anunciado como uma ferramenta de negociação de criptomoedas.
O repositório do GitHub que espalha esse malware o endossa como "Meme Token Hunter Bot" - um bot alimentado por IA (Inteligência Artificial) que realiza negociações em tempo real de meme tokens na rede Solana.
Os cibercriminosos criaram uma impressão de legitimidade para o repositório, mantendo uma presença ativa no GitHub. Outro método para criar uma ilusão de reputação é o facto de os criminosos terem um falso canal de "apoio" no Telegram para a suposta ferramenta de negociação.
Deve ser mencionado que outras técnicas de distribuição não são improváveis. Geralmente, o malware é proliferado usando tácticas de phishing e engenharia social. Os programas maliciosos são normalmente disfarçados ou agrupados com conteúdos que parecem legítimos ou inocentes.
Os métodos de distribuição mais difundidos incluem: descarregamentos drive-by (furtivos/deceptivos), anexos/links maliciosos em spam (por exemplo, e-mails, PMs/DMs, publicações em redes sociais, etc.), fraudes online, malvertising, fontes de descarregamento não confiáveis (por exemplo, sites de freeware e de terceiros, redes de partilha Peer-to-Peer, etc.), ferramentas ilegais de ativação de software ("cracks") e actualizações falsas.
Além disso, alguns programas maliciosos podem auto-propagar-se através de redes locais e dispositivos de armazenamento amovíveis (por exemplo, discos rígidos externos, unidades flash USB, etc.).
Como evitar a instalação de malware?
A precaução é fundamental para a segurança do dispositivo e do utilizador. Por isso, pesquise sempre o software e descarregue-o apenas de canais oficiais/confiáveis. Ativar e atualizar programas utilizando funções/ferramentas genuínas, uma vez que as obtidas de terceiros podem conter malware.
Além disso, esteja atento à navegação, uma vez que a Internet está repleta de conteúdos enganadores e maliciosos. Trate os e-mails e outras mensagens recebidas com cuidado; não abra anexos ou links encontrados em e-mails duvidosos.
É essencial ter um antivírus fiável instalado e mantido atualizado. Os programas de segurança devem ser utilizados para efetuar verificações regulares do sistema e para remover ameaças e problemas detectados. Se acredita que o seu computador já está infetado, recomendamos executar uma verificação com Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Captura de ecrã do site a partir do qual o CryptoAITools descarrega cargas úteis adicionais (coinsw[.]app):

Captura de ecrã do repositório GitHub que promove o CryptoAITools como o "Meme Token Hunter Bot":

Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
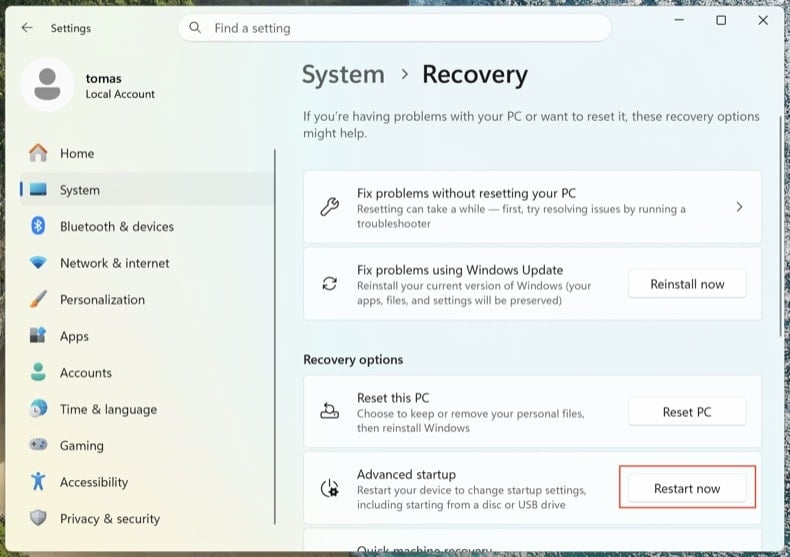
Abra . Clique em Reiniciar agora junto a Arranque avançado.
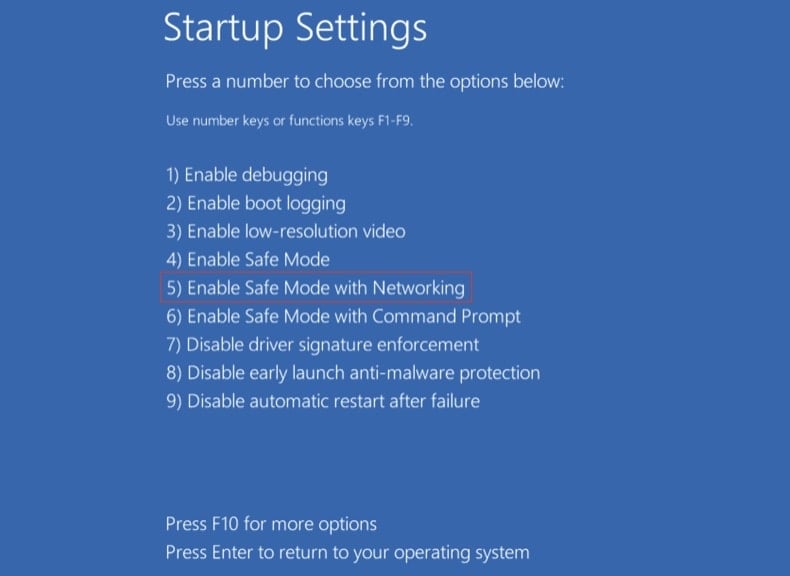
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Inspecionar os processos em execução com o Process Explorer
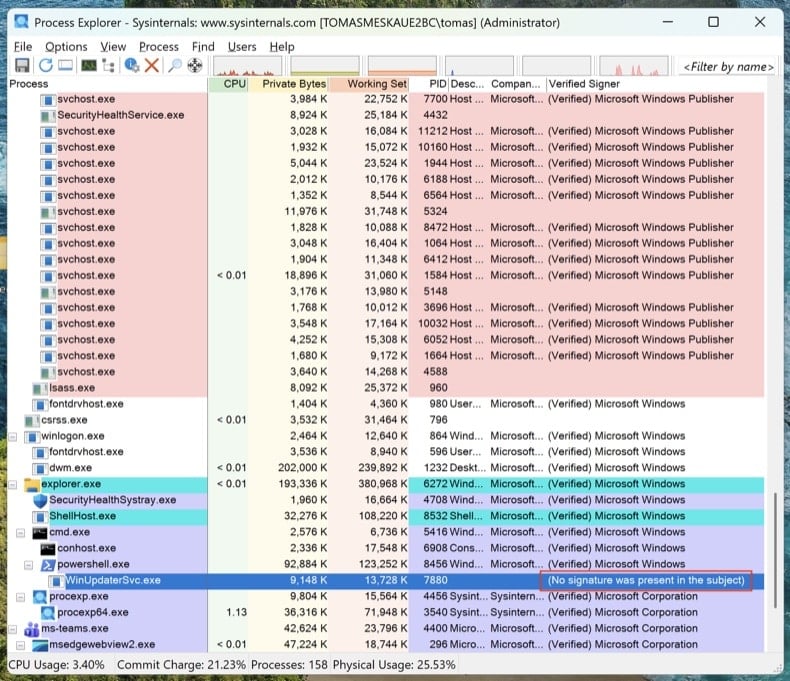
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
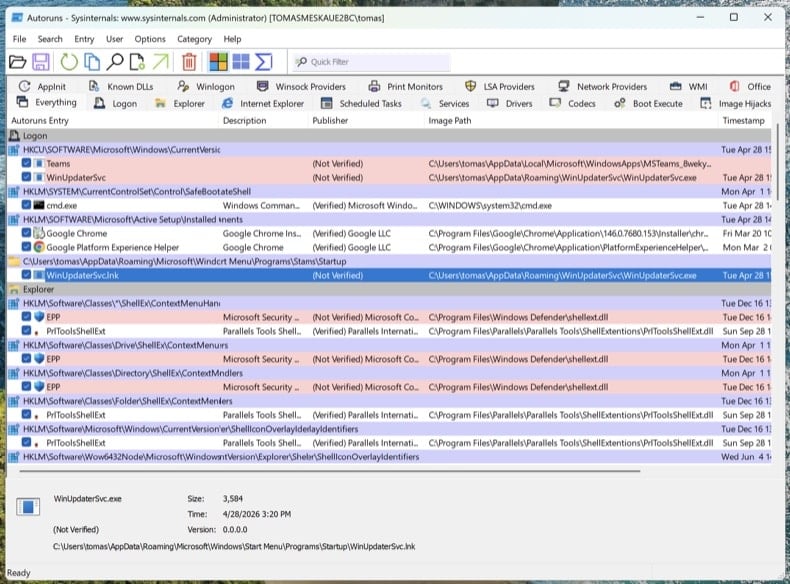
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
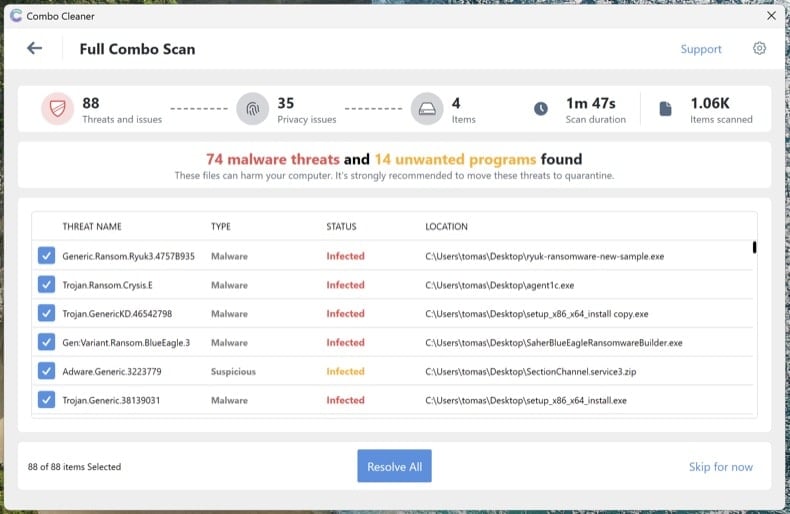
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
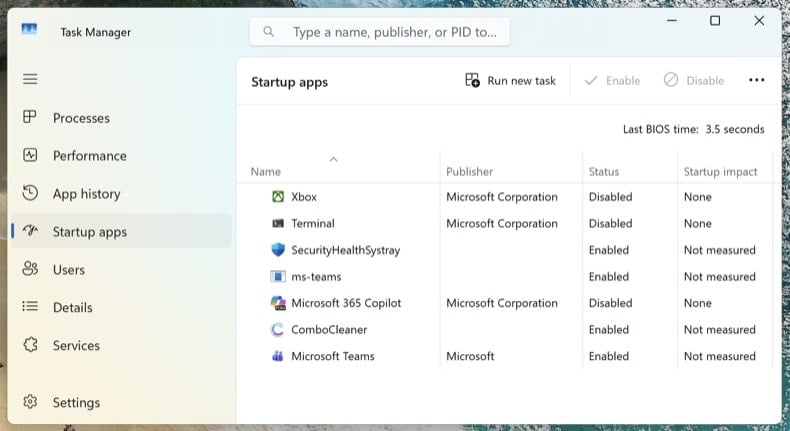
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware CryptoAITools, devo formatar o meu dispositivo de armazenamento para me livrar dele?
A remoção de malware raramente requer formatação.
Quais são os maiores problemas que o malware CryptoAITools pode causar?
As ameaças associadas a uma infeção dependem das funcionalidades do malware e dos objectivos dos criminosos virtuais. O objetivo do CryptoAITools é roubar criptomoeda, e este malware pode descarregar/instalar conteúdo malicioso adicional. Infecções deste tipo podem resultar em múltiplas infecções do sistema, problemas de privacidade graves, perdas financeiras e roubo de identidade.
Qual é o objetivo do malware CryptoAITools?
O malware é utilizado principalmente para obter ganhos financeiros. No entanto, os cibercriminosos também usam software malicioso para se divertirem, realizarem rancores pessoais, interromperem processos (por exemplo, sites, serviços, empresas, etc.), envolverem-se em hacktivismo e lançarem ataques com motivações políticas/geopolíticas.
Como é que o malware CryptoAITools se infiltrou no meu computador?
O CryptoAITools foi distribuído sob o disfarce de ferramentas relacionadas com criptografia via PyPI e GitHub. São possíveis outras técnicas de proliferação.
Geralmente, o malware propaga-se através de descarregamentos automáticos, fraudes em linha, e-mails/mensagens de spam, publicidade maliciosa, canais de descarregamento suspeitos (por exemplo, sites de alojamento de ficheiros gratuitos e de freeware, redes de partilha Peer-to-Peer, etc.), ferramentas ilegais de ativação de software ("cracks") e actualizações falsas. Alguns programas maliciosos podem auto-proliferar-se através de redes locais e dispositivos de armazenamento amovíveis.
O Combo Cleaner protege-me do malware?
O Combo Cleaner é capaz de detetar e remover quase todas as infecções de malware conhecidas. Lembre-se que o software malicioso topo de gama normalmente se esconde nas profundezas dos sistemas - por isso, é crucial efetuar uma verificação completa do sistema.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários