
Como remover o trojan FatalRAT
TrojanTambém conhecido como: FatalRAT trojan de administração remota

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o FatalRAT?
FatalRAT é o nome de um Trojan de Acesso Remoto (RAT). Um RAT é um tipo de malware que permite ao atacante controlar remotamente o computador infetado e usá-lo para vários fins.
Normalmente, as RATs são utilizadas para aceder a ficheiros e outros dados, observar as actividades informáticas no ecrã e capturar imagens, roubar informações sensíveis (por exemplo, credenciais de início de sessão, detalhes de cartões de crédito).
Existem muitas ferramentas legítimas de administração/acesso remoto na Internet. É comum que os cibercriminosos usem essas ferramentas com intenções maliciosas também.

Visão geral do malware FatalRAT
Uma das coisas que os cibercriminosos fazem quando enganam com sucesso os usuários para instalar malware como o FatalRAT é instalar outro malware, por exemplo, ransomware, um minerador de criptomoeda. Além disso, utilizam a funcionalidade de registo de teclas para registar as teclas premidas.
Esta funcionalidade permite que os cibercriminosos obtenham dados sensíveis introduzidos, que podem incluir detalhes do cartão de crédito (por exemplo, nome do titular do cartão, número do cartão, código CVV, data de validade), credenciais de início de sessão (por exemplo, nomes de utilizador, endereços de e-mail, palavras-passe), números de segurança social, etc.
É comum que os dados recolhidos sejam usados para roubar contas pessoais (incluindo contas bancárias, de redes sociais, de e-mail e outras), identidades e usá-los para fazer compras não autorizadas, transacções, entregar malware por e-mail ou outros canais, enviar spam, enganar outras pessoas para que façam transacções de dinheiro e assim por diante.
Além disso, a maioria das RATs permite aos atacantes gerir ficheiros, por exemplo, para os abrir, modificar, renomear, descarregar, executar. Além disso, podem ser utilizados para gravar o ecrã, tirar screenshots, gravar a entrada do microfone, aceder à webcam.
É importante mencionar que a instalação de um RAT como o FatalRAT pode passar despercebida durante dias, meses ou até mais, e pode ser difícil removê-los do sistema operativo mesmo depois de os detetar.
| Nome | FatalRAT trojan de administração remota |
| Tipo de ameaça | Trojan de acesso remoto, vírus que rouba palavras-passe, spyware. |
| Nomes de deteção | Avast (Win32:Bifrose-EXY [Trj]), BitDefender (Gen:Variant.Doina.13212), ESET-NOD32 (Uma variante de Win32/GenKryptik.FFAV), Kaspersky (Trojan.Win32.Antavmu.assl), Microsoft (Trojan:Win32/Woreflint.A!cl), Lista completa (VirusTotal) |
| Sintomas | Os Trojans de Administração Remota são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que não são visíveis sintomas específicos numa máquina infetada. |
| Métodos de distribuição | Anexos de correio eletrónico infectados, anúncios online maliciosos, engenharia social, "cracks" de software. |
| Danos | Passwords e informações bancárias roubadas, roubo de identidade, o computador da vítima adicionado a uma botnet. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Exemplos de trojans de acesso remoto
Existem muitos RATs diferentes, alguns exemplos são o HabitsRAT, o AndroRAT e o Spectre. Regra geral, as principais diferenças entre elas são as suas capacidades.
No entanto, a maioria das RATs pode ser usada para distribuir outro malware e roubar informações sensíveis. A fim de enganar os utilizadores para instalar RATs os criminosos virtuais usam várias técnicas, por exemplo, disfarçam-nas como programas legítimos.
De uma forma ou de outra, os utilizadores descarregam e instalam trojans deste tipo sem saberem.
Como é que o FatalRAT se infiltrou no meu computador?
Normalmente, o malware é distribuído usando um certo tipo de trojans, e-mails, fontes não confiáveis para descarregar ficheiros/programas, atualizadores de software falsos, e ferramentas de ativação de software ilegal ('cracking'). Os trojans são programas maliciosos que podem ter a capacidade de instalar a sua carga útil (outro software deste género).
No entanto, esses trojans só podem causar infecções em cadeia quando são instalados nos computadores. Os e-mails são utilizados para distribuir malware através de ficheiros maliciosos (anexos) ou links neles contidos.
Os ficheiros que os cibercriminosos enviam por correio eletrónico podem ser ficheiros maliciosos do Microsoft Office, documentos PDF, ficheiros JavaScript, RAR, ZIP ou outros ficheiros de arquivo, ficheiros executáveis (como .exe). Os destinatários instalam, sem saber, malware quando descarregam e abrem ficheiros descarregados desses e-mails.
Além disso, o malware é frequentemente proliferado através de fontes de descarregamento de ficheiros e software não fidedignas, como redes Peer-to-Peer (clientes torrent, eMule, etc.), sítios Web não oficiais, alojamento gratuito de ficheiros, páginas de descarregamento de freeware, descarregadores de terceiros. Os utilizadores instalam malware quando abrem/executam descarregamentos maliciosos.
Normalmente, esses descarregamentos estão disfarçados de ficheiros e programas legítimos e normais. Os actualizadores de software de terceiros (não oficiais) infectam os computadores instalando malware em vez de actualizarem, corrigirem software ou explorarem bugs e falhas de software desatualizado.
As ferramentas de ativação de software não oficiais (também conhecidas como ferramentas de "cracking") instalam malware quando são agrupadas com malware. Não é legal utilizar essas ferramentas de "cracking" para ativar software licenciado.
Por conseguinte, apenas os utilizadores que procuram evitar pagar por um software são vítimas de ataques de malware.
Como evitar a instalação de malware?
Os ficheiros e programas descarregados através de redes Peer-to-Peer, descarregadores de terceiros, de páginas não oficiais e outros canais mencionados no parágrafo não são de confiança - podem ser maliciosos. Recomenda-se a utilização exclusiva de páginas oficiais e de ligações de descarregamento direto ao descarregar software ou ficheiros.
Os e-mails irrelevantes recebidos, enviados de endereços desconhecidos e suspeitos, também não devem ser considerados fiáveis. Se esses e-mails tiverem links ou ficheiros (anexos), não devem ser abertos.
O software instalado tem de ser atualizado e ativado corretamente - tem de ser feito utilizando funções implementadas ou ferramentas fornecidas pelos seus programadores oficiais. As ferramentas não oficiais de terceiros podem ser agrupadas com malware.
Além disso, não é legal ativar ("crack") qualquer software (utilizar ferramentas de "cracking" para ativar software licenciado). Um computador deve ter um software antivírus ou anti-spyware de boa reputação instalado e deve ser analisado regularmente para detetar ameaças.
Se acredita que o seu computador já está infetado, recomendamos a execução de uma verificação com Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Atualização 26 de fevereiro de 2025 - novas campanhas de spam por e-mail foram observadas a proliferar o malware FatalRAT. Estas campanhas procuravam infetar entidades na região Ásia-Pacífico, incluindo a China, Hong Kong, Japão, Malásia, Filipinas, Singapura, Coreia do Sul, Taiwan, Tailândia e Vietname.
Os alvos incluíam entidades governamentais e organizações industriais, estas últimas abrangendo os sectores da indústria transformadora, energia, cuidados de saúde, tecnologias da informação, telecomunicações, logística e outros.
Os anexos maliciosos tinham nomes de ficheiros em chinês, o que sugere que os alvos eram falantes de chinês. O FatalRAT infiltrava-se nos sistemas numa complexa cadeia de várias fases, envolvendo vários carregadores e utilizando a técnica de carregamento lateral de DLL.
Uma vez aberto, o anexo do e-mail executava o carregador inicial que obtinha ficheiros adicionais do Youdao Cloud Notes - um serviço de nuvem chinês legítimo. O mesmo abuso de uma nuvem genuína - myqcloud.com - foi utilizado para obter o payload final - o próprio FatalRAT. Ao longo da cadeia de infeção, foram exibidos chamarizes como documentos falsos e mensagens de erro para desviar a atenção das vítimas.
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
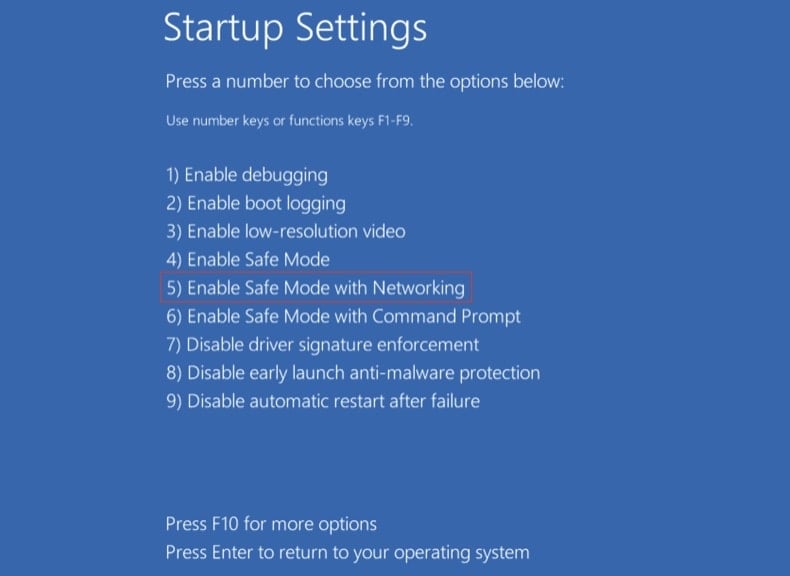
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
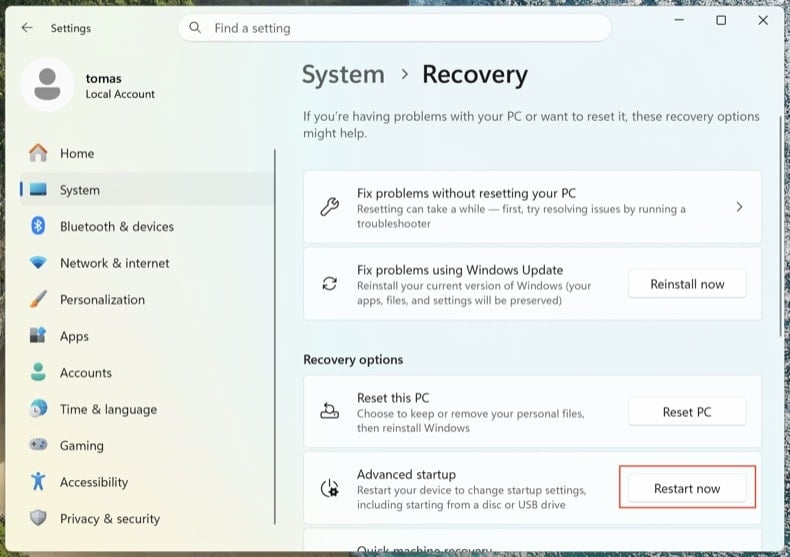
Abra . Clique em Reiniciar agora junto a Arranque avançado.
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Inspecionar os processos em execução com o Process Explorer
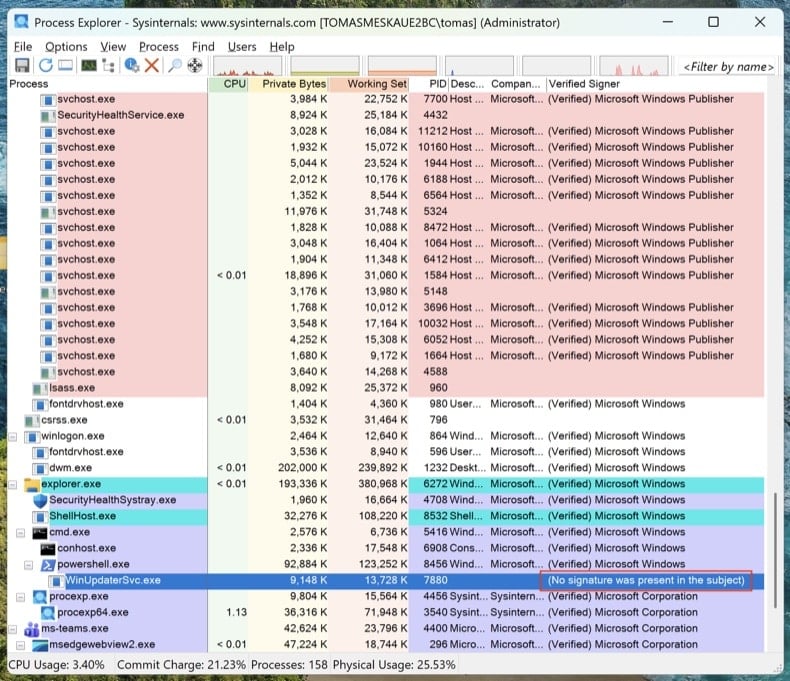
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
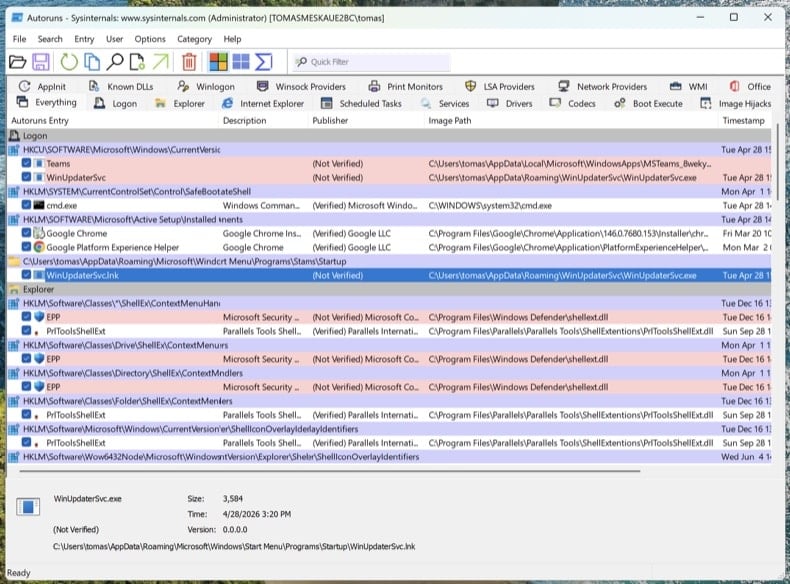
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
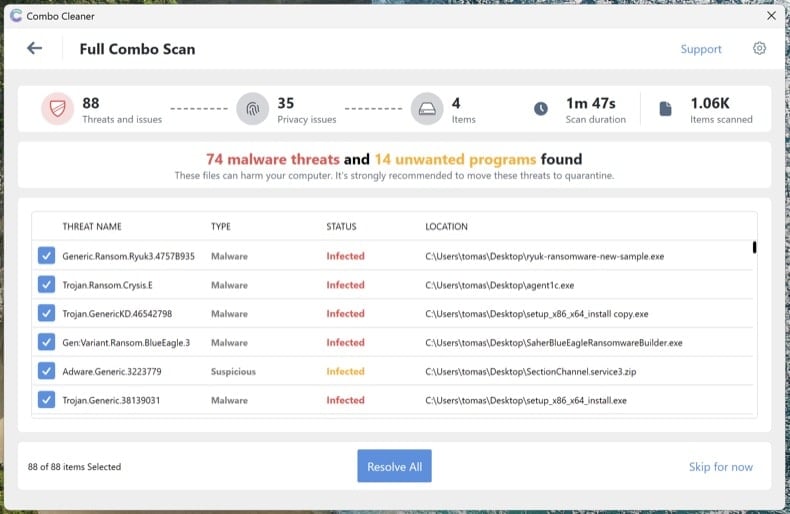
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
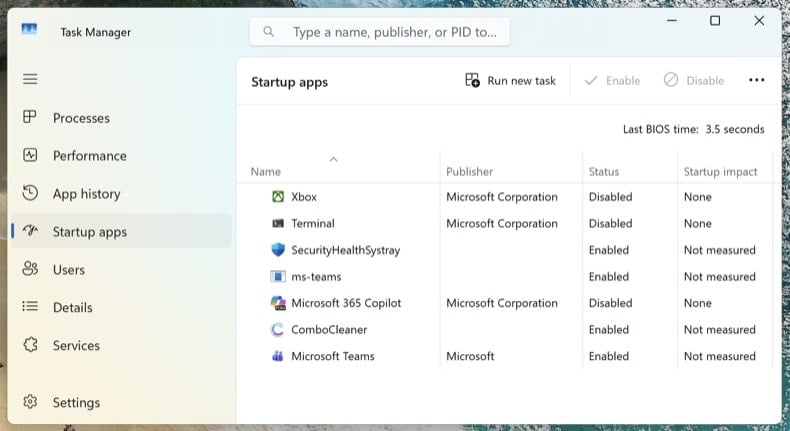
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware FatalRAT, devo formatar o meu dispositivo de armazenamento para me livrar dele?
A remoção de malware raramente requer a formatação.
Quais são os maiores problemas que o malware FatalRAT pode causar?
Os perigos colocados por uma infeção dependem das capacidades do malware e dos objectivos dos atacantes. O FatalRAT foi concebido para permitir o acesso/controlo remoto sobre dispositivos comprometidos, e pode roubar dados sensíveis, causar infecções em cadeia, e executar outras actividades maliciosas. Geralmente, a presença de software como o FatalRAT pode levar a múltiplas infecções do sistema, sérios problemas de privacidade, perdas financeiras e roubo de identidade.
Qual é o objetivo do malware FatalRAT?
O malware é usado principalmente para gerar receitas. No entanto, os atacantes também podem usar programas maliciosos para se divertirem, realizarem rancores pessoais, interromperem processos (por exemplo, sites, serviços, organizações, etc.), envolverem-se em hacktivismo e lançarem ataques com motivações políticas/geopolíticas.
Como é que o malware FatalRAT se infiltrou no meu computador?
O FatalRAT tem sido espalhado através de campanhas de spam por e-mail e usando técnicas de malvertising. Outros métodos não são improváveis. Para além dos já mencionados, o malware é distribuído através de trojans, descarregamentos drive-by, fraudes online, vários tipos de spam (por exemplo, PMs/DMs, publicações em redes sociais/fóruns, etc.), canais de descarregamento suspeitos (por exemplo, sites de alojamento de ficheiros não oficiais e gratuitos, redes de partilha P2P, etc.), ferramentas de ativação ilegais ("cracks") e actualizações falsas. Alguns programas maliciosos podem auto-proliferar-se através de redes locais e dispositivos de armazenamento amovíveis.
O Combo Cleaner protege-me do malware?
O Combo Cleaner é capaz de detetar e remover quase todas as infecções de malware conhecidas. Deve ser realçado que é essencial efetuar uma verificação completa do sistema, uma vez que o software malicioso sofisticado normalmente se esconde nas profundezas dos sistemas.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários