Como remover o trojan Dolphin X RAT do sistema operativo
TrojanTambém conhecido como: Dolphin X remote access trojan

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o Dolphin X RAT?
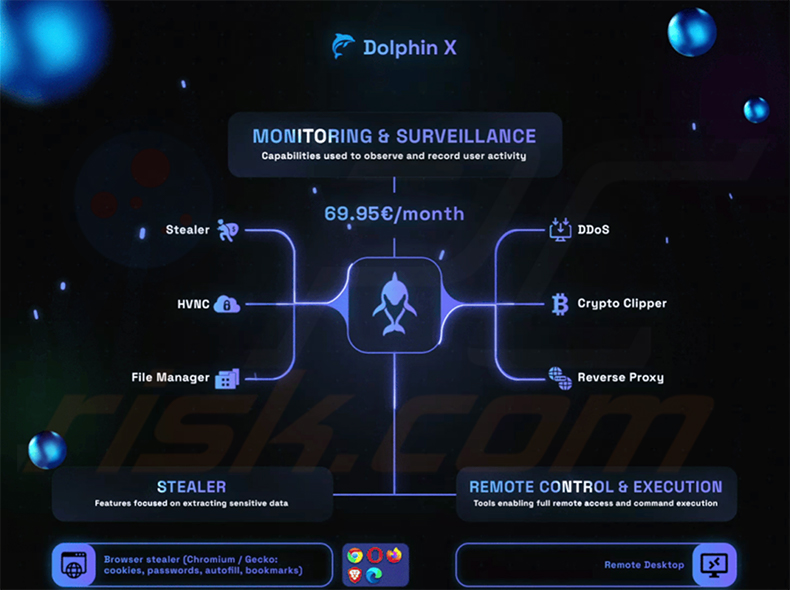
O Dolphin X RAT é um malware multiuso para Windows vendido como um serviço de subscrição a cibercriminosos. Combina um Trojan de Acesso Remoto (RAT), um ladrão de informações, um clipper de criptomoedas e uma ferramenta de negação de serviço distribuída (DDoS) num único pacote.
Investigações publicadas pela Varonis Threat Labs documentam que o Dolphin X tem como alvo mais de 300 aplicações em dez categorias, com um painel de operador que contém 329 funcionalidades. Um cibercriminoso que utiliza o pseudónimo "Kontraktnik" vende acesso à plataforma em fóruns clandestinos por 69,95 euros por mês.
O que distingue o Dolphin X de muitas ferramentas semelhantes é um perfilador comportamental de IA integrado. Analisa os dados de cada máquina infetada e atribui uma pontuação de risco, permitindo que os operadores classifiquem as vítimas e se concentrem primeiro nos alvos de maior valor. O BleepingComputer também relatou esta capacidade de classificação por IA.
Visão geral do Dolphin X RAT
O Dolphin X funciona como uma plataforma de Malware-as-a-Service (MaaS). Os operadores adquirem uma subscrição, acedem a um painel de controlo online e recebem builds de malware compilados no lado do servidor, na infraestrutura de backend do fornecedor. Este modelo de compilação remota significa que cada build é montado nos servidores do fornecedor, em vez de na máquina do próprio operador.
O investigador Daniel Kelley, da Varonis Threat Labs, examinou o painel do operador, o builder e o tráfego de rede. A análise identificou strings que confirmam um fluxo de trabalho ativo de criação de perfis com IA, incluindo referências à pontuação de risco e à recuperação de dados de perfil.
Todos os dados roubados de uma máquina infetada são reunidos num único arquivo antes da exfiltração. O malware foi concebido para funcionar em silêncio, deixando poucos indicadores visíveis no sistema comprometido.
Capacidades de roubo de dados
O módulo stealer do Dolphin X tem como alvo nove navegadores baseados em Chromium e Gecko, extraindo palavras-passe guardadas, cookies, entradas de preenchimento automático e favoritos. Também alcança 100 extensões de navegador de carteiras de criptomoeda e 65 aplicações de carteira para desktop, incluindo Exodus e MetaMask.
As palavras-passe de WiFi armazenadas no sistema são recolhidas, e o Gestor de Credenciais do Windows é despejado à procura de quaisquer credenciais guardadas. Um caçador de ficheiros sensíveis analisa a máquina em busca de documentos e ficheiros que possam interessar ao operador.
As credenciais de desenvolvimento e de nuvem são um foco específico. O stealer recolhe chaves SSH, ficheiros .env, tokens de acesso à nuvem e dados de mais de 30 ferramentas de linha de comandos de nuvem. Dez aplicações de gestor de palavras-passe estão também no seu âmbito.
São capturados dados de sessão do Discord, Telegram, Steam e Minecraft, juntamente com credenciais de ferramentas de administração de sistemas, incluindo FileZilla, WinSCP e PuTTY.
Controlo remoto, vigilância e clipping
O módulo de controlo remoto dá aos operadores acesso em tempo real à máquina infetada. Uma funcionalidade de ambiente de trabalho remoto permite visualizar e interagir com o ecrã da vítima em tempo real. Uma reverse shell permite a execução direta de comandos, e um gestor de ficheiros integrado e um scanner de rede completam o conjunto de ferramentas principal.
Um módulo HVNC (Hidden Virtual Network Computing) cria uma sessão de ambiente de trabalho paralela invisível para a vítima. Os operadores podem trabalhar dentro desta sessão oculta sem despoletar qualquer indicação visível de atividade no ecrã da vítima.
Uma capacidade de reverse-proxy SOCKS5 encaminha o tráfego do operador através da máquina infetada. O clipper de criptomoeda vigia a área de transferência do Windows e substitui silenciosamente qualquer endereço de carteira copiado por um controlado pelo atacante, redirecionando os pagamentos de criptomoeda sem que a vítima se aperceba.
Persistência, evasão de defesas e capacidades ofensivas
O Dolphin X consegue persistência através de entradas de chaves Run no Registo do Windows, da pasta de arranque do Windows, de tarefas agendadas e da instalação de serviços do Windows. Um módulo de bootkit UEFI também consta entre as suas opções de persistência, capaz de sobreviver mesmo a uma reinstalação completa do sistema operativo.
A evasão de defesas é um dos seus pontos fortes principais. O malware corrige o AMSI e o ETW - duas interfaces do Windows usadas por software de segurança - e usa chamadas de sistema diretas para contornar os hooks de API em modo de utilizador. Também consegue contornar o Controlo de Conta de Utilizador (UAC) usando oito métodos diferentes.
Um motor de mutação de três níveis faz com que cada build pareça único. O primeiro nível reescreve o fluxo de controlo e volta a encriptar as strings incorporadas. O segundo baralha as tabelas de importação. O terceiro modifica os timestamps PE, os cabeçalhos Rich e o preenchimento de secções.
As capacidades adicionais incluem manipular o Windows Defender, editar a firewall e o ficheiro Hosts, aplicar técnicas anti-forenses e propagar-se para unidades USB ligadas. O módulo DDoS suporta mais de 20 métodos de ataque, e também estão disponíveis proxying e controlo ao estilo de botnet.
As funcionalidades de manipulação do sistema permitem que o malware bloqueie as atualizações do Windows, restrinja o acesso ao Gestor de Tarefas e ao Editor de Registo, injete código através de injeção de DLL e injeção de shellcode, e desencadeie um Ecrã Azul da Morte a pedido.
Criação de perfis de vítimas com IA
O criador de perfis comportamentais com IA é uma das funcionalidades mais distintivas do Dolphin X RAT. Analisa automaticamente os dados de cada máquina infetada - incluindo aplicações instaladas, atividade de navegação e padrões de utilização de software - e gera uma pontuação de risco e um resumo diário para cada vítima.
Estas pontuações permitem aos operadores classificar as máquinas infetadas e focarem-se primeiro nas mais valiosas. Segundo a Varonis, o criador de perfis ajuda os atacantes a identificar máquinas que provavelmente proporcionarão acesso a redes corporativas, ambientes de nuvem, participações em criptomoeda ou contas financeiras.
O motor de IA específico que alimenta esta funcionalidade não foi confirmado sem a execução de uma amostra em tempo real. Dito isto, as strings encontradas durante a análise da Varonis - incluindo referências à pontuação de risco e às rotinas de arranque do criador de perfis - indicam que o componente é totalmente funcional.
| Nome | Dolphin X remote access trojan |
| Tipo De Ameaça | RAT, Information Stealer, Clipper, Trojan |
| Sintomas | Os Trojans de Acesso Remoto foram concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem em silêncio, pelo que não há sintomas específicos claramente visíveis numa máquina infetada. |
| Métodos De Distribuição | Anexos de e-mail infetados, anúncios online maliciosos, engenharia social, "cracks" de software, sites falsos. |
| Danos | Roubo de palavras-passe e informações bancárias, roubo de identidade, roubo de criptomoeda, adição do computador da vítima a uma botnet, infeções adicionais, perda monetária, sequestro de contas, controlo remoto do dispositivo infetado. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
O Dolphin X RAT proporciona aos cibercriminosos um conjunto abrangente de ferramentas para roubar dados, controlar remotamente máquinas infetadas e desviar transferências de criptomoeda. O criador de perfis de vítimas com IA acrescenta uma camada de segmentação normalmente não encontrada em malware deste tipo, ajudando os operadores a concentrarem-se nos sistemas comprometidos mais valiosos.
As vítimas podem enfrentar roubo de palavras-passe, sequestro de contas, perda de criptomoeda e acesso remoto não autorizado aos seus dispositivos. As opções de persistência profunda do malware - incluindo um bootkit UEFI - tornam-no particularmente difícil de remover sem ferramentas de segurança dedicadas. Deve ser eliminado do sistema sem demora.
Mais exemplos de malware classificado como RAT são o MarkiRAT, o Starland e o DenoRAT.
Como é que o Dolphin X RAT se infiltrou no meu computador?
O Dolphin X RAT é vendido como um serviço de subscrição a cibercriminosos, cada um dos quais o implementa através dos seus próprios canais escolhidos. O programador, conhecido como "Kontraktnik", trata da infraestrutura de backend e compila os builds no lado do servidor, dando aos subscritores uma ferramenta pronta a implementar que exige competências técnicas mínimas.
Os métodos de distribuição comuns usados pelos operadores de MaaS incluem e-mails de phishing com anexos ou links maliciosos, sites falsos de download de software, software pirateado e cracks, e malvertising.
Os atacantes também podem recorrer a sites de instaladores falsos que se fazem passar por software legítimo. Os tipos de ficheiros comuns usados nessas campanhas incluem instaladores executáveis, pacotes de arquivo e anexos de documentos maliciosos. Estar atento a links de download inesperados e a anexos de e-mail não solicitados é uma das defesas mais fiáveis.
Como evitar a instalação de malware?
Descarregue software apenas de sites oficiais de programadores e de lojas de plataformas verificadas. Evite cracks, geradores de chaves e conteúdo pirateado, pois são veículos comuns de entrega de malware. Tenha cuidado com e-mails inesperados, especialmente os que contêm anexos ou links, mesmo quando o remetente parece ser alguém que conhece.
Mantenha o seu sistema operativo e todas as aplicações atualizados, pois os atacantes exploram frequentemente vulnerabilidades em software desatualizado. Use uma solução de segurança respeitável e execute análises regulares ao sistema. Se acredita que o seu computador já está infetado, recomendamos que execute uma análise com o Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
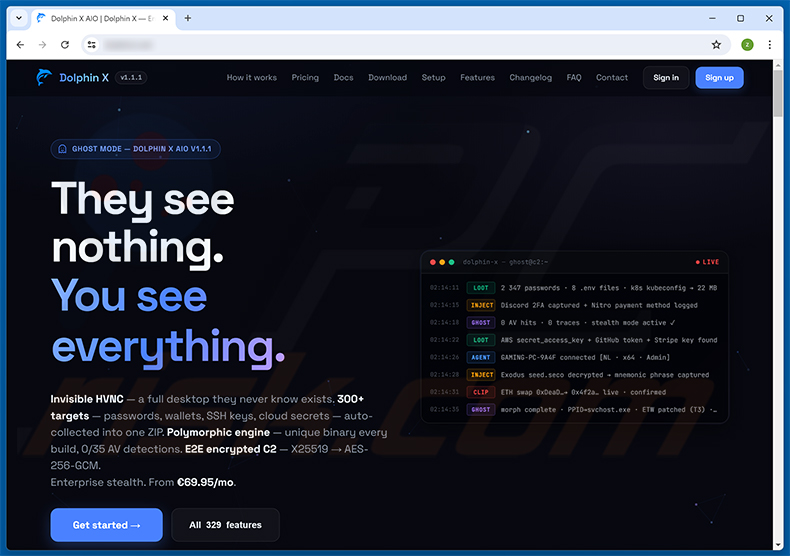
Site que promove o Dolphin X RAT:
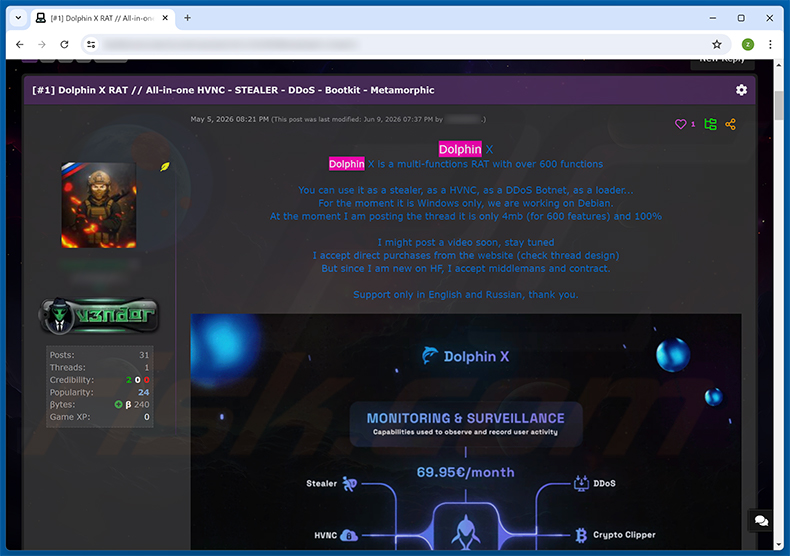
Publicação em fórum de hackers a promover o Dolphin X RAT:
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
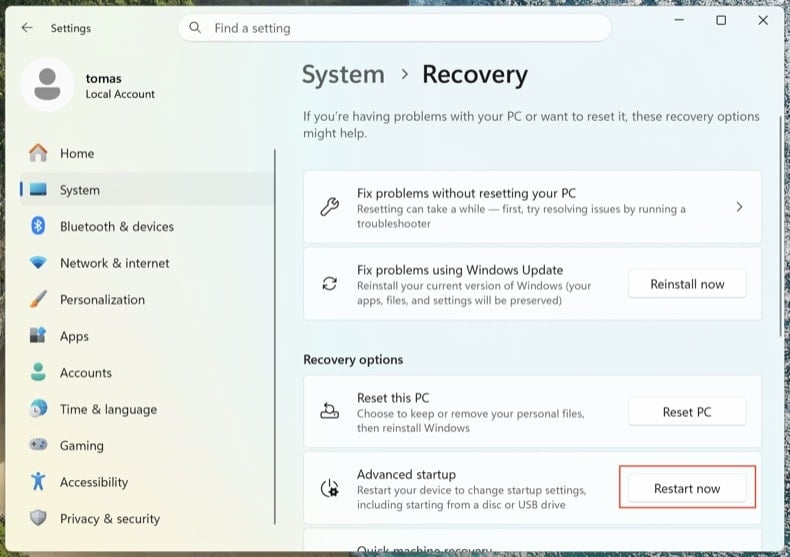
Abra . Clique em Reiniciar agora junto a Arranque avançado.
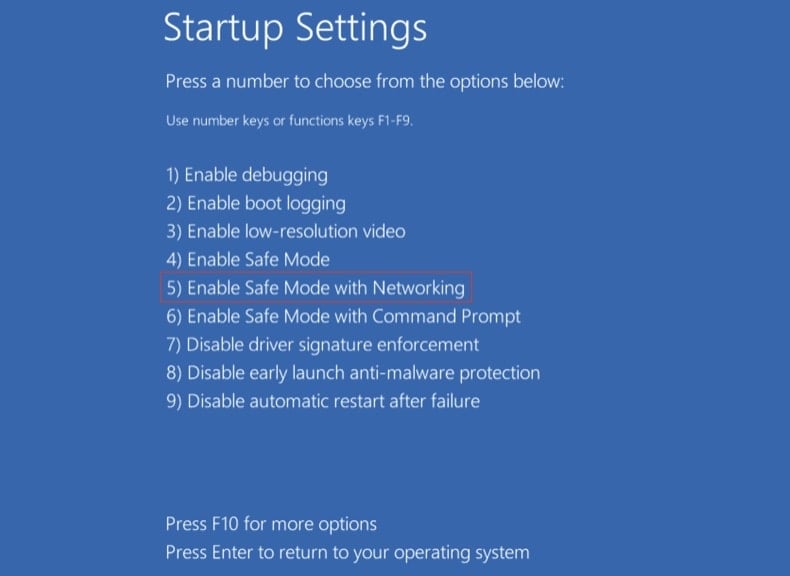
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Inspecionar os processos em execução com o Process Explorer
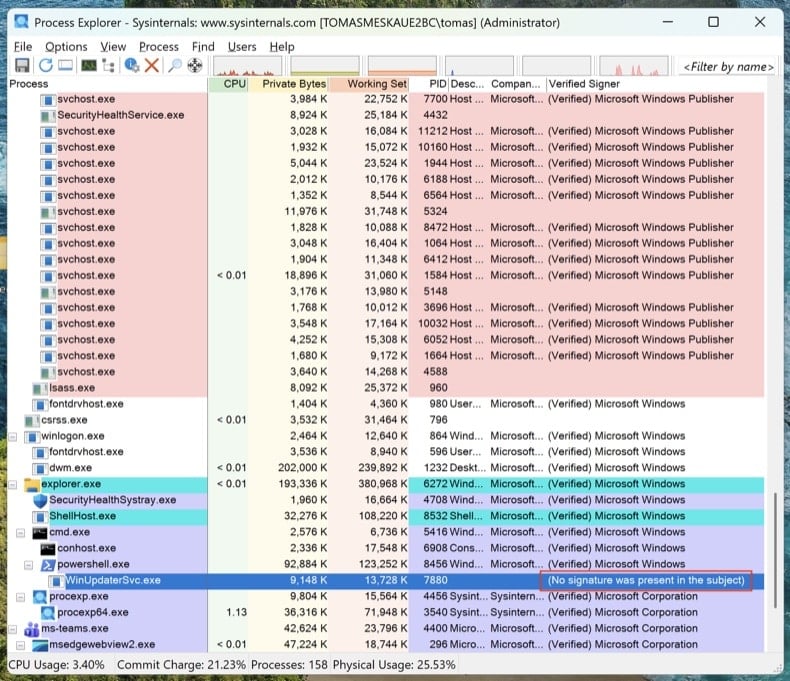
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
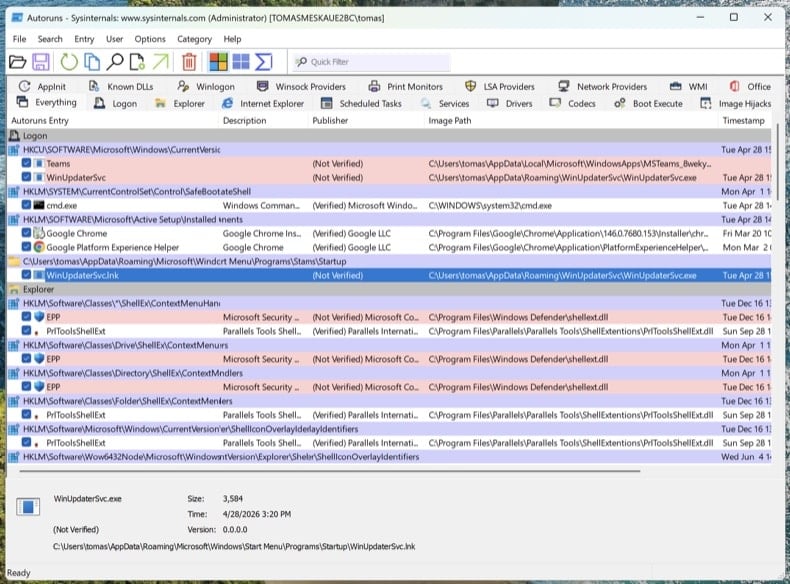
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
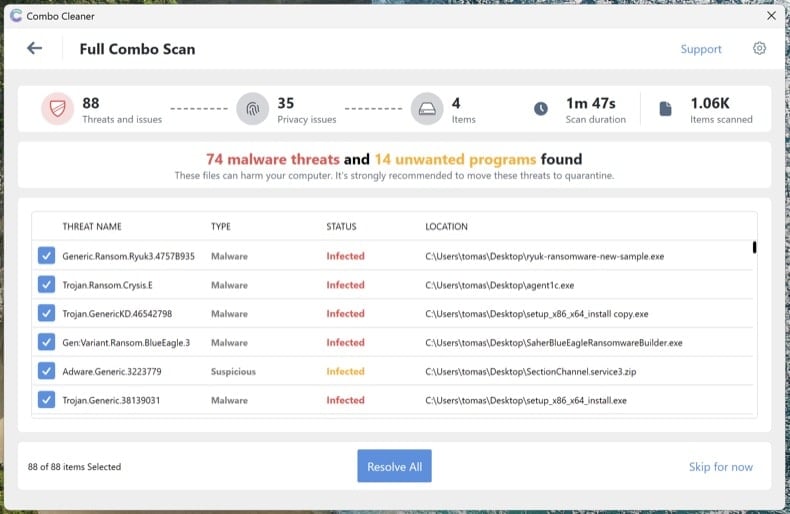
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
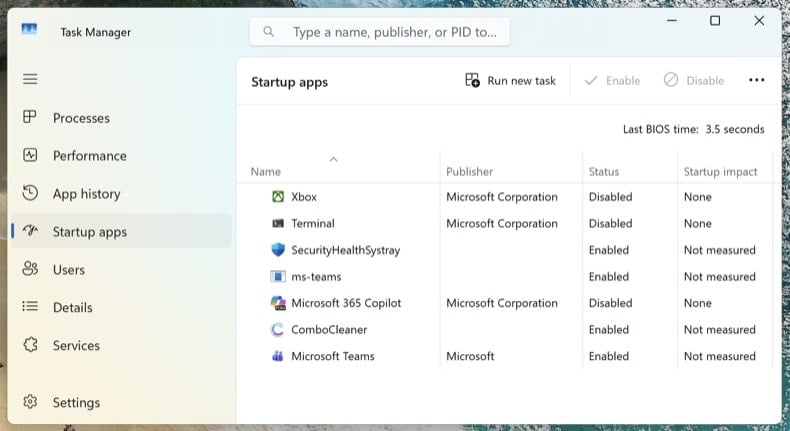
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware Dolphin X RAT, devo formatar o meu dispositivo de armazenamento para me livrar dele?
A formatação irá apagar o Dolphin X RAT juntamente com todos os dados na unidade. Esse é o último recurso. Executar uma ferramenta de segurança respeitável como o Combo Cleaner é o primeiro passo recomendado e deverá remover a infeção sem destruir os seus ficheiros.
Quais são os maiores problemas que o malware Dolphin X RAT pode causar?
O Dolphin X RAT pode roubar palavras-passe, tokens de sessão e criptomoeda de centenas de aplicações, permitir que os atacantes visualizem e controlem remotamente o ambiente de trabalho, e adicionar a máquina a uma botnet de DDoS.
As vítimas podem enfrentar roubo de identidade, carteiras de criptomoeda esvaziadas, acesso não autorizado a contas corporativas ou de nuvem, e fraude financeira - tudo isto sem qualquer sinal visível de que a máquina está comprometida.
Qual é o objetivo do malware Dolphin X RAT?
O objetivo do Dolphin X RAT é dar aos cibercriminosos uma plataforma abrangente para roubar dados sensíveis, controlar remotamente máquinas infetadas e desviar transações de criptomoeda. Um criador de perfis com IA também classifica as vítimas por valor, para que os operadores se possam concentrar nos alvos de maior prioridade.
Como é que o malware Dolphin X RAT se infiltrou no meu computador?
O Dolphin X RAT é vendido como um serviço de subscrição a cibercriminosos que o implementam através dos seus próprios canais. Os métodos de infeção comuns incluem e-mails de phishing, sites falsos de download de software, pacotes de software pirateado e campanhas de malvertising.
O Combo Cleaner protege-me de malware?
Sim. O Combo Cleaner pode detetar e remover o Dolphin X RAT e a maioria dos outros malwares conhecidos. Como as ameaças avançadas se podem esconder profundamente no sistema, executar uma análise completa é a forma mais fiável de garantir que a máquina está completamente limpa.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários