

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o VOLTA Stealer?
O VOLTA Stealer (também identificado como VOLTA-AUTODOXER) é um ladrão de informações para Windows que acrescenta uma variante invulgar ao roubo de dados convencional: depois de recolher credenciais e dados pessoais do dispositivo infetado, envia os resultados para um modelo de linguagem de IA e pede-lhe que classifique a vítima de acordo com o seu valor financeiro. De acordo com a investigação da Cisco Talos, o malware foi detetado através da sua iniciativa de inteligência de ameaças CAIRN.
Para além da fase de IA, o VOLTA funciona como um stealer competente que visa palavras-passe guardadas nos navegadores, cookies, cartões de pagamento, carteiras de criptomoedas, tokens de sessão de plataformas de mensagens e de jogos, chaves SSH e credenciais de serviços na nuvem. Depois de exfiltrar os dados roubados para o operador, o malware elimina-se do sistema.
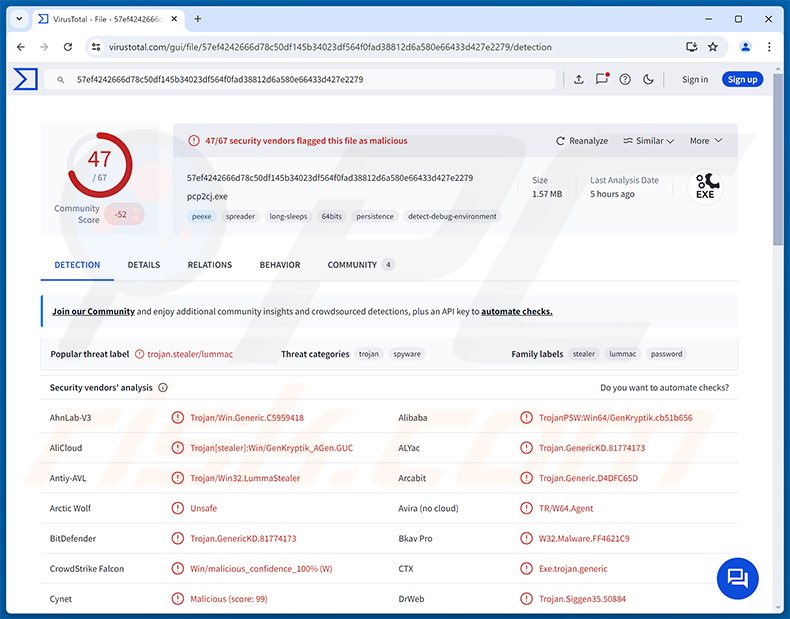
Mais sobre o VOLTA Stealer
O VOLTA é um executável Windows de 64 bits criado com um sistema baseado em modelos com seis campos configuráveis, incluindo um canal do Telegram para a entrega de dados e chaves de API para a fase de IA. O operador preenche estes campos no momento da compilação, produzindo um binário personalizado. Esta abordagem é consistente com um modelo de construtor (builder), no qual o autor do malware vende um kit de compilação ou monta um binário personalizado por encomenda.
A exfiltração de dados ocorre através do Telegram em até três vagas. A primeira é enviada imediatamente após a execução do stealer e inclui credenciais do navegador, carteiras de criptomoedas, tokens de jogos, palavras-passe de Wi-Fi e capturas de ecrã. Uma segunda vaga segue-se após a conclusão da análise de IA, agrupando o registo bruto com o resultado do modelo. Uma terceira vaga é enviada se a fase de enriquecimento produzir resultados adicionais a partir das contas online da vítima.
Priorização de vítimas orientada por IA
O que distingue o VOLTA dos stealers típicos é uma fase de enriquecimento e análise que é executada após a recolha inicial de dados. O malware reutiliza a sessão do Gmail roubada da vítima para procurar recibos de compras da Amazon, PayPal, DoorDash, Uber Eats, Grubhub e Walmart, corroborando o endereço residencial da vítima. Também consulta o valor da conta Roblox da vítima através de uma pesquisa num mercado em tempo real e obtém dados de perfil adicionais do Discord.
Concluído o enriquecimento, o VOLTA compila um relatório de identidade estruturado que abrange geolocalização, endereço residencial, empregador e domínio, ano de nascimento estimado, números parciais de cartões de pagamento, espaços de trabalho do Slack, metadados de documentos e indicadores de uma cópia de segurança de iPhone. Este pacote é então enviado para um modelo de IA através do OpenRouter, um serviço de encaminhamento para grandes modelos de linguagem.
O modelo predefinido nas amostras observadas é o anthropic/claude-opus-4.6. Se esse modelo recusar o pedido, o VOLTA recorre ao Kimi K2 da Moonshot AI e, em seguida, ao Gemini 2.5 Flash da Google. O malware verifica cada resposta do modelo à procura de frases de recusa antes de passar ao modelo seguinte na cadeia.
A IA recebe um prompt de sistema de 240 palavras que a apresenta como um "analista de inteligência forense". O resultado exigido inclui uma secção "WHAT THEY'RE WORTH" que atribui à vítima um nível de monetização baixo, médio ou alto, e uma secção "THEIR OPSEC" que avalia os hábitos de segurança da vítima e a qualidade das suas palavras-passe. A análise concluída é empacotada como um arquivo separado e entregue ao operador juntamente com os dados brutos roubados.
Dados recolhidos pelo VOLTA Stealer
A partir dos navegadores web, o VOLTA extrai palavras-passe guardadas, cookies de sessão e dados de cartões de pagamento armazenados. Visa navegadores baseados em Chromium, o Firefox, perfis de e-mail do Thunderbird e o Outlook.
O malware também visa carteiras de criptomoedas. Inclui um componente de quebra integrado que tenta aceder a ficheiros de carteiras bloqueados e regista as quebras bem-sucedidas no seu registo de atividade. São recolhidos tokens de sessão do Discord, Telegram, Steam, Battle.net, Roblox e Slack, bem como tokens OAuth da Microsoft.
Os dados adicionais recolhidos incluem chaves privadas SSH, ficheiros de configuração do Google Cloud e do OpenVPN, credenciais de VPN (incluindo do Hide.me), palavras-passe de Wi-Fi guardadas obtidas diretamente do Windows e capturas de ecrã completas tiradas no momento da execução.
Técnicas de evasão
O VOLTA contorna a App-Bound Encryption do Chrome, uma proteção concebida para impedir que processos de terceiros leiam credenciais guardadas a partir da base de dados do navegador. O malware acede a estas credenciais apesar de esta proteção estar ativa.
As cadeias de configuração dentro do binário são encriptadas com uma chave derivada de duas constantes do mesmo ficheiro. A Cisco Talos observa que o esquema de encriptação é relativamente fraco e pode ser revertido pelos analistas. Depois de todos os arquivos de dados serem enviados ao operador, o malware elimina-se a si próprio para reduzir os vestígios forenses deixados no sistema.
| Nome | VOLTA infostealer |
| Tipo De Ameaça | Ladrão de informações, Trojan, Vírus de roubo de palavras-passe |
| Nomes De Deteção | Combo Cleaner (Trojan.GenericKD.81774173), ESET-NOD32 (Win64/GenKryptik_AGen.GGG Trojan), Kaspersky (HEUR:Trojan-PSW.Win32.Agent.gen), Microsoft (Trojan:Win32/Pomal!rfn), Lista Completa (VirusTotal) |
| Sintomas | Os stealers são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que não são claramente visíveis sintomas específicos numa máquina infetada. |
| Métodos De Distribuição | Anexos de e-mail infetados, anúncios online maliciosos, engenharia social, 'cracks' de software. |
| Danos | Palavras-passe e informações bancárias roubadas, roubo de identidade, adição do computador da vítima a uma botnet, infeções adicionais, perdas monetárias, sequestro de contas. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
O VOLTA Stealer combina um mecanismo competente de roubo de credenciais com uma camada de análise baseada em IA concebida para classificar cada vítima pelo seu valor financeiro estimado. Os operadores recebem não apenas um registo bruto dos dados roubados, mas um dossiê priorizado, o que facilita a concentração da fraude subsequente nos alvos mais valiosos.
As vítimas enfrentam roubo de identidade, perdas financeiras, apropriação de contas e exposição de informações pessoais sensíveis. O malware deve ser removido imediatamente de qualquer sistema infetado. Outros exemplos de stealers são o Penumbra, o Nyxar e o Lunex.
Como é que o VOLTA Stealer se infiltrou no meu computador?
A Cisco Talos não identificou uma campanha de distribuição específica na sua investigação inicial. O modelo de construtor baseado em modelos sugere que vários operadores estão a implementar o VOLTA através dos seus próprios canais, que podem variar consideravelmente entre campanhas.
Os métodos de entrega comuns para stealers deste tipo incluem e-mails de phishing com anexos maliciosos, páginas falsas de transferência de software que se fazem passar por ferramentas populares e vídeos do YouTube que promovem software pirateado ou batotas para jogos com uma ligação de transferência na descrição.
Também são frequentemente utilizados cracks de software, geradores de chaves e ferramentas de ativação transferidos de fontes não oficiais. As transferências drive-by a partir de sites comprometidos e os ficheiros partilhados através de redes Peer-to-Peer são outras vias de infeção comuns.
Como evitar a instalação de malware?
Tenha cuidado com e-mails inesperados, especialmente os que incluem anexos ou ligações. Os cibercriminosos fazem-se frequentemente passar por empresas de confiança, serviços de entrega ou agências governamentais para enganar os utilizadores e levá-los a abrir ficheiros maliciosos. Verifique sempre o remetente antes de transferir ou executar qualquer coisa.
Transfira software apenas a partir dos sites oficiais dos programadores ou de lojas de aplicações verificadas. Evite conteúdos pirateados, geradores de chaves e cracks de ativação. Mantenha o sistema operativo e todas as aplicações instaladas atualizados e utilize uma solução de segurança respeitável com a proteção em tempo real ativada. Se acredita que o seu computador já está infetado, recomendamos que execute uma verificação com o Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
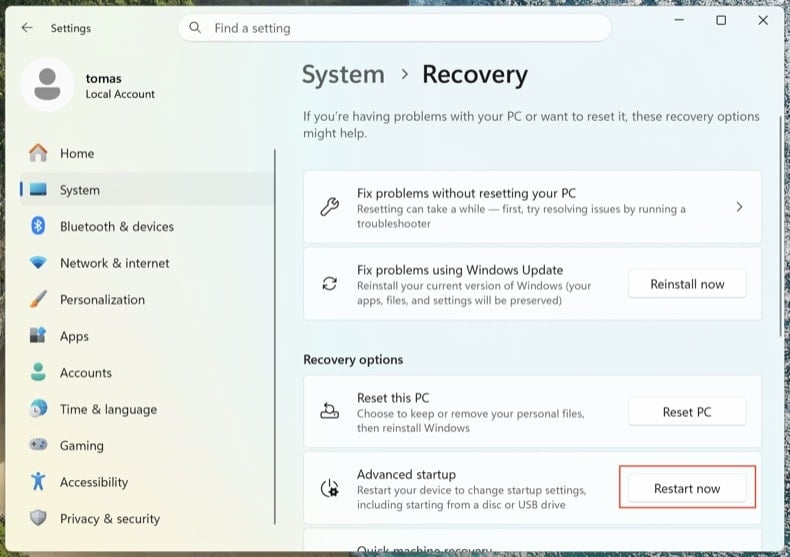
Abra . Clique em Reiniciar agora junto a Arranque avançado.
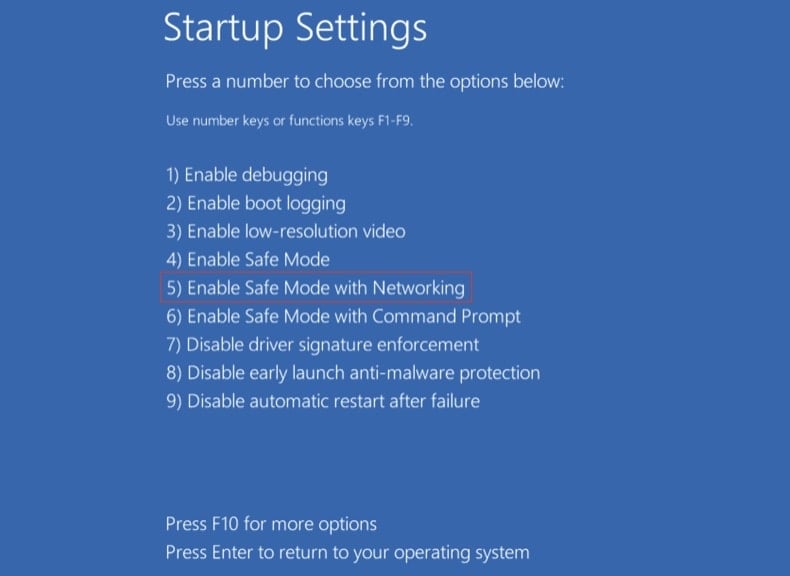
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Inspecionar os processos em execução com o Process Explorer
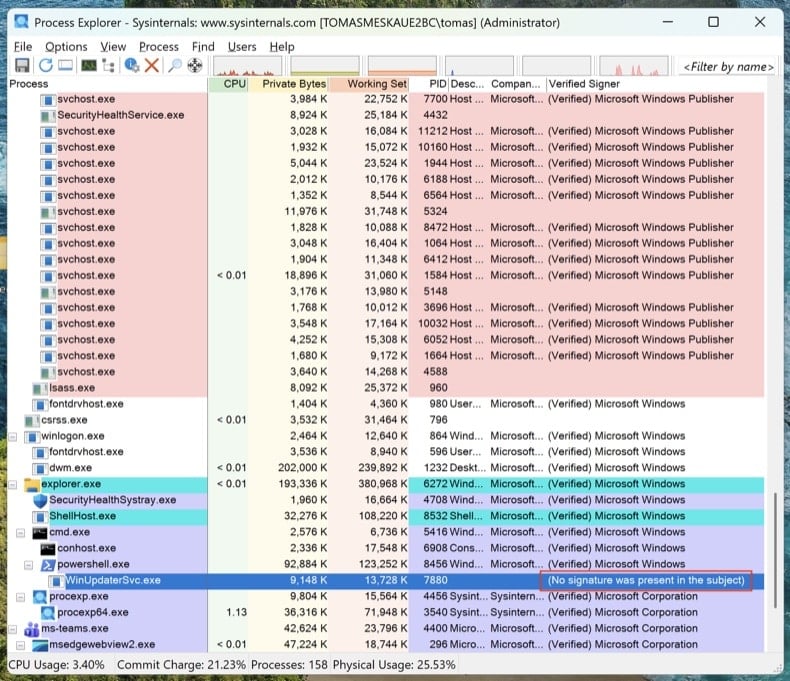
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
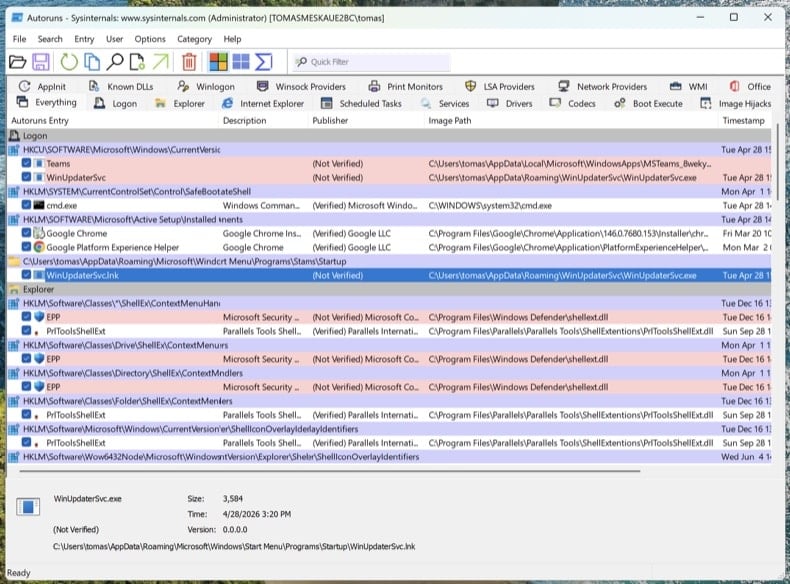
Mapear todos os pontos de persistência com o Autoruns
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
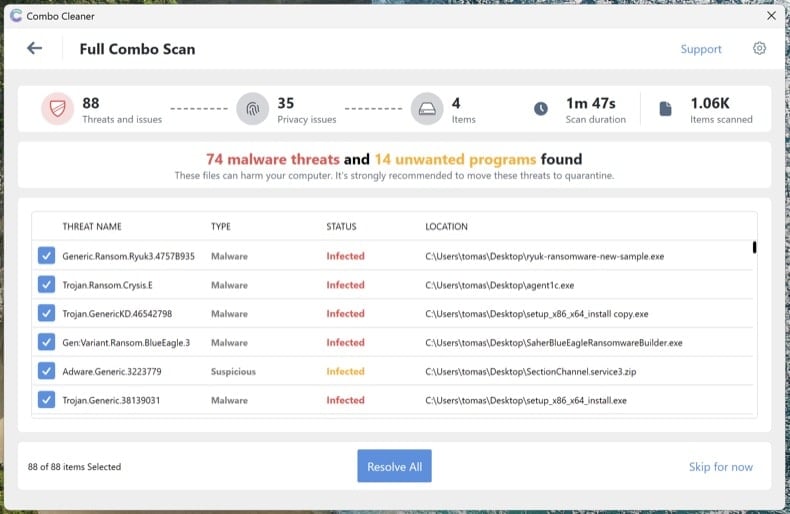
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
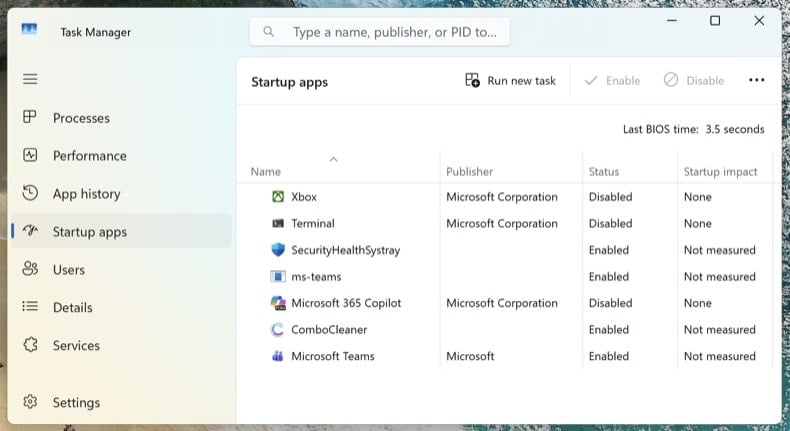
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware VOLTA Stealer. Devo formatar o meu dispositivo de armazenamento para me livrar dele?
A formatação removerá a infeção, mas também apagará todos os ficheiros da unidade. Deve experimentar primeiro uma ferramenta de segurança respeitável, como o Combo Cleaner, uma vez que consegue detetar e remover a maioria dos stealers sem destruir os dados pessoais.
Quais são os maiores problemas que o malware VOLTA Stealer pode causar?
O VOLTA pode expor palavras-passe guardadas, cookies, dados de cartões de pagamento, ficheiros de carteiras de criptomoedas e tokens de sessão de contas de mensagens e de jogos. Isto cria riscos reais de apropriação de contas, roubo de identidade, fraude financeira e perda de criptomoedas.
Qual é o objetivo do malware VOLTA Stealer?
O VOLTA Stealer recolhe dados sensíveis dos dispositivos infetados e, em seguida, utiliza um modelo de IA para classificar cada vítima pelo seu valor financeiro estimado, ajudando os operadores a identificar os alvos mais lucrativos para fraude subsequente e apropriação de contas.
Como é que o malware VOLTA Stealer se infiltrou no meu computador?
Até ao momento, não foi documentada publicamente nenhuma campanha de distribuição específica do VOLTA Stealer. Os stealers deste tipo chegam normalmente às vítimas através de e-mails de phishing, sites falsos de transferência de software, conteúdos pirateados e iscos de engenharia social.
O Combo Cleaner irá proteger-me contra malware?
Sim. O Combo Cleaner consegue detetar e remover a maioria do malware conhecido. Como os stealers podem colocar ficheiros em várias localizações do sistema, recomenda-se a execução de uma verificação completa do sistema para garantir que a infeção é totalmente eliminada.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários