Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Ladrão Meduza
Trojan

Ladrão Meduza

O Meduza é um tipo de malware criado usando a linguagem de programação C++, especificamente concebido para roubar informações. Tem como alvo várias aplicações e clientes, incluindo navegadores web e carteiras de criptomoedas, com o objectivo de recolher dados sensíveis. Este software malicioso est

Malware DarkTortilla
Trojan

Malware DarkTortilla

O DarkTortilla é um encriptador que ofusca, encripta e manipula o malware para dificultar a sua detecção pelo software de segurança. Os criminosos cibernéticos têm sido observados a utilizar o DarkTortilla para distribuir ladrões de informação e trojans de acesso remoto (TARs), bem como cargas úte

TAR Falso "System Update" (Android)
Trojan

TAR Falso "System Update" (Android)

O TAR Falso "System Update" - refere-se a um Trojan de Acesso Remoto (TAR) orientado para dispositivos Android, que é muitas vezes disfarçado como aplicação que oferece actualizações do sistema. No entanto, deve ser mencionado que este trojan foi observado usando outro disfarce - uma aplicação que

Vírus Telegram
Trojan

Vírus Telegram

O Telegram é um software de mensagens legítimo e um serviço de aplicações com cerca de 500 milhões de utilizadores activos mensais. Está disponível para transferência na sua página web oficial, no Google Play e na App Store. A investigação demonstra que existem várias páginas não oficiais e fraud

Ladrão Umbral
Trojan

Ladrão Umbral

Umbral é o nome do malware do tipo ladrão. Os programas maliciosos dentro desta classificação são concebidos para roubar informações valiosas dos dispositivos infectados. O Umbral é capaz de extrair e exfiltrar dados de sistemas e de várias aplicações instaladas. É de salientar que este programa t

Vírus SoundCloud
Trojan

Vírus SoundCloud

O "vírus SoundCloud" refere-se a malware proliferado através de contas sequestradas da plataforma do serviço de streaming de música SoundCloud. As contas promovem ligações a sites malignos que alojam programas maliciosos, incluindo o PrivateLoader - um malware do tipo backdoor/carregador do Window

Adware Fast Incognito Mode
Adware

Adware Fast Incognito Mode

O Fast Incognito Mode é promovido como uma ferramenta que permite aos utilizadores navegar na web em modo incógnito. No entanto, ao inspecionar a aplicação, descobrimos que exibe anúncios intrusivos. Assim, classificámos o Fast Incognito Mode como adware. Além disso, descobrimos que esta aplicação

Ransomware Rhysida
Ransomware

Ransomware Rhysida

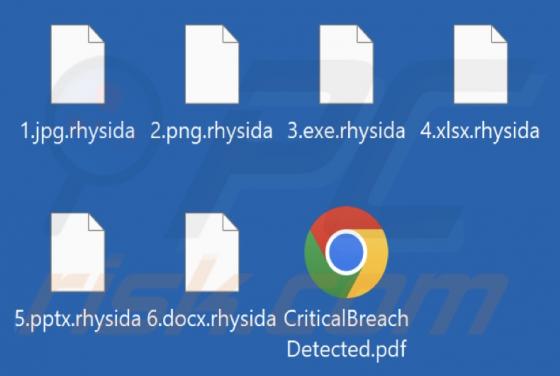
Rhysida é o nome de um programa do tipo ransomware. Foi concebido para encriptar dados e exigir o pagamento pela sua desencriptação. Na nossa máquina de testes, o Rhysida encriptava os ficheiros e acrescentava aos seus nomes uma extensão ".rhysida". Para elaborar, um ficheiro originalmente denomi

Ransomware Cyclops
Ransomware

Ransomware Cyclops

Cyclops é o nome de um programa malicioso classificado como ransomware. Este malware foi concebido para encriptar dados e exigir resgates para a sua desencriptação. Depois de ser lançado no nosso sistema de teste, o ransomware Cyclops começou a encriptar ficheiros. Normalmente, os ficheiros afect

Ladrão ThirdEye
Trojan

Ladrão ThirdEye

ThirdEye é o nome de um ladrão de informações que tem como alvo os utilizadores do Windows. Embora este malware não seja classificado como altamente avançado, o seu principal objetivo é extrair informações sensíveis de sistemas comprometidos. Os dados roubados podem servir de base para ataques cib