Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Anúncios Captchawave.top
Spam de notificação

Anúncios Captchawave.top

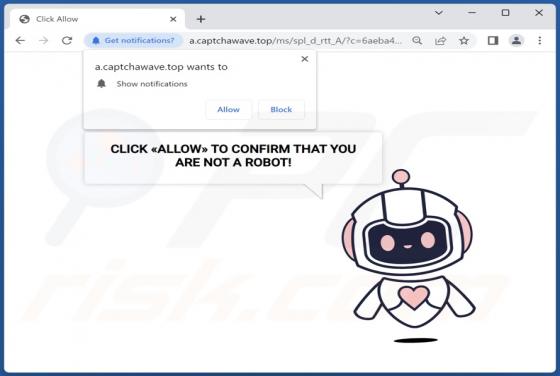
Ao verificar sites questionáveis, os nossos investigadores descobriram a página web fraudulenta captchawave[.]top. O seu objetivo é enganar os visitantes e permitir que esta exiba spam de notificação do navegador. Além disso, esta página pode causar redireccionamentos para outros sites (provavelme
Ransomware Xxx
Ransomware

Ransomware Xxx

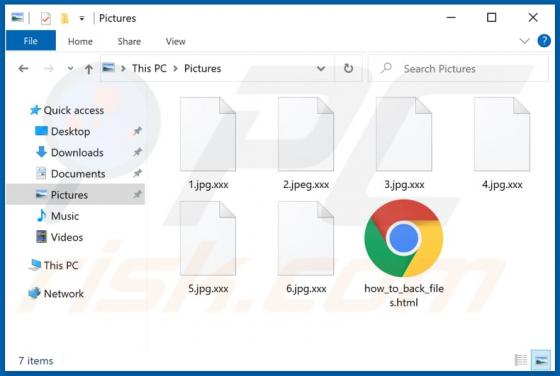
O Xxx é um programa malicioso que pertence à família do ransomware GlobeImposter. Tal como a maioria dos programas do tipo ransomware, o Xxx encripta e renomeia ficheiros, e fornece instruções sobre como contactar os desenvolvedores. Renomeia os ficheiros anexando a extensão ".xxx" aos nomes dos f

Ladrão ShadowVault (Mac)
Vírus Mac

Ladrão ShadowVault (Mac)

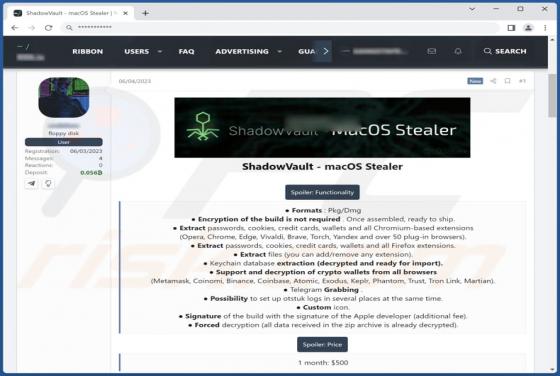
Dirigido aos utilizadores do macOS, o ShadowVault é um malware que rouba informações. Os seus criadores comercializam-no e vendem-no num fórum de piratas a um preço de 500 dólares por mês. Este software malicioso é capaz de extrair dados sensíveis de navegadores web, ficheiros armazenados em com

Malware JokerSpy (Mac)
Vírus Mac

Malware JokerSpy (Mac)

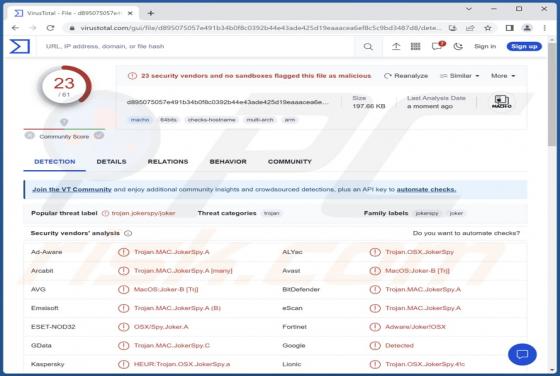
JokerSpy é o nome de um malware backdoor que tem como alvo os sistemas operativos macOS. É um kit de ferramentas sofisticado projetado para violar máquinas macOS. O JokerSpy utiliza uma combinação de programas Python e Swift que possuem a capacidade de recolher dados e executar comandos arbitrár

Anúncios Securecaptchatop.top
Spam de notificação

Anúncios Securecaptchatop.top

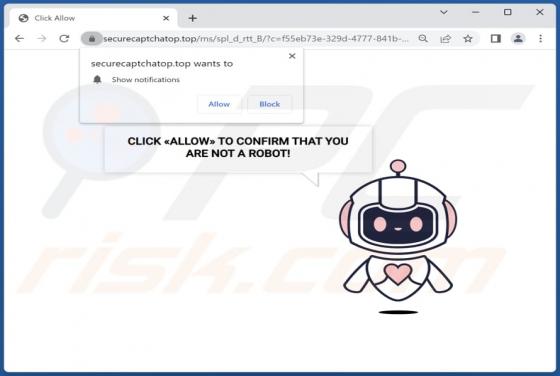
A nossa equipa examinou o securecaptchatop[.]top e determinou que o seu principal objetivo é enganar os visitantes para que dêem permissão para enviar notificações. O site emprega conteúdo fraudulento para persuadir os visitantes a ativar as notificações. Na maioria dos casos, os utilizadores abre

Ransomware WAGNER
Ransomware

Ransomware WAGNER

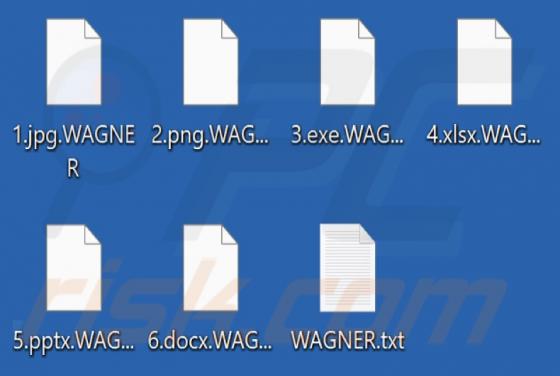
Enquanto investigavam novas submissões ao VirusTotal, os nossos investigadores descobriram o ransomware WAGNER. Este tipo de malware foi concebido para encriptar ficheiros e pedir um resgate pela sua desencriptação. Depois de examinar este ransomware, descobrimos que ele anexa ficheiros encriptad

Ransomware 8base
Ransomware

Ransomware 8base

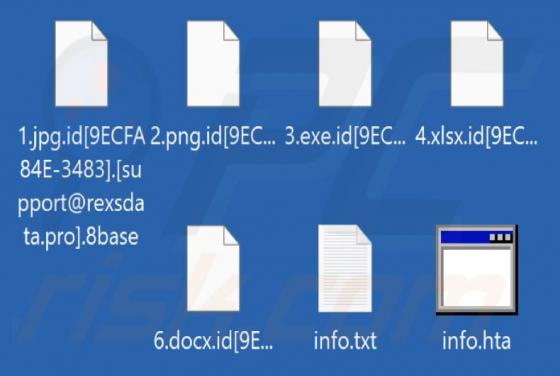
O 8base é um ransomware que pertence à família Phobos. Os nossos pesquisadores de malware descobriram o 8base enquanto verificavam a página do VirusTotal para amostras de malware recentemente carregadas. O objetivo do 8base é encriptar ficheiros. Além disso, fornece duas notas de resgate ("info.ht

Ladrão RedEnergy
Trojan

Ladrão RedEnergy

RedEnergy é o nome de um ladrão de informações que emprega uma falsa campanha de atualização para atingir vários sectores da indústria. Este software malicioso tem a capacidade de extrair informações de diferentes navegadores web, permitindo que dados sensíveis sejam roubados. Além disso, incorpor

Spyware TriangleDB (iPhone)
Vírus Mac

Spyware TriangleDB (iPhone)

O TriangleDB é um programa do tipo spyware. Foi concebido para extrair/registar e exfiltrar dados vulneráveis de dispositivos iPhone infectados. O TriangleDB foi observado a ser injetado em dispositivos pela backdoor Triangulation. Esta campanha de malware é sofisticada; a infeção é desencadead

Malware Triangulation (iPhone)
Vírus Mac

Malware Triangulation (iPhone)

Triangulation é o nome do malware que tem como alvo os dispositivos iOS. Faz parte de uma campanha altamente sofisticada. O Triangulation funciona como um backdoor - um programa que abre uma "porta dos fundos" para outras infecções. O malware pode recolher dados básicos do dispositivo/utilizador