Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Sequestrador de Navegador TabsMode
Sequestrador de Navegador

Sequestrador de Navegador TabsMode

Os nossos investigadores descobriram a extensão do navegador TabsMode enquanto investigavam sites não fidedignos. Após análise desta extensão fraudulenta, determinámos que funciona como um sequestrador de navegador. TabsMode faz alterações às definições do navegador a fim de provocar o redireccion
Anúncios Thepositiveimpactnow.com
Spam de notificação

Anúncios Thepositiveimpactnow.com

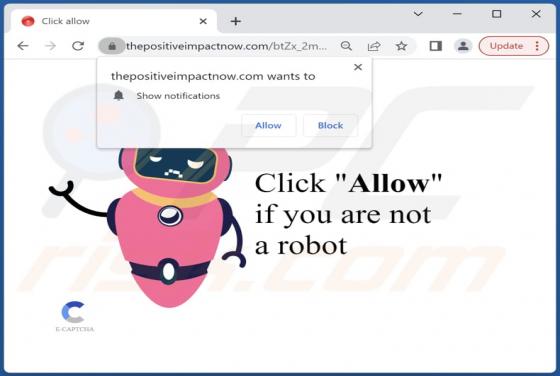
Ao examinar a página While thepositiveimpactnow[.]com, a nossa equipa tomou conhecimento que esta página foi concebida para atrair os visitantes a permitirem a apresentação de notificações. A nossa outra descoberta foi que redirecciona os visitantes para um site fraudulento similar. Descobrimos op

Anúncios Video-watch1.com
Spam de notificação

Anúncios Video-watch1.com

Video-watch1[.]com é uma página web fraudulenta que os nossos investigadores descobriram enquanto inspeccionavam sites suspeitos. Funciona através da promoção de um navegador spam e do redireccionamento dos utilizadores para outras páginas (provavelmente pouco fidedignas/judiciais). Os utilizadore

Malware Laplas Clipper
Trojan

Malware Laplas Clipper

Laplas Clipper é o nome de um malware clipper que verifica o conteúdo da área de transferência da vítima para carteiras de moedas cripto. No sistema operativo, a área de transferência é uma área de memória temporária na qual os dados são armazenados enquanto são processados ou transferidos. Os cri

Ransomware CryptBB
Ransomware

Ransomware CryptBB

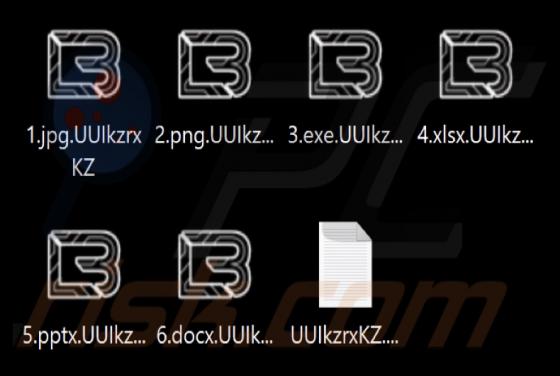
Os nossos investigadores descobriram o programa de tipo ransomware CryptBB enquanto inspeccionavam novas submissões ao VirusTotal. Baseia-se no programa ransomware LockBit 3.0. Uma vez lançada uma amostra de CryptBB na nossa máquina de testes, esta começou a encriptar ficheiros e alterou os seus

TAR RomCom
Trojan

TAR RomCom

RomCom é o nome de um Trojan de Acesso Remoto (TAR). Os malwares classificados como tal são concebidos para permitir o acesso/controlo remoto sobre máquinas infectadas. O TAR pode ser altamente multifuncional e, portanto, representar uma grande variedade de ameaças. É de salientar que o RomCom te

Malware Clicker (Android)
Trojan

Malware Clicker (Android)

Clicker é o nome de um programa malicioso que visa os dispositivos Android. Este malware opera à semelhança do software suportado por publicidade (adware). Gera receitas através da publicidade. No entanto, o Clicker não exibe anúncios nem provoca redireccionamentos para vários sites. Em vez disso,

Fraude por Email Please Confirm Your Account Email
Phishing/Fraude

Fraude por Email Please Confirm Your Account Email

"Please Confirm Your Account" é um email de spam. A nossa inspecção revelou que esta carta funciona como uma fraude de phishing. Faz falsas alegações sobre um processo de filtragem de contas de email que irá eliminar os inactivos. Assim, a falsa notificação insta os destinatários a confirmarem as

Adware Movieholic
Adware

Adware Movieholic

Movieholic é o nome de uma extensão de um navegador fraudulento que promete fácil acesso a sites de transmissão de filmes. Após inspeccionarmos este software, determinámos que funciona como adware. Por outras palavras, Movieholic executa campanhas publicitárias intrusivas, e possui funcionalidades

Adware Multiple Account
Adware

Adware Multiple Account

Multiple Account é o nome de uma extensão de navegador fraudulento promovida como uma ferramenta que pode salvar e importar cookies da Internet a partir de outras contas. Após analisarmos este software, determinámos que este funciona como adware. O adware significa software com suporte de