Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Ransomware RansomExx
Ransomware

Ransomware RansomExx

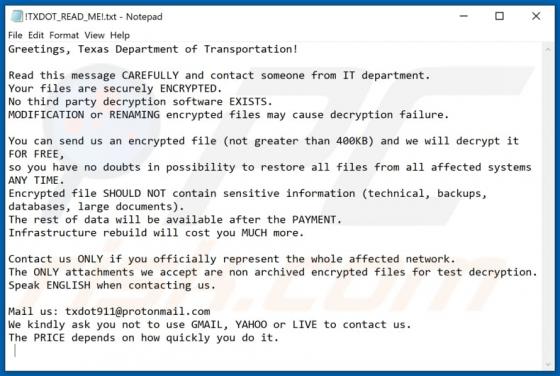
RansomExx encripta ficheiros e modifica os seus nomes, acrescentando uma certa extensão a eles. A extensão que anexa depende do nome do destino (por exemplo, o nome da organização). É conhecido que os criminosos cibernéticos usaram este ransomware para atacar o Departamento de Transporte do Texa
Ransomware PAYMENT
Ransomware

Ransomware PAYMENT

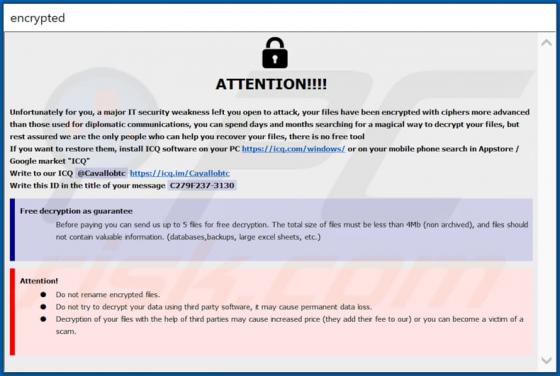
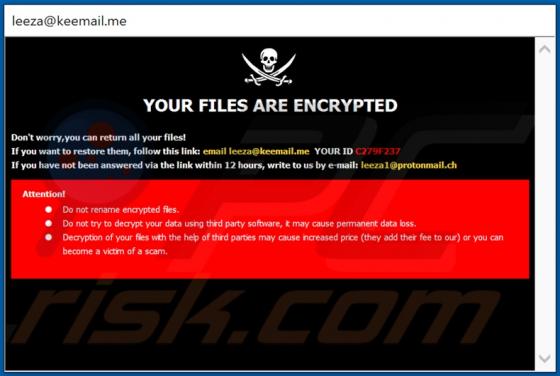
PAYMENT pertence à família do ransomware Phobos. É projetado para encriptar os ficheiros, renomear todos os ficheiros encriptados, exibir uma nota de resgate e criar o ficheiro de texto "info.txt" (segunda nota de resgate). PAYMENT é projetado para renomear ficheiros ao adicionar o ID da vítima,

Ransomware LTC
Ransomware

Ransomware LTC

LTC é o nome de um programa malicioso, pertencente à família do ransomware Dharma. Este malware é projetado para encriptar dados e exigir o pagamento pela desencriptação. Durante o processo de encriptação, os ficheiros são renomeados seguindo este padrão: nome do ficheiro original, ID exclusiva

Sequestrador de Navegador Quick Search Tool
Sequestrador de Navegador

Sequestrador de Navegador Quick Search Tool

A Quick Search Tool é uma aplicação nociva categorizada como um sequestrador de navegador. Opera fazendo alterações nos navegadores para promover o quicksearchtool.com (um mecanismo de pesquisa falso). Este sequestrador de navegador também possui recursos de rastreio de dados, que são funcionári

Adware ManagerAnalog (Mac)
Vírus Mac

Adware ManagerAnalog (Mac)

O ManagerAnalog tem duas finalidades: gerar anúncios e promover um mecanismo de pesquisa falso (seu endereço). Esta aplicação é classificada como adware e sequestrador de navegador. Embora seja provável que funcione também como coletor de dados. Sabe-se que o ManagerAnalog é distribuído atravé

Ransomware DeroHE
Ransomware

Ransomware DeroHE

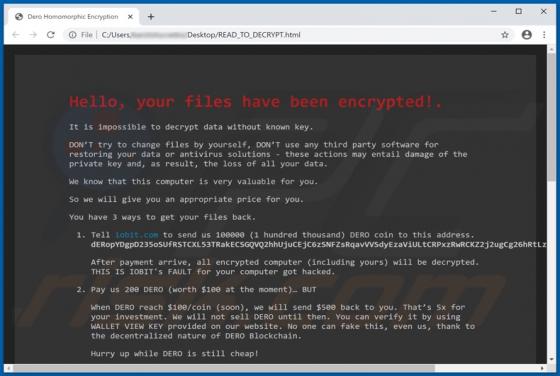
DeroHE é um software malicioso, classificado como ransomware. Os sistemas infectados com este malware têm os seus dados encriptados e recebem pedidos de resgate para a desencriptação. Durante o processo de encriptação, todos os ficheiros afetados são anexados com a extensão ".DeroHE". Por exempl

POP-UP da fraude WARNING CRITICAL MESSAGE
Phishing/Fraude

POP-UP da fraude WARNING CRITICAL MESSAGE

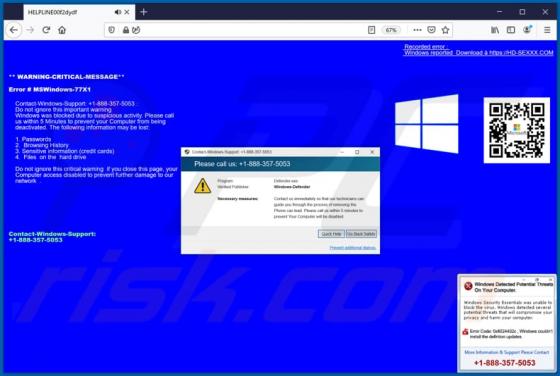
Existem muitos sites de fraudes de suporte técnico que fingem ser sites oficiais da Microsoft (ou de outra empresa) e alegam que um computador está bloqueado, infectado ou que há algum outro problema que precisa ser resolvido o mais rápido possível. É comum que essas páginas exibam alguma janela

Adware DLVPlayer (Mac)
Vírus Mac

Adware DLVPlayer (Mac)

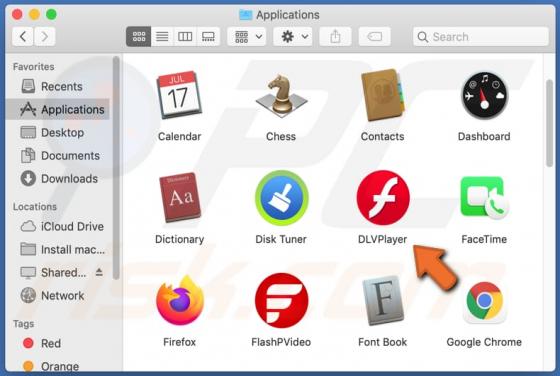
O DLVPlayer é distribuído através de um instalador falso do Adobe Flash Player, portanto, é muito provável que a maioria dos utilizadores instalaria sem saber. As aplicações distribuídas como DLVPlayer são categorizadas como aplicações potencialmente indesejadas (APIs). É importante também men

Malware OSAMiner (Mac)
Vírus Mac

Malware OSAMiner (Mac)

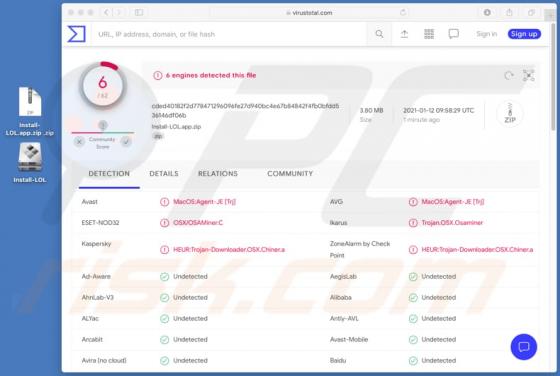
OSAMiner é o nome de um minerador de criptomoedas, o trojan de mineração Monero, que usa AppleScripts somente de execução (tem como alvo computadores Mac). Sabe-se que o OSAMiner foi detectado pela primeira vez em 2015 e ainda é usado com sucesso por criminosos cibernéticos devido à sua estrut