
Como remover o CarnavalHeist dos dispositivos infectados
TrojanTambém conhecido como: CarnavalHeist Trojan bancário

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o CarnavalHeist?
O CarnavalHeist é um Trojan bancário que tem como alvo os utilizadores no Brasil. Ele é capaz de roubar credenciais bancárias e realizar outras ações. Ter um dispositivo infetado pelo CarnavalHeist pode resultar em perdas financeiras, roubo de identidade e outros problemas. Portanto, o CarnavalHeist deve ser eliminado dos dispositivos comprometidos o mais rápido possível.

Mais sobre CarnavalHeist
O CarnavalHeist pode roubar credenciais bancárias através de ataques de sobreposição. Pode exibir uma janela falsa sobre aplicações bancárias legítimas para enganar os utilizadores e levá-los a revelar informações pessoais (por exemplo, IDs, nomes de utilizador e palavras-passe). Monitoriza títulos de janelas específicos e, ao descobrir uma correspondência, oculta a janela original e apresenta uma sobreposição correspondente.
O CarnavalHeist inclui várias capacidades de captura de dados, que podem ser accionadas automaticamente ou através de comandos recebidos através do seu servidor de comando e controlo. Utiliza um protocolo modificado de um cliente de acesso remoto Delphi, semelhante ao utilizado por Mekotio e Casbaneiro malware. Este protocolo permite que os atacantes executem cerca de 80 comandos.
Estes comandos incluem o registo de teclas premidas, capturas de ecrã, captura de vídeos e controlo remoto do dispositivo. O CarnavalHeist também tem a capacidade de efetuar o controlo remoto através do AnyDesk, permitindo que os atacantes executem determinadas acções utilizando o dispositivo da vítima durante as sessões bancárias.
Além disso, o malware pode gerar e capturar códigos QR para redirecionar as transacções para contas controladas por agentes da ameaça. Além disso, o CarnavalHeist regista as entradas do rato e do teclado, revelando PINs e outros detalhes sensíveis quando as vítimas fazem transacções utilizando serviços legítimos.
Em geral, os utilizadores com dispositivos infectados pelo CarnavalHeist podem sofrer roubo das suas credenciais bancárias, levando a um acesso não autorizado às suas contas financeiras. Os atacantes podem intercetar e redirecionar transacções, resultando potencialmente em perdas financeiras. Além disso, a capacidade do malware para capturar entradas do teclado e do rato pode expor informações sensíveis como PINs e outros tokens de segurança.
| Nome | CarnavalHeist Trojan bancário |
| Tipo de ameaça | Trojan bancário |
| Nomes de deteção | Avast (Win32:MalwareX-gen [Trj]), Combo Cleaner (Gen:Heur.Banker.Delf.1), ESET-NOD32 (Uma variante de Win32/Spy.Banker.AEPR), Kaspersky (HEUR:Trojan-Banker.Win32.BertRAT.gen), Microsoft (Trojan:Win32/Banker!MSR), Lista completa (VirusTotal) |
| Sintomas | Os trojans bancários tendem a ser concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que nenhum sintoma específico é claramente visível num dispositivo infetado. |
| Métodos de distribuição | Anexos de correio eletrónico infectados, sítios Web maliciosos, engenharia social. |
| Danos | Roubo de passwords e informações bancárias, roubo de identidade, perdas financeiras. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
Em conclusão, o CarnavalHeist representa uma séria ameaça para as vítimas. A sua capacidade de gerar falsos ecrãs de início de sessão, associada a funcionalidades abrangentes de captura de dados e de controlo remoto, permite aos agentes de ameaças roubar credenciais de início de sessão (e outras informações sensíveis) e manipular transacções (roubar dinheiro).
Para evitar esta ameaça, os utilizadores devem ter cuidado ao utilizar as plataformas bancárias em linha e dar prioridade às medidas de cibersegurança para proteger o seu bem-estar financeiro.
Como é que o CarnavalHeist se infiltrou no meu computador?
O CarnavalHeist utiliza um sofisticado ataque de engenharia social disfarçado de documento financeiro para comprometer as credenciais do utilizador e potencialmente roubar informações financeiras sensíveis. O ataque começa com um falso e-mail de faturação. Clicar no link leva a uma página web que imita uma plataforma de descarregamento de facturas.
Neste site falso, é descarregado um ficheiro malicioso disfarçado de PDF, que lança secretamente a fase seguinte do ataque (este falso executa um comando concebido para executar um componente malicioso), levando à infiltração do CarnavalHeist.
Como evitar a instalação de software malicioso?
Utilize sites oficiais e lojas de aplicações para descarregar software ou ficheiros. Não utilize fontes de terceiros nem descarregue software pirateado, ferramentas de cracking ou geradores de chaves não oficiais. Tenha cuidado com os e-mails que contêm ligações ou ficheiros e pop-ups, anúncios e botões em páginas Web questionáveis. Além disso, não permita que sites suspeitos mostrem notificações.
Durante as instalações, desmarque as aplicações indesejadas (se existirem ofertas indesejadas nos instaladores). Actualize regularmente o sistema operativo e o software instalado. Além disso, utilize uma ferramenta de segurança respeitável (ou ferramentas). Se acredita que o seu computador já está infetado, recomendamos executar uma verificação com Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Anexo malicioso contendo uma ligação a uma página Web falsa que aloja o CarnavalHeist (fonte: Talos Intelligence):

Texto no e-mail fraudulento:
Subject: Nota Eletronica emitidat - 0808482.5176
Nota Eletronica emitida
Prezado Cliente,
Informamos que foi emitida a seguinte nota fiscal:
Número da Nota Fiscal: 08084282.5176
Data: 15 de Abril, 2024
Valor: R$ 545,00Para visualizar a nota fiscal, clique no botão abaixo:
Visualizar Nota Fiscal
Sítio Web enganador promovido através de um correio eletrónico fraudulento (fonte: Talos Intelligence):

Como remover malware manualmente?
A maioria das infeções por trojans pode ser removida com uma análise completa do sistema com o Combo Cleaner. O procedimento manual completo abaixo destina-se aos casos em que a remoção automática falhou, em que pretende confirmar que uma análise detetou tudo ou em que a ameaça tem vários pontos de persistência.
Desligar da rede
Desligue o cabo Ethernet e desative o Wi-Fi. Se estiver a utilizar um portátil, a tecla do modo de avião é a forma mais rápida.
Muitos trojans exfiltram dados - palavras-passe guardadas no navegador, sessões bancárias, capturas de ecrã - e aceitam comandos remotos. Cortar a rede trava ambas as atividades de imediato. Mantenha a rede desligada até à fase 4.
Arrancar no Modo de Segurança com Rede
O Modo de Segurança carrega um conjunto mínimo de controladores e impede a execução automática da maioria do malware. A opção “com Rede” permite-lhe descarregar ferramentas - volte a ativar o Wi-Fi apenas depois de ter arrancado neste modo.
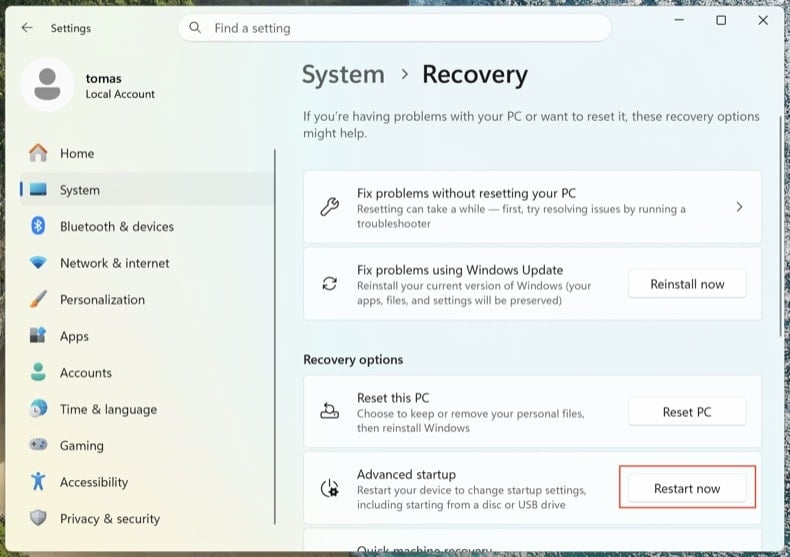
Abra . Clique em Reiniciar agora junto a Arranque avançado.
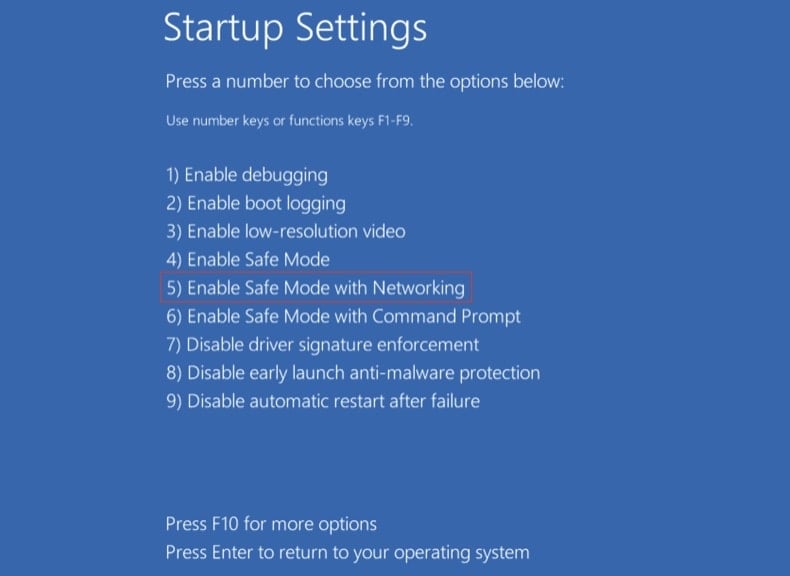
O computador reinicia no menu “Escolher uma opção”. Clique em . Após o segundo reinício, prima 5 ou F5.
Clique no logótipo do Windows, mantenha premida a tecla Shift, clique no ícone Ligar/Desligar e escolha Reiniciar. No ecrã Escolher uma opção, clique em . Prima F5.
Windows 8
Aceda ao ecrã Iniciar, escreva Avançadas e selecione Definições → Opções de arranque avançadas → Reiniciar agora → Resolução de problemas → Opções avançadas → Definições de Arranque → Reiniciar → F5.
Nota: o Windows 8 atingiu o fim do suporte em janeiro de 2023 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Windows 7
Clique em Iniciar → Encerrar → Reiniciar → OK. Durante o arranque do sistema, prima repetidamente F8 até aparecer o menu Opções de Arranque Avançadas do Windows e, em seguida, escolha Modo de Segurança com Rede.
Nota: o Windows 7 atingiu o fim do suporte em janeiro de 2020 - continuar a utilizá-lo expõe-no a um risco muito mais elevado de reinfeção.
Inspecionar os processos em execução com o Process Explorer
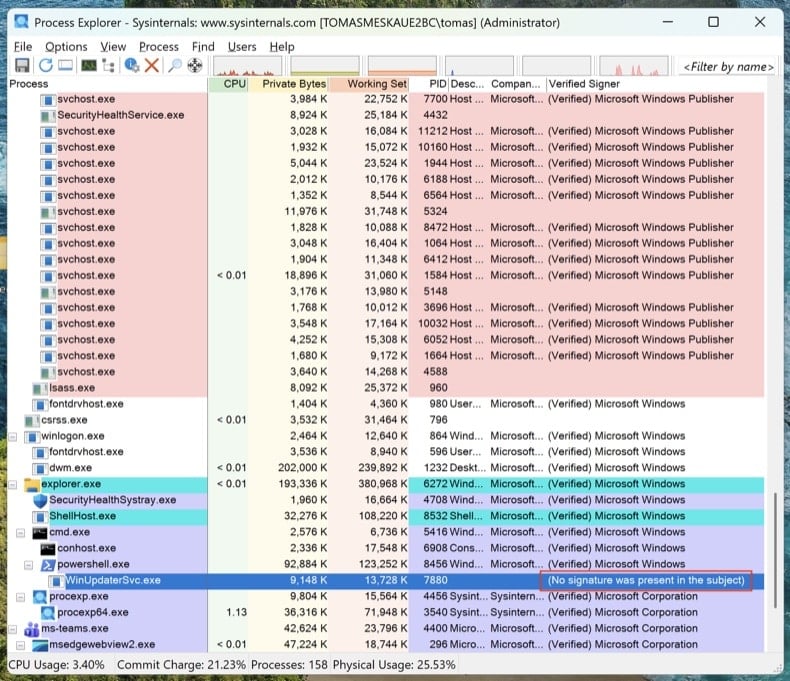
Descarregue o Process Explorer da Microsoft Sysinternals. Execute-o como administrador. Clique em e em .
Ordene por “Verified Signer”. Qualquer elemento sem assinatura executado a partir de %AppData%, %LocalAppData%, %Temp% ou %ProgramData% é suspeito. Clique com o botão direito do rato → Properties para ver o caminho completo da imagem. Clique com o botão direito do rato → “Search Online” para pesquisar nomes de processos desconhecidos.
O Gestor de Tarefas oculta os caminhos completos dos ficheiros, não mostra as assinaturas digitais e agrupa os processos de formas que facilitam a passagem despercebida do malware. O Process Explorer é a mesma ferramenta que os engenheiros da Microsoft utilizam.
Mapear todos os pontos de persistência com o Autoruns
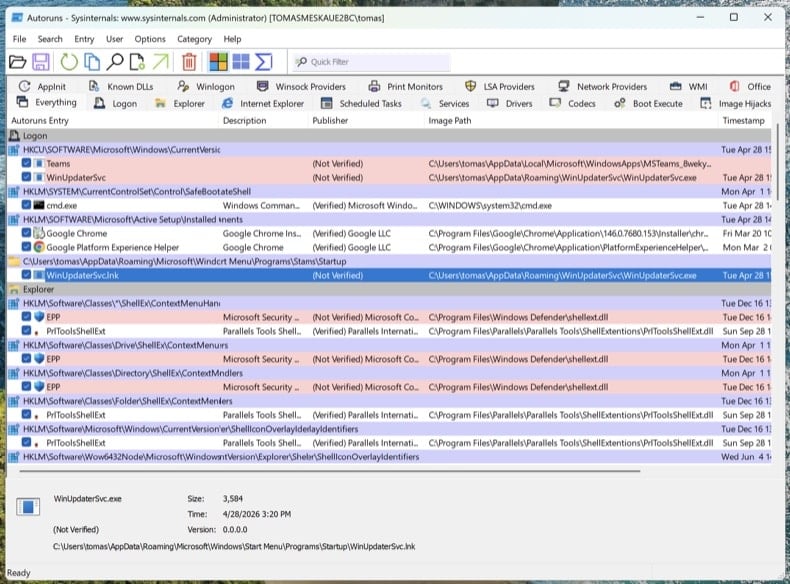
Descarregue o Autoruns. Clique com o botão direito do rato em Autoruns.exe e escolha Executar como administrador - sem privilégios elevados, o Autoruns não consegue inspecionar as ramificações de registo protegidas.
No menu, abra e e, em seguida, clique em Refresh.
Os trojans modernos não se limitam ao arranque. Percorra estes separadores e procure entradas sem assinatura ou desconhecidas:
- Logon - as clássicas chaves Run/RunOnce
- Scheduled Tasks - esconderijo frequente, especialmente tarefas com ações PowerShell, MSHTA ou rundll32
- Services - serviços sem assinatura em pastas que não pertencem à Microsoft
- WMI - as subscrições de eventos são um mecanismo de persistência furtivo (MITRE T1546.003)
- Image Hijacks - abuso do valor “Debugger” das Image File Execution Options
- AppInit - DLL carregadas em todos os processos com interface gráfica
- Browser plug-ins - extras sem assinatura em todos os navegadores instalados
Clique com o botão direito do rato em qualquer entrada suspeita → “Jump to Image” para ver o ficheiro real. Clique com o botão direito do rato → “Search Online” para abrir o VirusTotal com o hash do ficheiro. Não elimine nada ainda - limite-se a anotar os caminhos dos ficheiros e os nomes das entradas. Vamos removê-los depois das análises.
Verificar o ficheiro hosts e as definições de DNS
Os trojans redirecionam frequentemente domínios de bancos, de antivírus e de atualizações para servidores controlados pelo atacante, editando o ficheiro hosts ou as definições de DNS.
Ficheiro hosts: abra o Bloco de Notas como administrador e abra C:\Windows\System32\drivers\etc\hosts. As entradas legítimas estão comentadas com #. Qualquer mapeamento IP-domínio não comentado é suspeito - especialmente redirecionamentos para microsoft.com, windowsupdate ou o seu banco.
Definições de DNS: abra a Linha de Comandos como administrador e execute ipconfig /all. Confirme que os seus servidores DNS apontam para o seu fornecedor de Internet, o seu router ou um resolvedor público conhecido (Cloudflare 1.1.1.1, Google 8.8.8.8). Em seguida, abra e verifique se as definições de DNS e de DNS sobre HTTPS (DoH) não foram sequestradas.
Um PC limpo com o DNS sequestrado continua a ser um PC comprometido. Vai pensar que está em chase.com e estará no clone do atacante.
Nenhum antivírus deteta tudo sozinho. A ordem abaixo é intencional: primeiro a análise offline (deteta rootkits antes de o Windows carregar por completo), depois os verificadores a pedido no sistema em execução e, por fim, a limpeza manual de tudo o que lhes tiver escapado.
Executar o Microsoft Defender Offline
Reinicie no Windows normal. Abra . Selecione Microsoft Defender Antivírus (análise offline) e clique em Analisar agora. O computador reinicia num ambiente reduzido e faz a análise antes de o sistema operativo completo carregar.
Os rootkits e os bootkits escondem-se de qualquer verificador executado na mesma sessão do Windows já infetada. Uma análise offline antes do arranque vê o disco antes de o malware se conseguir esconder.
Certificado VB100. Inclui anti-trojan, análise do registo e da persistência e anti-spyware numa única passagem. Está disponível uma avaliação gratuita de 7 dias.
Descarregar Combo CleanerExecutar uma análise completa do sistema com o Combo Cleaner
Instale o Combo Cleaner e execute uma análise completa do sistema (não a análise rápida). Deixe-a terminar por completo, reveja as ameaças detetadas e aplique as ações recomendadas. O Combo Cleaner coloca em quarentena os trojans conhecidos e a respetiva persistência no registo.
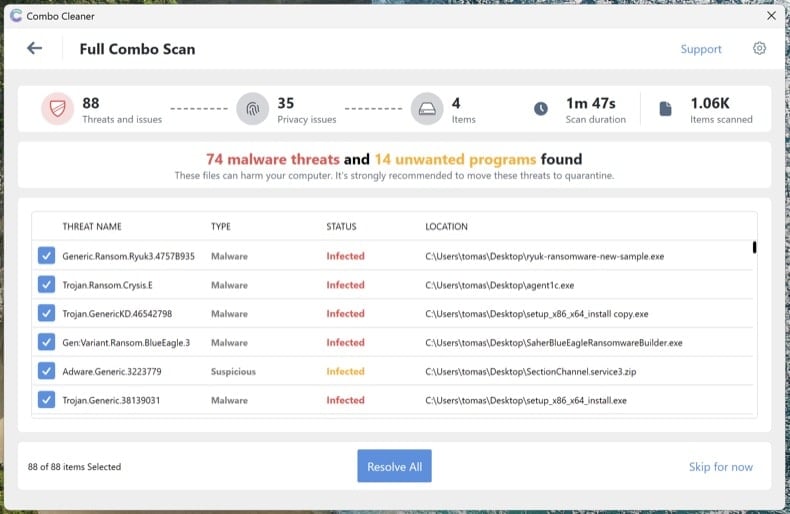
Executar o Microsoft Safety Scanner como análise de segunda opinião
Descarregue o Microsoft Safety Scanner (MSERT.exe), a ferramenta a pedido gratuita da Microsoft. O binário expira a cada 10 dias, o que significa que cada transferência tem as assinaturas mais recentes. Execute uma análise completa depois do Combo Cleaner para detetar tudo o que um único motor possa não ter detetado.
Diferentes motores de análise detetam ameaças diferentes. Executar uma análise adicional da Microsoft depois do Combo Cleaner é, de longe, o passo de verificação mais subutilizado na remoção de malware.
Remover manualmente tudo o que ainda estiver listado no Autoruns
Volte a abrir o Autoruns. Tudo o que assinalou no passo 4 e que ainda está presente não foi detetado pelas análises automáticas. Para cada entrada suspeita restante: clique com o botão direito do rato → Delete no Autoruns (isto remove o registo de persistência) e, em seguida, navegue até ao caminho do ficheiro e elimine o ficheiro propriamente dito. Esvazie a Reciclagem.
Alguns ficheiros de malware reaparecem depois de eliminados porque outro elemento do sistema os volta a criar. Se eliminar um ficheiro e ele regressar em poucos minutos, existe um ponto de persistência restante que o Autoruns não mostrou - normalmente um serviço ou uma tarefa agendada executada como SYSTEM. Volte a executar as análises dos passos 6-8 ou avance para uma instalação limpa (consulte o final do guia).
Repor os navegadores e limpar as permissões de notificação
Os trojans e o adware sequestram frequentemente os navegadores - alteram o motor de busca predefinido, instalam extensões fraudulentas ou concedem a si próprios permissões de notificação para continuarem a mostrar janelas pop-up fraudulentas mesmo depois de o malware ter desaparecido.
- Chrome: visite
chrome://settings/resete clique em “Repor as predefinições originais das definições”. Depois, visitechrome://settings/content/notificationse remova todos os sites desconhecidos. - Edge: visite
edge://settings/reset. Depois, verifiqueedge://settings/content/notifications. - Firefox: abra
about:supporte clique em Restaurar o Firefox (no Firefox, a opção chama-se “Restaurar” e não “Repor”). Depois, verifique Definições → Privacidade e Segurança → Permissões → Notificações.
Reveja as extensões instaladas em cada navegador e remova tudo o que não reconheça, especialmente extensões que não tenham sido instaladas por si.
Reativar o Defender e a Proteção contra adulteração e atualizar tudo
Muitos trojans desativam o software de segurança. Abra e confirme que a Proteção em tempo real, a Proteção disponibilizada na cloud e a Proteção contra adulteração estão todas ativadas. A Proteção contra adulteração impede que o malware desative o Defender silenciosamente.
Em seguida, execute o Windows Update () e atualize os seus navegadores e aplicações. O vetor de infeção que permitiu a entrada do trojan envolve normalmente software desatualizado.
Alterar as palavras-passe a partir de um dispositivo limpo
Se o trojan era um info-stealer (o Lumma, o RedLine, o Vidar e outros semelhantes são extremamente comuns), parta do princípio de que todas as palavras-passe guardadas no navegador estão comprometidas. Altere-as a partir de outro dispositivo comprovadamente limpo - o seu telemóvel serve, desde que não esteja infetado.
Ordem recomendada:
- E-mail principal primeiro - é o centro de recuperação de todas as outras contas
- Contas bancárias e financeiras
- Palavra-passe mestra do gestor de palavras-passe (se utilizar um)
- Redes sociais, compras e restantes contas
Sempre que possível, ative a autenticação multifator resistente a phishing (chaves de acesso / chaves de segurança físicas FIDO2 / aplicações de autenticação) - a MFA baseada em SMS pode ser contornada por atacantes sofisticados.
Confirmar a limpeza e monitorizar durante 7 dias
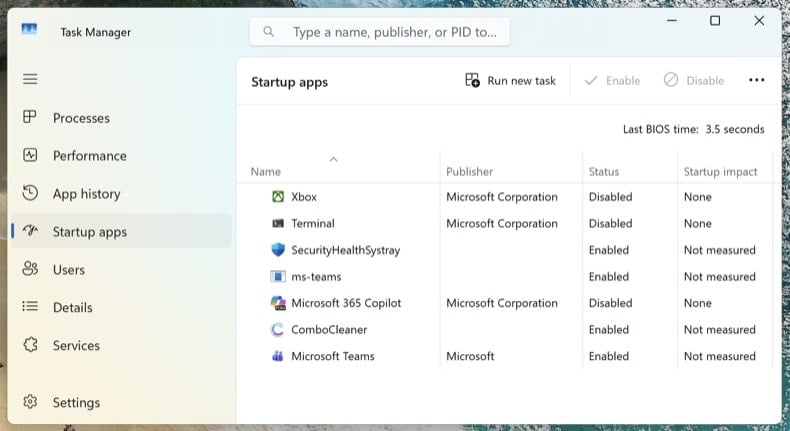
Volte a ligar-se à rede e execute uma última análise completa com o Combo Cleaner. Abra o Gestor de Tarefas (Ctrl + Shift + Esc) e mude para o separador Aplicações de arranque - confirme que nada de suspeito reapareceu.
Nos próximos 7 dias, esteja atento ao regresso dos sintomas: utilização elevada e inesperada da CPU, regresso de processos desconhecidos, redirecionamentos do navegador ou janelas pop-up. Se algo regressar, falhou um ponto de persistência e o procedimento tem de ser repetido - ou pode existir um comprometimento mais profundo que exija uma instalação limpa.
Quando optar por uma instalação limpa do Windows
A remoção manual nem sempre é a resposta certa. Reinstalar o Windows de raiz é a única forma de ter 100% de certeza quando:
- O malware reaparece após cada tentativa de remoção
- Foi detetado um bootkit ou um rootkit UEFI (esta classe de ameaça situa-se abaixo do sistema operativo e sobrevive a uma reinstalação normal do Windows)
- Foi executado com privilégios de administrador um trojan de roubo de credenciais confirmado (Lumma, RedLine, Vidar) - o sistema tem provavelmente várias cargas maliciosas desconhecidas
- O PC é utilizado para serviços bancários online, e-mail profissional ou qualquer outra atividade em que não seja aceitável a mínima dúvida
Uma instalação limpa é um processo de 30-60 minutos: reinstalação do Windows 11 através de . Faça primeiro uma cópia de segurança dos documentos num armazenamento externo, analise essa cópia de segurança com o Combo Cleaner antes de a restaurar e reinstale as aplicações de raiz - nunca as restaure a partir de uma cópia de segurança do sistema infetado.
Importante: A remoção manual exige conhecimentos informáticos avançados. Se não tiver confiança para distinguir ficheiros de sistema de ficheiros maliciosos, execute uma análise automática com o Combo Cleaner e o Windows Defender e fique por aí - esse caminho deteta a grande maioria dos trojans dirigidos a utilizadores domésticos, sem o risco de danificar o Windows ao eliminar o ficheiro errado.
Perguntas frequentes (FAQ)
O meu computador está infetado com o malware CarnavalHeist, devo formatar o meu dispositivo de armazenamento para me livrar dele?
Recomenda-se a utilização de um programa antivírus e anti-malware respeitável para analisar o seu dispositivo em busca do CarnavalHeist e tentar a remoção. A formatação de um dispositivo de armazenamento irá remover todos os dados, por isso deve ser feita quando outros métodos falharem.
Quais são os principais problemas que o malware pode causar?
O malware pode causar perda de dados através da encriptação e de outras formas, perdas financeiras, roubo de identidade, perda de acesso a contas em linha, infecções adicionais e problemas semelhantes.
Qual é o objetivo do malware CarnavalHeist?
O CarnavalHeist tem como alvo os utilizadores de bancos com o objetivo de roubar as suas informações financeiras. Engana-os para que revelem detalhes de login e captura outros dados sensíveis.
Como é que o malware CarnavalHeist se infiltrou no meu computador?
É provável que tenha clicado numa ligação maliciosa num e-mail fraudulento. Esta ação descarregou um ficheiro PDF falso que lançou o CarnavalHeist. Os e-mails de phishing são o ponto de entrada habitual do CarnavalHeist.
O Combo Cleaner protege-me de malware?
O Combo Cleaner é eficaz na deteção e remoção de uma vasta gama de malware. Mesmo com malware avançado, uma verificação completa do sistema com o Combo Cleaner pode resultar numa remoção bem sucedida.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários