

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o ChainScript RAT?
O ChainScript é um Trojan de Acesso Remoto (RAT) escrito em Node.js que permite aos atacantes controlar secretamente computadores Windows infetados. Pode executar comandos, manipular ficheiros, tirar capturas de ecrã, procurar carteiras de criptomoedas e instalar outro malware.
O RAT foi documentado em setembro de 2026 pelo Adversary Pursuit Group da Blackpoint Cyber. De acordo com a sua investigação, o ChainScript é distribuído através de iscos ClickFix e instaladores falsos que se fazem passar por Spotify, Zoom Workplace e Microsoft Teams.
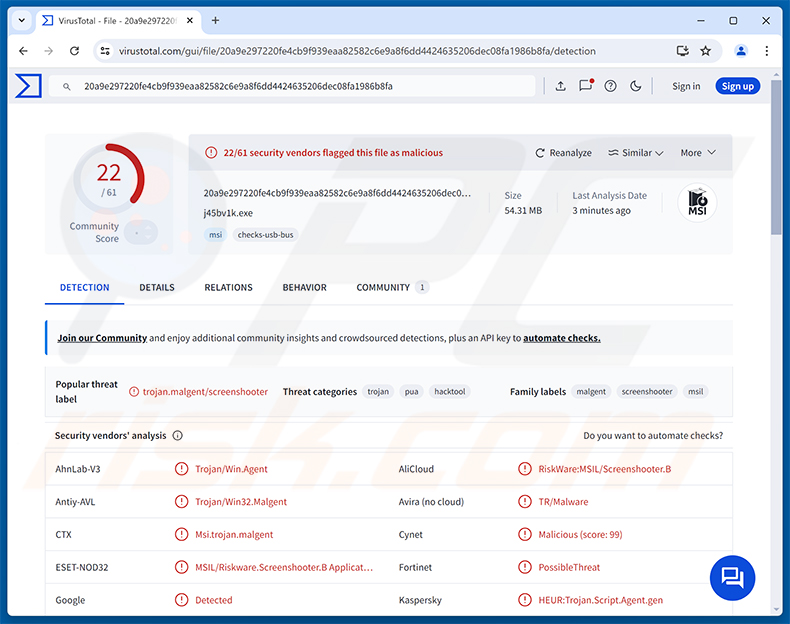
Visão geral do ChainScript RAT
A infeção começa com um instalador do Windows (ficheiro MSI). Uma vez iniciado, ele executa um script PowerShell oculto que espalha os componentes do malware (incluindo a sua própria cópia do Node.js) por pastas com nomes com temática Microsoft, para que pareçam ficheiros de sistema comuns à primeira vista.
Um pequeno ficheiro VBScript inicia então o agente principal, que é executado silenciosamente em segundo plano. Vale a pena notar que o instalador é executado sob a conta do utilizador atual. Por outras palavras, não necessita de permissão de administrador e não aciona um aviso do Windows que possa alertar a vítima.
Como o ChainScript utiliza a blockchain
A característica mais invulgar do ChainScript é a forma como encontra o seu servidor de Comando e Controlo (C2). Em vez de armazenar um endereço de servidor fixo, ele lê o endereço atual a partir de um smart contract na blockchain Polygon. Os investigadores descrevem isto como uma técnica ao estilo EtherHiding.
Como os registos da blockchain são públicos e difíceis de remover, os atacantes podem mudar para novos servidores simplesmente atualizando o contrato. Os computadores infetados captam o novo endereço automaticamente, pelo que encerrar um único servidor não corta o acesso às vítimas. O agente mantém então uma ligação ativa ao servidor através de WebSocket.
Para dificultar a análise, o ChainScript também oculta a sua configuração com várias camadas de codificação e aguarda entre 10 e 30 segundos aleatórios antes de contactar o servidor pela primeira vez. A Blackpoint Cyber observou vários nomes de compilação (ComponentTask33, UpdateDigital, HostShared e OrchidViolet66), todos partilhando o mesmo agente principal.
As funcionalidades do ChainScript
O ChainScript concede aos atacantes uma linha de comandos interativa e uma sessão do PowerShell na máquina infetada, o que significa que podem executar praticamente qualquer comando. Também pode navegar, ler, carregar, substituir e eliminar ficheiros, bem como capturar capturas de ecrã do ambiente de trabalho da vítima.
Outra funcionalidade notável é uma análise em busca de carteiras de criptomoedas, abrangendo tanto aplicações de carteira de ambiente de trabalho como extensões de carteira instaladas em navegadores web. Isto torna o RAT especialmente perigoso para pessoas que mantêm criptomoedas no seu computador.
Além disso, o ChainScript pode descarregar e executar payloads adicionais (instaladores MSI, scripts PowerShell ou CMD), executar código JavaScript arbitrário, atualizar-se a si próprio e remover-se sob comando. Como resultado, uma única infeção pode ser usada para entregar outro malware, como stealers ou ransomware.
Persistência
Para sobreviver a reinícios, o ChainScript cria uma tarefa agendada que o inicia sempre que o utilizador inicia sessão. Se isso não funcionar, adiciona-se à chave Run do Registo do Windows como alternativa. Ambos os métodos funcionam sem direitos de administrador.
| Nome | Trojan de acesso remoto ChainScript |
| Tipo De Ameaça | Trojan de Acesso Remoto (RAT) |
| Nomes De Deteção | ESET-NOD32 (MSIL/Riskware.Screenshooter.B application), Kaspersky (HEUR:Trojan.Script.Agent.gen), Microsoft (Trojan:Win32/Malgent), McAfee Scanner (Ti!20A9E297220F), Lista Completa (VirusTotal) |
| Sintomas | Os Trojans de Acesso Remoto são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que não são visíveis sintomas específicos numa máquina infetada. |
| Métodos De Distribuição | ClickFix, instaladores de software falsos, websites enganosos, engenharia social. |
| Danos | Palavras-passe e informações bancárias roubadas, roubo de identidade, o computador da vítima adicionado a uma botnet, infeções adicionais, perda monetária, sequestro de contas. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
O ChainScript concede aos cibercriminosos um amplo controlo sobre um computador infetado, desde executar comandos e roubar ficheiros até procurar carteiras de criptomoedas e instalar mais malware. A sua consulta de servidor baseada em blockchain também o torna mais difícil de perturbar. As vítimas correm o risco de perda financeira, sequestro de contas, roubo de identidade e infeções adicionais, pelo que o RAT deve ser removido imediatamente. Mais exemplos de RATs são o PEEP, DarkTortilla e PollCat.
Como o ChainScript RAT se infiltrou no meu computador?
Conforme reportado pelo The Hacker News, o ChainScript está a ser propagado através de iscos ao estilo ClickFix. Estas são páginas web enganosas que mostram uma verificação falsa ou uma mensagem de erro e dizem ao visitante para abrir a caixa de diálogo Executar do Windows (Win+R), colar um comando e pressionar Enter. Ao fazê-lo, descarrega e inicia o instalador malicioso.
Os instaladores estão disfarçados de software popular, incluindo Spotify, Zoom Workplace e Microsoft Teams, e têm nomes de aparência aleatória como ComponentTask33-4d14e6ac.msi ou UpdateDigital-0c3c5204.msi. Os utilizadores que acreditam estar a configurar uma aplicação familiar acabam por infetar o seu próprio computador.
De forma mais geral, RATs como o ChainScript também são distribuídos através de e-mails de phishing, anúncios maliciosos, sites de download falsos, software pirateado e cracks, redes P2P e atualizações falsas. Os ficheiros maliciosos geralmente chegam como arquivos, executáveis, instaladores MSI, documentos ou scripts.
Como evitar a instalação de malware?
Nunca cole comandos na caixa de diálogo Executar, no PowerShell ou num terminal só porque um website lho pede. Nenhum CAPTCHA legítimo ou correção de erro funciona desta forma. Descarregue software apenas a partir de websites oficiais e lojas de aplicações fiáveis, e evite cracks, geradores de chaves e programas pirateados.
Tenha cuidado com e-mails, anexos e ligações inesperados, e ignore anúncios e pop-ups suspeitos em websites duvidosos. Mantenha o sistema operativo e as aplicações instaladas atualizados, e utilize software de segurança respeitável. Se acredita que o seu computador já está infetado, recomendamos executar uma análise com o Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é o ChainScript RAT?
- PASSO 1. Remoção manual do malware ChainScript RAT.
- PASSO 2. Verifique se o seu computador está limpo.
Como remover malware manualmente?
A remoção manual de malware é uma tarefa complicada - normalmente é melhor permitir que programas antivírus ou anti-malware o façam automaticamente. Para remover este malware, recomendamos usar o Combo Cleaner Antivirus para Windows.
Se pretende remover malware manualmente, o primeiro passo é identificar o nome do malware que está a tentar remover. Aqui está um exemplo de um programa suspeito em execução no computador de um utilizador:
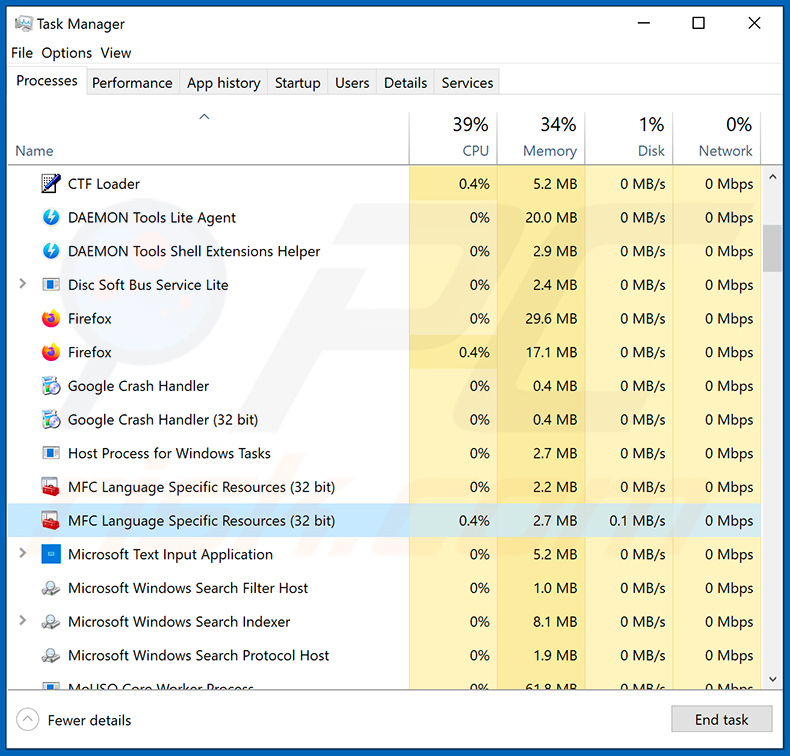
Se verificou a lista de programas em execução no seu computador, por exemplo, utilizando o gestor de tarefas, e identificou um programa que parece suspeito, deve continuar com estes passos:
 Descarregue um programa chamado Autoruns. Este programa mostra aplicações de arranque automático, localizações no Registo e no sistema de ficheiros:
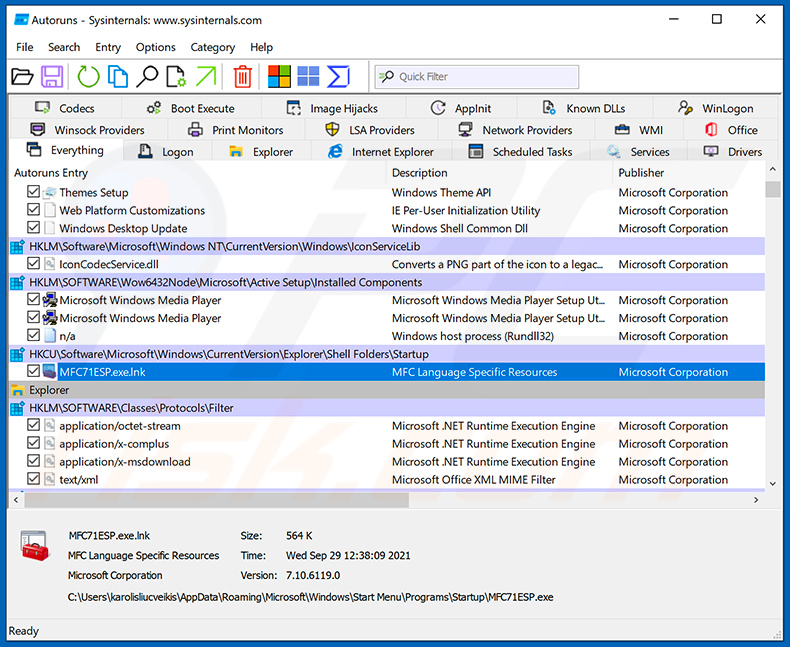
 Reinicie o seu computador no Modo de Segurança:
Utilizadores do Windows XP e Windows 7: Inicie o seu computador no Modo de Segurança. Clique em Iniciar, clique em Encerrar, clique em Reiniciar, clique em OK. Durante o processo de arranque do computador, pressione a tecla F8 no teclado várias vezes até ver o menu de Opções Avançadas do Windows e, em seguida, selecione Modo de Segurança com Rede a partir da lista.
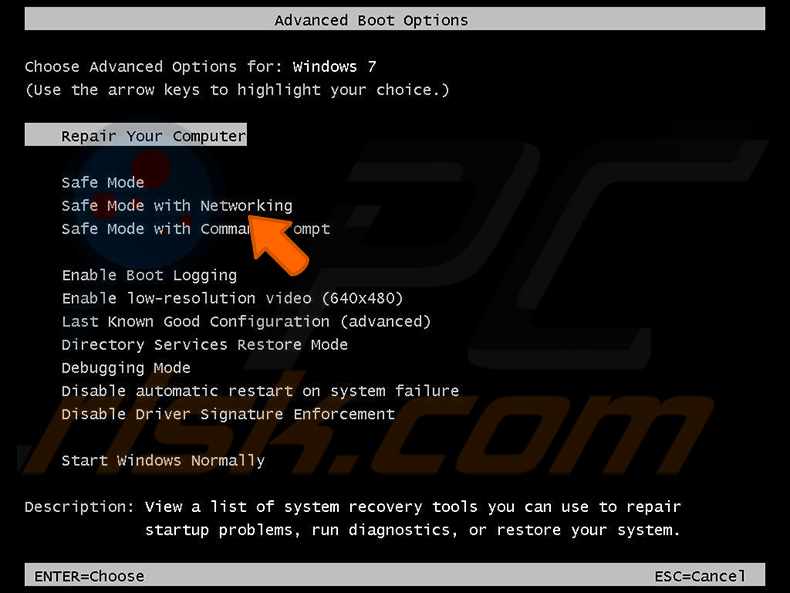
Vídeo a mostrar como iniciar o Windows 7 no "Modo de Segurança com Rede":
Utilizadores do Windows 8: Iniciar o Windows 8 no Modo de Segurança com Rede - Vá para o Ecrã Inicial do Windows 8, escreva Avançado, nos resultados da pesquisa selecione Definições. Clique em Opções de arranque avançadas e, na janela "Definições Gerais do PC" aberta, selecione Arranque avançado.
Clique no botão "Reiniciar agora". O seu computador irá agora reiniciar no "menu de opções de Arranque Avançado". Clique no botão "Resolução de problemas" e, em seguida, clique no botão "Opções avançadas". No ecrã de opções avançadas, clique em "Definições de arranque".
Clique no botão "Reiniciar". O seu PC irá reiniciar no ecrã Definições de Arranque. Pressione F5 para arrancar no Modo de Segurança com Rede.
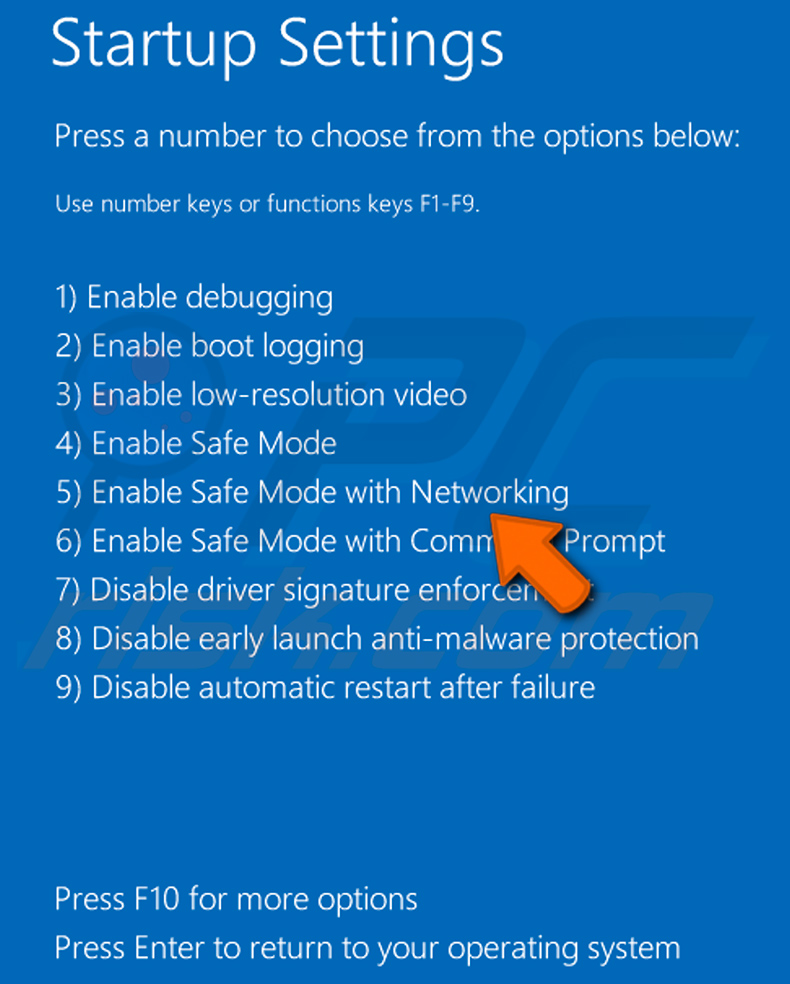
Vídeo a mostrar como iniciar o Windows 8 no "Modo de Segurança com Rede":
Utilizadores do Windows 10: Clique no logótipo do Windows e selecione o ícone de Energia. No menu aberto, clique em "Reiniciar" enquanto mantém pressionada a tecla "Shift" no teclado. Na janela "escolha uma opção", clique em "Resolução de problemas" e, em seguida, selecione "Opções avançadas".
No menu de opções avançadas, selecione "Definições de Arranque" e clique no botão "Reiniciar". Na janela seguinte, deve clicar no botão "F5" no teclado. Isto irá reiniciar o seu sistema operativo no modo de segurança com rede.
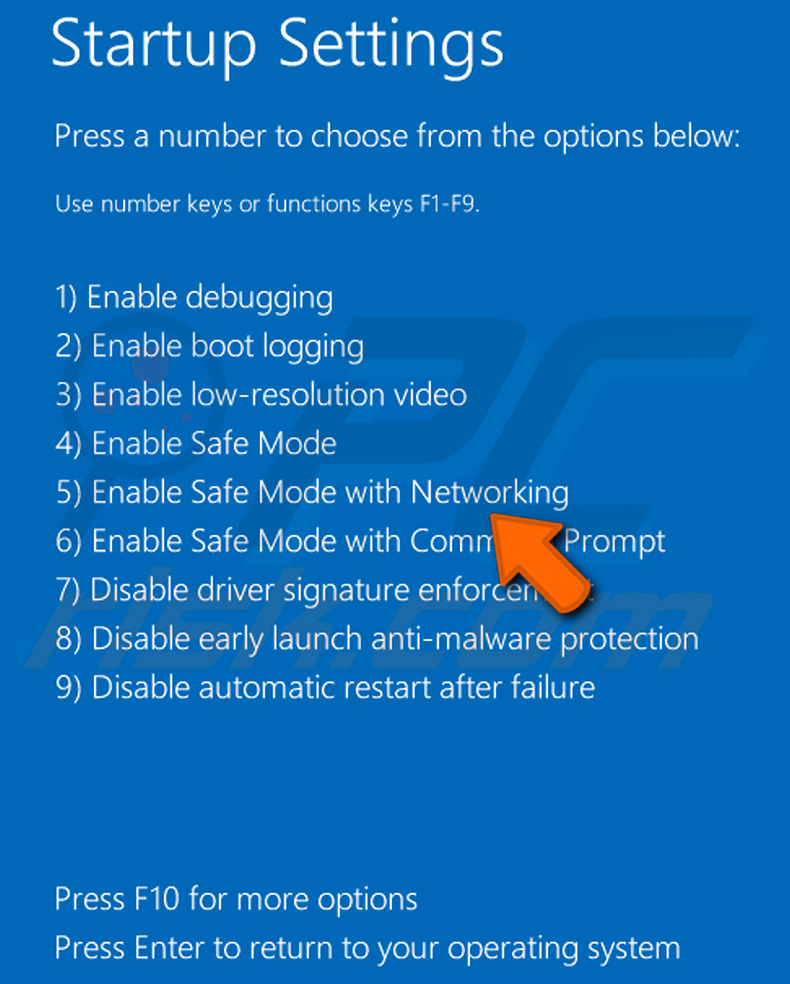
Vídeo a mostrar como iniciar o Windows 10 no "Modo de Segurança com Rede":
 Extraia o arquivo descarregado e execute o ficheiro Autoruns.exe.
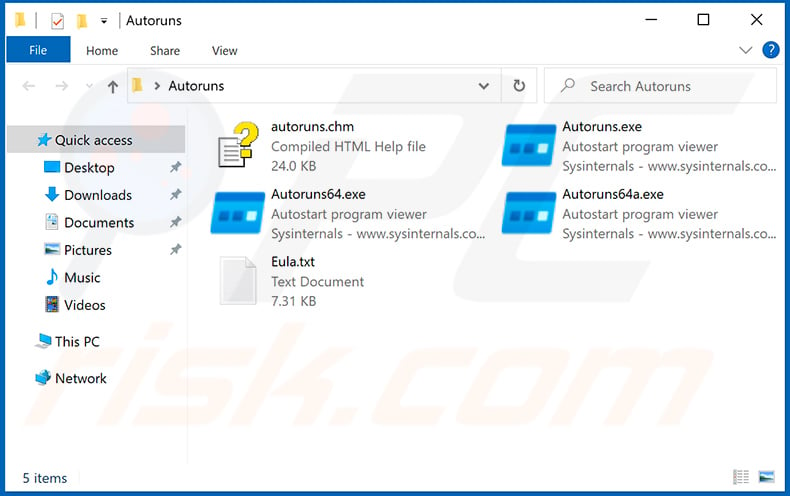
 Na aplicação Autoruns, clique em "Options" no topo e desmarque as opções "Hide Empty Locations" e "Hide Windows Entries". Após este procedimento, clique no ícone "Refresh".
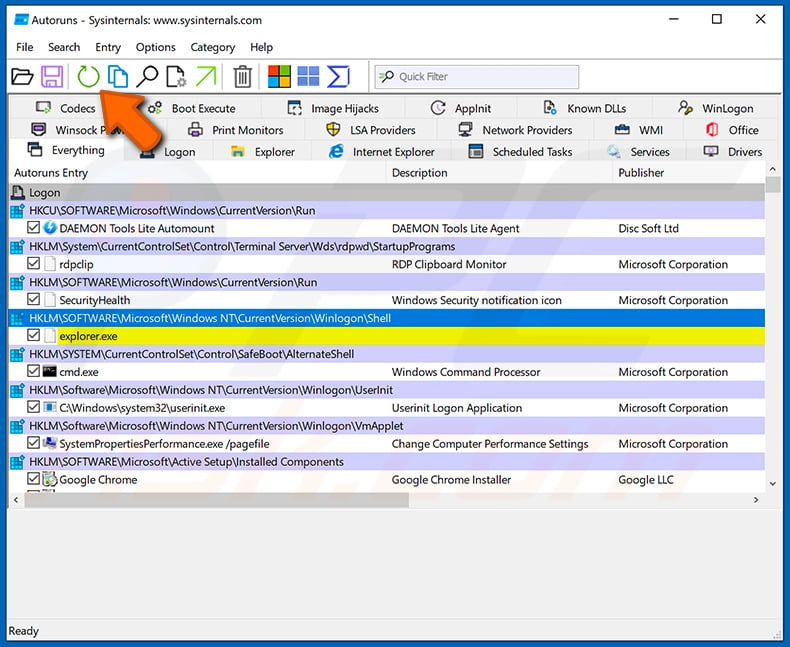
 Verifique a lista fornecida pela aplicação Autoruns e localize o ficheiro de malware que deseja eliminar.
Deve anotar o seu caminho completo e nome. Note que algum malware oculta nomes de processos sob nomes de processos legítimos do Windows. Nesta fase, é muito importante evitar remover ficheiros de sistema. Depois de localizar o programa suspeito que deseja remover, clique com o botão direito do rato sobre o seu nome e escolha "Delete".
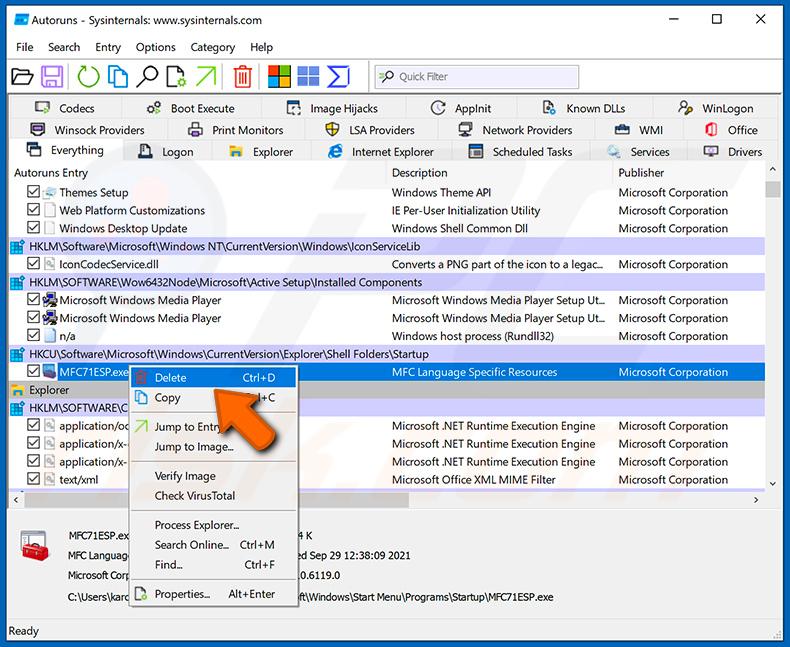
Após remover o malware através da aplicação Autoruns (isto garante que o malware não será executado automaticamente no próximo arranque do sistema), deve procurar o nome do malware no seu computador. Certifique-se de ativar os ficheiros e pastas ocultos antes de prosseguir. Se encontrar o nome do ficheiro do malware, certifique-se de removê-lo.
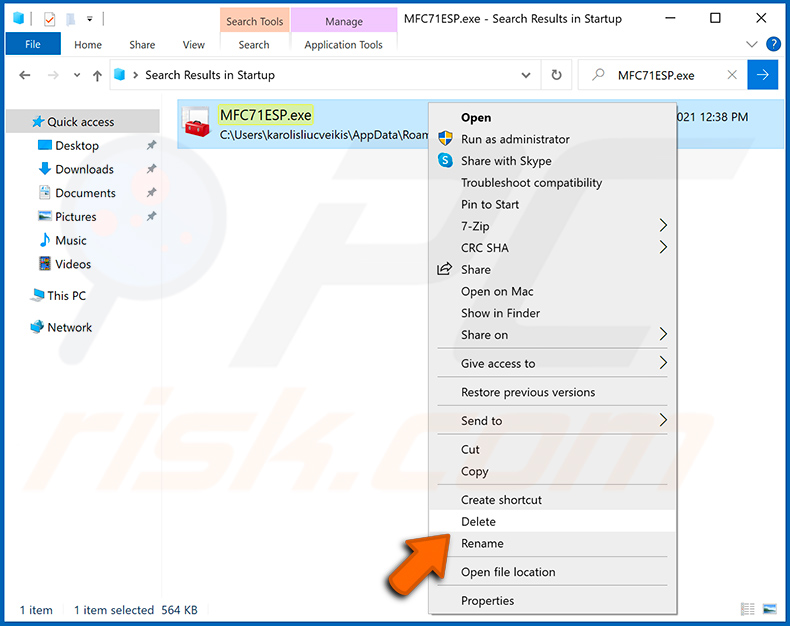
Reinicie o seu computador no modo normal. Seguir estes passos deve remover qualquer malware do seu computador. Note que a remoção manual de ameaças requer conhecimentos informáticos avançados. Se não possui estes conhecimentos, deixe a remoção de malware para os programas antivírus e anti-malware.
Estes passos podem não funcionar com infeções de malware avançadas. Como sempre, é melhor prevenir a infeção do que tentar remover o malware mais tarde. Para manter o seu computador seguro, instale as atualizações mais recentes do sistema operativo e utilize software antivírus. Para ter a certeza de que o seu computador está livre de infeções de malware, recomendamos analisá-lo com o Combo Cleaner Antivirus para Windows.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware ChainScript RAT, devo formatar o meu dispositivo de armazenamento para me livrar dele?
Formatar a unidade removeria o ChainScript, mas também apagaria todos os seus ficheiros. Experimente primeiro uma ferramenta de segurança respeitável, como o Combo Cleaner, e mantenha a reformatação como último recurso.
Quais são os maiores problemas que o malware ChainScript RAT pode causar?
O ChainScript permite aos atacantes executar comandos, roubar ou eliminar ficheiros, espiar o ecrã, encontrar carteiras de criptomoedas e instalar mais malware. Isto pode levar ao roubo de fundos, apropriação de contas, roubo de identidade e infeções adicionais, como stealers ou ransomware.
Qual é o objetivo do malware ChainScript RAT?
O objetivo do ChainScript é dar aos atacantes controlo remoto oculto sobre computadores Windows infetados para que possam roubar dados, procurar carteiras de criptomoedas e implementar payloads adicionais sempre que quiserem.
Como o malware ChainScript RAT se infiltrou no meu computador?
O ChainScript tem sido propagado através de iscos ClickFix que enganam os utilizadores para executarem um comando através da caixa de diálogo Executar, e através de instaladores falsos disfarçados de Spotify, Zoom Workplace e Microsoft Teams. Ameaças deste tipo também se propagam através de e-mails de phishing, sites de download falsos, software pirateado e anúncios maliciosos.
O Combo Cleaner irá proteger-me de malware?
Sim. O Combo Cleaner consegue detetar e remover a maioria do malware conhecido, incluindo RATs. Como as ameaças avançadas podem esconder-se profundamente no sistema, recomenda-se executar uma análise completa do sistema para garantir que nada fica para trás.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários