
Como remover o malware BambooToken do sistema operativo
TrojanTambém conhecido como: BambooToken backdoor

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o BambooToken?
O BambooToken é um malware do tipo backdoor que concede aos atacantes acesso remoto e encoberto a sistemas Windows e Linux infetados. Foi descoberto pelos Black Lotus Labs, a divisão de investigação de ameaças da Lumen, e provavelmente está ativo desde pelo menos fevereiro de 2023.
O malware é utilizado em ataques direcionados, sobretudo contra organizações e servidores na Ásia e, em menor medida, na América do Sul. O que o torna invulgar é a forma como comunica com os seus operadores - em vez de tráfego web padrão, baseia-se no MQTT, um protocolo de mensagens normalmente usado por dispositivos inteligentes e outro hardware da Internet das Coisas.
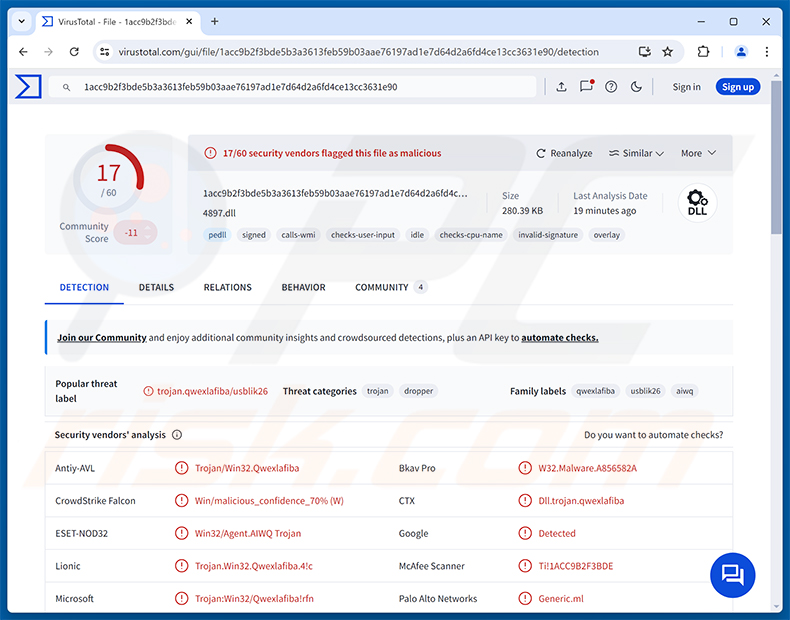
Visão geral do BambooToken
No Windows, o BambooToken é carregado através de um programa legítimo chamado OnKey, criado pela Tendyron. O OnKey funciona com tokens de segurança USB usados para confirmar a identidade de uma pessoa, e é popular nas redes bancárias e governamentais chinesas. Os atacantes colocam um ficheiro malicioso chamado OnKeyToken_KEB.dll ao lado do programa OnKey genuíno, que depois o carrega sem questionar.
Este truque é conhecido como DLL side-loading. Como o programa que faz o carregamento é legítimo e devidamente assinado, a infeção é mais difícil de detetar. A Lumen observa que o certificado de assinatura de código da Tendyron não parece ter sido comprometido - os atacantes simplesmente abusam de um ficheiro que é vulnerável a esta técnica. Uma variante também se fez passar por software da Zhuhai Kingsoft Office, uma programadora chinesa de suítes de escritório.
As versões anteriores do BambooToken (2023) comunicavam com o servidor do atacante através de tráfego web comum. As versões de 2024 e 2025 mudaram para MQTT. Com esta configuração, o computador infetado nunca fala diretamente com o servidor real do atacante - as mensagens passam por um "broker" intermediário, que oculta o resto da infraestrutura do atacante e torna o tráfego mais difícil de rastrear.
Capacidades do BambooToken
Uma vez em execução, o BambooToken recolhe informações sobre o sistema infetado e envia-as para o atacante. Isto inclui detalhes sobre o sistema operativo, processador, memória, endereço MAC, endereço IP público, número de série e até a chave de produto original do Windows, recolhidos através do Windows Management Instrumentation.
Depois disso, o malware aguarda por comandos. Os atacantes podem abrir uma shell de comandos no dispositivo, o que essencialmente lhes permite executar o que quiserem. Também podem transferir ficheiros da vítima, carregar novos ficheiros para o sistema e eliminar ficheiros. O malware comunica regularmente com os seus operadores para que estes saibam quais as máquinas que estão online.
O BambooToken foi concebido para ser expandido com plugins. Até agora, apenas um plugin foi identificado - verifica de cinco em cinco segundos quais os produtos antivírus em execução no computador e reporta isto aos atacantes. Os investigadores acreditam que provavelmente foi implementado primeiro para ajudar os operadores a evitar expor as suas outras ferramentas ao software de segurança.
Funcionalidades planeadas e versão Linux
Código remanescente numa amostra sugere funcionalidades que os programadores poderão adicionar mais tarde. Estas incluem um keylogger (para registar as teclas premidas), acesso à área de transferência, gravação de áudio e captura de imagens da webcam e do ecrã. Estas funções não estavam ativas nas amostras analisadas, mas mostram a direção que o projeto poderá tomar.
Uma versão para Linux do BambooToken foi observada pela primeira vez em dezembro de 2025. Oferece as mesmas funcionalidades principais que a versão para Windows (shell de comandos, operações de ficheiros e recolha de informações do sistema) e parecia ainda estar em desenvolvimento na altura.
Vale a pena notar que os programadores tiveram o cuidado de encobrir os seus rastos. As amostras contêm detalhes de compilação falsos que sugerem que foram compiladas em software muito antigo, e alguns valores foram variados deliberadamente para que os ficheiros não partilhassem uma assinatura fácil de detetar.
| Nome | BambooToken backdoor |
| Tipo De Ameaça | Backdoor, Trojan |
| Nomes De Deteção | ESET-NOD32 (Win32/Agent.AIWQ Trojan), Kaspersky (), McAfee Scanner (Ti!1ACC9B2F3BDE), Microsoft (Trojan:Win32/Qwexlafiba!rfn), Lista Completa (VirusTotal) |
| Sintomas | Os backdoors são concebidos para se infiltrarem furtivamente no computador da vítima e permanecerem silenciosos, pelo que não são claramente visíveis quaisquer sintomas particulares numa máquina infetada. |
| Métodos De Distribuição | DLL side-loading através de software legítimo, servidores e dispositivos de rede comprometidos, ataques direcionados. |
| Dano | Dados roubados, controlo remoto do sistema infetado, infeções adicionais, comprometimento de servidores e redes ligadas. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
O BambooToken permite que os atacantes controlem silenciosamente as máquinas infetadas, executem comandos, movam ficheiros para dentro e para fora, e acompanhem o software de segurança instalado. Uma vez que as vítimas incluem programadores de software e servidores por detrás de aplicações móveis, uma única infeção pode também colocar em risco os clientes e utilizadores dessas organizações. Se o BambooToken for encontrado num sistema, deve ser removido imediatamente. Mais exemplos de backdoors são o SparroWocky, o Mistic e o Beagle.
Como é que o BambooToken se infiltrou no meu computador?
O BambooToken não é propagado através de campanhas de spam em massa. É utilizado em ataques direcionados e, no Windows, é iniciado através do side-loading do ficheiro malicioso OnKeyToken_KEB.dll no programa OnKey da Tendyron. Os investigadores suspeitam que os atacantes escolheram o OnKey porque é provável que já esteja presente nas redes que visam. As amostras anteriores começavam com um ficheiro chamado update.log, que carregava o malware diretamente para a memória.
A telemetria da Lumen revelou cerca de uma dúzia de organizações comprometidas, incluindo servidores de backend de aplicações móveis, um servidor GitLab em Hong Kong, uma empresa de software relacionada com smartwatches no Vietname, um hotel, uma firma jurídica, uma organização financeira e um website de criptomoedas. Os investigadores também observaram routers em Singapura, no Camboja e no Vietname a comunicar com os servidores dos atacantes, na sequência de uma varredura à escala da internet que provavelmente visava explorar serviços de gestão de routers.
Em geral, os atacantes por detrás deste tipo de malware obtêm acesso inicial explorando vulnerabilidades em servidores e dispositivos de rede expostos, utilizando credenciais roubadas ou enviando e-mails de phishing a funcionários. Uma vez dentro, colocam o malware ao lado de software confiável para que se misture com a atividade normal.
Como evitar a instalação de malware?
Mantenha o seu sistema operativo, aplicações e dispositivos de rede (especialmente routers) atualizados, e altere as palavras-passe predefinidas em qualquer dispositivo exposto à internet. Tenha cuidado com e-mails, anexos e ligações inesperados, mesmo quando parecem vir de colegas ou empresas conhecidas. Transfira software apenas de websites oficiais e lojas de aplicações confiáveis.
Utilize uma ferramenta de segurança de boa reputação e analise o seu sistema regularmente. As organizações também devem estar atentas a tráfego de rede invulgar, como ligações MQTT inesperadas a partir de estações de trabalho e servidores. Se acredita que o seu computador já está infetado, recomendamos executar uma análise com o Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é o BambooToken?
- PASSO 1. Remoção manual do malware BambooToken.
- PASSO 2. Verifique se o seu computador está limpo.
Como remover malware manualmente?
A remoção manual de malware é uma tarefa complicada - normalmente é melhor permitir que os programas antivírus ou anti-malware o façam automaticamente. Para remover este malware, recomendamos utilizar o Combo Cleaner Antivirus para Windows.
Se pretender remover o malware manualmente, o primeiro passo é identificar o nome do malware que está a tentar remover. Aqui está um exemplo de um programa suspeito em execução no computador de um utilizador:
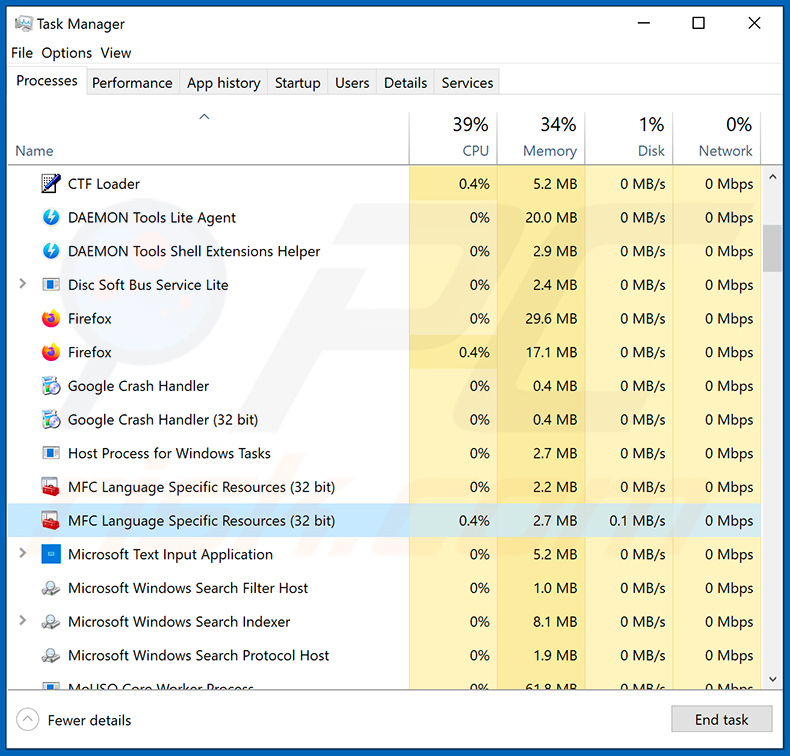
Se verificou a lista de programas em execução no seu computador, por exemplo, utilizando o gestor de tarefas, e identificou um programa que parece suspeito, deve continuar com estes passos:
 Transfira um programa chamado Autoruns. Este programa mostra aplicações de arranque automático, localizações no Registo e no sistema de ficheiros:
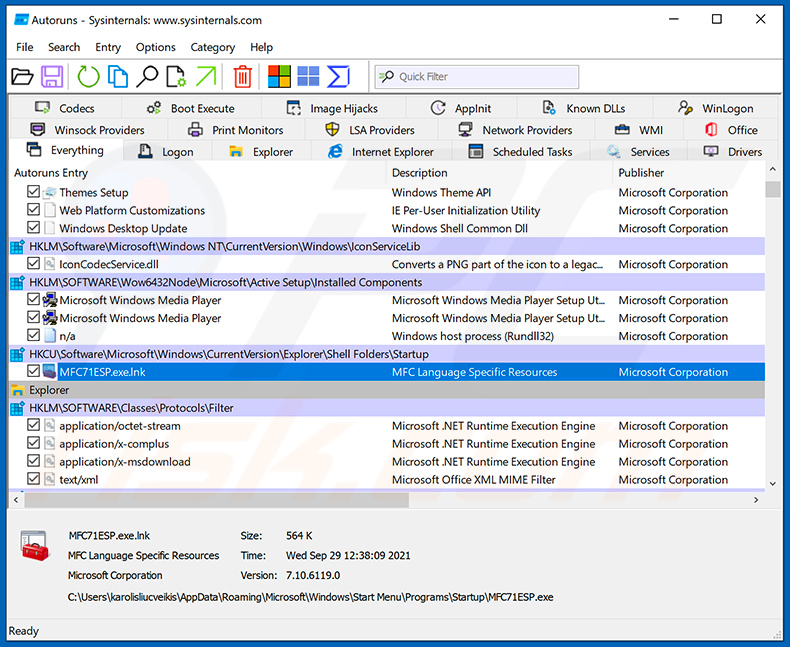
 Reinicie o seu computador em Modo de Segurança:
Utilizadores de Windows XP e Windows 7: Inicie o seu computador em Modo de Segurança. Clique em Iniciar, clique em Encerrar, clique em Reiniciar, clique em OK. Durante o processo de arranque do computador, prima a tecla F8 no teclado várias vezes até ver o menu de Opções Avançadas do Windows e, em seguida, selecione Modo de Segurança com Funções de Rede na lista.
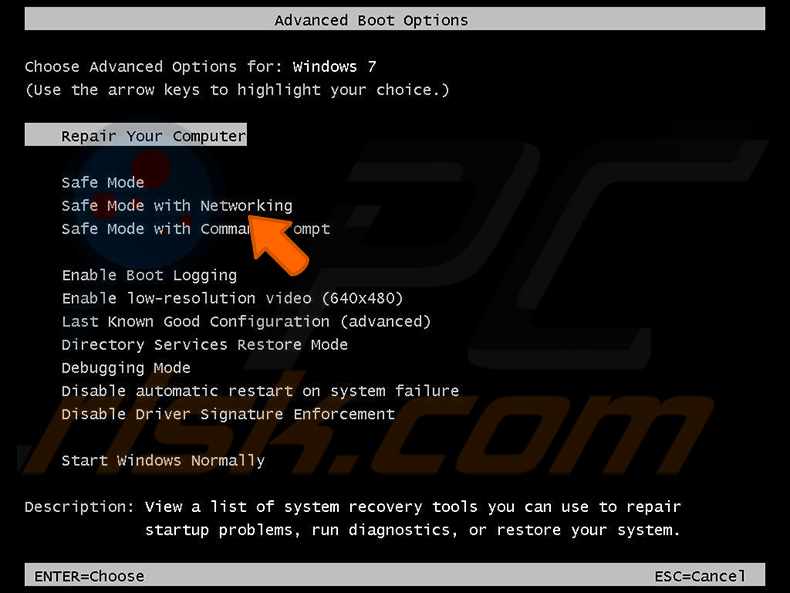
Vídeo que mostra como iniciar o Windows 7 em "Modo de Segurança com Funções de Rede":
Utilizadores de Windows 8: Inicie o Windows 8 em Modo de Segurança com Funções de Rede - Vá ao Ecrã Inicial do Windows 8, escreva Avançado, nos resultados da pesquisa selecione Definições. Clique em Opções de arranque avançadas, na janela "Definições Gerais do PC" aberta, selecione Arranque avançado.
Clique no botão "Reiniciar agora". O seu computador irá agora reiniciar no "menu de Opções de Arranque Avançadas". Clique no botão "Resolução de problemas" e, em seguida, clique no botão "Opções avançadas". No ecrã de opções avançadas, clique em "Definições de arranque".
Clique no botão "Reiniciar". O seu PC irá reiniciar no ecrã de Definições de Arranque. Prima F5 para arrancar em Modo de Segurança com Funções de Rede.
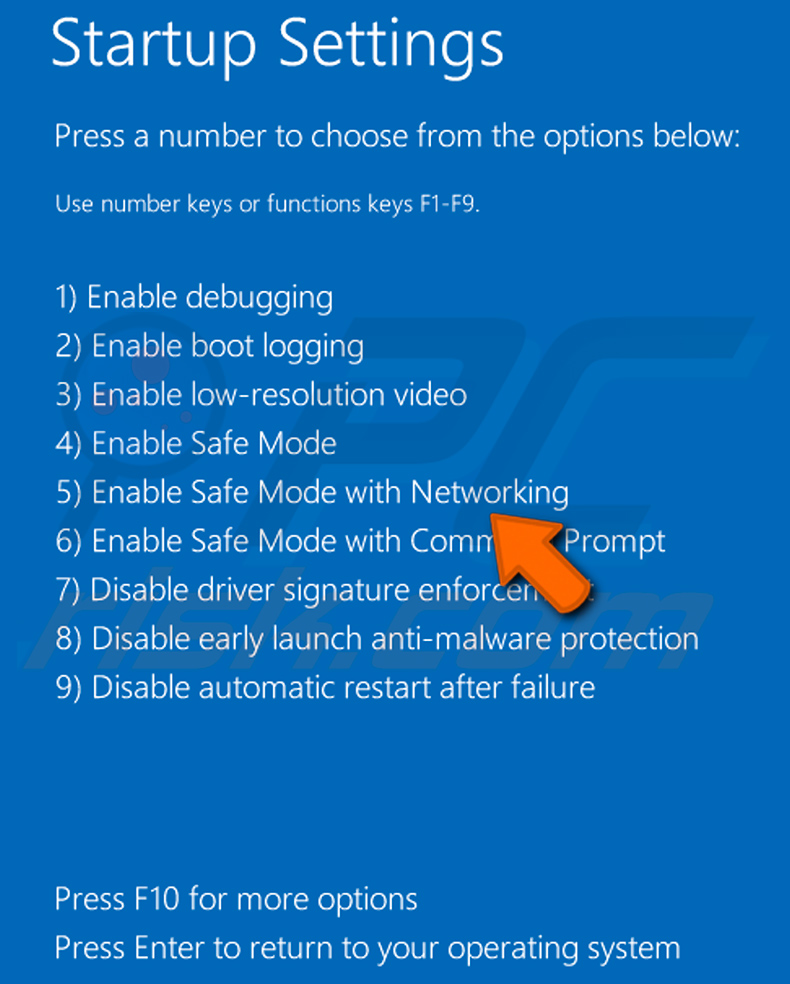
Vídeo que mostra como iniciar o Windows 8 em "Modo de Segurança com Funções de Rede":
Utilizadores de Windows 10: Clique no logótipo do Windows e selecione o ícone de Energia. No menu aberto, clique em "Reiniciar" enquanto mantém premida a tecla "Shift" no teclado. Na janela "escolha uma opção", clique em "Resolução de problemas" e, em seguida, selecione "Opções avançadas".
No menu de opções avançadas, selecione "Definições de arranque" e clique no botão "Reiniciar". Na janela seguinte, deve clicar no botão "F5" no teclado. Isto irá reiniciar o seu sistema operativo em modo de segurança com funções de rede.
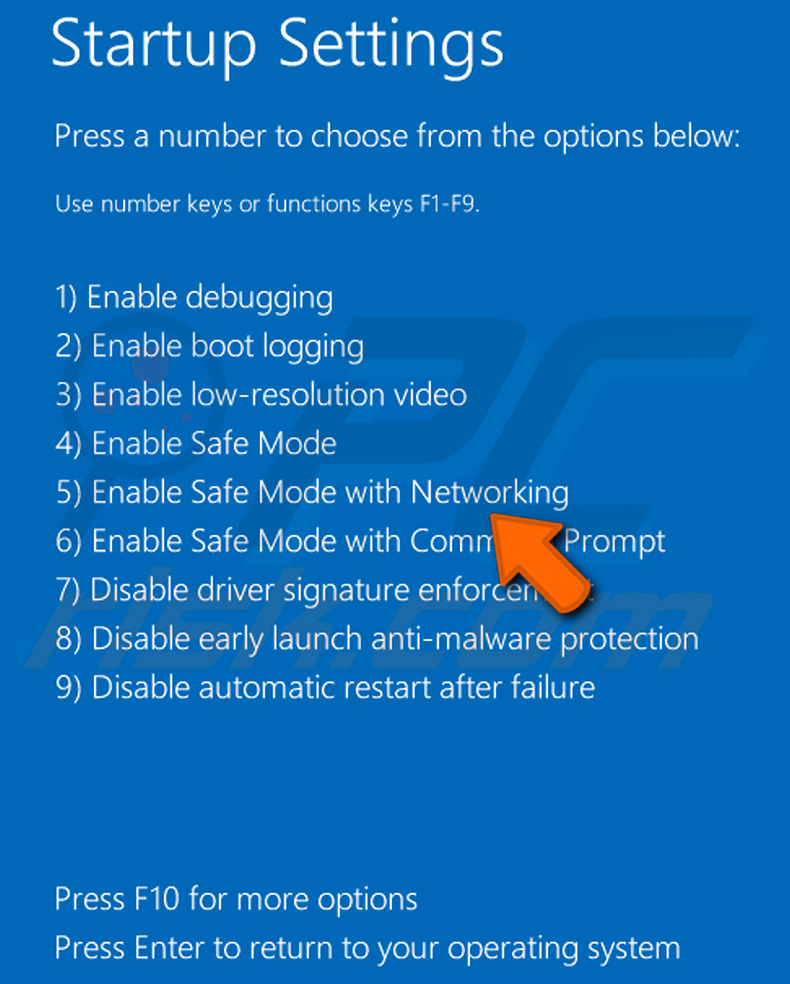
Vídeo que mostra como iniciar o Windows 10 em "Modo de Segurança com Funções de Rede":
 Extraia o arquivo transferido e execute o ficheiro Autoruns.exe.
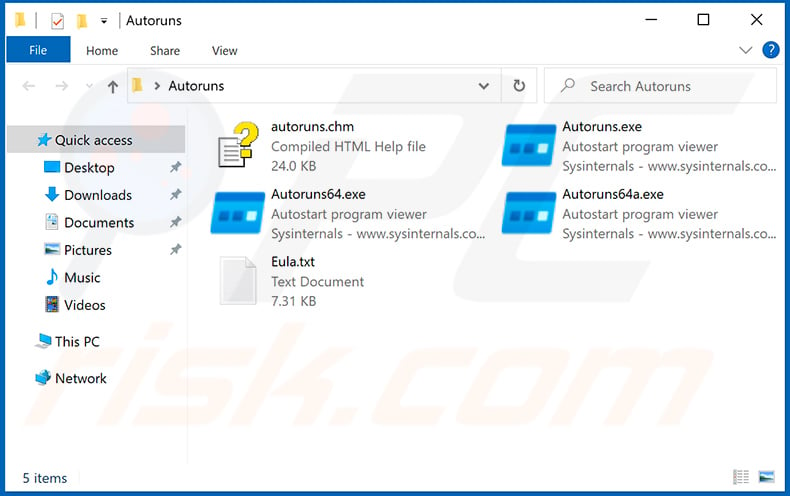
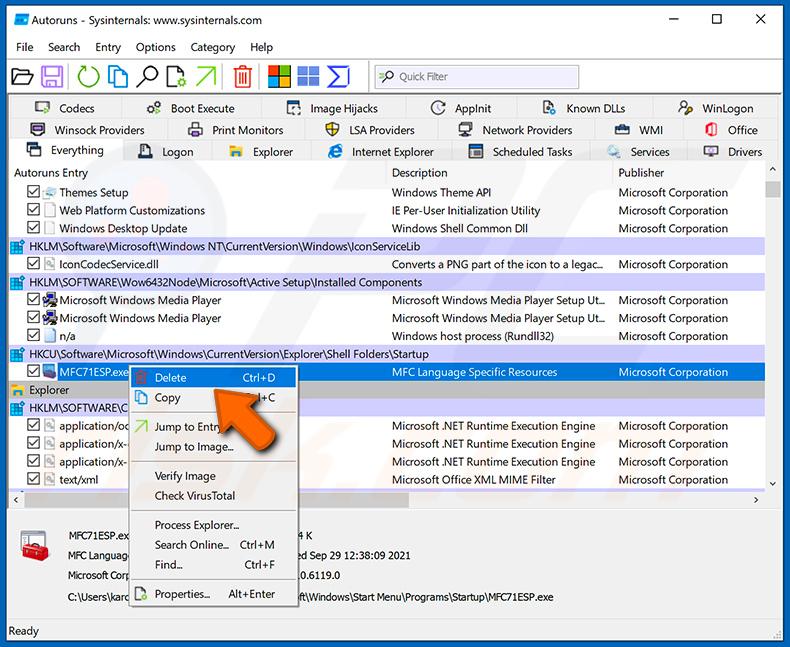
 Na aplicação Autoruns, clique em "Options" na parte superior e desmarque as opções "Hide Empty Locations" e "Hide Windows Entries". Após este procedimento, clique no ícone "Refresh".
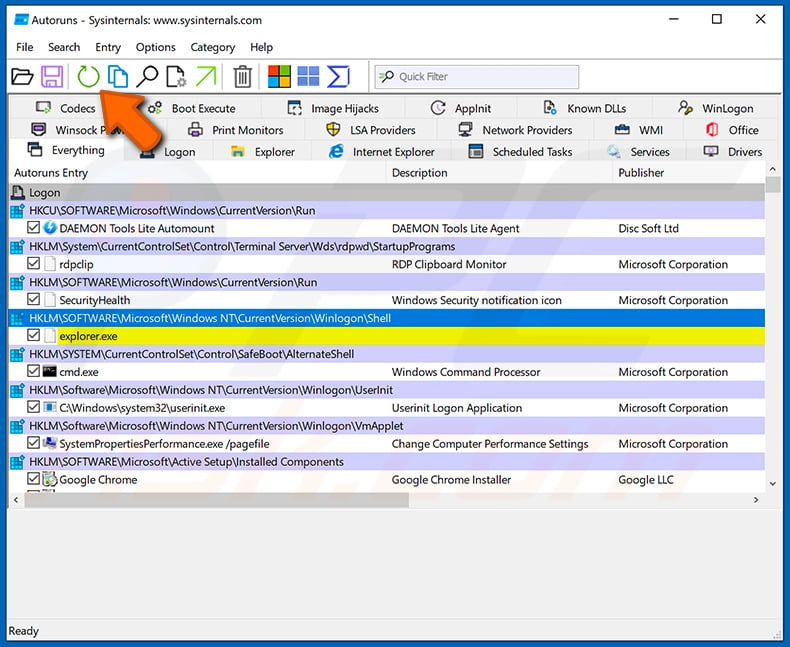
 Verifique a lista fornecida pela aplicação Autoruns e localize o ficheiro de malware que pretende eliminar.
Deve anotar o caminho e o nome completos. Note que alguns malwares ocultam nomes de processos sob nomes de processos legítimos do Windows. Nesta fase, é muito importante evitar remover ficheiros do sistema. Depois de localizar o programa suspeito que pretende remover, clique com o botão direito do rato sobre o seu nome e escolha "Delete".
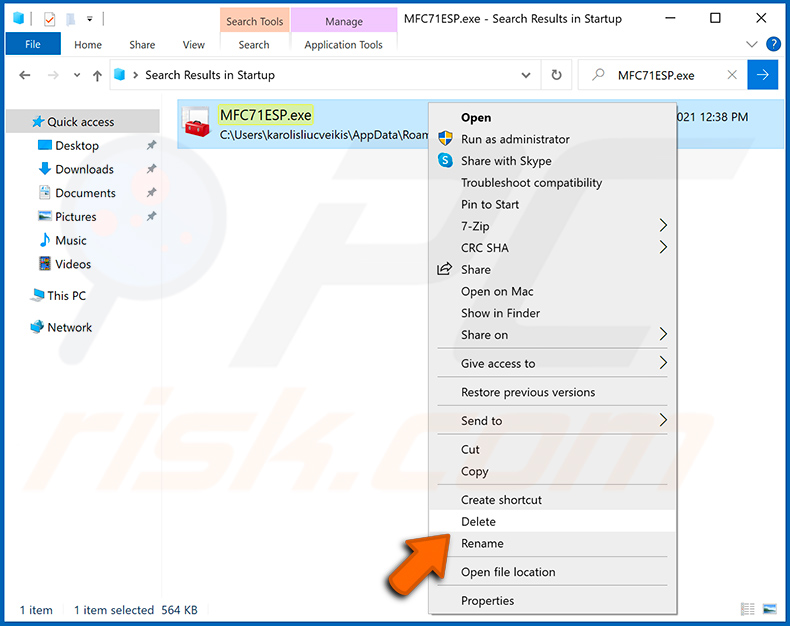
Depois de remover o malware através da aplicação Autoruns (isto garante que o malware não será executado automaticamente no próximo arranque do sistema), deve procurar o nome do malware no seu computador. Certifique-se de ativar os ficheiros e pastas ocultos antes de prosseguir. Se encontrar o nome do ficheiro do malware, certifique-se de removê-lo.
Reinicie o seu computador em modo normal. Seguir estes passos deverá remover qualquer malware do seu computador. Note que a remoção manual de ameaças requer conhecimentos informáticos avançados. Se não possui estas competências, deixe a remoção de malware para os programas antivírus e anti-malware.
Estes passos podem não funcionar com infeções de malware avançadas. Como sempre, é melhor prevenir a infeção do que tentar remover o malware mais tarde. Para manter o seu computador seguro, instale as últimas atualizações do sistema operativo e utilize software antivírus. Para ter a certeza de que o seu computador está livre de infeções de malware, recomendamos analisá-lo com o Combo Cleaner Antivirus para Windows.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware BambooToken, devo formatar o meu dispositivo de armazenamento para me livrar dele?
A formatação irá livrar-se do BambooToken, mas também apaga todos os ficheiros da unidade. É melhor executar primeiro uma análise com uma ferramenta de segurança de boa reputação, como o Combo Cleaner. Em ambientes empresariais, o incidente também deve ser reportado à equipa de TI ou de segurança, uma vez que outros sistemas na rede podem estar afetados.
Quais são os maiores problemas que o malware BambooToken pode causar?
O BambooToken dá aos atacantes acesso remoto ao dispositivo infetado, permitindo-lhes executar comandos, roubar ficheiros e implantar malware adicional. Em servidores e sistemas de desenvolvimento, isto pode levar a violações de dados e a ataques aos clientes e utilizadores da organização.
Qual é o objetivo do malware BambooToken?
O objetivo do BambooToken é manter um canal oculto aberto para as máquinas infetadas, para que os atacantes possam recolher informações, mover ficheiros e executar comandos quando quiserem. O seu sistema de plugins permite aos operadores adicionar novas funcionalidades, possivelmente incluindo keylogging e captura de webcam ou de ecrã.
Como é que o malware BambooToken se infiltrou no meu computador?
No Windows, o BambooToken é carregado através do side-loading de um ficheiro DLL malicioso no programa OnKey legítimo da Tendyron. É utilizado em ataques direcionados a organizações e servidores, principalmente na Ásia, em vez de ser propagado a utilizadores domésticos através de spam ou transferências falsas.
O Combo Cleaner irá proteger-me contra malware?
Sim. O Combo Cleaner pode detetar e remover a maioria das infeções de malware conhecidas. Uma vez que ameaças furtivas como o BambooToken se podem esconder dentro de software legítimo, é recomendável executar uma análise completa do sistema para garantir que nada fica para trás.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários