
Como remover o backdoor SparroWocky do sistema operativo
TrojanTambém conhecido como: SparroWocky trojan de acesso remoto

Faça uma verificação gratuita e verifique se o seu computador está infectado.
REMOVER AGORAPara usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Que tipo de malware é o SparroWocky Backdoor?
O SparroWocky é um backdoor escrito em C++ e implementado pelo FamousSparrow, um grupo de ciberespionagem alinhado com a China. Estabelece acesso encoberto e persistente a computadores infetados e permite aos operadores executar comandos, transferir ficheiros, capturar capturas de ecrã e encaminhar o tráfego de rede através de máquinas comprometidas.
De acordo com uma investigação publicada pela ESET, o SparroWocky surgiu em agosto de 2025 como sucessor do anterior implante SparrowDoor do FamousSparrow. O grupo tem conduzido operações de ciberespionagem desde pelo menos 2019.
A campanha centrou-se fortemente em organizações governamentais na América Latina. Os países visados incluem Argentina, Equador, Guatemala, Honduras, Panamá, Peru, Porto Rico e Venezuela. O grupo parece estar a recolher informações relacionadas com a pressão diplomática dos EUA que afeta os interesses económicos chineses na região.
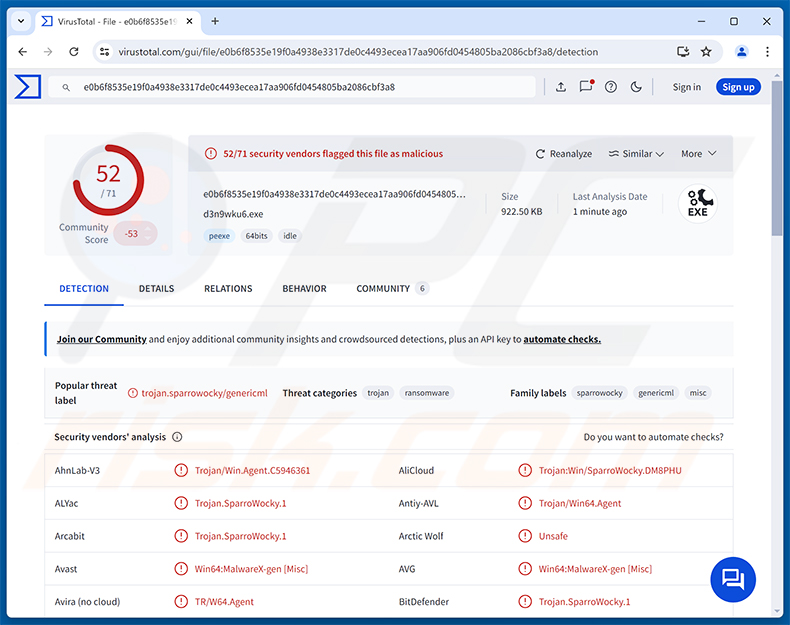
Visão geral do SparroWocky Backdoor
O SparroWocky comunica com o seu servidor de comando e controlo (C2) através de ligações encriptadas por TLS, utilizando a porta 443 ou 8080. O malware suporta ligações diretas, proxies HTTP com autenticação Negotiate/Basic e tunelamento de proxy SOCKS5 com credenciais opcionais.
Cada mensagem de comando é encriptada com RC4 utilizando uma chave nova por transmissão, tornando difícil a inspeção do tráfego. A ESET identificou pelo menos 18 endereços de servidor C2 em utilização, alojados em vários fornecedores, incluindo LightNode, Kaopu Cloud e Cogent Communications.
O backdoor é entregue através de um carregador em três partes que depende de DLL side-loading. Um executável legítimo, uma DLL maliciosa e um ficheiro de payload encriptado trabalham em conjunto. A DLL desencripta o payload e mapeia-o diretamente na memória, pelo que o próprio backdoor nunca é escrito no disco como um ficheiro reconhecível.
Capacidades do SparroWocky Backdoor
O SparroWocky suporta mais de 30 comandos distintos. Consegue executar comandos de shell e programas arbitrários, carregar e descarregar ficheiros, copiar, mover, renomear e eliminar ficheiros, e enumerar unidades, diretórios e sessões de utilizador ativas na máquina.
São capturadas capturas de ecrã a cada 500 milissegundos. Para limitar a quantidade de dados enviados, apenas as porções do ecrã que mudaram entre capturas são transmitidas ao atacante. O backdoor também pode iniciar processos sob a sessão de outro utilizador com sessão iniciada e carregar Beacon Object Files (BOFs) diretamente na memória para expandir a sua funcionalidade.
Um módulo de proxy TCP permite aos atacantes encaminhar o seu próprio tráfego de rede através da máquina comprometida. O SparroWocky também recolhe dados do sistema - nome do host, nome de utilizador, nome de domínio, endereços IP e versão do Windows - e reporta essa informação ao operador ao ligar-se.
Persistência e evasão de defesas
O SparroWocky estabelece persistência de uma de duas formas, dependendo do seu nível de privilégio. Pode instalar-se como um serviço do Windows chamado ProcAuditManager, ou pode adicionar uma chave de execução no Registo do Windows chamada SnapCart em HKLM ou HKCU.
Para se esconder do software de segurança, o malware utiliza o SilentMoonwalk, uma técnica que forja pilhas de chamadas falsas. Isto faz com que as chamadas monitorizadas à API do Windows pareçam originar-se de threads legítimos do sistema em vez de código malicioso, enganando as ferramentas de monitorização de segurança.
O SparroWocky também intercepta a função de criação de threads do Windows utilizando a biblioteca MinHook, redirecionando a execução através de uma função legítima do Windows para disfarçar o verdadeiro propósito de cada thread. A resolução dinâmica de API significa que os nomes das funções são resolvidos em tempo de execução utilizando um algoritmo de hashing personalizado, pelo que não aparecem importações reconhecíveis no próprio código do malware.
Quando os operadores terminam com um alvo, o malware pode remover as suas próprias entradas de persistência e eliminar ficheiros associados utilizando um script batch executado, encobrindo os seus rastos ao sair.
| Nome | SparroWocky trojan de acesso remoto |
| Tipo De Ameaça | Backdoor, Trojan |
| Nomes De Deteção | Avast (Win64:MalwareX-gen [Misc]), Combo Cleaner (Trojan.SparroWocky.1), ESET-NOD32 (Win64/Agent.ASW Trojan), Kaspersky (UDS:Trojan.Win32.GenericML.xnet), Microsoft (Trojan:Win64/SparroWocky.DA!MTB), Lista Completa (VirusTotal) |
| Sintomas | Os backdoors são concebidos para se infiltrarem sorrateiramente no computador da vítima e permanecerem silenciosos, pelo que não são claramente visíveis quaisquer sintomas específicos numa máquina infetada. |
| Métodos De Distribuição | Vulnerabilidades de servidor exploradas, DLL side-loading, ataques direcionados. |
| Danos | Palavras-passe e informações bancárias roubadas, roubo de identidade, o computador da vítima adicionado a uma botnet, infeções adicionais, perda monetária, sequestro de contas. |
| Remoção do Malware (Windows) |
Para eliminar possíveis infecções por malware, verifique o seu computador com software antivírus legítimo. Os nossos investigadores de segurança recomendam a utilização do Combo Cleaner. Descarregar Combo CleanerO verificador gratuito verifica se o seu computador está infectado. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk. |
Conclusão
O SparroWocky Backdoor é uma ameaça sofisticada utilizada em campanhas de espionagem ligadas a estados. Dá aos atacantes controlo remoto total sobre as máquinas infetadas, suporta amplas operações de ficheiros e vigilância, e emprega técnicas avançadas para evitar a deteção e análise.
As vítimas enfrentam riscos que incluem vigilância não autorizada, comprometimento a longo prazo de sistemas sensíveis, exfiltração de dados confidenciais e implementação de malware adicional. Qualquer sistema que se descubra estar infetado deve ser corrigido imediatamente. Mais exemplos de backdoors são Mistic, Beagle e NANOREMOTE.
Como é que o SparroWocky Backdoor se infiltrou no meu computador?
Conforme documentado pela BleepingComputer, o FamousSparrow obteve acesso inicial ao explorar vulnerabilidades conhecidas em servidores Microsoft Exchange acessíveis publicamente, especificamente falhas ProxyLogon presentes em instalações não atualizadas.
Uma vez dentro, os atacantes implementaram o SparroWocky utilizando DLL side-loading. Um executável legítimo é colocado juntamente com uma DLL maliciosa e um ficheiro de payload encriptado. Executar o executável faz com que a DLL seja carregada, o que desencripta e mapeia o payload do backdoor na memória sem o escrever no disco.
De forma mais ampla, backdoors sofisticados como o SparroWocky também podem chegar através de e-mails de phishing direcionados, serviços de acesso remoto comprometidos e instaladores de software maliciosos. Manter todo o software voltado para servidores corrigido e atualizado é a forma mais direta de reduzir a exposição a esta classe de ataque.
Como evitar a instalação de malware?
Tenha cuidado com e-mails e mensagens inesperados, particularmente os que transportam anexos ou ligações. Descarregue software apenas de sites oficiais de fornecedores e fontes fidedignas. Evite cracks, geradores de chaves e conteúdo pirateado, pois estes são veículos comuns para a distribuição de malware.
Mantenha o seu sistema operativo e todas as aplicações instaladas atualizados, pois muitos ataques dependem de vulnerabilidades não corrigidas. Utilize software de segurança de boa reputação e execute análises regulares para detetar ameaças precocemente. Se acredita que o seu computador já está infetado, recomendamos executar uma análise com o Combo Cleaner Antivirus para Windows para eliminar automaticamente o malware infiltrado.
Remoção automática instantânea do malware:
A remoção manual de ameaças pode ser um processo moroso e complicado que requer conhecimentos informáticos avançados. O Combo Cleaner é uma ferramenta profissional de remoção automática do malware que é recomendada para se livrar do malware. Descarregue-a clicando no botão abaixo:
DESCARREGAR Combo CleanerAo descarregar qualquer software listado no nosso website, concorda com a nossa Política de Privacidade e Termos de Uso. Para usar a versão completa do produto, precisa de comprar uma licença para Combo Cleaner. 7 dias limitados para teste grátis disponível. O Combo Cleaner pertence e é operado por RCS LT, a empresa-mãe de PCRisk.
Menu rápido:
- O que é o SparroWocky Backdoor?
- PASSO 1. Remoção manual do malware SparroWocky Backdoor.
- PASSO 2. Verifique se o seu computador está limpo.
Como remover malware manualmente?
A remoção manual de malware é uma tarefa complicada - normalmente é melhor permitir que programas antivírus ou anti-malware o façam automaticamente. Para remover este malware recomendamos utilizar o Combo Cleaner Antivirus para Windows.
Se desejar remover malware manualmente, o primeiro passo é identificar o nome do malware que está a tentar remover. Aqui está um exemplo de um programa suspeito a ser executado no computador de um utilizador:
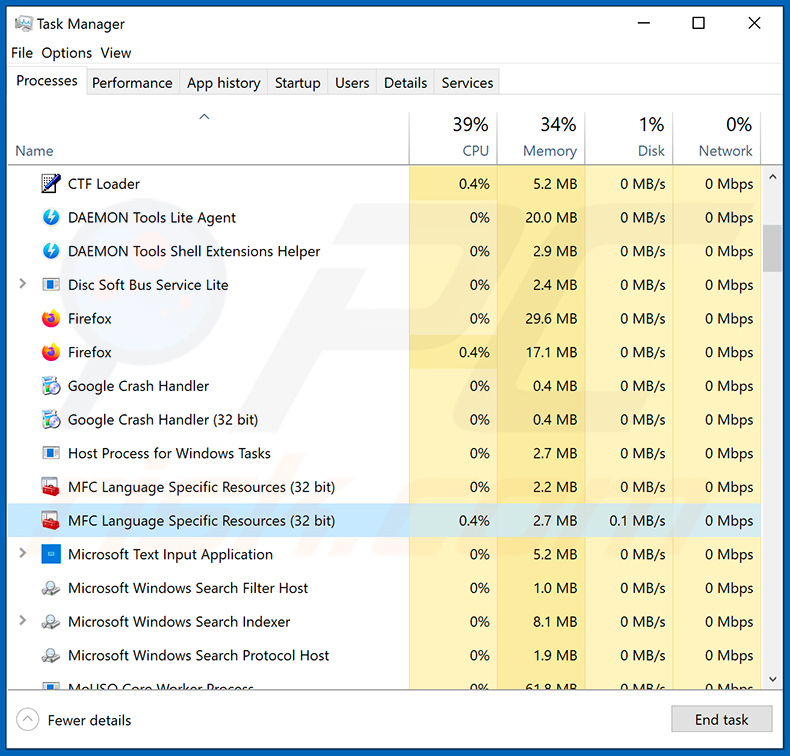
Se verificou a lista de programas em execução no seu computador, por exemplo, utilizando o gestor de tarefas, e identificou um programa que parece suspeito, deve continuar com estes passos:
 Descarregue um programa chamado Autoruns. Este programa mostra aplicações de arranque automático, o Registo e localizações do sistema de ficheiros:
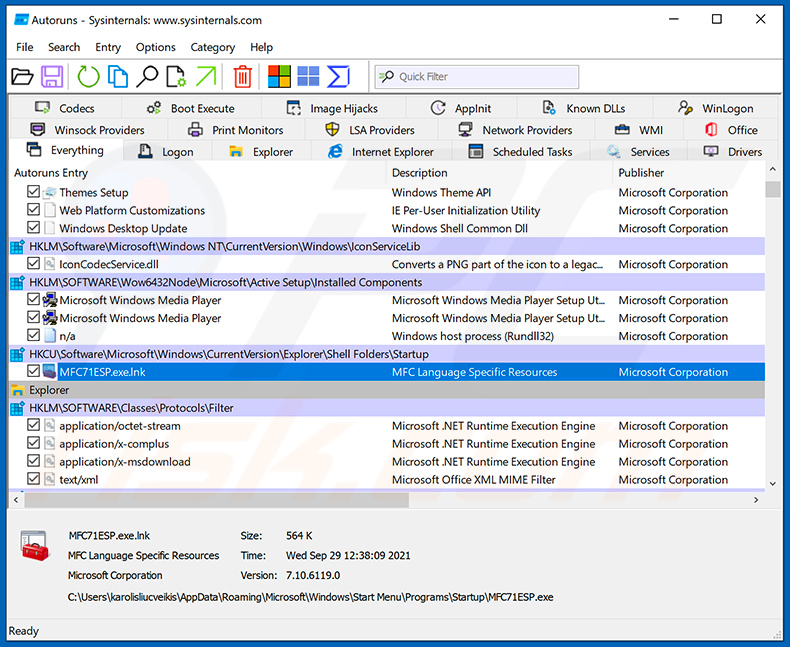
 Reinicie o seu computador em Modo de Segurança:
Utilizadores de Windows XP e Windows 7: Inicie o seu computador em Modo de Segurança. Clique em Iniciar, clique em Encerrar, clique em Reiniciar, clique em OK. Durante o processo de arranque do seu computador, prima a tecla F8 no seu teclado várias vezes até ver o menu de Opções Avançadas do Windows, e depois selecione Modo de Segurança com Rede da lista.
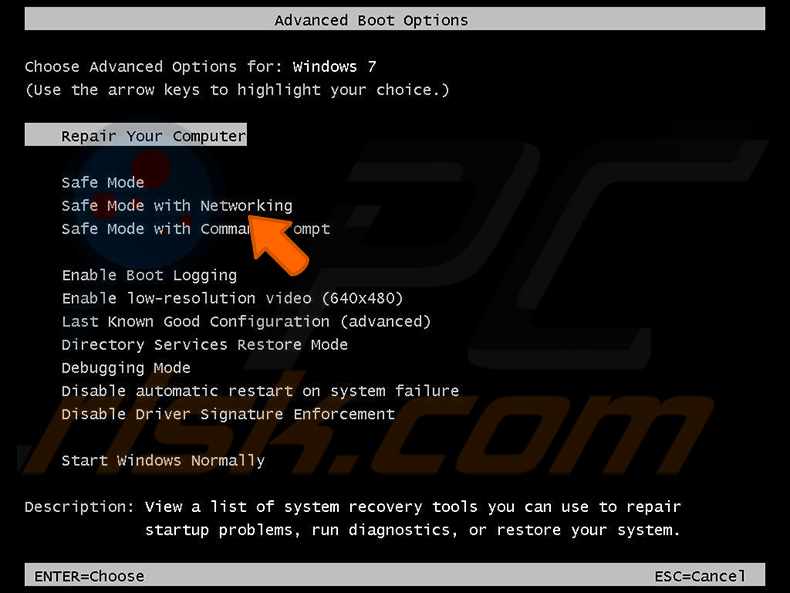
Vídeo que mostra como iniciar o Windows 7 em "Modo de Segurança com Rede":
Utilizadores de Windows 8: Iniciar o Windows 8 em Modo de Segurança com Rede - Vá ao Ecrã Inicial do Windows 8, escreva Avançado, nos resultados da pesquisa selecione Definições. Clique em Opções de arranque avançadas, na janela "Definições Gerais do PC" aberta, selecione Arranque avançado.
Clique no botão "Reiniciar agora". O seu computador irá agora reiniciar para o "menu de opções de Arranque Avançado". Clique no botão "Resolução de problemas", e depois clique no botão "Opções avançadas". No ecrã de opções avançadas, clique em "Definições de arranque".
Clique no botão "Reiniciar". O seu PC irá reiniciar para o ecrã de Definições de arranque. Prima F5 para arrancar em Modo de Segurança com Rede.
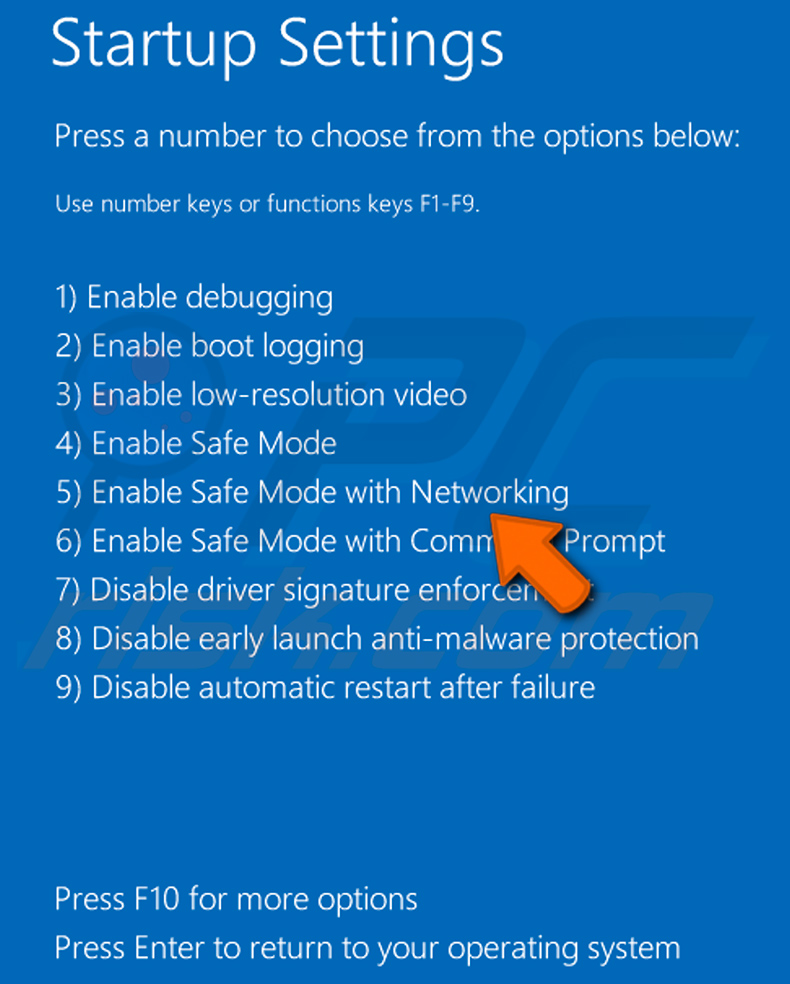
Vídeo que mostra como iniciar o Windows 8 em "Modo de Segurança com Rede":
Utilizadores de Windows 10: Clique no logótipo do Windows e selecione o ícone de Energia. No menu aberto clique em "Reiniciar" enquanto mantém premida a tecla "Shift" no seu teclado. Na janela "escolha uma opção" clique em "Resolução de problemas", depois selecione "Opções avançadas".
No menu de opções avançadas selecione "Definições de Arranque" e clique no botão "Reiniciar". Na janela seguinte deve clicar no botão "F5" no seu teclado. Isto irá reiniciar o seu sistema operativo em modo de segurança com rede.
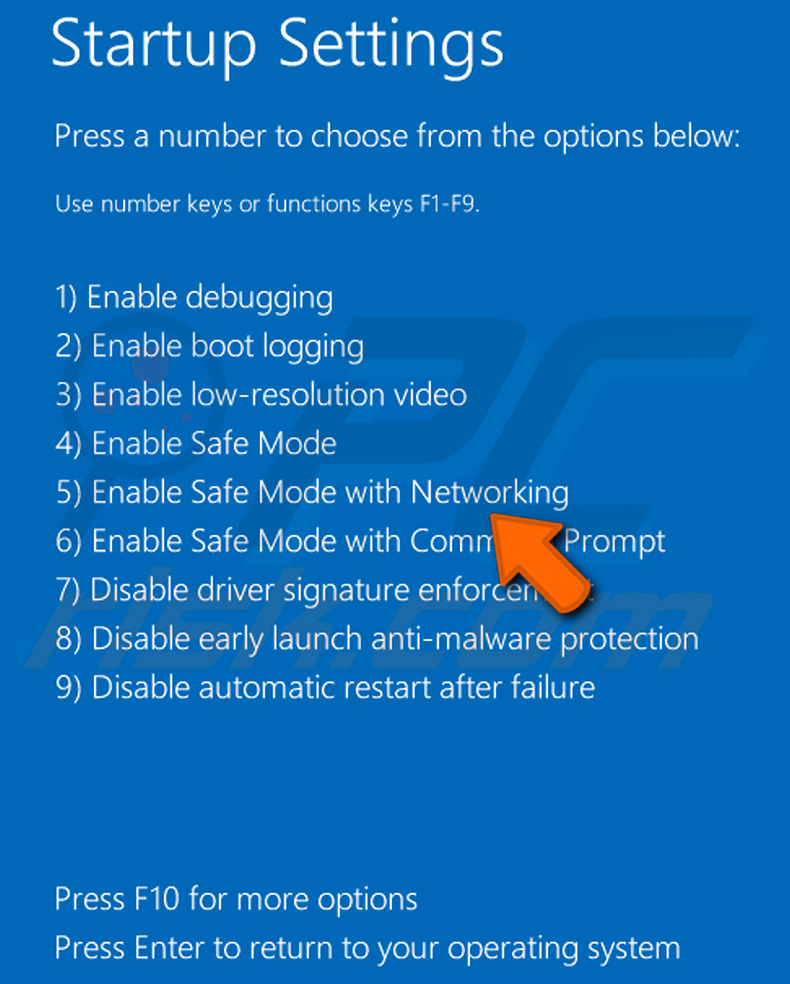
Vídeo que mostra como iniciar o Windows 10 em "Modo de Segurança com Rede":
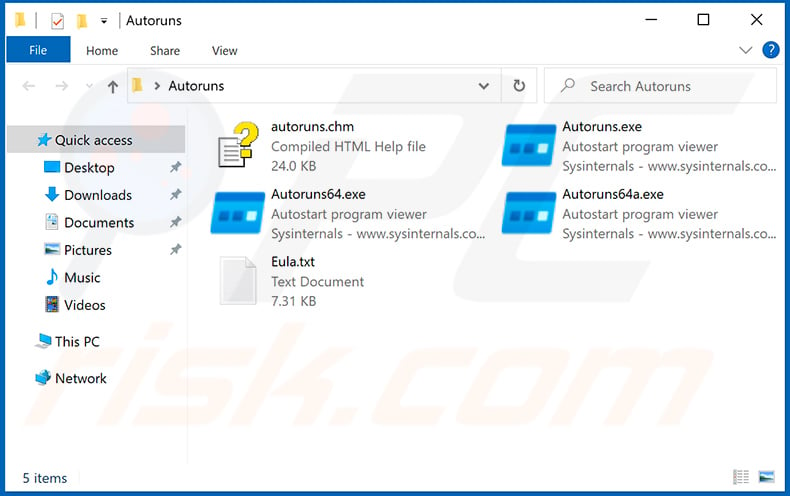
 Extraia o arquivo descarregado e execute o ficheiro Autoruns.exe.
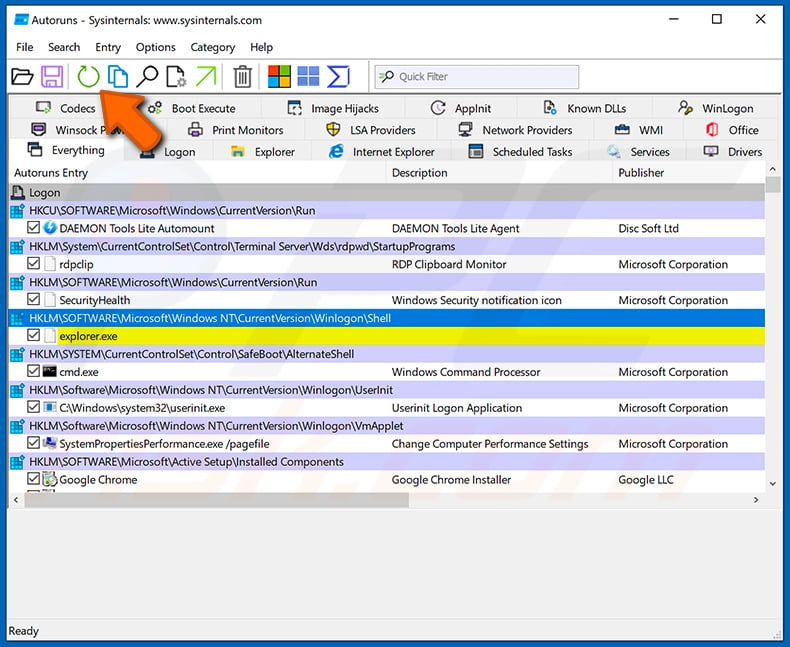
 Na aplicação Autoruns, clique em "Options" no topo e desmarque as opções "Hide Empty Locations" e "Hide Windows Entries". Após este procedimento, clique no ícone "Refresh".
 Verifique a lista fornecida pela aplicação Autoruns e localize o ficheiro de malware que deseja eliminar.
Deve anotar o seu caminho completo e nome. Note que algum malware oculta nomes de processos sob nomes de processos legítimos do Windows. Nesta fase, é muito importante evitar remover ficheiros do sistema. Depois de localizar o programa suspeito que deseja remover, clique com o botão direito do rato sobre o seu nome e escolha "Delete".
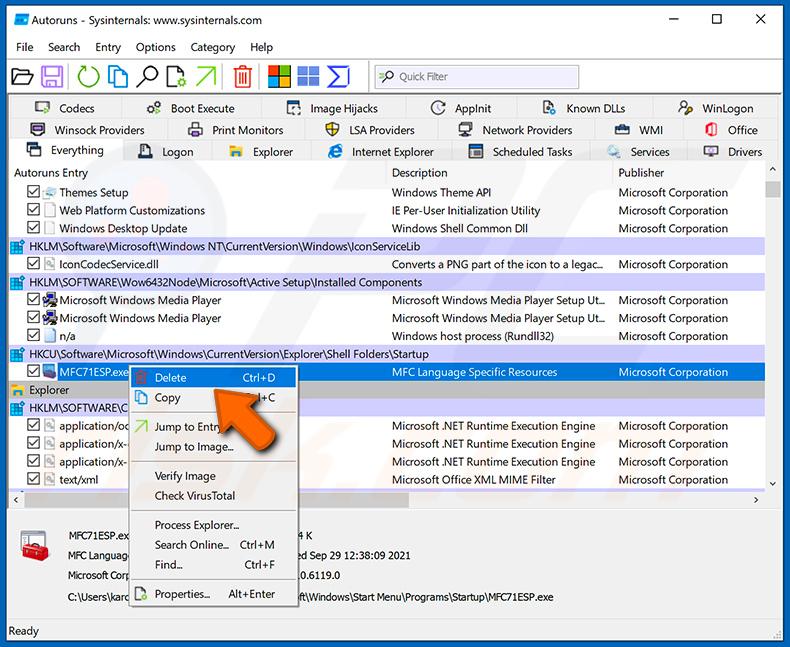
Após remover o malware através da aplicação Autoruns (isto garante que o malware não será executado automaticamente no próximo arranque do sistema), deve procurar o nome do malware no seu computador. Certifique-se de ativar ficheiros e pastas ocultos antes de prosseguir. Se encontrar o nome do ficheiro do malware, certifique-se de removê-lo.
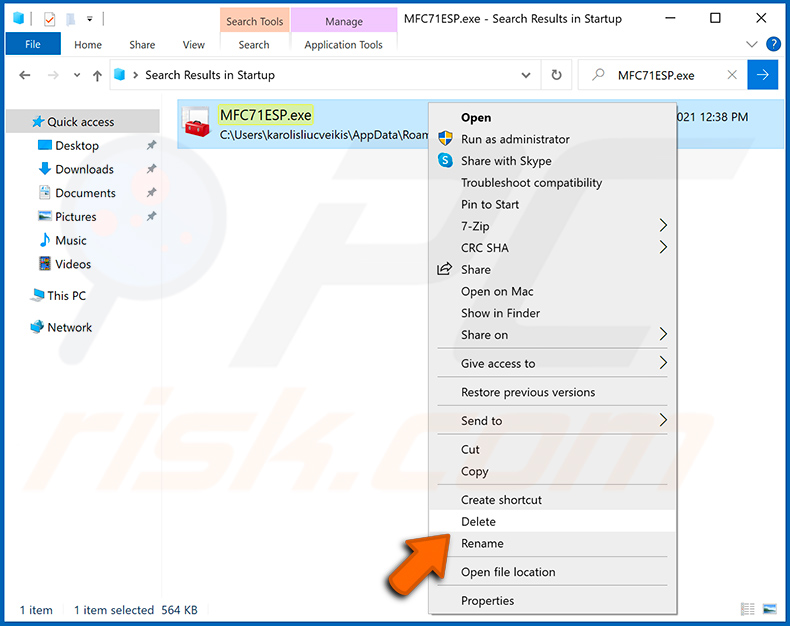
Reinicie o seu computador em modo normal. Seguir estes passos deve remover qualquer malware do seu computador. Note que a remoção manual de ameaças requer competências informáticas avançadas. Se não possui estas competências, deixe a remoção de malware para programas antivírus e anti-malware.
Estes passos podem não funcionar com infeções de malware avançadas. Como sempre, é melhor prevenir a infeção do que tentar remover o malware mais tarde. Para manter o seu computador seguro, instale as últimas atualizações do sistema operativo e utilize software antivírus. Para ter a certeza de que o seu computador está livre de infeções de malware, recomendamos analisá-lo com o Combo Cleaner Antivirus para Windows.
Perguntas Frequentes (FAQ)
O meu computador está infetado com o malware SparroWocky Backdoor, devo formatar o meu dispositivo de armazenamento para me livrar dele?
Formatar a unidade irá remover o SparroWocky Backdoor mas também irá apagar todos os ficheiros nela armazenados. Executar uma ferramenta de segurança fidedigna como o Combo Cleaner é normalmente o melhor primeiro passo, pois pode eliminar a infeção sem destruir os seus dados.
Quais são os maiores problemas que o malware SparroWocky Backdoor pode causar?
O SparroWocky Backdoor dá aos atacantes controlo remoto total sobre uma máquina infetada. Podem exfiltrar ficheiros, executar comandos, monitorizar a atividade através de capturas de ecrã e implementar malware adicional - tudo sem o conhecimento da vítima.
As consequências subsequentes incluem o comprometimento prolongado do sistema, a perda de dados sensíveis ou confidenciais e a potencial tomada de contas.
Qual é o propósito do malware SparroWocky Backdoor?
O SparroWocky Backdoor foi concebido para espionagem. Os seus operadores utilizam-no para manter acesso persistente e encoberto a sistemas infetados, para poderem emitir comandos, exfiltrar ficheiros, capturar capturas de ecrã e conduzir vigilância a longo prazo de organizações visadas.
Como é que o malware SparroWocky Backdoor se infiltrou no meu computador?
O principal vetor documentado do SparroWocky Backdoor é a exploração de vulnerabilidades ProxyLogon em servidores Microsoft Exchange não atualizados. Após obter acesso, os atacantes implementam o backdoor utilizando uma técnica de DLL side-loading.
De forma mais ampla, backdoors deste tipo também podem ser entregues através de e-mails de phishing, serviços de acesso remoto comprometidos ou instaladores de software maliciosos.
O Combo Cleaner irá proteger-me de malware?
Sim, o Combo Cleaner consegue detetar e remover a maioria do malware conhecido, incluindo backdoors como o SparroWocky. Recomenda-se executar uma análise completa do sistema para garantir que não permanecem componentes da infeção no sistema.
Partilhar:
 Facebook
 X.com
 LinkedIn
 Copiar link
Tomas Meskauskas
Pesquisador especialista em segurança, analista profissional de malware
Sou um apaixonado por segurança e tecnologia de computadores. Tenho experiência de mais de 10 anos a trabalhar em diversas empresas relacionadas à resolução de problemas técnicas e segurança na Internet. Tenho trabalhado como autor e editor para PCrisk desde 2010. Siga-me no Twitter e no LinkedIn para manter-se informado sobre as mais recentes ameaças à segurança on-line.
O portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
DoarO portal de segurança PCrisk é fornecido pela empresa RCS LT.
Pesquisadores de segurança uniram forças para ajudar a educar os utilizadores de computadores sobre as mais recentes ameaças à segurança online. Mais informações sobre a empresa RCS LT.
Os nossos guias de remoção de malware são gratuitos. Contudo, se quiser continuar a ajudar-nos, pode-nos enviar uma ajuda, sob a forma de doação.
Doar
▼ Mostrar comentários