Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Devill Ransomware
Ransomware

Devill Ransomware

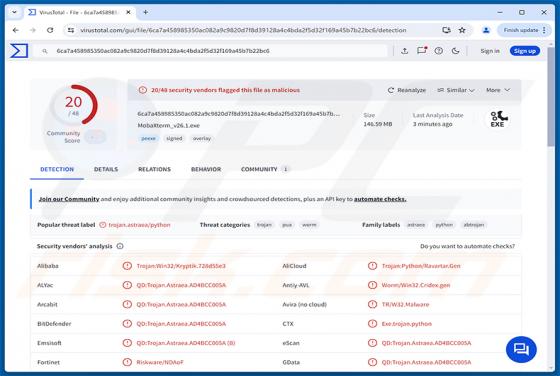
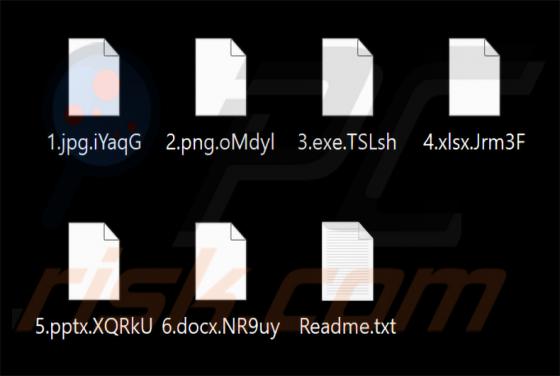
Devill é um ransomware que descobrimos ao examinar novos envios de ficheiros para o site VirusTotal. Encripta ficheiros, adiciona uma extensão de cinco caracteres gerada aleatoriamente aos seus nomes de ficheiro, altera o papel de parede do ambiente de trabalho e cria uma nota de resgate em ficheir
InterServer Ransomware
Ransomware

InterServer Ransomware

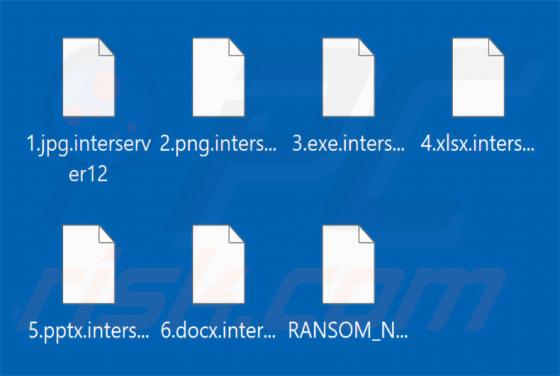
O InterServer é um ransomware que a nossa equipa de investigação identificou durante uma inspeção de rotina de amostras submetidas ao VirusTotal. Encripta ficheiros, acrescenta uma extensão específica da variante (por exemplo, .interserver12) e cria uma nota de resgate em HTML denominada RANSOM_NOT

Dolphin X RAT
Trojan

Dolphin X RAT

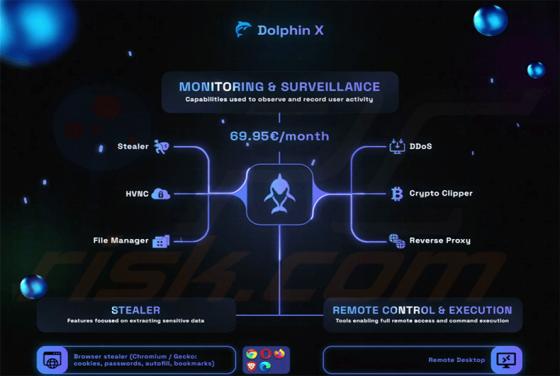
O Dolphin X RAT é um malware multiuso para Windows vendido como um serviço de subscrição a cibercriminosos. Combina um Trojan de Acesso Remoto (RAT), um ladrão de informações, um clipper de criptomoedas e uma ferramenta de negação de serviço distribuída (DDoS) num único pacote. Investigações public

NoMatter Ransomware
Ransomware

NoMatter Ransomware

O NoMatter é um ransomware descoberto pelos nossos investigadores durante uma inspeção de rotina de novos envios ao VirusTotal. Encripta os ficheiros das vítimas, altera o papel de parede do ambiente de trabalho e deixa uma nota de resgate num ficheiro de texto chamado README.txt. Ao contrário da m

BlackWizard Ransomware
Ransomware

BlackWizard Ransomware

O BlackWizard é um ransomware que os nossos investigadores descobriram durante uma inspeção de rotina de novas submissões de ficheiros ao VirusTotal. Encripta os ficheiros das vítimas e exige pagamento em troca de uma chave de desencriptação. O grupo por trás dele identifica-se como "Ransomware Tea

FadeSEC Ransomware
Ransomware

FadeSEC Ransomware

O FadeSEC é um ransomware que a nossa equipa de investigação descobriu ao examinar amostras de malware submetidas ao VirusTotal. Encripta os ficheiros das vítimas e apresenta uma mensagem de resgate interativa em ecrã inteiro. Curiosamente, reiniciar ou voltar a iniciar sessão no sistema remove o b

Malware MarkiRAT
Trojan

Malware MarkiRAT

O MarkiRAT é um Trojan de Acesso Remoto (RAT) utilizado por um grupo de ameaças ligado ao Irão para vigiar civis iranianos, dissidentes e comunidades da diáspora. De acordo com uma investigação publicada pela Recorded Future, o malware é implantado pelo TAG-182, um grupo com ligação ao Irão e possí

ClickLock Stealer (Mac)
Vírus Mac

ClickLock Stealer (Mac)

O ClickLock Stealer é um stealer de informações modular que tem como alvo os utilizadores de macOS. De acordo com uma investigação publicada pela Group-IB, foi descoberto em junho de 2026 com zero deteções iniciais no VirusTotal. Os cibercriminosos distribuem-no através do ClickFix, enganando os u

TELEPUZ Malware
Trojan

TELEPUZ Malware

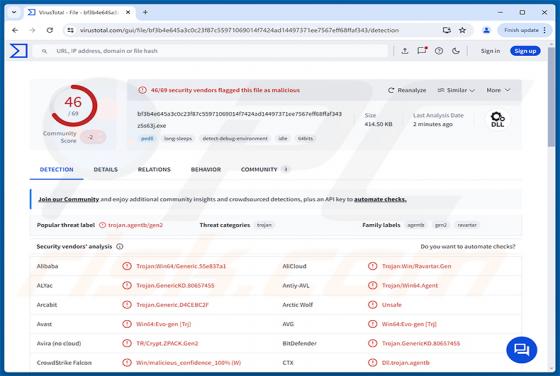
O TELEPUZ é uma plataforma modular de Malware-as-a-Service (MaaS) que combina funções de Remote Access Trojan (RAT) com capacidades de roubo de informações. Escrito em C e implementado como uma DLL de 64 bits para Windows, é executado silenciosamente em segundo plano, dando aos atacantes controlo r

Starland RAT
Trojan

Starland RAT

O Starland RAT é um Remote Access Trojan (RAT) que permite aos cibercriminosos controlar secretamente um computador Windows infetado, executar comandos nele e instalar malware adicional sem que a vítima note nada de invulgar. De acordo com a investigação publicada pela Cisco Talos, o Starland RAT é