Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Developer Ransomware
Ransomware

Developer Ransomware

Developer é um ransomware que os nossos investigadores identificaram durante uma análise de rotina de novas amostras de malware submetidas ao VirusTotal. Encripta ficheiros no computador da vítima e exige um pagamento de resgate em troca da chave de desencriptação. Os atacantes também afirmam rouba
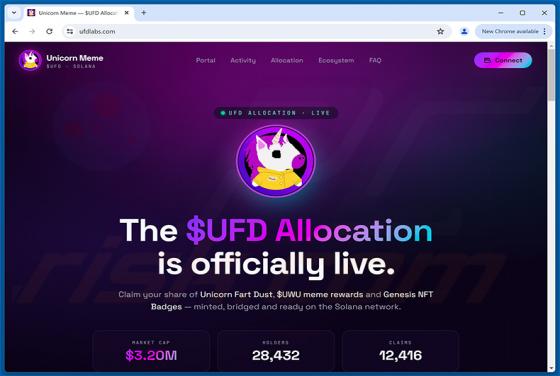
Unicorn Fart Dust ($UFD) Allocation golpe
Phishing/Fraude

Unicorn Fart Dust ($UFD) Allocation golpe

Durante a nossa investigação de sites duvidosos, descobrimos o ufdlabs[.]com, uma página fraudulenta que se faz passar pelo verdadeiro projeto Unicorn Fart Dust. O site afirma falsamente que está a decorrer um evento de alocação de tokens $UFD, incentivando os visitantes a ligarem as suas carteiras

Sequestrador de navegador Freshy Search
Sequestrador de Navegador

Sequestrador de navegador Freshy Search

A nossa equipa de investigação descobriu o Freshy Search ao analisar extensões de navegador recém-submetidas. Enquadra-se na classificação de sequestrador de navegador. Assim que é adicionado a um navegador, altera determinadas definições para promover o freshy.com, um motor de busca duvidoso que g

Redirecionamento Newspulsenow.net
Sequestrador de Navegador

Redirecionamento Newspulsenow.net

O newspulsenow.net é um motor de busca falso promovido por sequestradores de navegador. A nossa equipa analisou este website e descobriu que é distribuído através de software de sequestro de navegador que modifica as definições do navegador para forçar os utilizadores a visitá-lo. O newspulsenow.ne

KalinkaCrypt Ransomware
Ransomware

KalinkaCrypt Ransomware

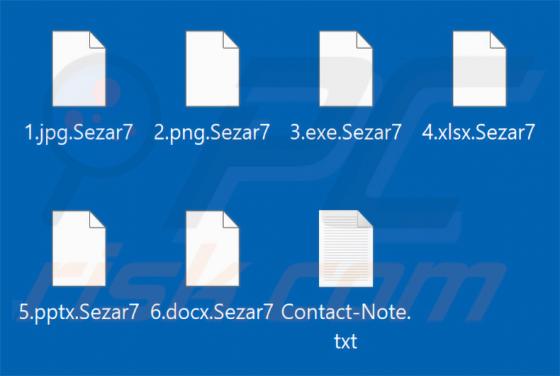
O KalinkaCrypt é um ransomware que investigámos depois de ter sido carregado no VirusTotal. Assim que infeta um sistema, encripta ficheiros, acrescenta uma extensão distinta aos seus nomes e deixa uma nota de resgate a exigir pagamento pela desencriptação. Na nossa máquina de teste, este ransomware

Mail Server Administration golpe
Phishing/Fraude

Mail Server Administration golpe

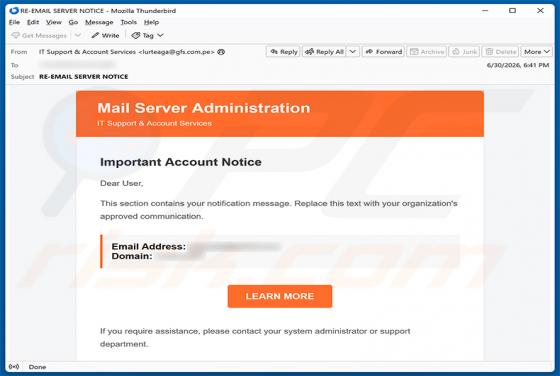
Examinámos este e-mail e determinámos que se trata de um golpe de phishing. A mensagem está disfarçada de aviso importante de uma equipa de administração de servidores de correio, instando os destinatários a tomar medidas relativamente à sua conta. O seu verdadeiro objetivo é roubar as credenciais

Doommageddon Ransomware
Ransomware

Doommageddon Ransomware

Doommageddon é um ransomware que os nossos investigadores descobriram ao inspecionar novos envios para o VirusTotal. Além de encriptar ficheiros, este grupo também opera um site dedicado à divulgação de dados na rede Tor, onde os ficheiros roubados são ameaçados de publicação caso o resgate não sej

SquadLocker Ransomware
Ransomware

SquadLocker Ransomware

O SquadLocker é um ransomware identificado pela primeira vez por investigadores da IQBlack. Investigámos esta ameaça e confirmámos que encripta os ficheiros das vítimas, acrescenta a extensão .SquadLocker aos seus nomes e deixa uma nota de resgate. Também altera o papel de parede do ambiente de tra

Windows Security Certificate Expired/Invalid golpe de POP-UP
Phishing/Fraude

Windows Security Certificate Expired/Invalid golpe de POP-UP

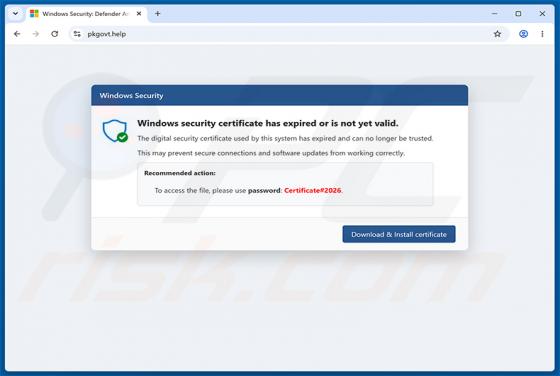
Esta página apresenta um falso aviso do Windows Security que alega que o certificado digital do sistema expirou. Não corrige nada - ao clicar, é descarregado um ficheiro que instala malware. Nem a Microsoft nem o Windows estão associados a este esquema de qualquer forma. Esta página é um esquema