Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Malware SearchBlox
Trojan

Malware SearchBlox

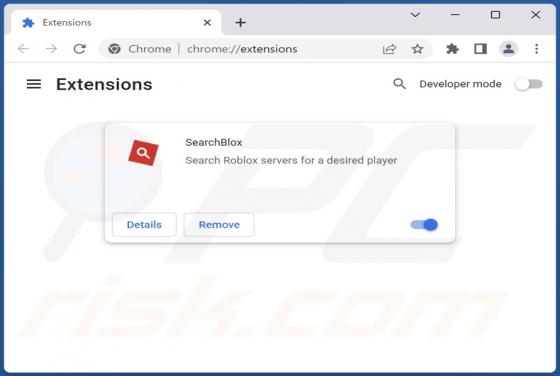
SearchBlox é uma extensão maliciosa do navegador Google Chrome. Existem duas variantes desta extensão, e ambas prometem permitir aos utilizadores pesquisar nos servidores da plataforma de jogos de vídeo Roblox por um jogador específico. Em vez disso, esta peça de software malicioso visa os dados a
Ransomware D0nut
Ransomware

Ransomware D0nut

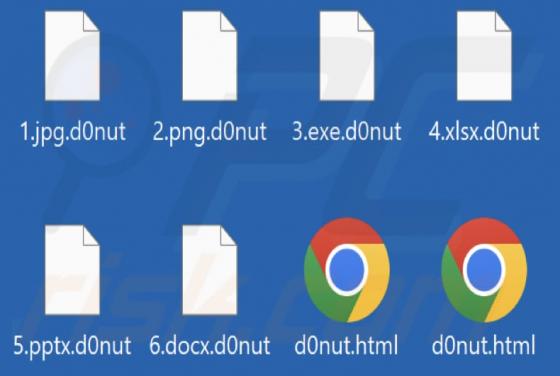
O D0nut é um ransomware que encripta ficheiros e anexa a extensão ".d0nut" aos nomes dos ficheiros (por exemplo, renomeia "1.jpg" para "1.jpg.d0nut", "2.png" para "2.png.d0nut", e assim por diante). Além disso, o D0nut lança dois ficheiros HTML ("d0nut.html") e exibe uma janela pop-up. Contêm nota

Fraude por Email Payment For McAfee Subscription
Phishing/Fraude

Fraude por Email Payment For McAfee Subscription

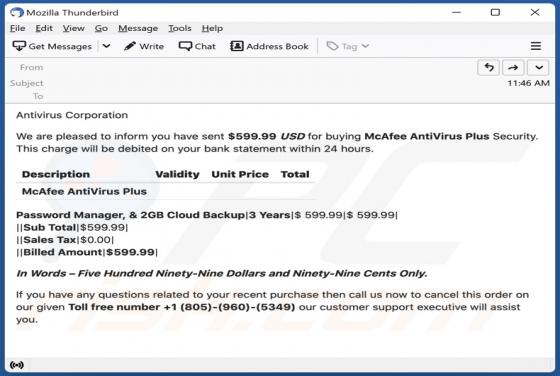
"Payment For McAfee Subscription" é o nome de uma campanha de spam por email. As cartas podem ser simples ou bastante elaboradas, mas todas referem-se a compras ou renovações do anti-vírus da McAfee. Deve salientar-se que estes emails são falsos, e não estão associados com o actual McAfee Corp. E

Sequestrador de Navegador CustomSearch
Sequestrador de Navegador

Sequestrador de Navegador CustomSearch

Durante uma inspecção de rotina de sites de promoção de software suspeitos, os nossos investigadores descobriram a aplicação CustomSearch. A nossa análise revelou que esta aplicação funciona como um sequestrador de navegador. Promove falsos motores de pesquisa (por exemplo, nseext.info, customsear

Trojan BlackRock (Android)
Trojan

Trojan BlackRock (Android)

BlackRock é um software malicioso (malware bancário) que visa especificamente os sistemas operativos Android em smartphones. O BlackRock foi detectado pela primeira vez no segundo trimestre de 2020. Este malware móvel é criado utilizando o código fonte de outro software malicioso denominado Xerxe

Malware AxBanker (Android)
Trojan

Malware AxBanker (Android)

O AxBanker é um malware bancário específico do Android. Como a sua classificação implica, este software malicioso procura obter informação bancária. AxBanker tem sido utilizado em grandes campanhas de smishing (SMS phishing) dirigidas a utilizadores indianos. Estas operações foram centradas em alg

Ransomware CryptBIT 2.0
Ransomware

Ransomware CryptBIT 2.0

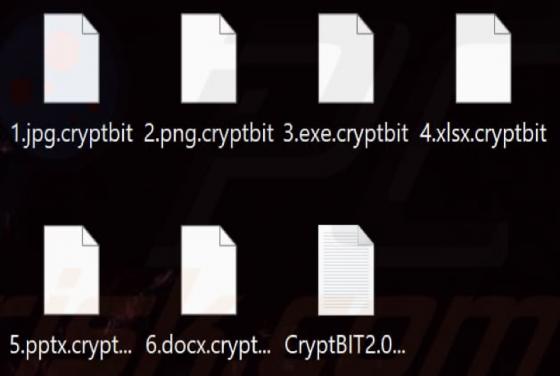
O CryptBIT 2.0 é uma nova variante do ransomware CryptBIT. Descobrimo-lo enquanto examinávamos amostras submetidas ao VirusTotal. O CryptBIT 2.0 encripta ficheiros, anexa a extensão ".cryptbit" para nomes de ficheiros, muda o fundo da área de trabalho, e lança o ficheiro "CryptBIT2.0-restore-files

Trojan KEYSTEAL (Mac)
Vírus Mac

Trojan KEYSTEAL (Mac)

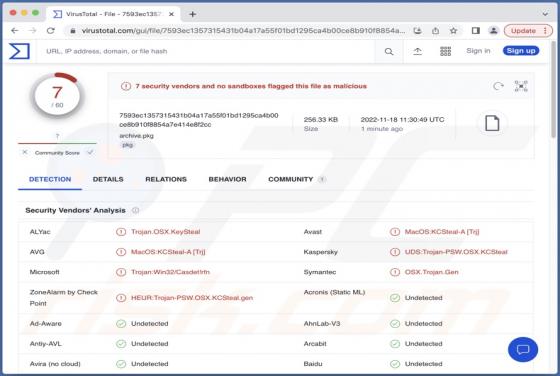
KEYSTEAL é o nome de um troiano que visa os dados do Keychain macOS. Este malware chega aos sistemas como uma aplicação trojanizada denominada ResignTool. Devido ao quão sensível a informação armazenada no Mac Keychain pode ser - este malware constitui uma ameaça significativa à privacidade do u

Fraude por Email 2022 FIFA Lottery Award
Phishing/Fraude

Fraude por Email 2022 FIFA Lottery Award

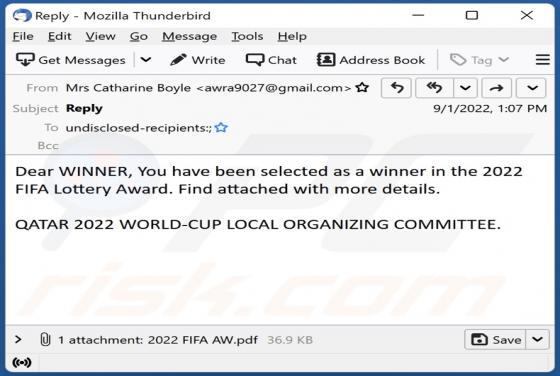
O email "2022 FIFA Lottery Award" é spam. A nossa inspecção de uma carta pertencente a esta campanha de spam revelou que funciona como uma fraude de phishing. Este falso email tenta extrair os dados privados dos destinatários, alegando que ganharam uma lotaria. É de salientar que este email de spa

Malware Aurora
Trojan

Malware Aurora

A nossa equipa de investigação descobriu o malware Aurora enquanto procurava através de fóruns pirata informáticos (piratas). Os seus criadores anunciam o Aurora como uma peça multifuncional de software malicioso. O material promocional do programa afirma que funciona como TAR (Trojan de Acesso Re