Guias De Remoção De Vírus E Spyware, Instruções Para Desinstalar

Adware OperativeInfluence (Mac)
Vírus Mac

Adware OperativeInfluence (Mac)

A OperativeInfluence é uma aplicação fraudulenta que a nossa equipa de investigação descobriu durante a inspecção de novas submissões à VirusTotal. Determinámos que esta aplicação funciona como adware e pertence à família de malware AdLoad. Adware significa software com suporte de public
Sequestrador de Navegador Privatesearches.org
Sequestrador de Navegador

Sequestrador de Navegador Privatesearches.org

Testámos privatesearches.org e descobrimos que é um motor de pesquisa obscuro que pode mostrar resultados fraudulentos. A nossa equipa descobriu privatesearches.org depois de instalar uma falsa aplicação Google Docs transferida de uma página fraudulenta. A falsa aplicação Google Docs promove priv

Ransomware Masscan
Ransomware

Ransomware Masscan

Masscan é um programa de tipo ransomware concebido para encriptar dados e exigir resgates para as chaves/ferramentas de desencriptação. Existem três variantes deste malware, referidas como "F", "G", e "R". Masscan anexa os ficheiros encriptados com uma extensão diferente por uma letra entre as ve

Redirecionamento Goodsearchez.com
Sequestrador de Navegador

Redirecionamento Goodsearchez.com

Testamos o goodsearchez.com e descobrimos que é um motor de pesquisa falso que não gera resultados únicos. Normalmente, os motores de pesquisa falsos e outros não fidedignos são promovidos principalmente através de sequestradores de navegadores. A nossa equipa também descobriu que o goodsearchez.c

Ransomware CIA
Ransomware

Ransomware CIA

O ransomware CIA é um tipo de malware concebido para encriptar dados e fazer pedidos de resgate para as ferramentas de desencriptação. Existem duas variantes deste ransomware. Normalmente, programas deste tipo alteram os nomes dos ficheiros encriptados; no entanto, tal não é o caso de qualquer uma

Malware Truebot
Trojan

Malware Truebot

Truebot, também conhecido como Silence.Downloader, é um programa malicioso que tem capacidades de botnet e carregador/injector. Este malware pode adicionar dispositivos das vítimas a um botnet e causar infecções em cadeia do sistema (ou seja, descarregar/instalar programas/componentes maliciosos a

Ransomware Venus
Ransomware

Ransomware Venus

Descoberto pelo investigador do malware S!Ri, Venus é um programa do tipo ransomware. Foi concebido para encriptar dados e exigir o pagamento da desencriptação. Por outras palavras, este programa malicioso bloqueia ficheiros, tornando-os assim inacessíveis e inúteis; depois, as vítimas são convid

AlienBot Banker (Android)
Trojan

AlienBot Banker (Android)

AlienBot (ou simplesmente Alien) Banker é o nome de um malware bancário móvel que visa os utilizadores de Android. Normalmente, os criminosos cibernéticos por trás deste tipo de malware tentam roubar informação sensível associada a aplicações financeiras, contas. O AlienBot Banker é utilizado par

Fraude por Email Final Warning
Phishing/Fraude

Fraude por Email Final Warning

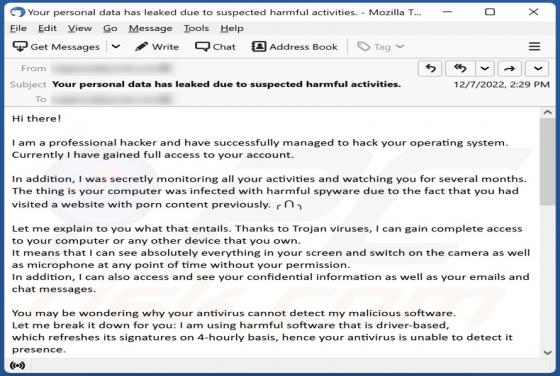
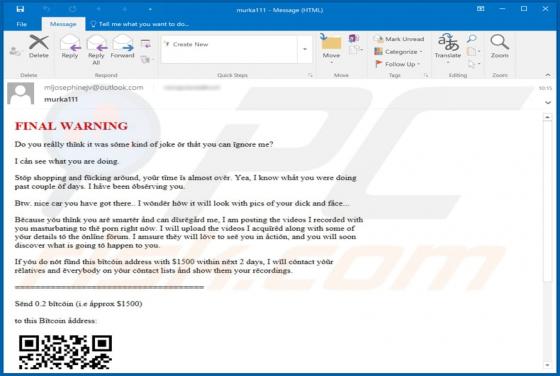
Os criminosos por trás desta campanha de spam, que é classificada como fraude de sextorção, enviam emails a muitas pessoas e esperam que alguns sejam enganados. Normalmente, os vigaristas que enviam emails desta tentativa de chantagear os destinatários com ameaças de enviar imagens ou vídeos compr